
 #1
Outils de détection d'anomalies comportementales, analyse des valeurs aberrantes, UEBA et détection statistique des menaces.
Recommandé par Kitploit

 paul12345-cyber/multimodal-web-attack-dataset
Ce dépôt héberge un ensemble de données multimodal d'attaques web (MWAD) pour faire progresser la recherche sur la détection des menaces pilotée par…
 dtrizna/quasarnix
Détection de reverse shell avec machine learning
 lightless-labs/third-thoughts
Kit de recherche pour analyser les schémas comportementaux des agents IA via une analyse de corpus multidisciplinaire. Analyse les journaux de…
 qruiqai/leakish
Détecteur de fuites de confidentialité dans le navigateur — huit modules de détection, évaluation des risques et historique par compte, le tout dans…
 linnix-os/linnix
Observabilité Linux basée sur eBPF avec détection d'incidents par IA. Sous licence AGPL-3.0.
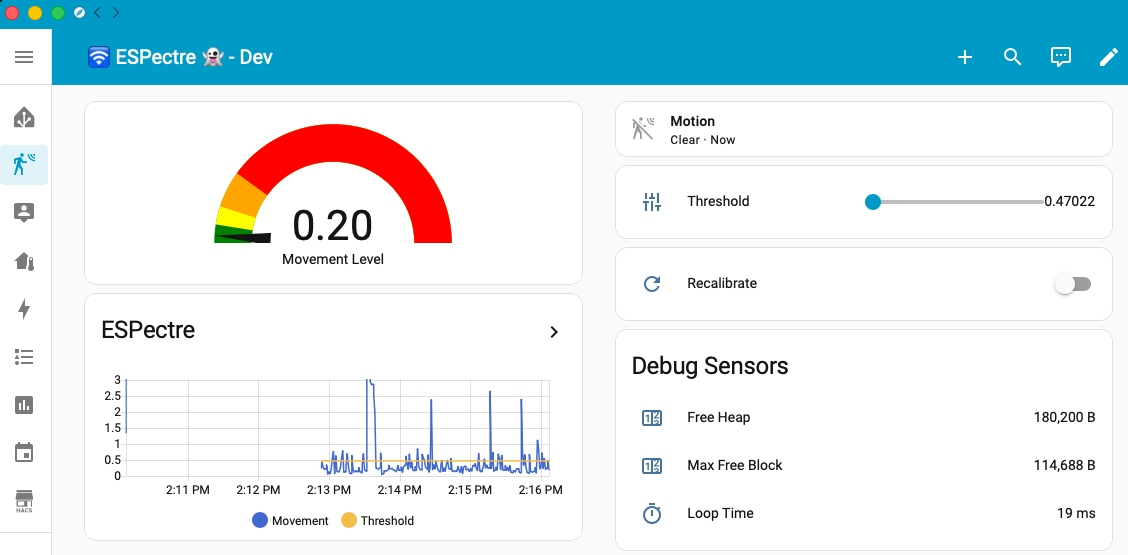 francescopace/espectre
ESPectre - Système de détection de mouvement basé sur l'analyse du spectre Wi-Fi (CSI), avec intégration Home Assistant.
 mouna23/ai-driven-mitre-attack
Ce dépôt démontre un pipeline d'apprentissage automatique pour détecter les techniques MITRE ATT&CK à partir de journaux et enrichir les résultats à…
 thegamestopsnow/power-tracks-research
Recherche liée aux Power Tracks découverts dans la microstructure du marché.
 yumlembam/insider-threat
Détection des menaces internes basée sur des graphes utilisant des modèles GCN-BiLSTM et d'attention sur les ensembles de données CMU CERT. Comprend…

 bplinux/chackd
Démon pour randomiser tcp_challenge_ack_limit afin de prévenir les attaques par canaux auxiliaires CVE-2016-5696
 joidiego/detection-struts-cve-2017-5638-detector
Système de détection d'anomalies en temps réel pour l'exploit Apache Struts CVE-2017-5638 utilisant l'analytique en flux, l'analyse d'octets par…
 binarybard27/ai-security-battle
Une simulation d'IA adversarial Red Team vs. Blue Team.

 ait-aecid/rootkit-detection-ebpf-time-trace
Détection des activités de dissimulation de fichiers par rootkits via l'analyse des décalages dans les temps d'exécution des fonctions du noyau.
 initconf/cve-2020-16898-bad-neighbor
Détection Zeek pour CVE-2020-16898-"Bad Neighbor"
 skac44/cve-2024-38063
Simule l'attaque d'exécution de code à distance TCP/IP CVE-2024-38063, capture le trafic réseau avec TShark et entraîne un modèle d'apprentissage…
 raxe-ai/raxe-ce
Protection en cours d'exécution pour les agents IA









