
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
 0xkol/badspin
Bad Spin: Exploit d'escalade de privilèges du Binder Android (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploits pour le bug Android Binder CVE-2020-0041
 t0thkr1s/allsafe-android
Application Android intentionnellement vulnérable.
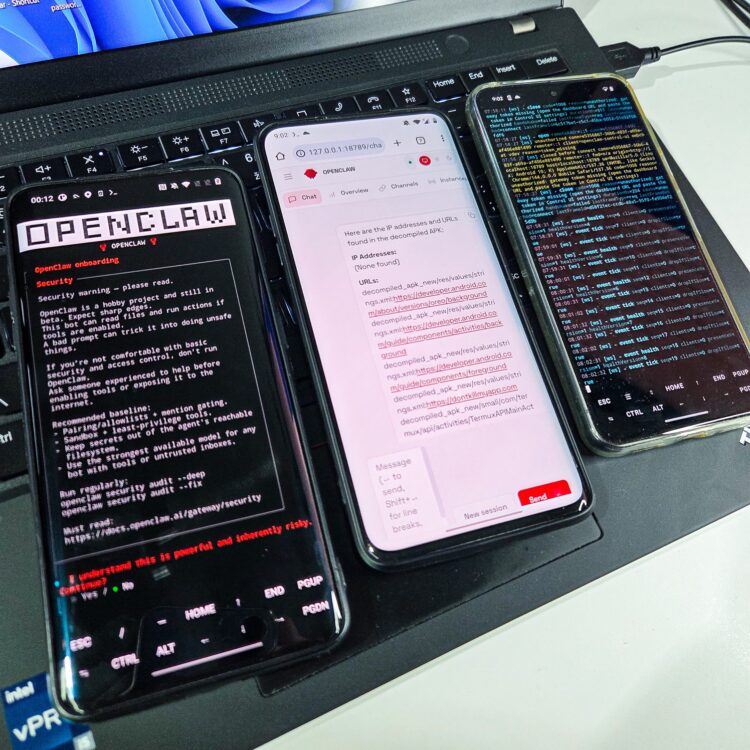 androidmalware/openclaw_termux
Comment installer OpenClaw sur un téléphone Android et le contrôler via WhatsApp
 farazsth98/chronomaly
Exploit du noyau Android pour CVE-2025-38352, précédemment exploité in-the-wild. Cible les noyaux Linux x86_64 vulnérables v5.10.x.
 zhuowei/cheese
CVE-2025-21479 preuve de concept, je pense
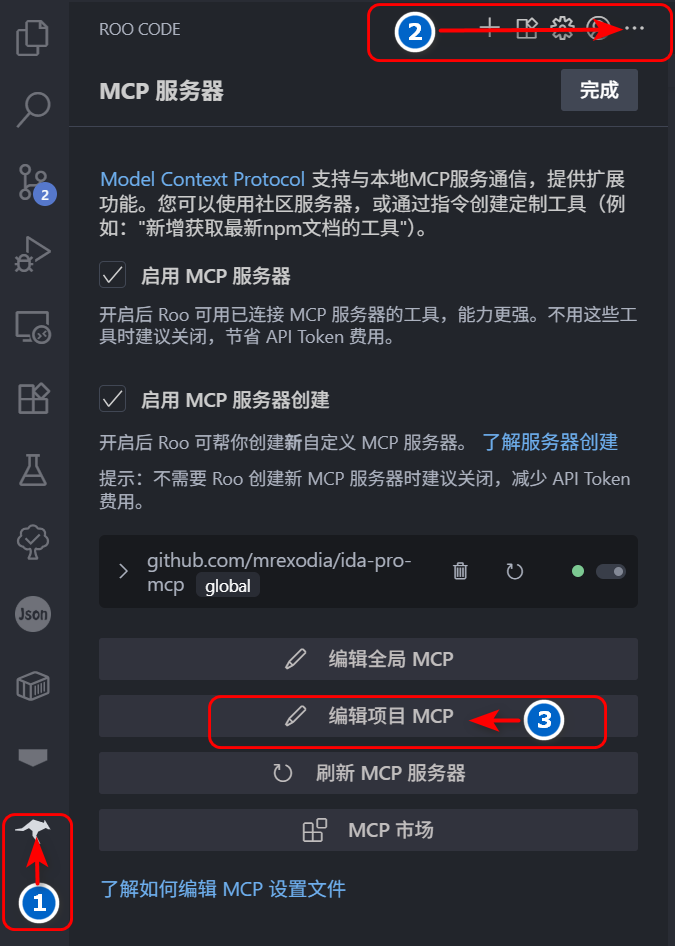 flankerhqd/jebmcp
Plugin serveur MCP pour JEB Pro qui permet la décompilation assistée par IA, l'inspection des méthodes/champs et le renommage automatisé lors de la…
 secure-system/insular
Isolez vos applications Big Brother https://secure-system.gitlab.io/Insular/
 jduck/cve-2015-1538-1
Exploit Python pour CVE-2015-1538-1 ciblant le dépassement d'entier de l'atome MP4 'stsc' de Stagefright afin d'obtenir une exécution de code à…
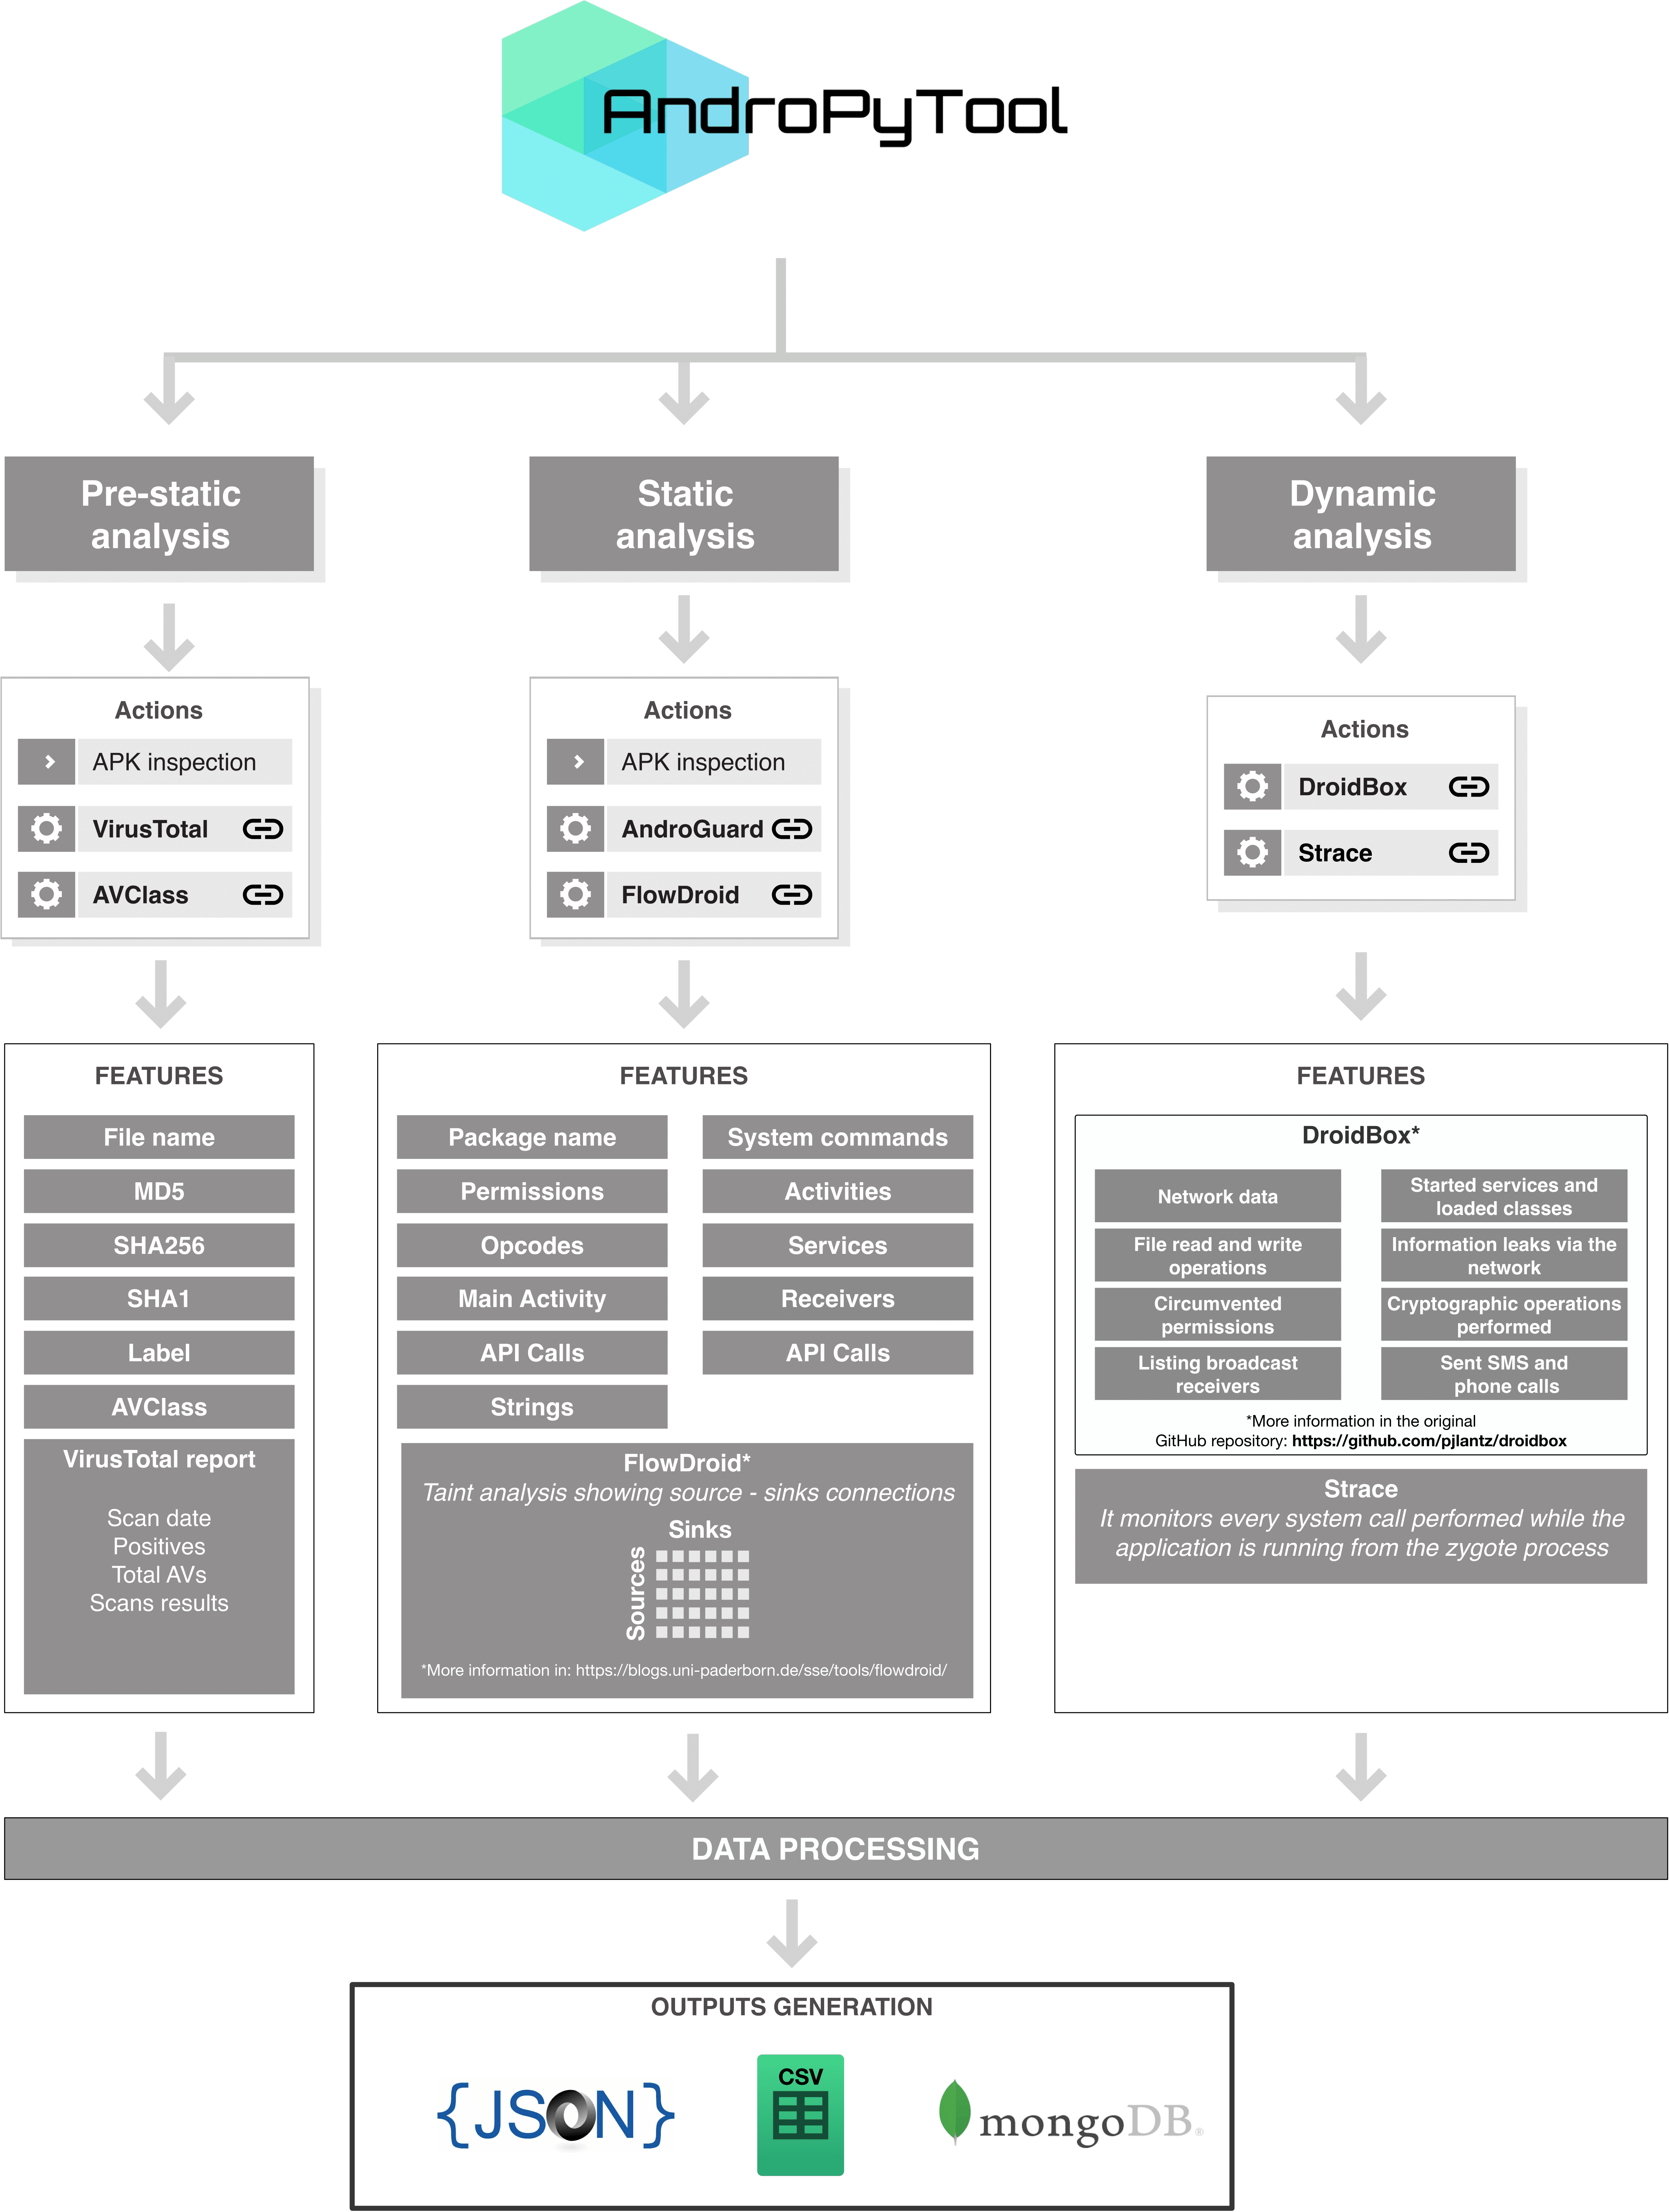 alexmyg/andropytool
Un framework pour l'extraction automatisée de caractéristiques statiques et dynamiques d'applications Android.
 ernw/androtickler
Kit de test d'intrusion et d'audit pour applications Android.

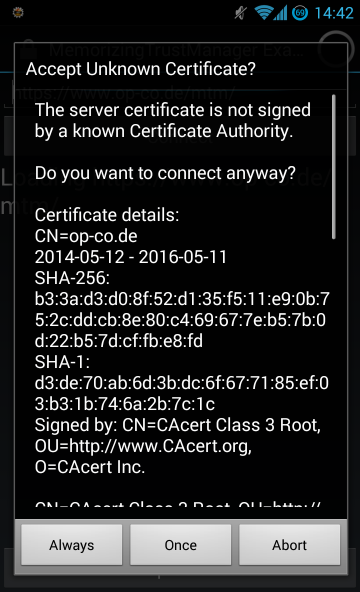 ge0rg/memorizingtrustmanager
Un « plugin » pour Android Java permettant d'interroger l'utilisateur au sujet des certificats SSL.
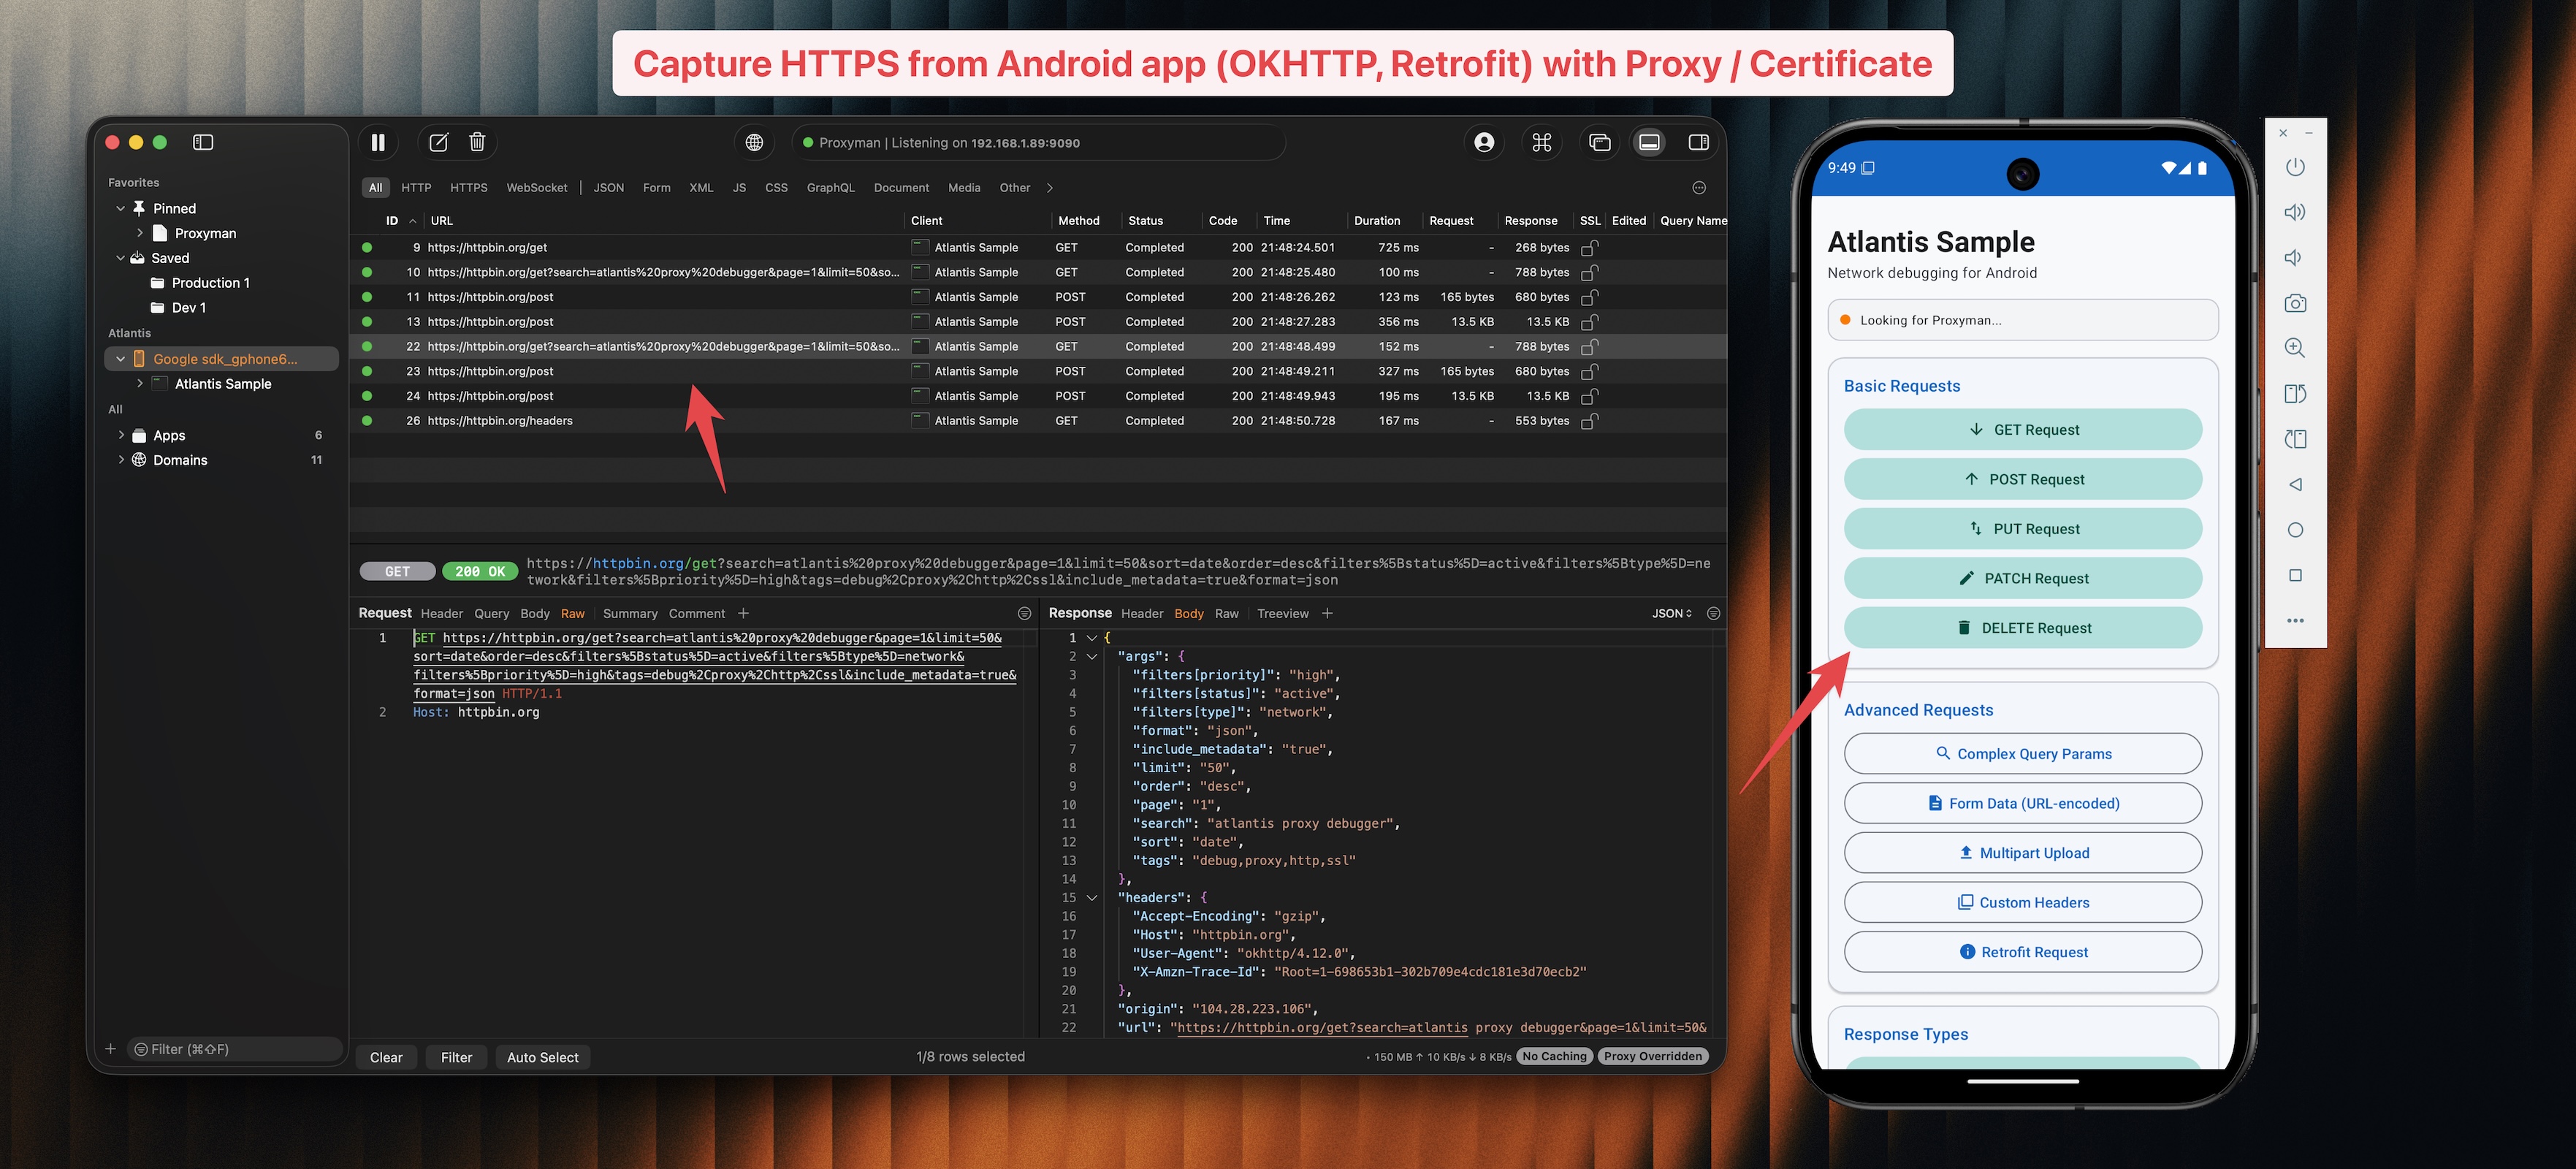 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 santoku/santoku-linux
Distribution Linux pour la sécurité mobile, l'analyse de logiciels malveillants et la forensique
 rovellipaolo/ninjadroid
Ninja Reverse Engineering sur les paquets APK Android
 monkeylord/xposedfridabridge
Un script Frida implémentant XposedBridge & chargeant des modules xposed, sans installer le framework xposed.








