
 #1
Outils axés sur les tests d'intrusion, la rétro-ingénierie et la sécurisation des applications Android et de l'OS Android.
Recommandé par Kitploit
 droid-ash/finalrun-agent
CLI pilotée par IA pour tester des applications Android et iOS en langage naturel. Génère, exécute et corrige des tests de bout en bout sur…
 globalpolicy/phonemonitor
Un outil d'administration à distance pour appareils Android
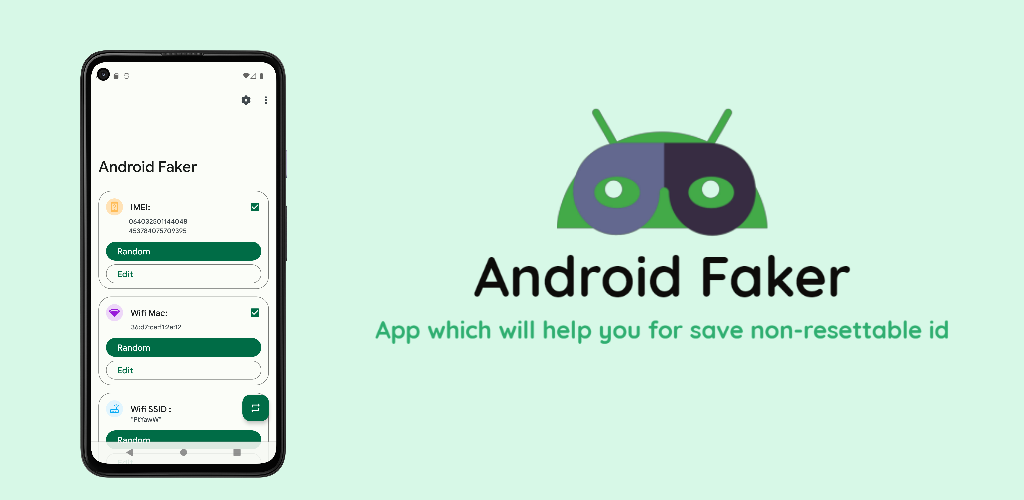 android1500/androidfaker
Android Faker un simple module Xposed qui usurpe les valeurs de vos identifiants d'appareil. Prend en charge Android 8.1+
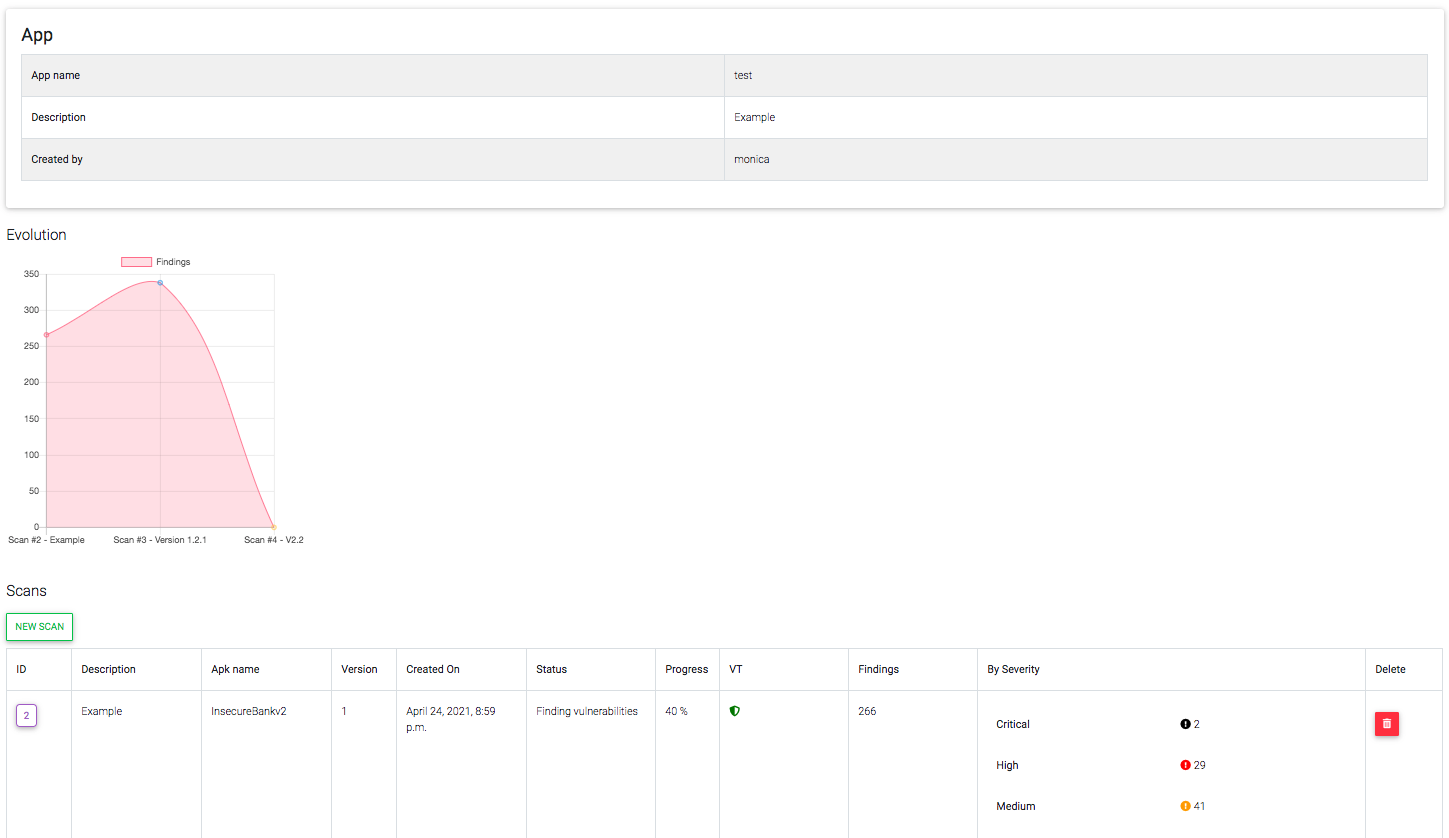 mpast/mobileaudit
Application Django qui effectue une analyse SAST et une analyse de malwares pour les APK Android.
 maddiestone/conpresentations
Présentations de mes conférences
 pixel-props/build.prop
Script Bash pour construire votre propre system.prop
 0xbinder/cve-2024-0044
CVE-2024-0044 : une vulnérabilité de gravité élevée "run-as any app" affectant les versions Android 12 et 13
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 flankerhqd/vendor-android-cves
Collections de mes POCs pour les CVE des fournisseurs Android
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux sur Android via Shizuku/ADB - Exécutez Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
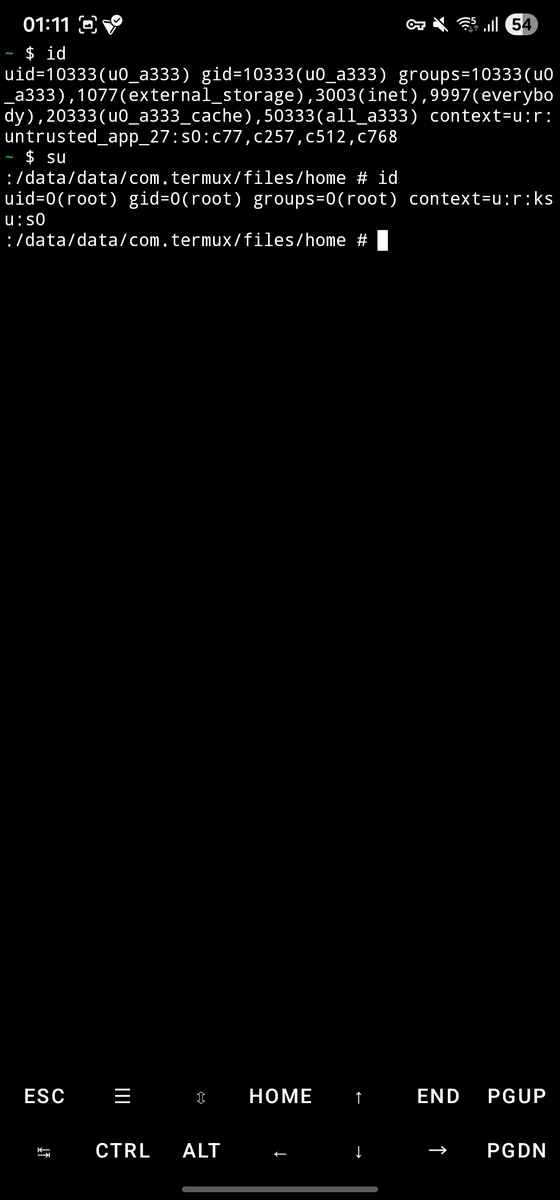 sarabpal-dev/ionstack-s22u
Chaîne d'exploitation complète de CVE-2026-43499 pour Samsung Galaxy S22 Ultra (kernel Android 5.10)
 huntoai/rdroid
[Android RAT] Gérez à distance votre téléphone Android à l'aide d'une interface PHP
 barghest-ngo/mesh
VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…
 muellerberndt/apkx
Décompilation APK en une étape avec plusieurs backends
 0xkol/badspin
Bad Spin: Exploit d'escalade de privilèges du Binder Android (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploits pour le bug Android Binder CVE-2020-0041
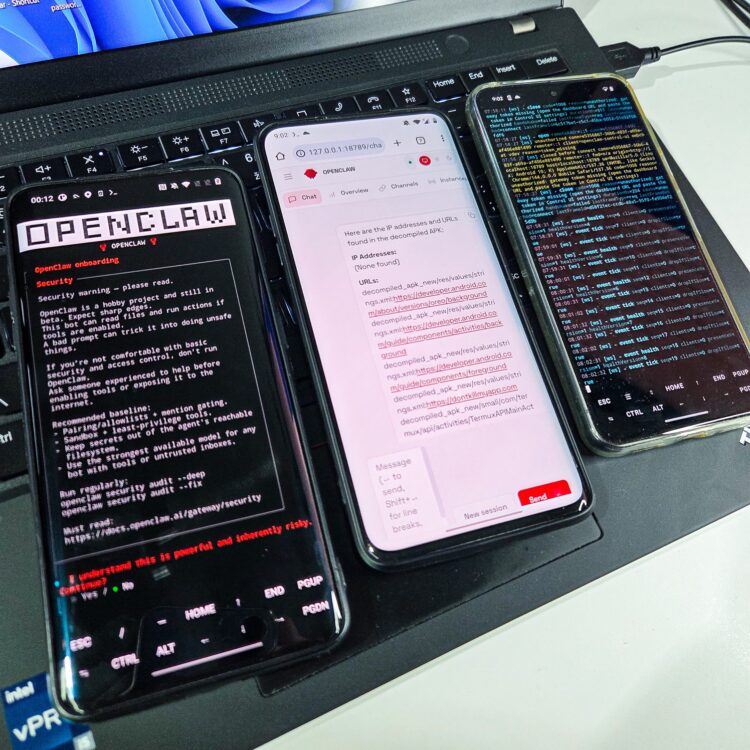 androidmalware/openclaw_termux
Comment installer OpenClaw sur un téléphone Android et le contrôler via WhatsApp
 t0thkr1s/allsafe-android
Application Android intentionnellement vulnérable.








