
 #1
Outils de sécurité LLM, injection de prompt, extraction de modèle, IA adversariale et red teaming IA.
Recommandé par Kitploit

 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 gach0ng/agentstalker
Framework d'audit de sécurité de bout en bout pour les agents LLM : modélisation statique AST et de teinte, synthèse d'attaques, rejeu en sandbox…
 zentinelproxy/zentinel
Un proxy inverse axé sur la sécurité, conçu pour protéger le web libre.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 gmh5225/llm-attack-prompt
Jailbreaks,Prompt Leaks,Prompt Injection,LLM Attack.Collection de prompts d'attaque de grands modèles de langage
 gmh5225/llm-guard-service
Un service pour assurer une protection contre l'injection de prompts, les attaques de jailbreak et les contenus nuisibles lors de l'interaction avec…
 reverserid/jurig
un agent IA entièrement autonome pour le reverse engineering
 vmoranv/jshookmcp
Un espace de travail de rétro-ingénierie axé sur la recherche et sensible au profil pour les agents IA — 735 outils répartis sur 36 domaines dans un…
 lcfr-hax/cve-2024-14027_slop
Exploits pour CVE-2024-14027 créés à l'aide d'AI/Claude comme test.
 krxi/asmsense
Petit modèle de langage qui nomme et décrit les fonctions dans les binaires x86-64 dépouillés, avec un jeu de données ouvert, des baselines et des…
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
 dragonjar/burpia
Extension de Burp Suite qui intègre la détection passive de vulnérabilités par intelligence artificielle.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 anthropics/oss-scanner
Service qui compile les dépôts open-source enregistrés dans des VM hors ligne isolées et les analyse à la recherche de vulnérabilités de sécurité, en…
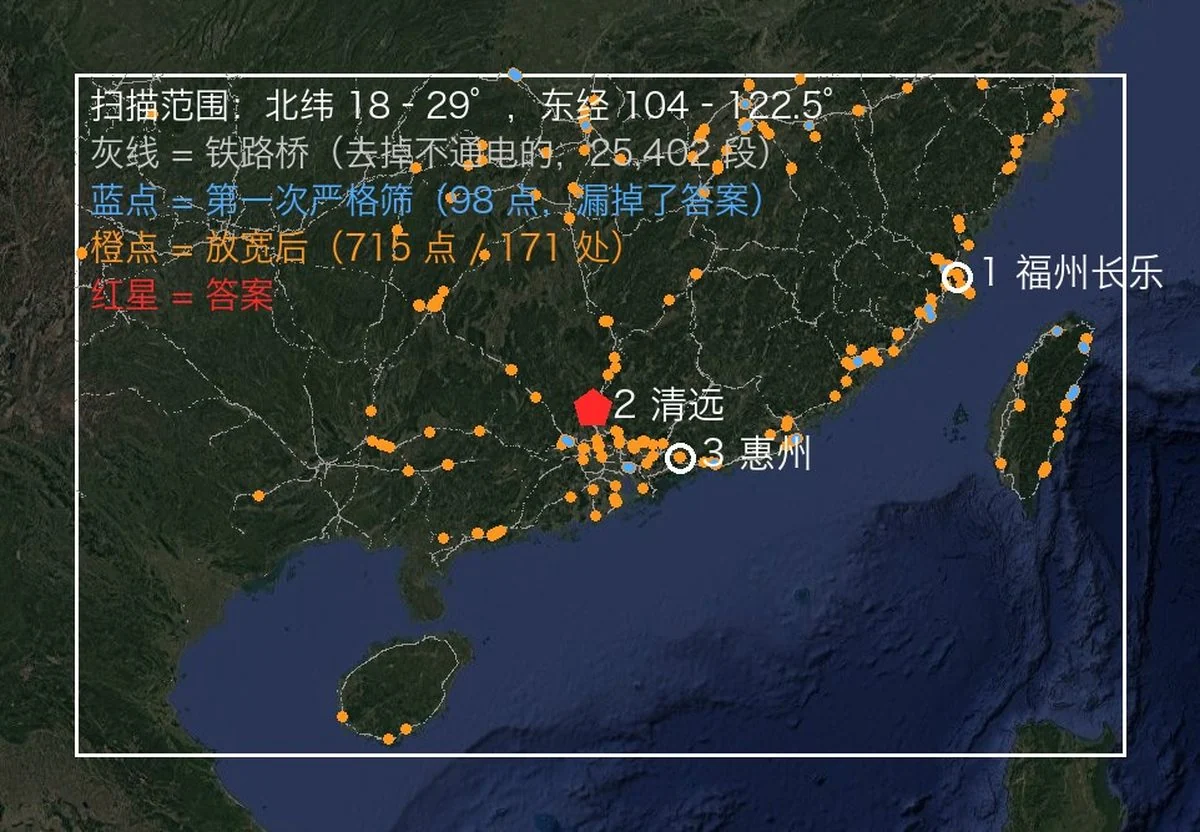 oldcircle/geo-sleuth
Une compétence d'agent qui détermine où une photo a été prise — géométrie OpenStreetMap, lignes d'horizon d'élévation, imagerie satellite et vue…
 ye-ze-yu/epireal-bench
Benchmark de red-teaming et framework d'attaque en boîte noire pour évaluer les risques de désinformation visuelle dans les générateurs d'images…
 phil-fan/fs-attack
Implémentation de l'article « Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model »








