
 #1
Outils de décompilation, analyse binaire, résumé de code et analyse de malwares assistés par IA.
Recommandé par Kitploit

 infobyte/isa_recovery
ISA Recovery
 markoglasgow/gemma_crackme_tutorial
Tutoriel étape par étape sur l'utilisation du modèle d'IA local Gemma 4 E4B de Google pour rétro-ingénier un crackme Windows avec Ghidra, incluant la…
 flankerhqd/jebmcp
Plugin serveur MCP pour JEB Pro qui permet la décompilation assistée par IA, l'inspection des méthodes/champs et le renommage automatisé lors de la…
 ddouworld/pycdc-studio
Une interface utilisateur de bureau Qt Widgets pour explorer le bytecode Python avec pycdc/pycdas, inspecter la décompilation native et utiliser un…
 amruth-sn/kong
Le premier rétro-ingénieur agentique au monde.
 knifeyspoony/ghidra-copilot
Offre une expérience de rétro-ingénierie assistée par LLM et basée sur le chat dans Ghidra.
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
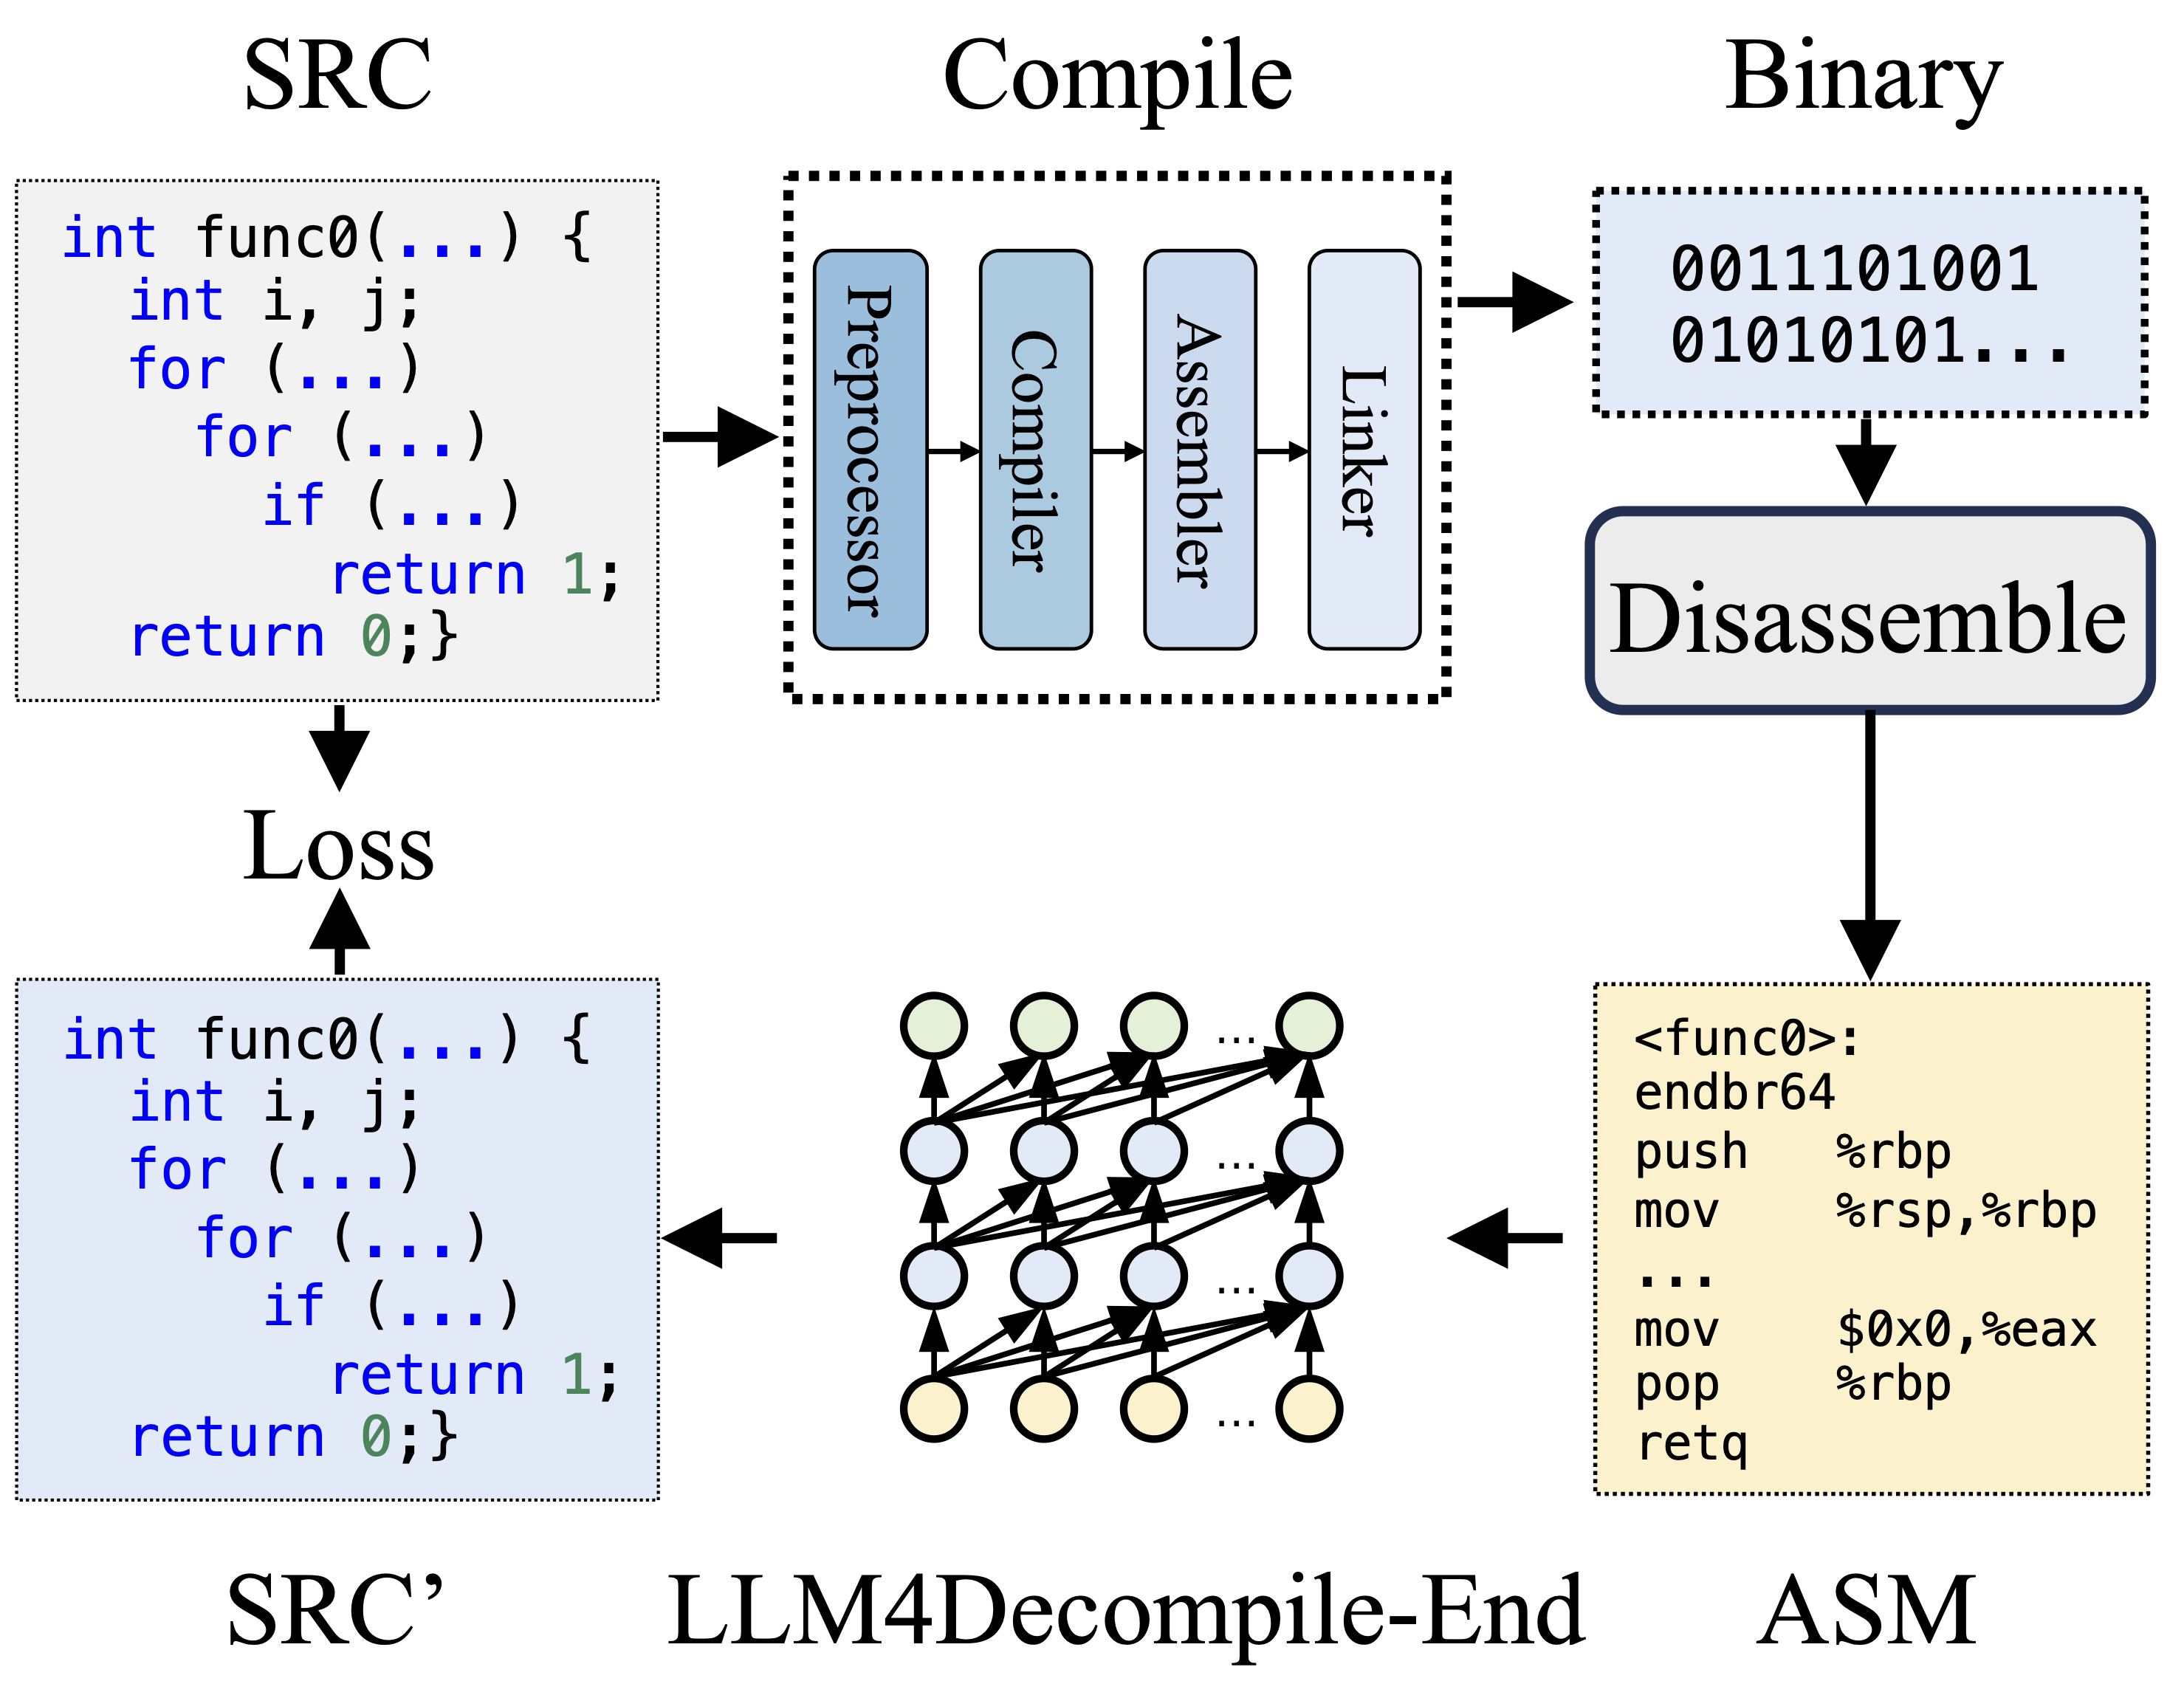 albertan017/llm4decompile
Rétro-ingénierie : décompilation de code binaire avec de grands modèles de langage
 gmh5225/ida-claude-code-plugins
Plugins intégrant Claude Code à IDA Pro pour assister les workflows de reverse engineering et d'analyse binaire grâce au désassemblage et à la…
 silverplate3/my-cves
CVE que j'ai trouvés. Articles techniques, exemples d'exploitation et comptes rendus de sessions de fuzzing.
 akamai/cve-2025-60719-afd.sys
Preuve de concept et analyse de la cause racine de CVE-2025-60719, une vulnérabilité use-after-free dans Windows afd.sys menant à une élévation de…
 karib0u/kernagent
Agent IA sans tête pour le rétro-ingénierie déterministe.
 ke0z/binaivulhunter
Utilisez le décompilateur IDA PRO HexRays avec OpenAI(ChatGPT) pour trouver d'éventuelles vulnérabilités dans les binaires

 20urc3/sekiryu
Kit complet pour Ghidra headless.
 lt-asset/resym
Pour notre article CCS24 🏆 « ReSym : exploiter les LLM pour récupérer les symboles de variables et de structures de données à partir de binaires…
 ant4g0nist/lisa.py
LLDB MCP Integration + d'autres commandes utiles
 ahaggard2013/binaryninja-ollama
Plugin pour Binary Ninja qui intègre les modèles Ollama locaux pour renommer les fonctions et les variables dans le code HLIL décompilé, préservant…








