
 #1
Outils de décompilation, analyse binaire, résumé de code et analyse de malwares assistés par IA.
Recommandé par Kitploit

 allthingsida/allthingsida
Dépôt pour les extraits de code de la chaîne vidéo AllThingsIDA
 vulhunt-re/vulhunt
Framework de détection de vulnérabilités par l'équipe REsearch de Binarly
 binref/agent
Instructions de l'agent modèle de langage pour Binary Refinery
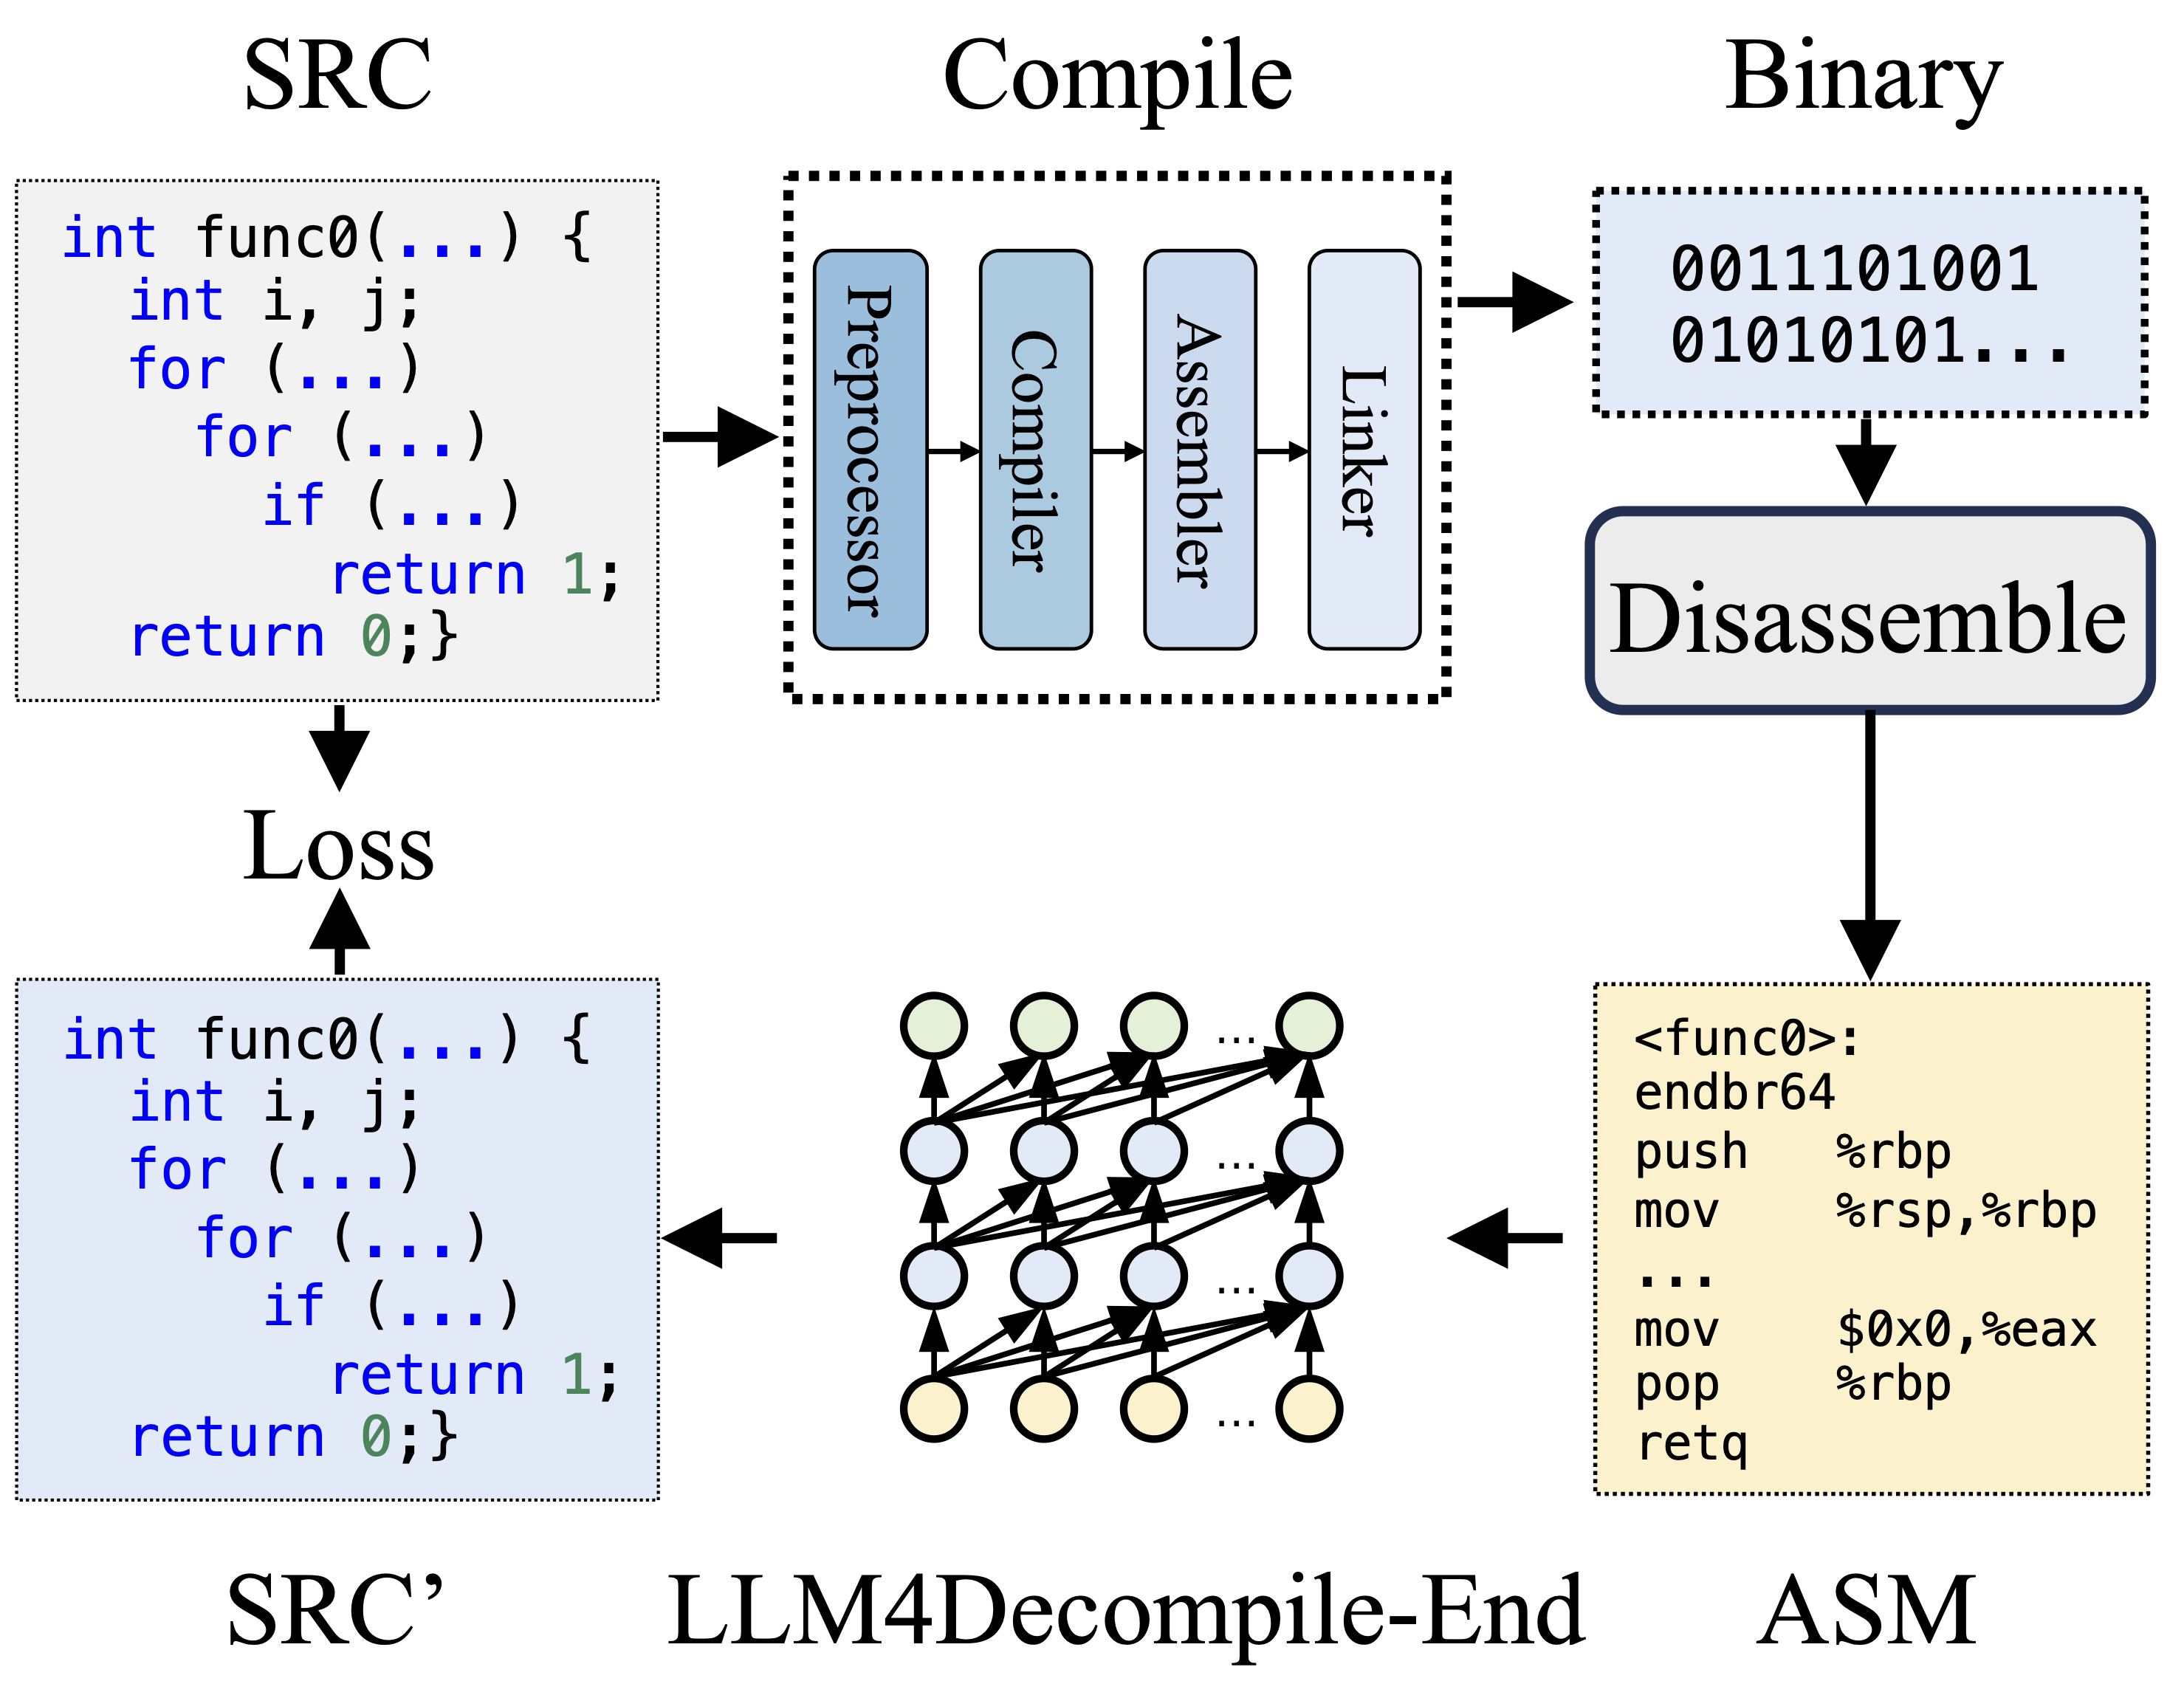 albertan017/llm4decompile
Rétro-ingénierie : décompilation de code binaire avec de grands modèles de langage

 justicerage/gepetto
Plugin IDA qui interroge des modèles de langage pour accélérer la rétro-ingénierie.
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 infobyte/isa_recovery
ISA Recovery
 lauriewired/ghidramcp
Serveur MCP pour Ghidra
 clearbluejar/pyghidra-mcp
Ghidra MCP en ligne de commande Python
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 symbioticsec/hermes-decomp
Un puissant décompilateur qui vous permet de rétro-ingénierer les applications mobiles React Native en convertissant leurs fichiers de bytecode…
mrexodia/ida-pro-mcpAssistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 horsicq/detect-it-easy
Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 pwndbg/pwndbg
Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB






