
 #1
Frameworks d'attaque ML adversariale, techniques d'évasion et outils d'évaluation de la robustesse des modèles.
Recommandé par Kitploit
 rsmudge/unhook-bof
Supprimer les hooks API d’un processus Beacon.
 arosenmund/defcon33_silence_kill_edr
Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 deepinstinct/nofilter
Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…
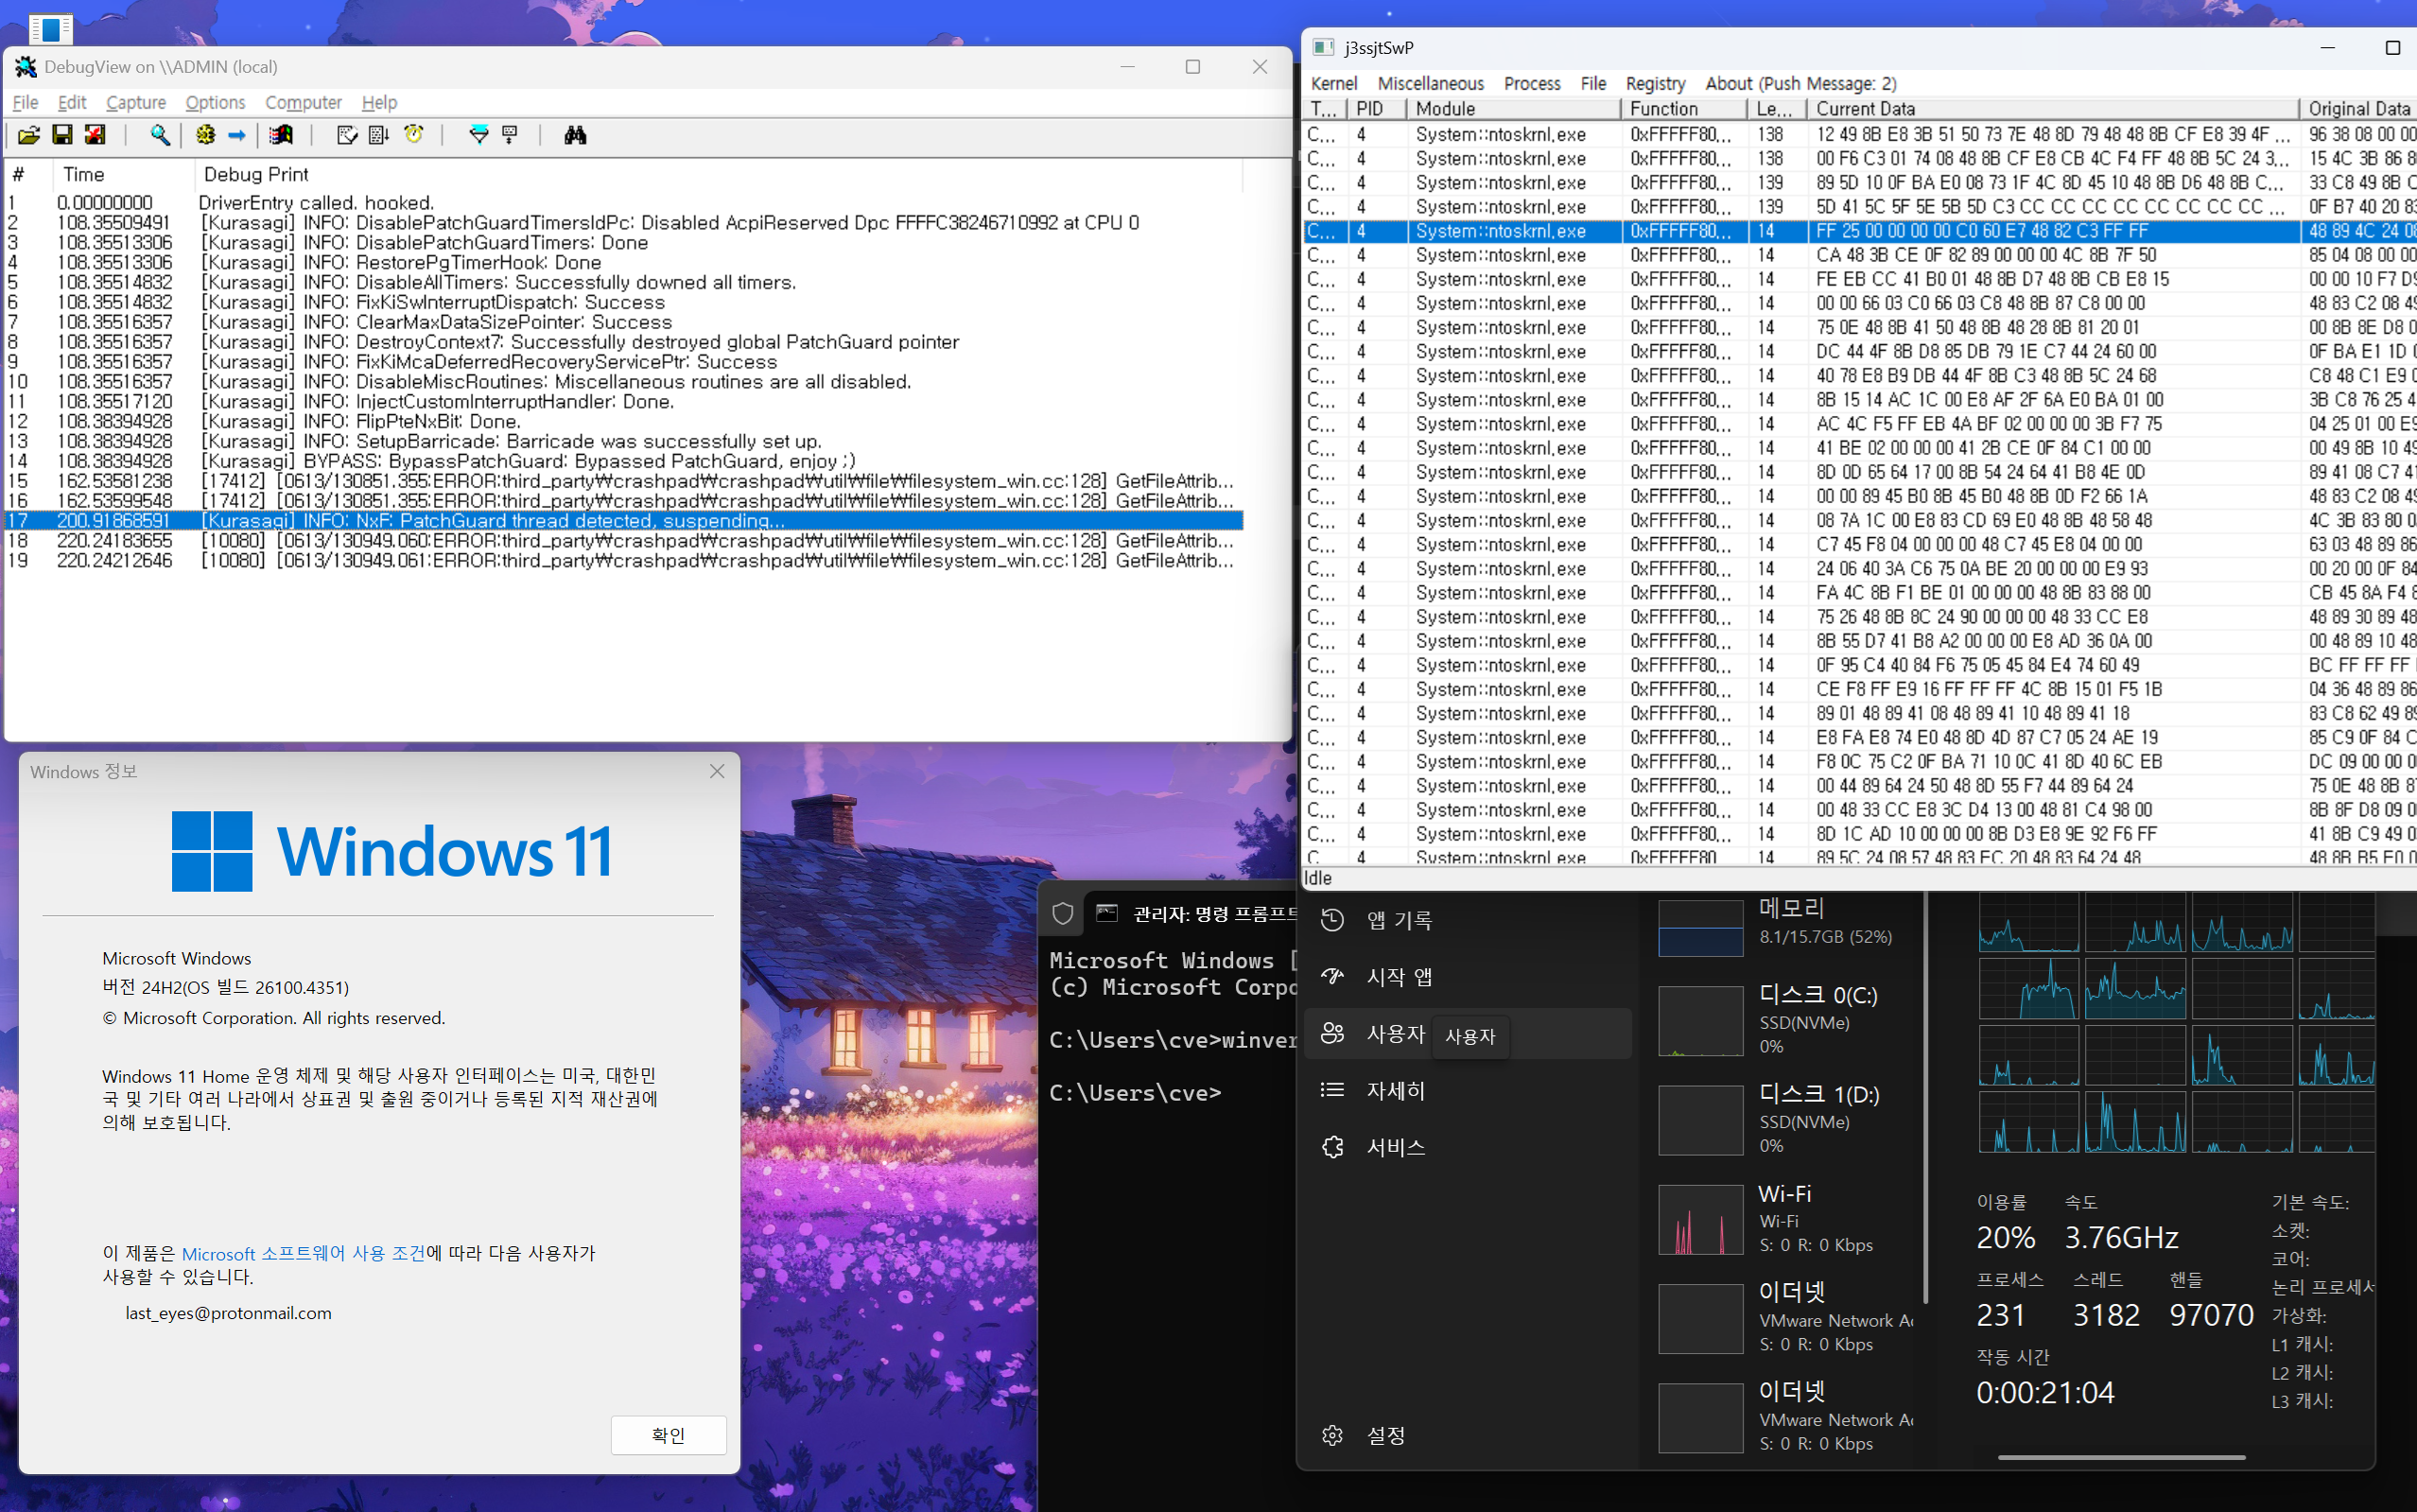 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 gmh5225/callmewin32kdriver
Chargez votre pilote comme win32k.sys
 mr-un1k0d3r/windows-signedbinary
Modifie les binaires Windows signés pour conserver des signatures de catalogue valides tout en modifiant les empreintes de fichiers, contournant…
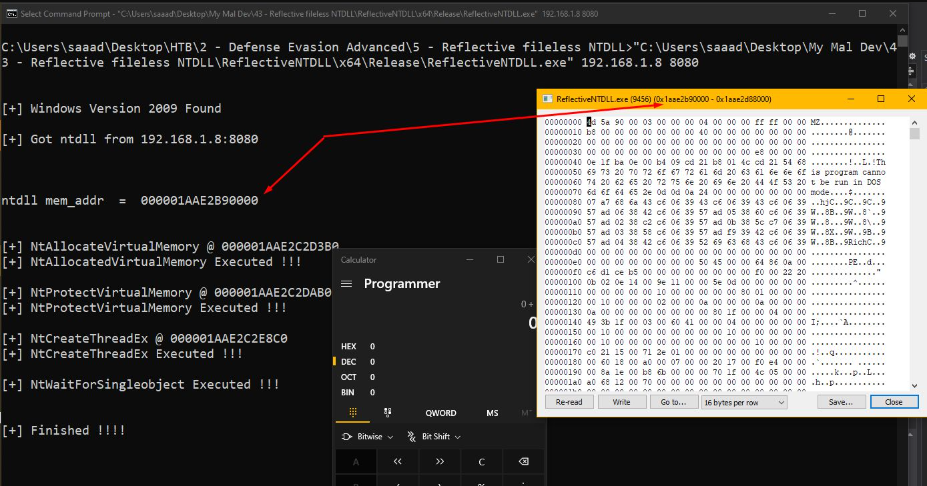 saadahla/ntdllreflection
Contourner les hooks EDR en espace utilisateur en chargeant une ntdll réflective en mémoire à partir d'un serveur distant en fonction du Windows…
 graph-com/cka-agent
Implémentation de recherche d'un agent de jailbreak LLM qui contourne les garde-fous des modèles commerciaux en utilisant le tissage de prompts…
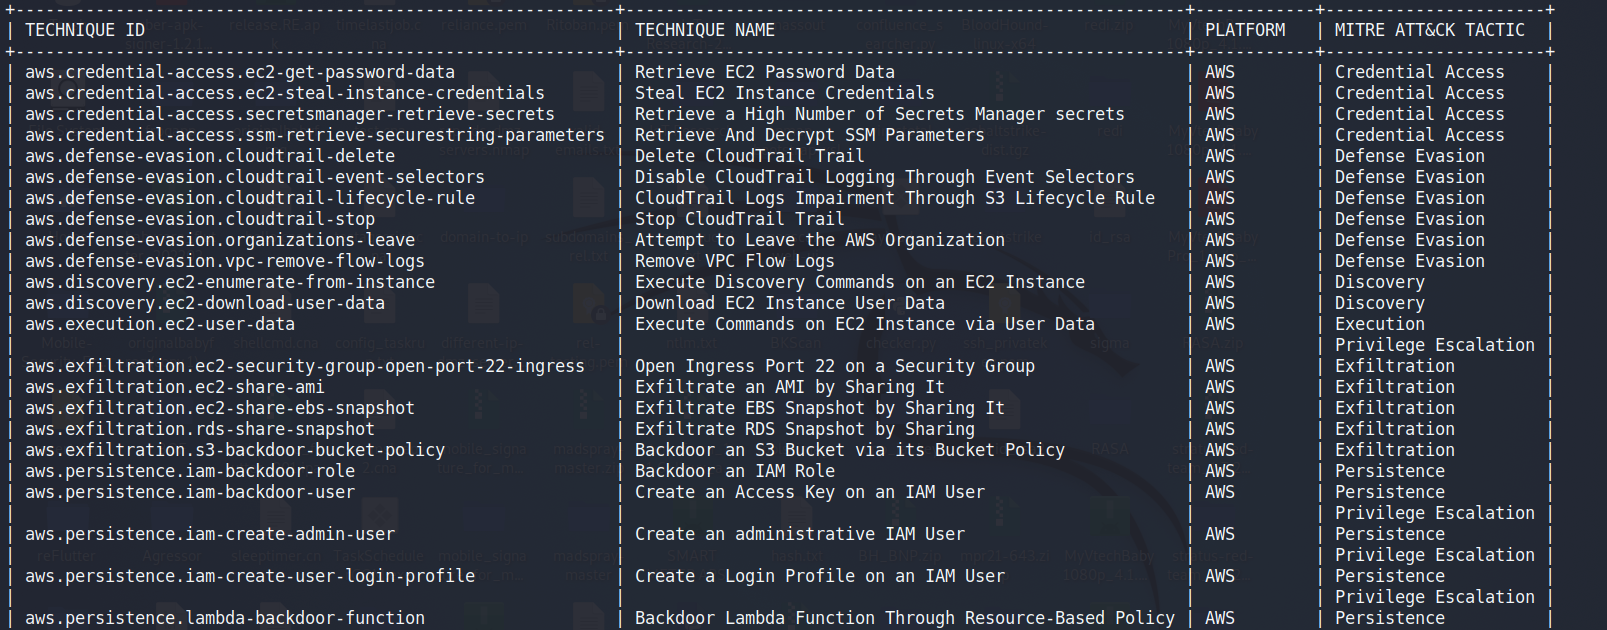 sbasu7241/aws-threat-simulation-and-detection
Jouer avec Stratus Red Team (outil de simulation d'attaques cloud) et SumoLogic
 amberwolfcyber/nachovpn
Un serveur SSL-VPN délicieux, mais malveillant 🌮
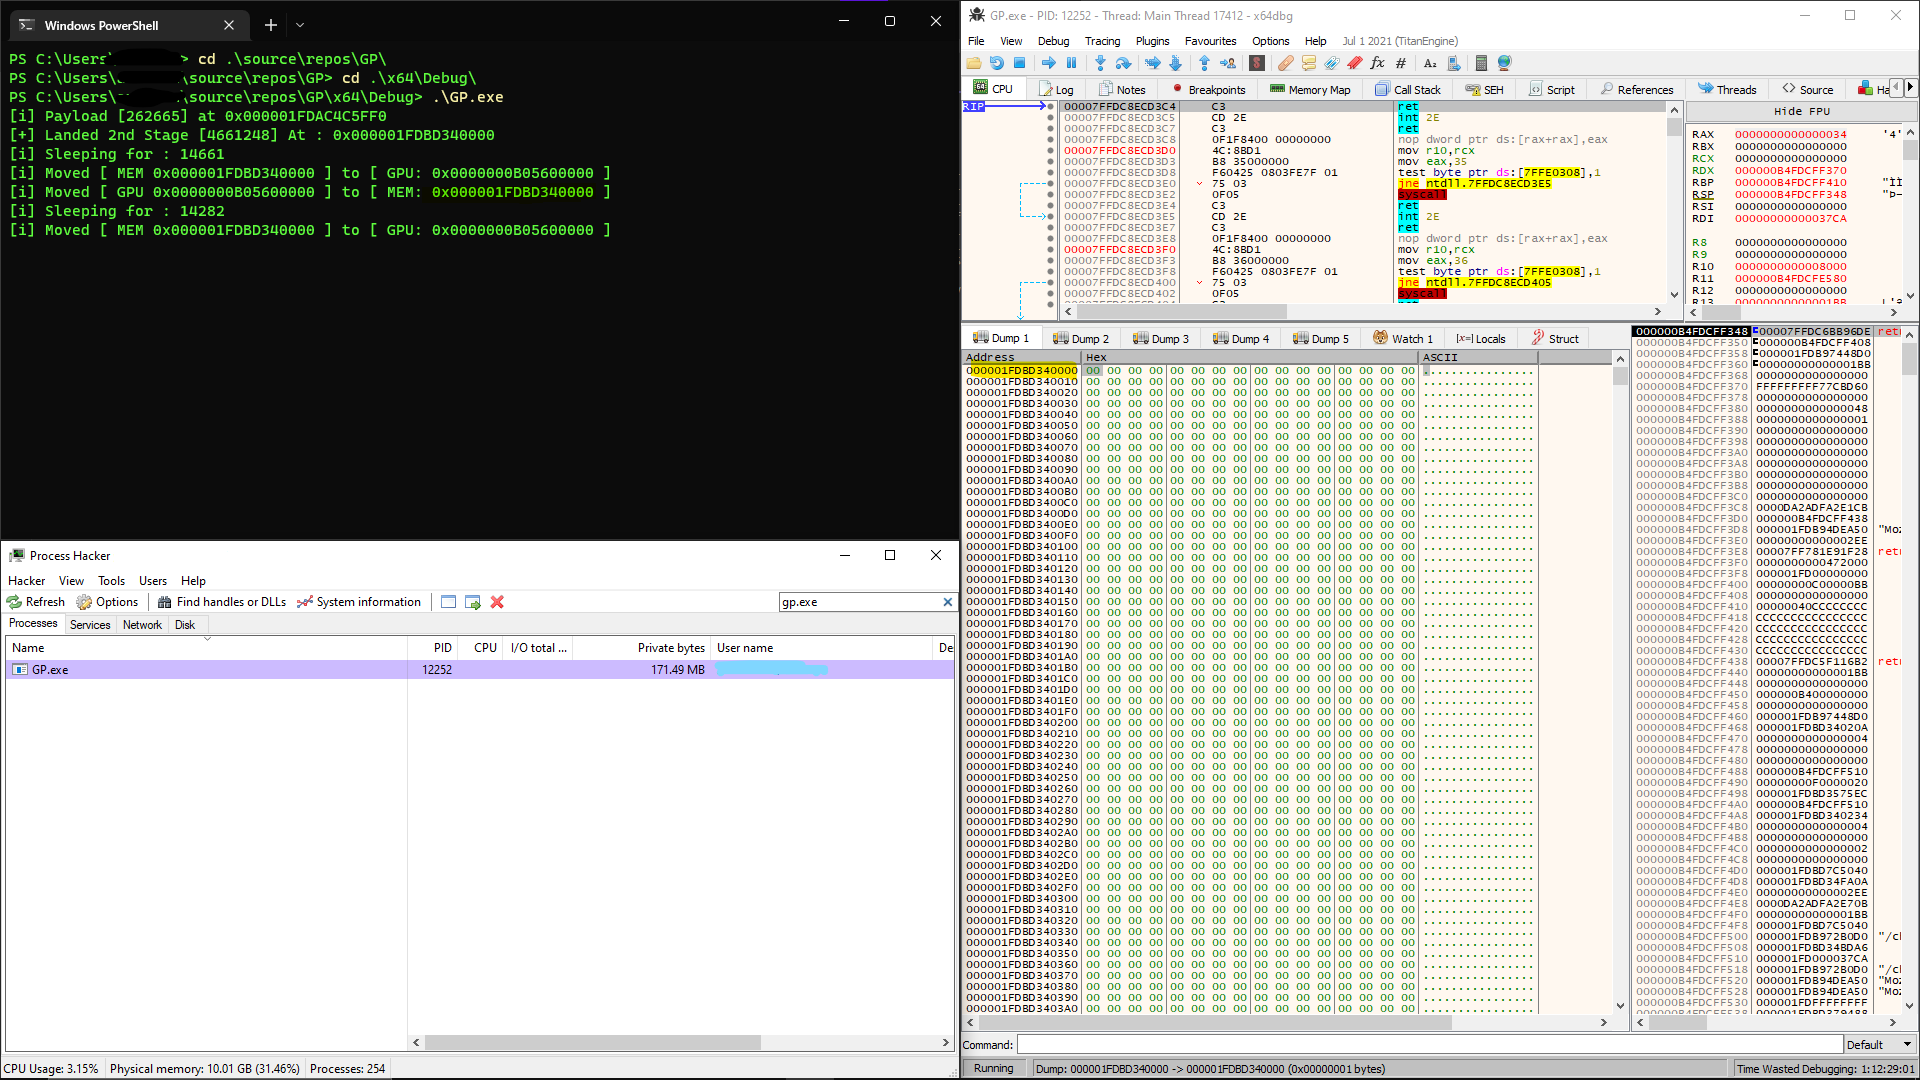 h1d3r/gpu_shellcode
Cache les charges utiles réfléchissantes dans la mémoire GPU via les API CUDA, effaçant la mémoire hôte pendant le sommeil et utilisant un…
 rad9800/hwbp4mw
Moteur de hooking par points d'arrêt matériels pour Windows qui utilise les registres de débogage pour hooker des fonctions, contourner ETW/AMSI et…
 xforcered/bokuloader
Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !
 flangvik/obfuscatedsharpcollection
Tentative de version obscurcie de SharpCollection
 alteredsecurity/disable-tamperprotection
Un POC pour désactiver TamperProtection et d'autres composants Defender / MDE
 cobalt-strike/callstackmasker
Une implémentation de type PoC pour masquer dynamiquement les piles d'appels avec des minuteurs.








