test-fuzz
Macros de Rust y subcomando de Cargo para automatizar el fuzzing con afl.rs, incluida la generación de corpus y la implementación de harnesses,…
Actualizaciones editoriales breves de herramientas de ciberseguridad publicadas.

Macros de Rust y subcomando de Cargo para automatizar el fuzzing con afl.rs, incluida la generación de corpus y la implementación de harnesses,…

Un decompilador de pickling de Python y analizador estático

Herramienta de escaneo de seguridad de código (SAST) para descubrir, filtrar y priorizar riesgos de seguridad y privacidad.

Marco de pruebas de penetración automatizado - Escáner de vulnerabilidades de código abierto - Gestión de vulnerabilidades

World's first hazard checker for NVIDIA Blackwell (sm_120), with an assembler and scheduler matched against their own compiler byte for byte. The…

Análisis de ingeniería inversa de AcrStealer, un sofisticado ladrón de información que utiliza protocolos personalizados, robo de credenciales de…

Runtime de contenedores rootless y sandbox que lanza imágenes OCI impuestas por el kernel en milisegundos, sin daemon, con perfiles de recursos,…

Herramienta de auditoría de seguridad para aplicaciones móviles centrada en automatizar el análisis SAST, identificar las tecnologías subyacentes…

Monitor de llamadas al sistema de Linux que utiliza ptrace para rastrear la actividad de archivos, procesos, red y memoria, con aislamiento de…

Plataforma de Análisis Inteligente de Componentes que aprovecha los SBOMs para identificar y reducir el riesgo en la cadena de suministro de software…

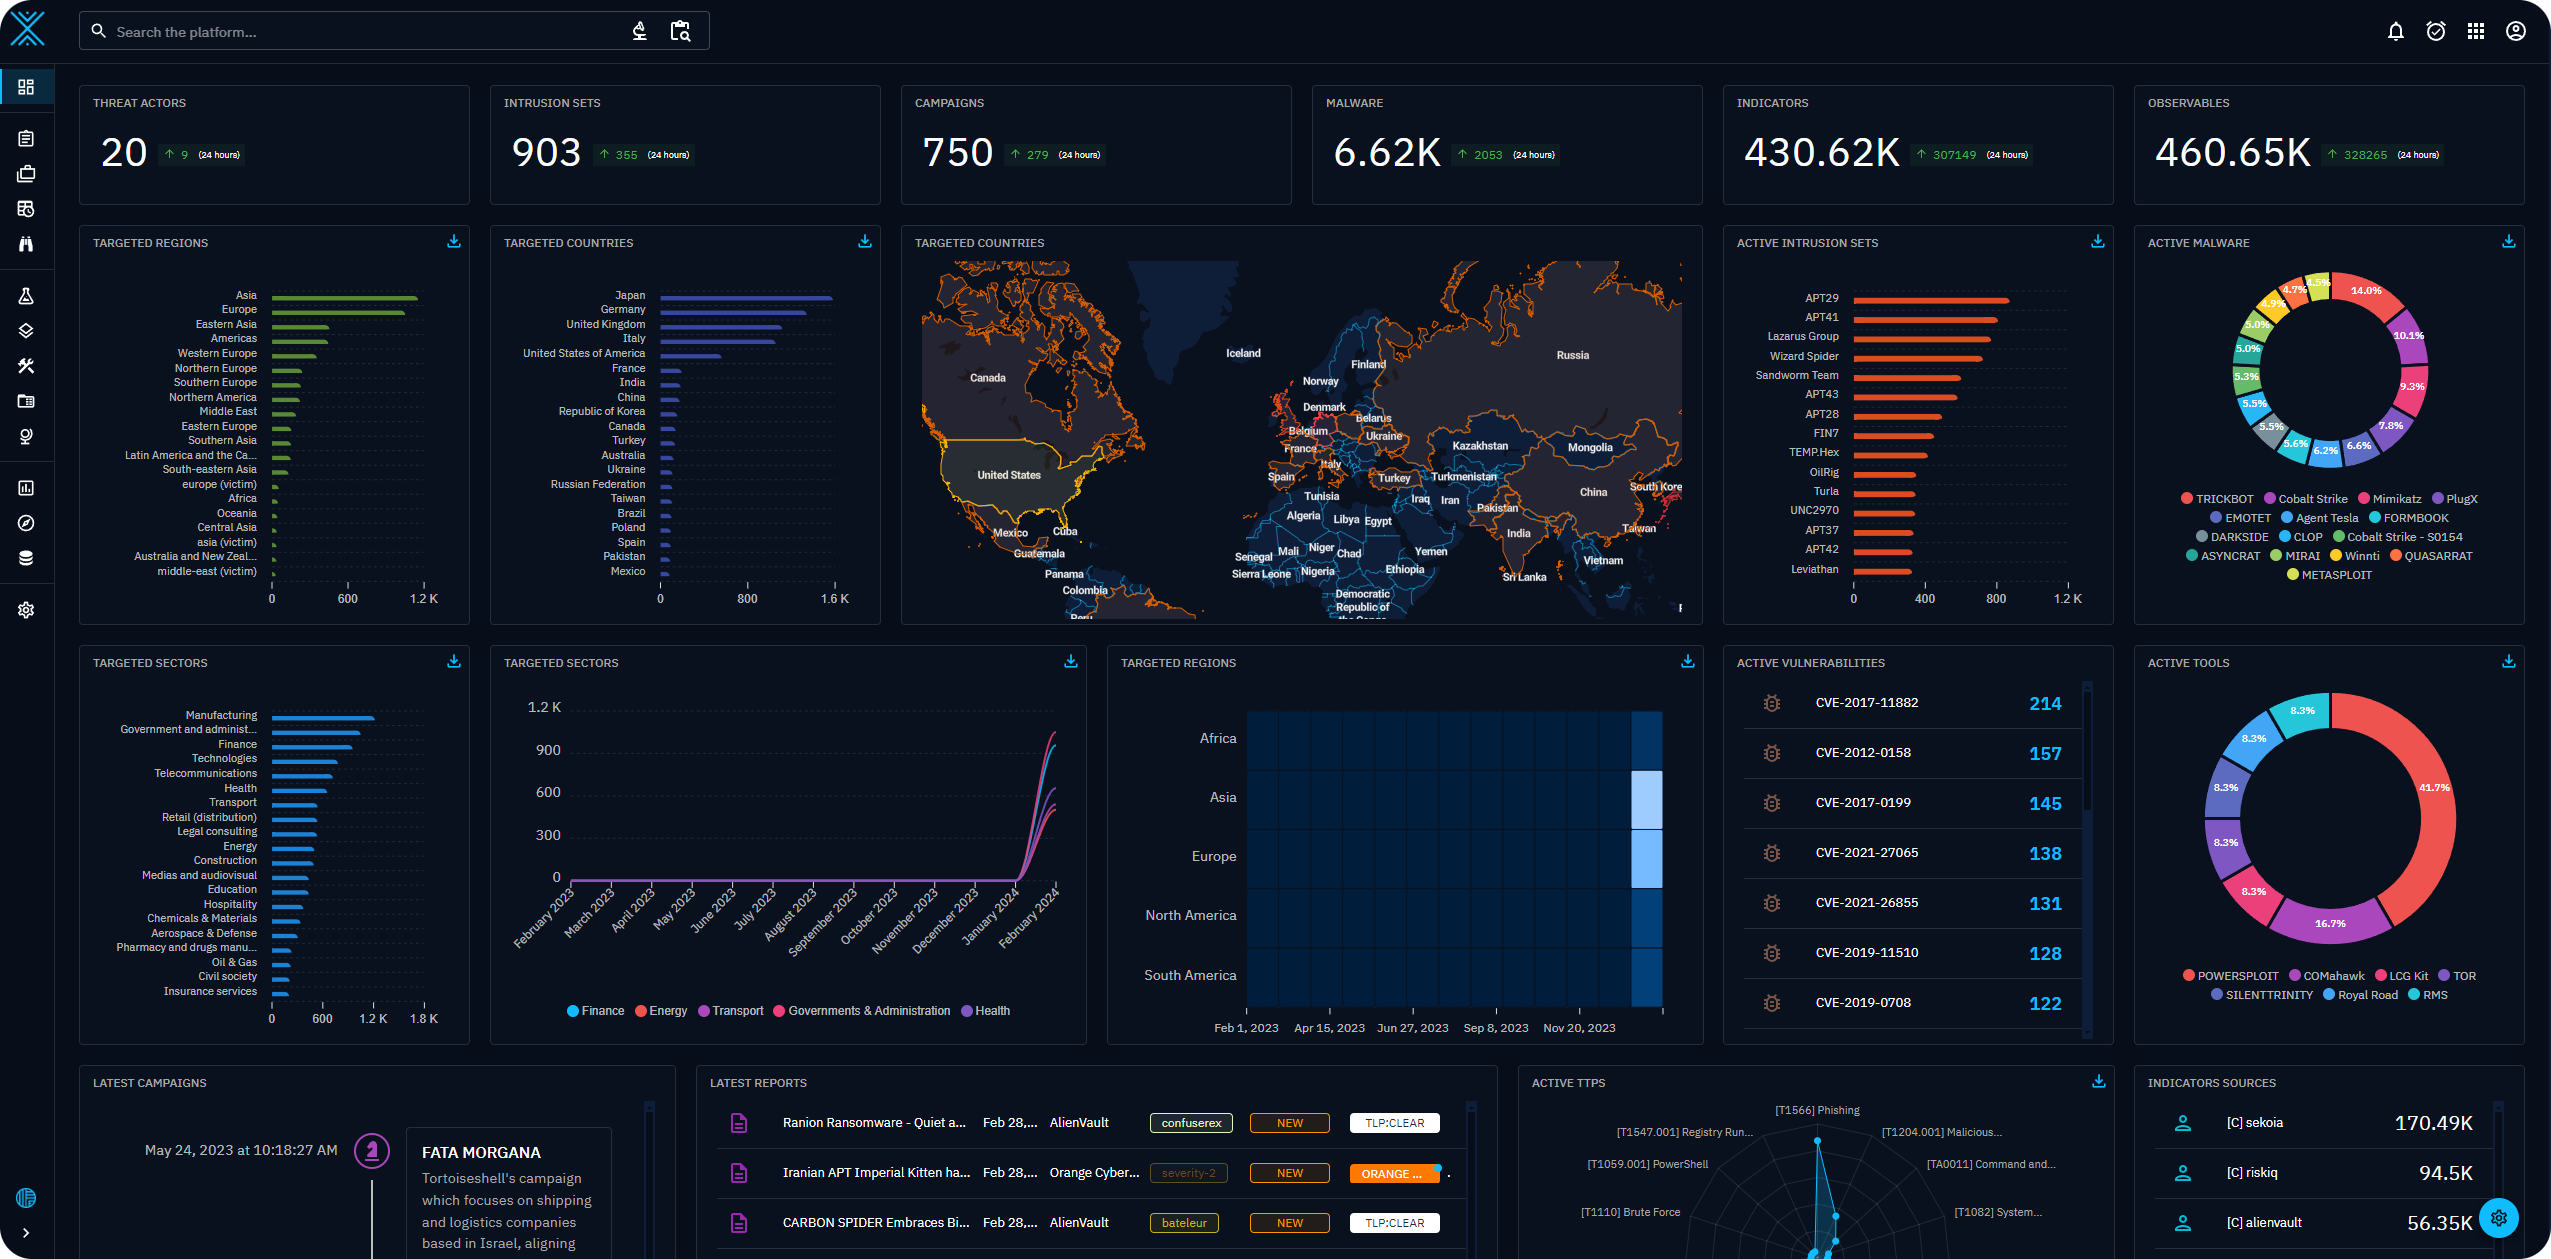
Plataforma abierta de inteligencia de amenazas cibernéticas

Golf de criptoanálisis: rompe esquemas y demuéstralo en Lean 4. Tablero de prueba de concepto.