
nullorigin
 rakib-nyc/nullorigin
Research-only AI watermark robustness toolkit: local reverse proxy strips C2PA/EXIF/XMP, Unicode, image/audio stego, OOXML/PDF metadata, and scans…
static-code-analysisweb-proxies-interceptionsteganography+4
4
rakib-nyc/nulloriginResearch-only AI watermark robustness toolkit: local reverse proxy strips C2PA/EXIF/XMP, Unicode, image/audio stego, OOXML/PDF metadata, and scans…
 xoreaxeaxeax/schrodingers-toctou
Detecta cargas de memoria inventadas por el compilador que convierten C seguro en vulnerabilidades TOCTOU. Incluye auditorías automatizadas del…
 0xdea/ghidra-scripts
Scripts de Ghidra seleccionados para automatizar la ingeniería inversa y el análisis de vulnerabilidades: localizar funciones inseguras, extraer…
 offensive360/mcp-server
Servidor MCP que ejecuta análisis SAST en bases de código locales y devuelve hallazgos con severidad y correcciones, permitiendo que los asistentes…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 elttam/semgrep-rules
Reglas de análisis estático de seguridad para la detección de vulnerabilidades y revisión de código centrada en auditorías en Java, Go, Python, C#,…
 niffyhunt/codeguard-copilot
Copiloto de seguridad impulsado por IA que detecta vulnerabilidades mientras programas. Escaneo de seguridad en tiempo real, explicaciones educativas…
 0p4n1k/noctyra
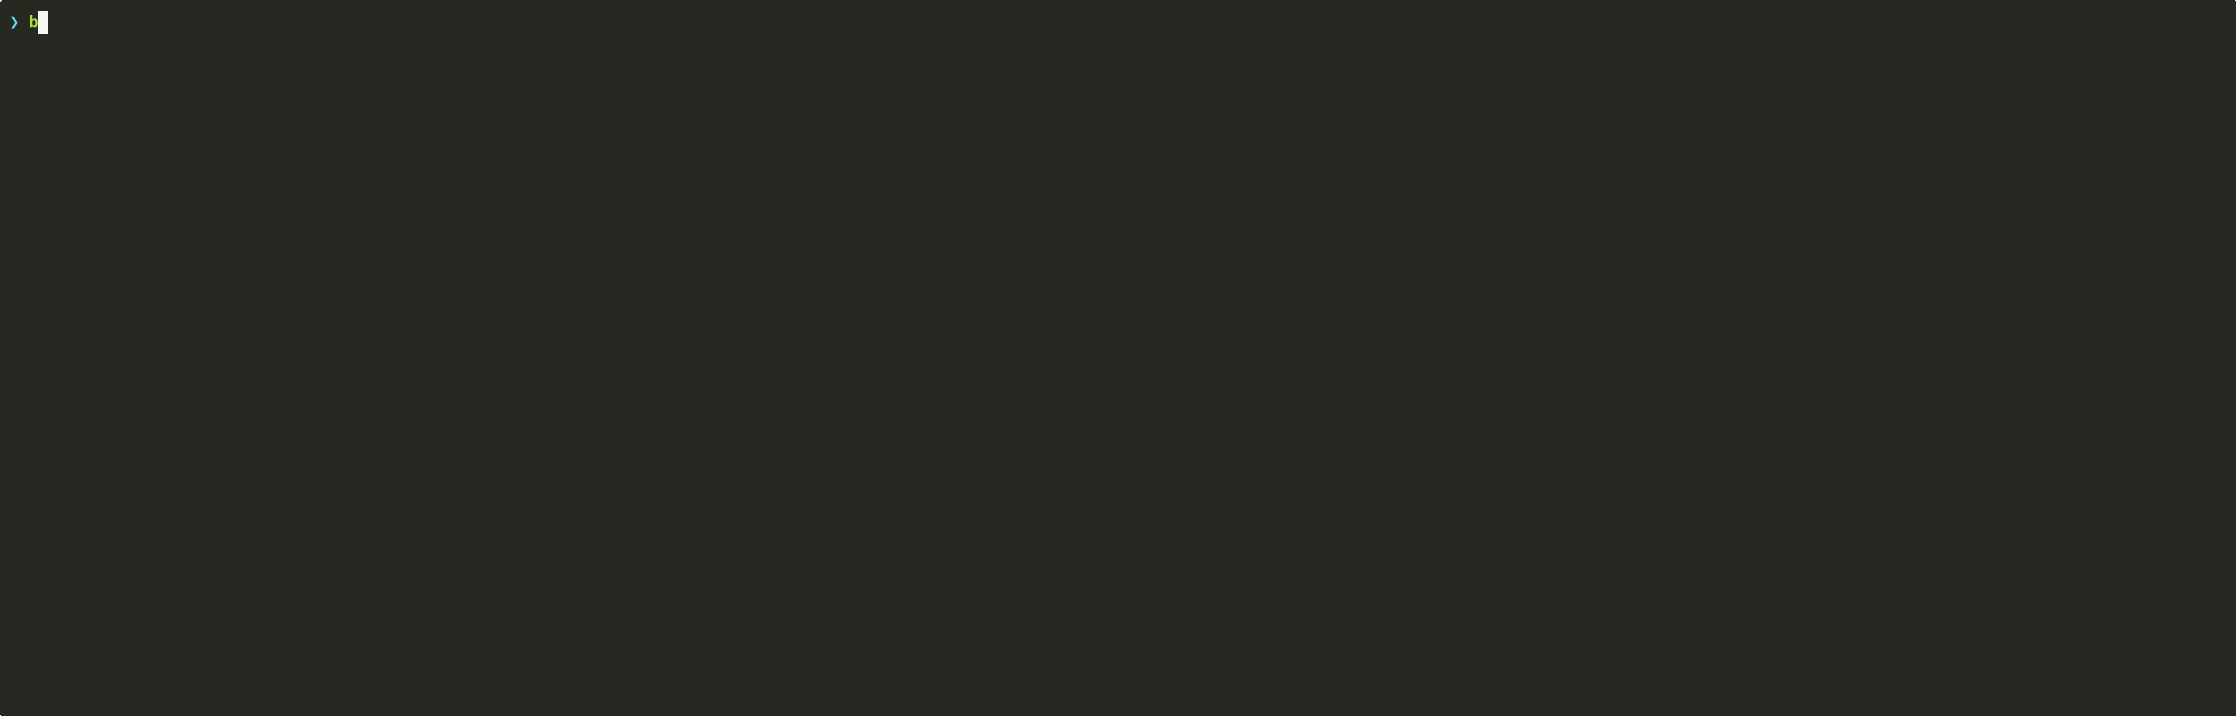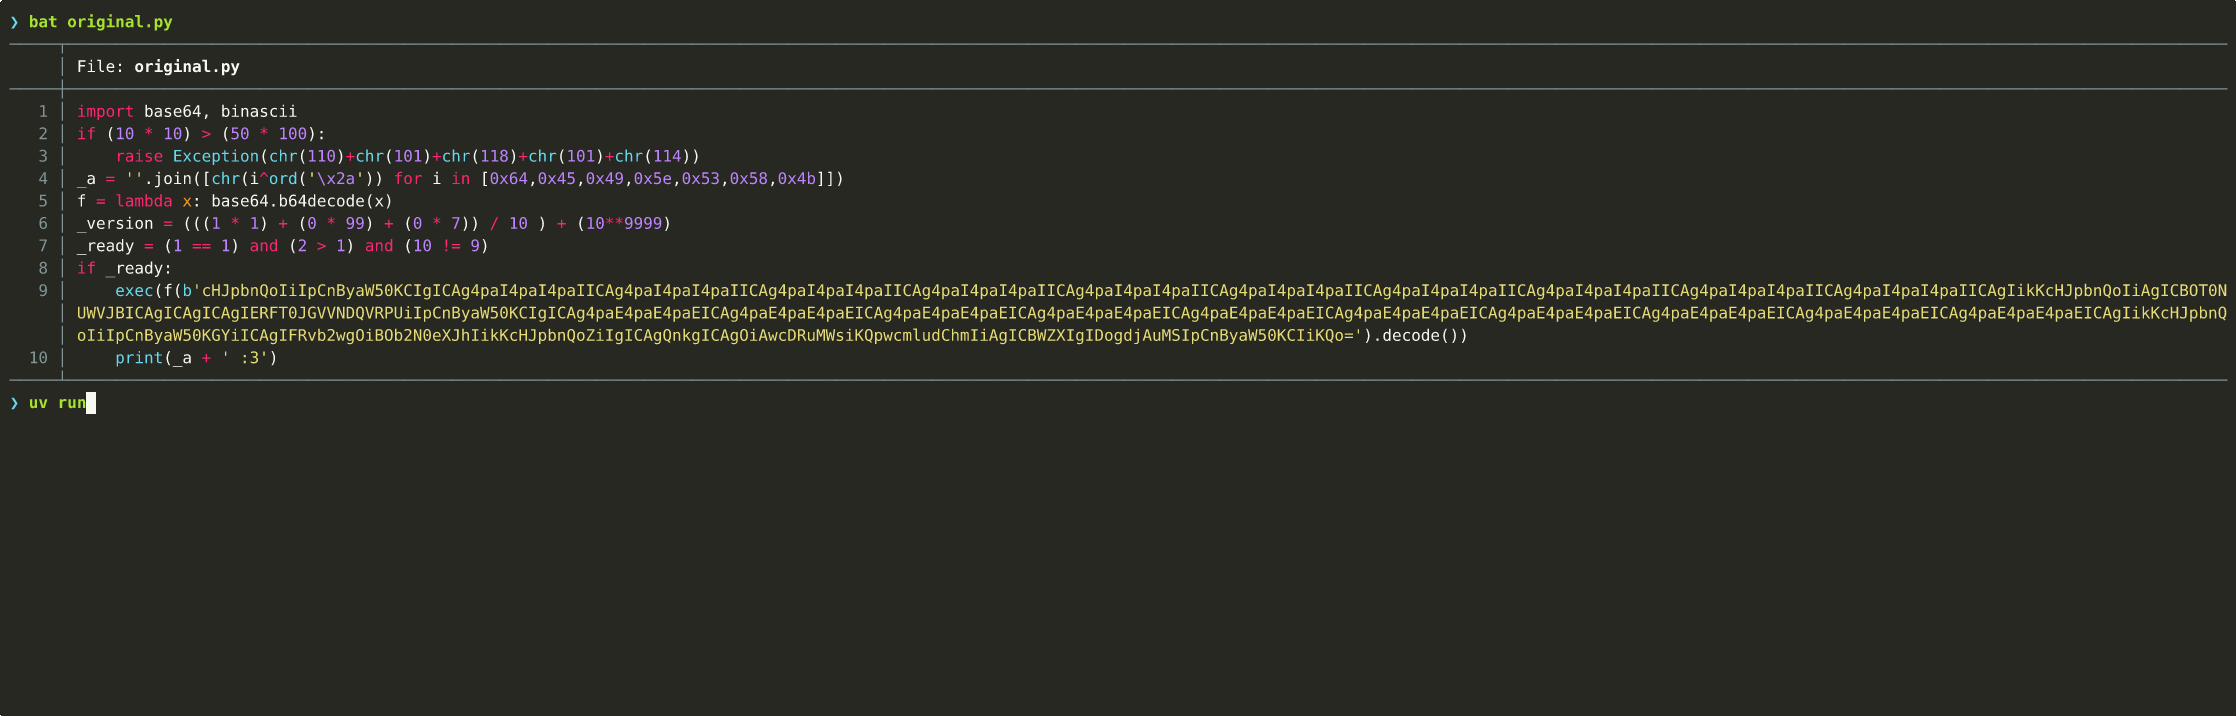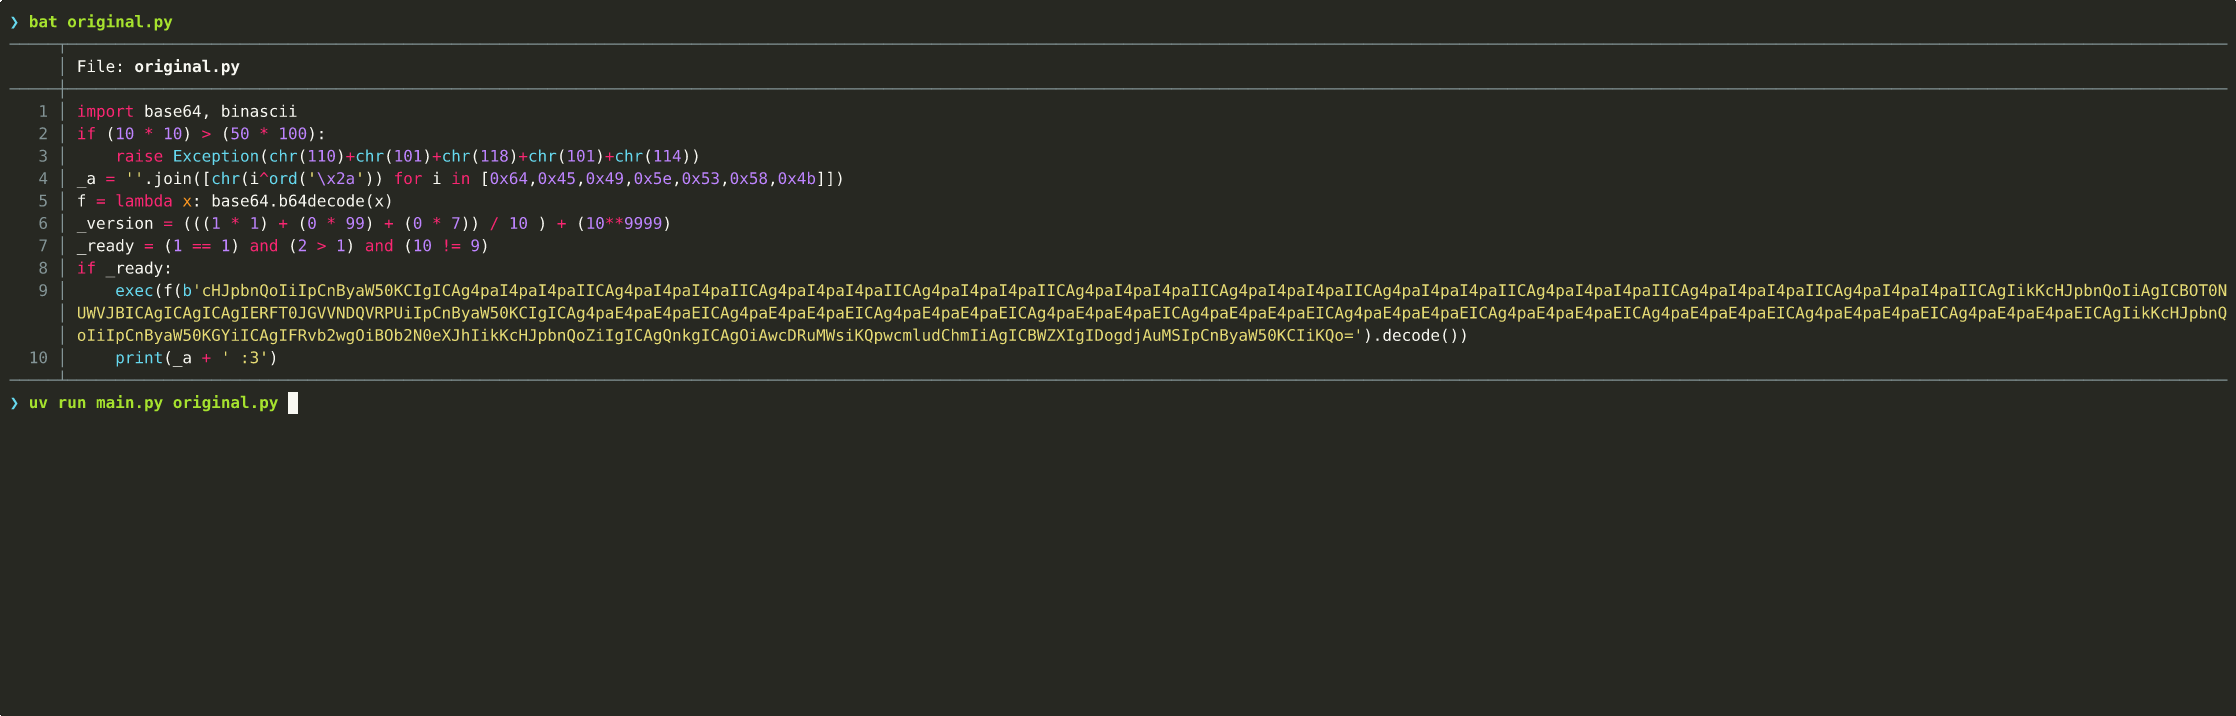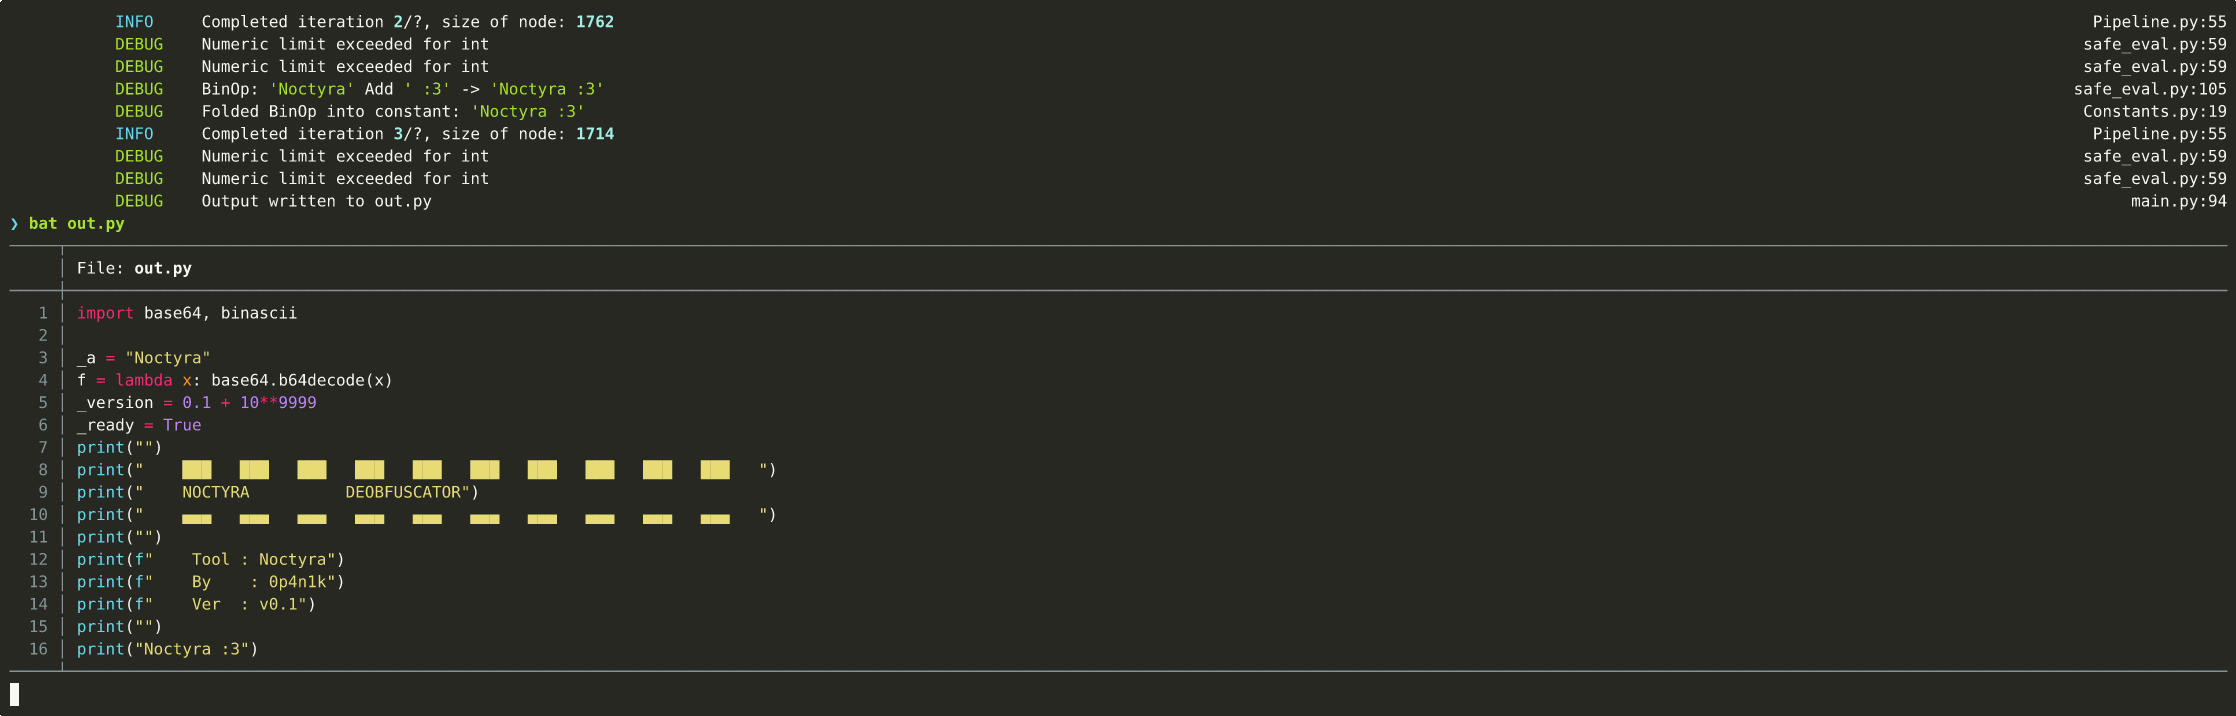
Framework de transformación y desofuscación de código Python basado en AST
 slowql/slowql
Analizador estático de SQL de última generación escrito en Rust. Más de 282 reglas. Cero falsos positivos. Seguridad, rendimiento, fiabilidad, coste,…
 pantheon-security/medusa
Escáner de seguridad con IA primero. NUEVO en v2026.7: detección de compromiso de Claude Code: examine los hooks, permisos y habilidades de .claude/…
 martyx00/vulnfanatic-ng
Plugin de BianryNinja para identificar vulnerabilidades en binarios descompilados con escaneos programáticos y soporte de LLM.
 sonarsource/sonarcloud-scan
Una Bitbucket Pipe para activar el análisis de SonarCloud
 roninforge/roninforge-hono
Plugin de Cursor para Hono v4 (framework web edge de TypeScript). 59 regresiones de LLM con pares BAD/CORRECT. Fijado a hono ^4.12.19 (>= 4.9.7 para…
 whgojp/javaseclab
Laboratorio integral de vulnerabilidades en Java con código vulnerable y corregido, escenarios de ataque, notas de auditoría de fuentes/sinks y guía…
 zegl/kube-score
Análisis de objetos Kubernetes con recomendaciones para mejorar la fiabilidad y la seguridad. kube-score previene activamente el tiempo de…
 david-a-wheeler/flawfinder
una herramienta de análisis estático para encontrar vulnerabilidades en código fuente C/C++
 bk-security/auth-header-trust-rules
Reglas de Semgrep que señalan patrones de omisión de autenticación por confianza en encabezados (clase CVE-2025-29927). Complemento de…
 trailofbits/multiplier
Indexa los artefactos de compilación de C/C++ en una base de datos consultable de todo el programa, exponiendo API a nivel de AST, tokens e IR para…