external_expat-2.1.0_CVE-2022-43680

Repositorio de código fuente para Expat 2.1.0, una biblioteca de análisis XML orientada a flujos, con enfoque en analizar y abordar CVE-2022-43680.

Repositorio de código fuente para Expat 2.1.0, una biblioteca de análisis XML orientada a flujos, con enfoque en analizar y abordar CVE-2022-43680.

Una herramienta basada en C# para el análisis de documentos maliciosos de OneNote

Herramienta basada en Java para detectar archivos Adobe Flex SWF vulnerables a CVE-2011-2461, utilizable como utilidad de línea de comandos o como…

Ejemplos educativos que portan vulnerabilidades del kernel de Linux a Rust, con código y exploits vulnerables a propósito para aprender sobre…

Escáner de seguridad para detectar las vulnerabilidades CVE-2025-55182 y CVE-2025-66478 en proyectos de React Server Components (RSC)

Sencilla herramienta para escanear directorios completos en busca de intentos de explotación de CVE-2021-44228

Este repositorio almacena los archivos necesarios para el blog de análisis que estará disponible próximamente.

Scripts de detección y guía para la vulnerabilidad CVE-2022-22965 (Spring4Shell) en Spring Framework, incluidos escáneres de PowerShell y Bash para…

Modelo de lenguaje pequeño que nombra y describe funciones en binarios x86-64 despojados, con un conjunto de datos abierto, líneas base y…

Conjuntos de datos de referencia y artefactos de síntesis para QSynth, que contienen funciones C ofuscadas con Tigress, binarios x86_64, trazas de…

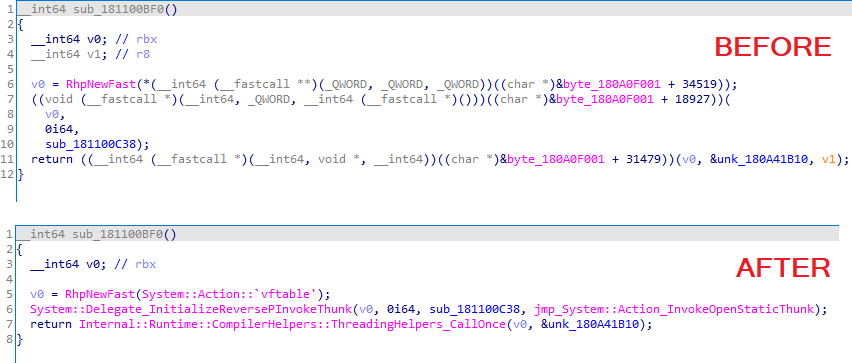
Plugin para IDA Pro que importa símbolos resueltos en tiempo de ejecución en binarios .NET Native, analizando SharedLibrary.dll y su PDB para…

Kit de herramientas de análisis estático y recuperación de estructura para imágenes PE protegidas con ACE .qvm0

Sintetizador Greybox orientado a la desofuscación de instrucciones de ensamblador.

Sistema de detección y ofuscación de código malicioso basado en IA con microservicios para detección, empaquetado y confusión de código, además de…

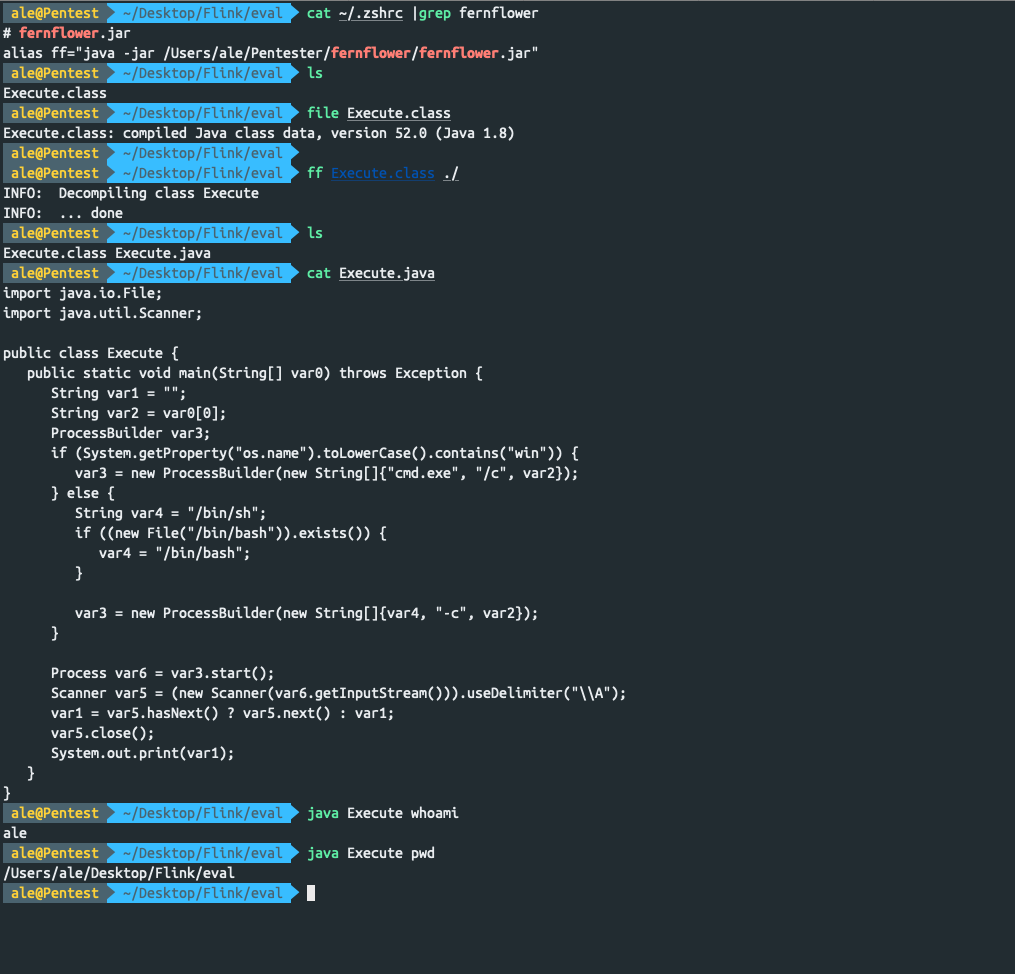
Descompila archivos class rápidamente en la terminal

Motor de coincidencia de patrones de prompts inspirado en YARA que combina reglas de palabras clave, regex, similitud semántica y evaluación mediante…

Kit de remediación sin conexión para jQuery CVE-2020-11023 en entornos Spring/JSP heredados: solo módulos integrados de Node.js (sin npm, sin…

Escanea los módulos y versiones de Apache Shiro que realmente tienes instalados y determina, uno por uno, cuáles de los 26 CVE oficiales te afectan…