
mwemu
 mwemuorg/mwemu
Emulador de hardware x86 en Rust puro y simulador de procesos de Windows para análisis de malware, emulación de shellcode y desempaquetado de…
exploit-frameworksreverse-engineeringshellcode+2
313
mwemuorg/mwemuEmulador de hardware x86 en Rust puro y simulador de procesos de Windows para análisis de malware, emulación de shellcode y desempaquetado de…
 gallopsled/pwntools
Framework para CTF y biblioteca de desarrollo de exploits
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 racoten/reflectivepluginloader
Mapeador PE reflexivo y motor de stomping de módulos reforzado contra evasión para Windows x64
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 bishopfox/sliver
Marco de Emulación de Adversarios
 nullsecuritynet/tools
Colección curada de herramientas de seguridad, exploits, código de prueba de concepto, shellcodes y scripts para pruebas de penetración e…
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 woldann/exoproc
Instrumentación entre procesos para Windows x64 en TypeScript — engancha funciones, redirige hilos y lee/escribe memoria en otro proceso, sin…
 sk4r4b/ntdll-reconstruction
Una técnica que combina el desenganche de NTDLL y variantes de la puerta hellsgate
 aethervm/aethervm
Plataforma de análisis y emulación de binarios nativa de LLVM que eleva código máquina AArch64 y x86_64 a LLVM IR para instrumentación, desofuscación…
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 codextf2/cobaltstrike_bofloader
puerto/reimplementación de código abierto del Cargador BOF de Cobalt Strike tal cual
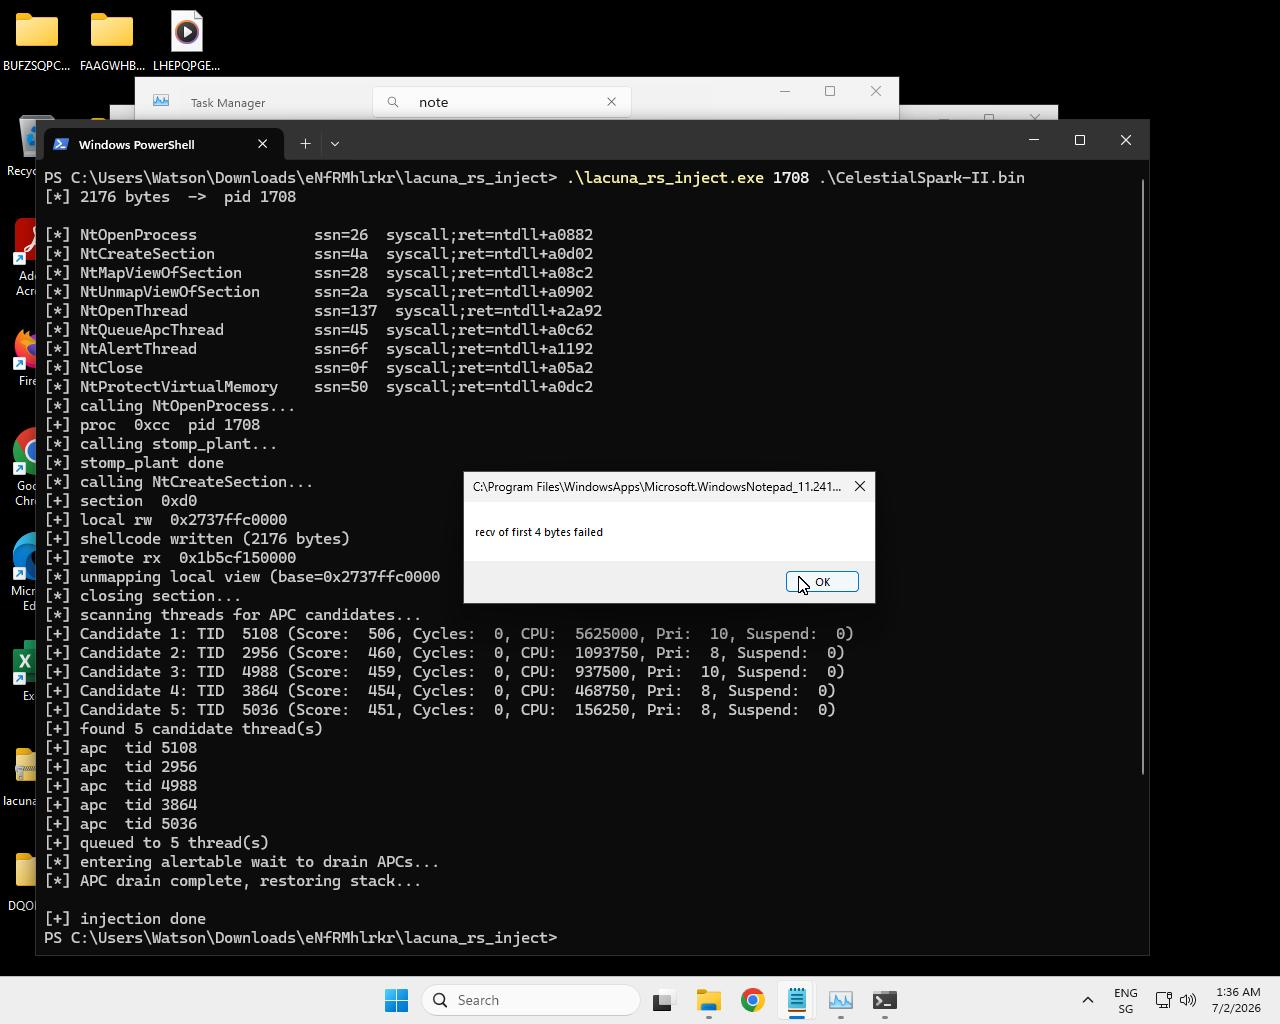 karkas66/lacuna-rs
Crate de Rust para suplantación de pila de llamadas con ghost-frame, syscalls indirectos en tiempo de ejecución e inyección APC en Windows x64.…
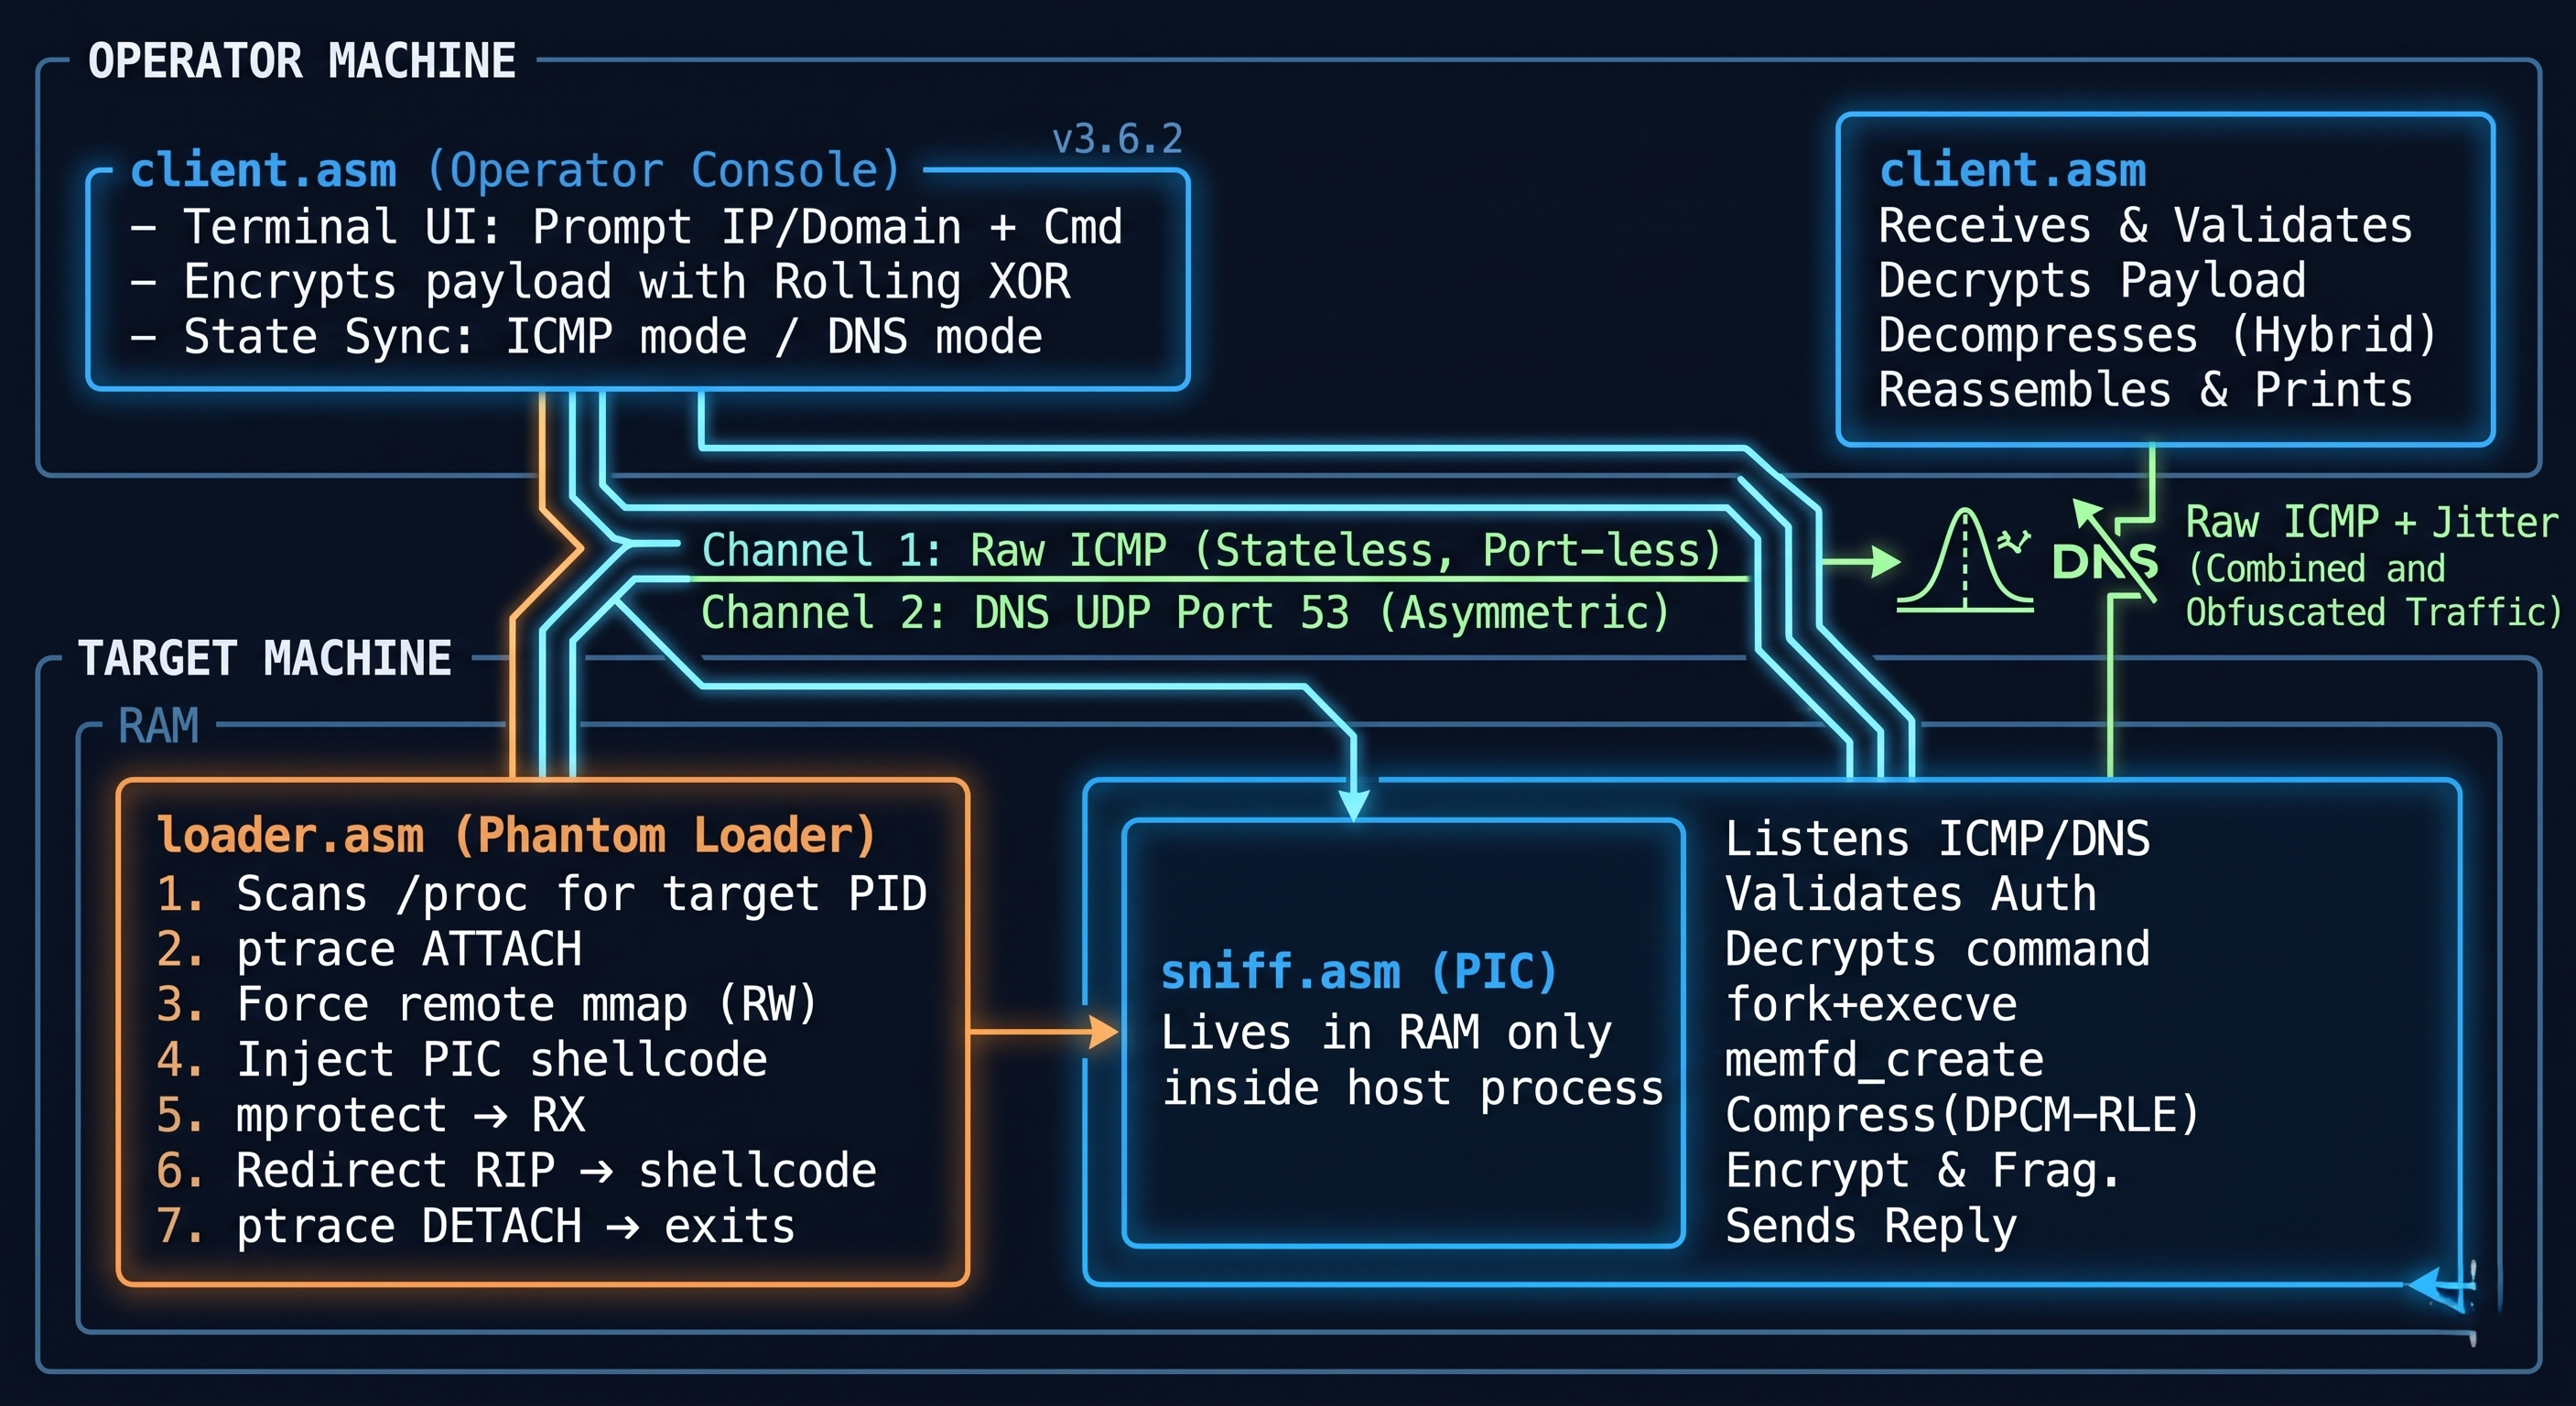 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en ensamblador x64 sin archivos con pivoteo de protocolo ICMP/DNS de doble canal, ejecución directa de syscall e inyección de procesos…
 exploit-database/exploitdb
exploitdb // El repositorio oficial de Exploit-Database
 sunblaze-ucb/exploitgym
ExploitGym es un benchmark realista a gran escala construido a partir de vulnerabilidades del mundo real, diseñado para evaluar la capacidad de los…
 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…