

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Shellcode — Herramientas — Página 7 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
405 resultados
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
memory-forensicsreverse-engineeringshellcode+4
1.4k
hace 6 meses
nimcrypt preview

nimcrypt

GitHubchaelsoo/nimcrypt

Herramienta de cifrado basada en Nim para ofuscar shellcode y payloads con el fin de evadir Windows Defender.

encryption-decryption-toolsexploitationids-ips-evasion+6
21hace 3 meses
SyscallRevenant preview

SyscallRevenant

GitHubsilentisvox/syscallrevenant

Llamadas al sistema indirectas limpias con manipulación de llamadas al sistema.
exploitationids-ips-evasionreverse-engineering+6
1hace 1 día
htshells preview

htshells

GitHubwireghoul/htshells

Shells htaccess autocontenidos y ataques
phishing-toolsprivilege-escalationpayload-generation+5
1.1khace 4 años
wordpress-exploit-framework preview
Archived

wordpress-exploit-framework

GitHubrastating/wordpress-exploit-framework

Un framework de Ruby diseñado para ayudar en las pruebas de penetración de sistemas WordPress.
exploit-frameworksvulnerability-analysisshellcode+3
1.0khace 6 años
masm_shc preview

masm_shc

GitHubhasherezade/masm_shc

Una utilidad auxiliar para crear shellcodes. Limpia el archivo MASM generado por MSVC y proporciona sugerencias de refactorización.

shellcodeutilities-frameworksshellcode-generation+1
191hace 1 año
r77-rootkit preview

r77-rootkit

GitHubbytecode77/r77-rootkit

Rootkit sin archivos ring 3 con instalador y persistencia que oculta procesos, archivos, conexiones de red, etc.

defensive-toolsprivilege-escalationpayload-generation+6
2.2khace 3 meses
mortar preview

mortar

GitHub0xsp-srd/mortar

técnica de evasión para derrotar y desviar la detección y prevención de productos de seguridad (AV/EDR/XDR)
exploit-frameworkspayload-generationids-ips-evasion+2
1.5khace 2 años
ShellPop preview

ShellPop

GitHub0x00-0x00/shellpop

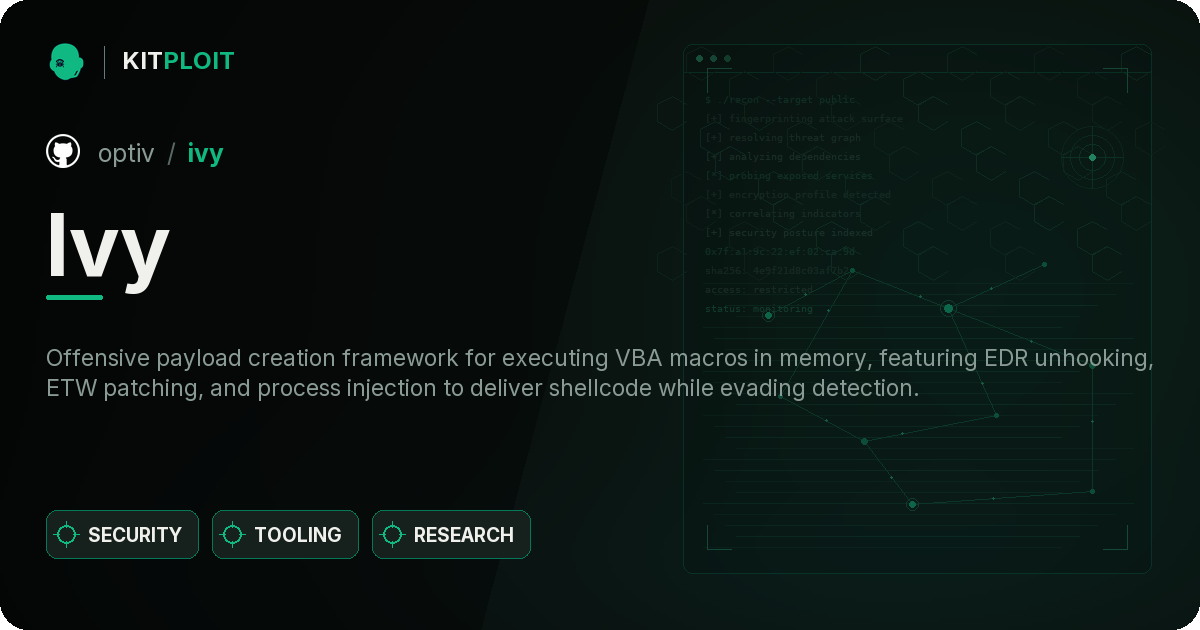
Obtén shells como un maestro.
encryption-decryption-toolspayload-generationexploitation+6
1.5khace 7 años
Ivy preview
Archived

Ivy

GitHuboptiv/ivy

Ivy es un framework de creación de payloads para la ejecución de código fuente arbitrario de VBA (macro) directamente en memoria. El loader de Ivy…
payload-generationexploitationshellcode+4
743hace 3 años
ruler preview

ruler

GitHubsensepost/ruler

Una herramienta para abusar de los servicios de Exchange
persistence-mechanismsexploitationshellcode+3
2.3khace 2 años
avet preview

avet

GitHubgovolution/avet

Herramienta de evasión de antivirus

encryption-decryption-toolsexploit-frameworkspayload-generation+8
1.8khace 1 año
Winpayloads preview

Winpayloads

GitHubnccgroup/winpayloads

Generación de Payloads de Windows Indetectables
privilege-escalationexploit-frameworkspayload-generation+9
1.6khace 7 años
FunctionStomping preview
Archived

FunctionStomping

GitHubidov31/functionstomping

Técnica de inyección de shellcode. Proporcionado como encabezado de C++, programa independiente de Rust o biblioteca.
defensive-toolsprivilege-escalationexploitation+7
706hace 3 años
Java-Shellcode-Loader preview

Java-Shellcode-Loader

GitHubyzddmr6/java-shellcode-loader

Cargador de Shellcode basado en Java
shellcodepenetration-testingred-teaming+1
414hace 3 años
venom-rs preview
Archived

venom-rs

GitHubmemn0ps/venom-rs

Rusty Injection: inyección de DLL reflectante mediante shellcode (sRDI) en Rust (Nombre en clave: Venom)
shellcodepost-exploitationred-teaming+2
370hace 2 años
dvenom preview
Archived

dvenom

GitHubzerx0r/dvenom

🐍 Double Venom (DVenom) es una herramienta que proporciona un envoltorio de cifrado y un cargador para tu shellcode.

encryption-decryption-toolspayload-generationexploitation+4
158hace 3 años
AetherVM preview

AetherVM

GitHubaethervm/aethervm

Plataforma de análisis y emulación de binarios nativa de LLVM que eleva código máquina AArch64 y x86_64 a LLVM IR para instrumentación, desofuscación…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
22hace 4 días
Anterior1…678…23Siguiente