
Obfuscator
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.
encryption-decryption-toolspayload-generationshellcode+2
203hace 5 años
3xpl01tc0d3r/obfuscatorEl programa está diseñado para ofuscar el shellcode.
 nodiuus/nocturne
Un virtualizador de código bin2bin para PE x86-64
 mgeeky/shellcodefluctuation
Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…
 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro
 nhas/reverse_ssh
Herramienta de gestión de shell inversa basada en SSH con soporte nativo de SCP/SFTP, múltiples protocolos de transporte, generación de DLL para…
 hugsy/gef
GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 woldann/exoproc
Instrumentación entre procesos para Windows x64 en TypeScript — engancha funciones, redirige hilos y lee/escribe memoria en otro proceso, sin…
 sunblaze-ucb/exploitgym
ExploitGym es un benchmark realista a gran escala construido a partir de vulnerabilidades del mundo real, diseñado para evaluar la capacidad de los…
 byt3bl33d3r/offensivenim
Mis experimentos en el armamento de Nim (https://nim-lang.org/)
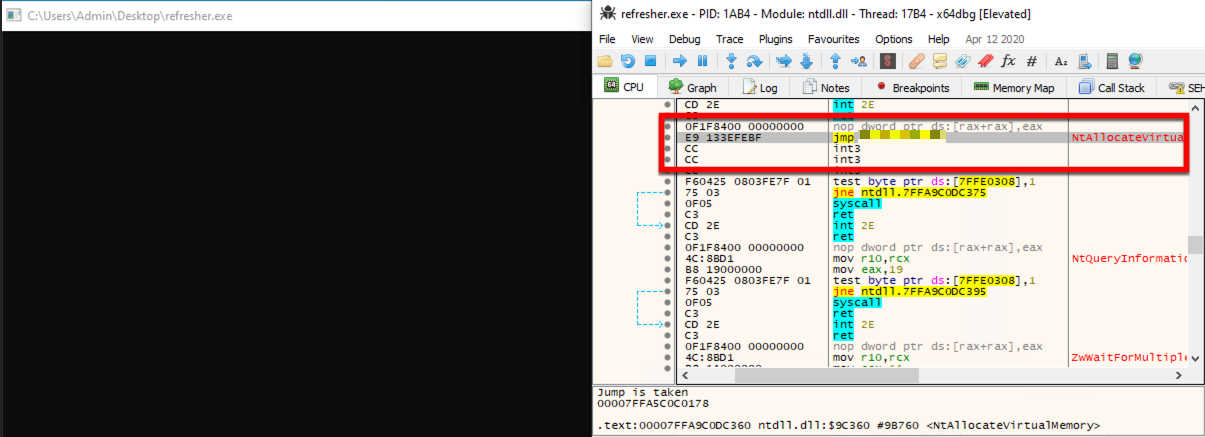 optiv/scarecrow
ScareCrow - Marco de creación de payloads diseñado para la evasión de EDR.

 mttaggart/offensivenotion
Notion como plataforma para operaciones ofensivas
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 r00t-3xp10it/venom
venom - generador/compilador/manejador de shellcode C2
 stillbigjosh/neo
# El Framework NeoC2
 yo-yo-yo-jbo/msf_shellcode_analysis
Análisis estático paso a paso de un shellcode de Windows de Metasploit: decodificación de payload de PowerShell, ofuscación XOR, recorrido de la PEB…