Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Shellcode — Herramientas — Página 14 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
404 resultados
win32k-callback-detouring preview

win32k-callback-detouring

GitHubn0qword/win32k-callback-detouring

Abusando del mecanismo de callback del kernel win32k.sys para la ejecución arbitraria de código
exploitationshellcodepost-exploitation+3
108
hace 6 meses
Bypass_AV preview

Bypass_AV

GitHubhkl1x/bypass_av

Evade AV y sandboxes en Windows mediante comprobaciones anti-sandbox, desenganche de ntdll, resolución dinámica de API y ofuscación de shellcode en…

payload-generationids-ips-evasionshellcode+2
108hace 1 año
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Usa reglas YARA en trazas de Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
97hace 3 años
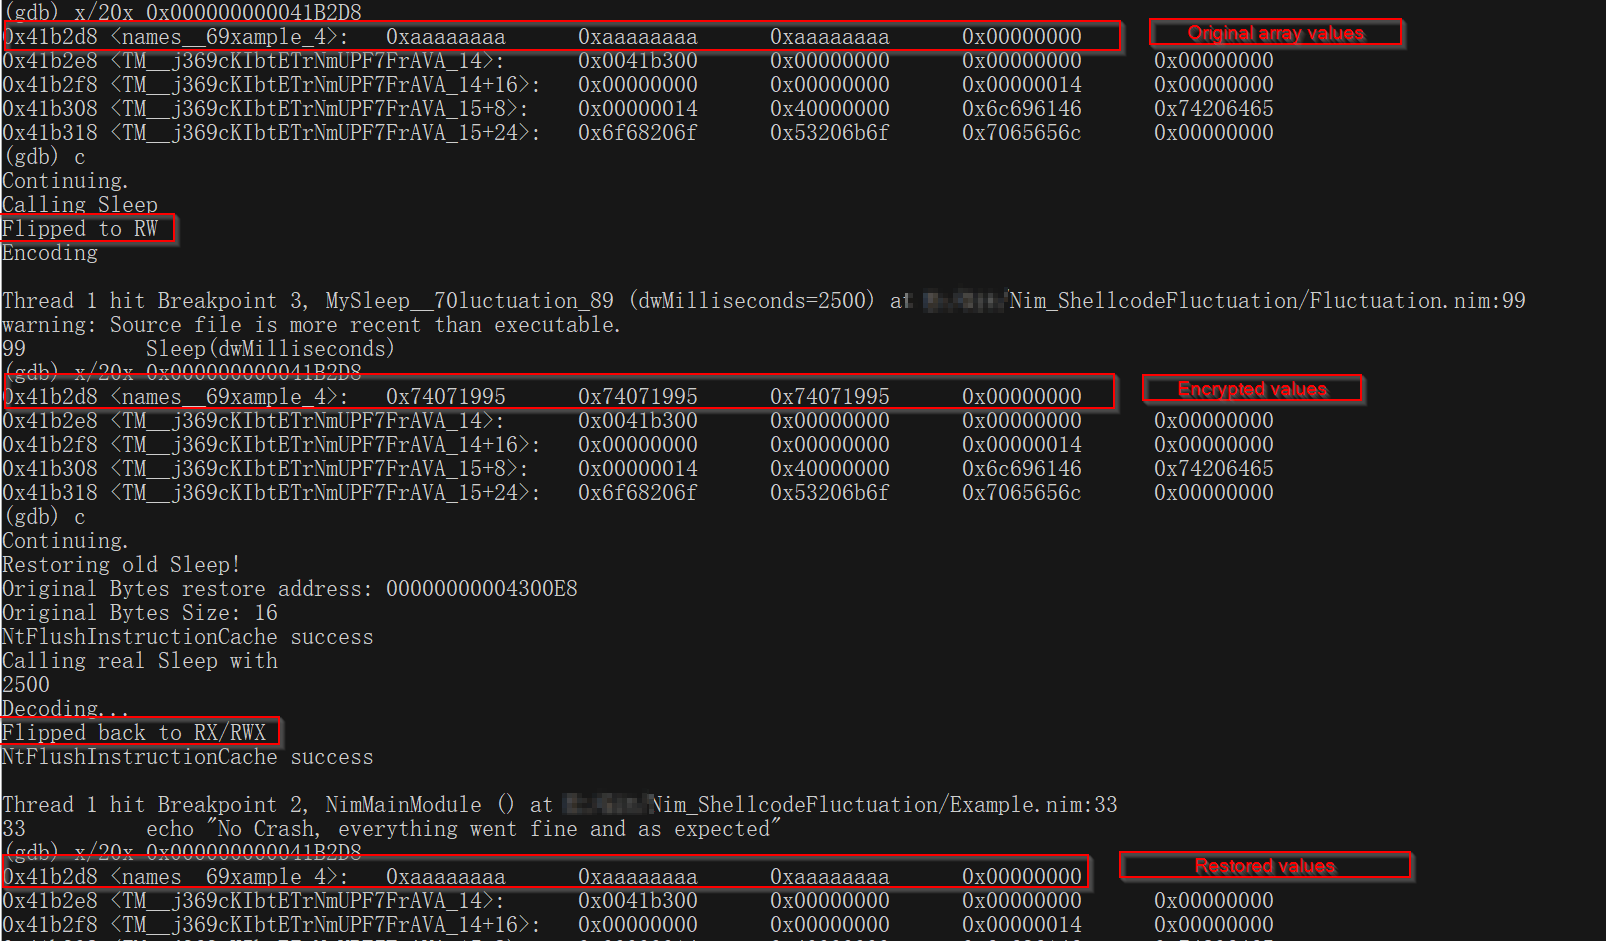
NimShellcodeFluctuation preview

NimShellcodeFluctuation

GitHubs3cur3th1ssh1t/nimshellcodefluctuation

ShellcodeFluctuation PoC portado a Nim

shellcodepost-exploitationred-teaming+2
77hace 4 años
shellcide preview

shellcide

GitHubzer0x64/shellcide

Shellcode IDE

encryption-decryption-toolsexploitationreverse-engineering+6
15hace 4 meses
bash-4.3-fixed-CVE-2014-6271 preview

bash-4.3-fixed-CVE-2014-6271

GitHubu20024804/bash-4.3-fixed-cve-2014-6271

GNU Bash 4.3 parcheado con corrección para Shellshock (CVE-2014-6271). Proporciona un Bourne Again SHell seguro con edición de línea de comandos,…

general-purpose-utilitiesvulnerability-analysisscripting-automation+1
hace 12 años
EvilVM preview

EvilVM

GitHubjephthai/evilvm

Compilador basado en Forth desplegado como shellcode x86_64 independiente de la posición, que proporciona un agente de ejecución remota de código con…

exploit-frameworksreverse-engineeringscripting-automation+7
209hace 4 años
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

Utilidades de IDA Pro del equipo FLARE

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5khace 1 año
amber preview

amber

GitHubegebalci/amber

Empacador de PE reflectante.
encryption-decryption-toolspayload-generationexploitation+6
1.4khace 2 años
PoolParty preview

PoolParty

GitHubsafebreach-labs/poolparty

Un conjunto de técnicas de inyección de procesos totalmente indetectables que abusan de los grupos de subprocesos de Windows.

privilege-escalationexploitationshellcode+3
1.3khace 2 años
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - PoC de una técnica avanzada de evasión en memoria que permite ocultar mejor la asignación de memoria del shellcode inyectado…

penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2khace 4 años
Cooolis-ms preview

Cooolis-ms

GitHubrvn0xsy/cooolis-ms

Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
penetration-testing-frameworksexploit-frameworkspayload-generation+7
928hace 2 años
twittor preview

twittor

GitHubpaulsec/twittor

Un backdoor completamente funcional que utiliza Twitter como servidor C&C

exploitationshellcodepost-exploitation+4
806hace 11 años
OffensiveCpp preview

OffensiveCpp

GitHublsecqt/offensivecpp

Este repositorio contiene fragmentos de C/C++ que pueden resultar útiles en escenarios ofensivos específicos.

exploitationids-ips-evasionshellcode+6
768hace 1 año
ZSC preview

ZSC

GitHubowasp/zsc

OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
651hace 2 años
HandleKatz preview

HandleKatz

GitHubcodewhitesec/handlekatz

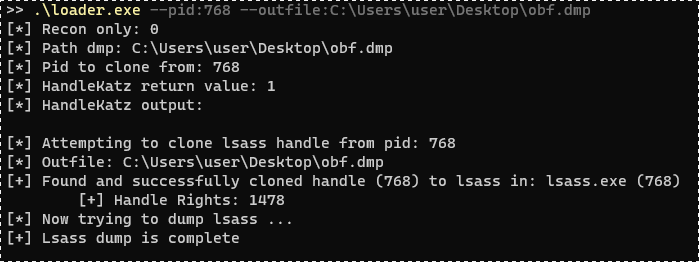
Volcador de memoria Lsass basado en PIC que utiliza identificadores clonados para evadir la detección, produciendo volcados ofuscados con una huella…

defensive-toolsmemory-forensicspayload-generation+3
598hace 4 años
PCShare preview

PCShare

GitHubxdnice/pcshare

PCShare es un potente software de control remoto que puede monitorear la pantalla, el registro, el sistema de archivos, etc. de la máquina objetivo.
privilege-escalationpayload-generationpersistence-mechanisms+9
568hace 9 años
AlanFramework preview

AlanFramework

GitHubenkomio/alanframework

Un framework de post-explotación C2

penetration-testing-frameworksprivilege-escalationencryption-decryption-tools+7
486hace 2 años
Anterior1…131415…23Siguiente