
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Herramientas — Página 75 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1368 resultados
sandsifter preview

sandsifter

GitHubbattelle/sandsifter

El fuzzer de procesador x86
vulnerability-analysisreverse-engineeringfuzzing+4
531hace 9 años
sandsifter preview

sandsifter

GitHubxoreaxeaxeax/sandsifter

El fuzzer de procesador x86

vulnerability-analysisreverse-engineeringfuzzing+2
5.1khace 9 años
binja_arch_ref preview

binja_arch_ref

GitHubnccgroup/binja_arch_ref

Un plugin sencillo de Binary Ninja para mostrar una hoja de referencia con información sobre la arquitectura actual.
embedded-systems-securityreverse-engineeringbinary-analysis
7hace 9 años
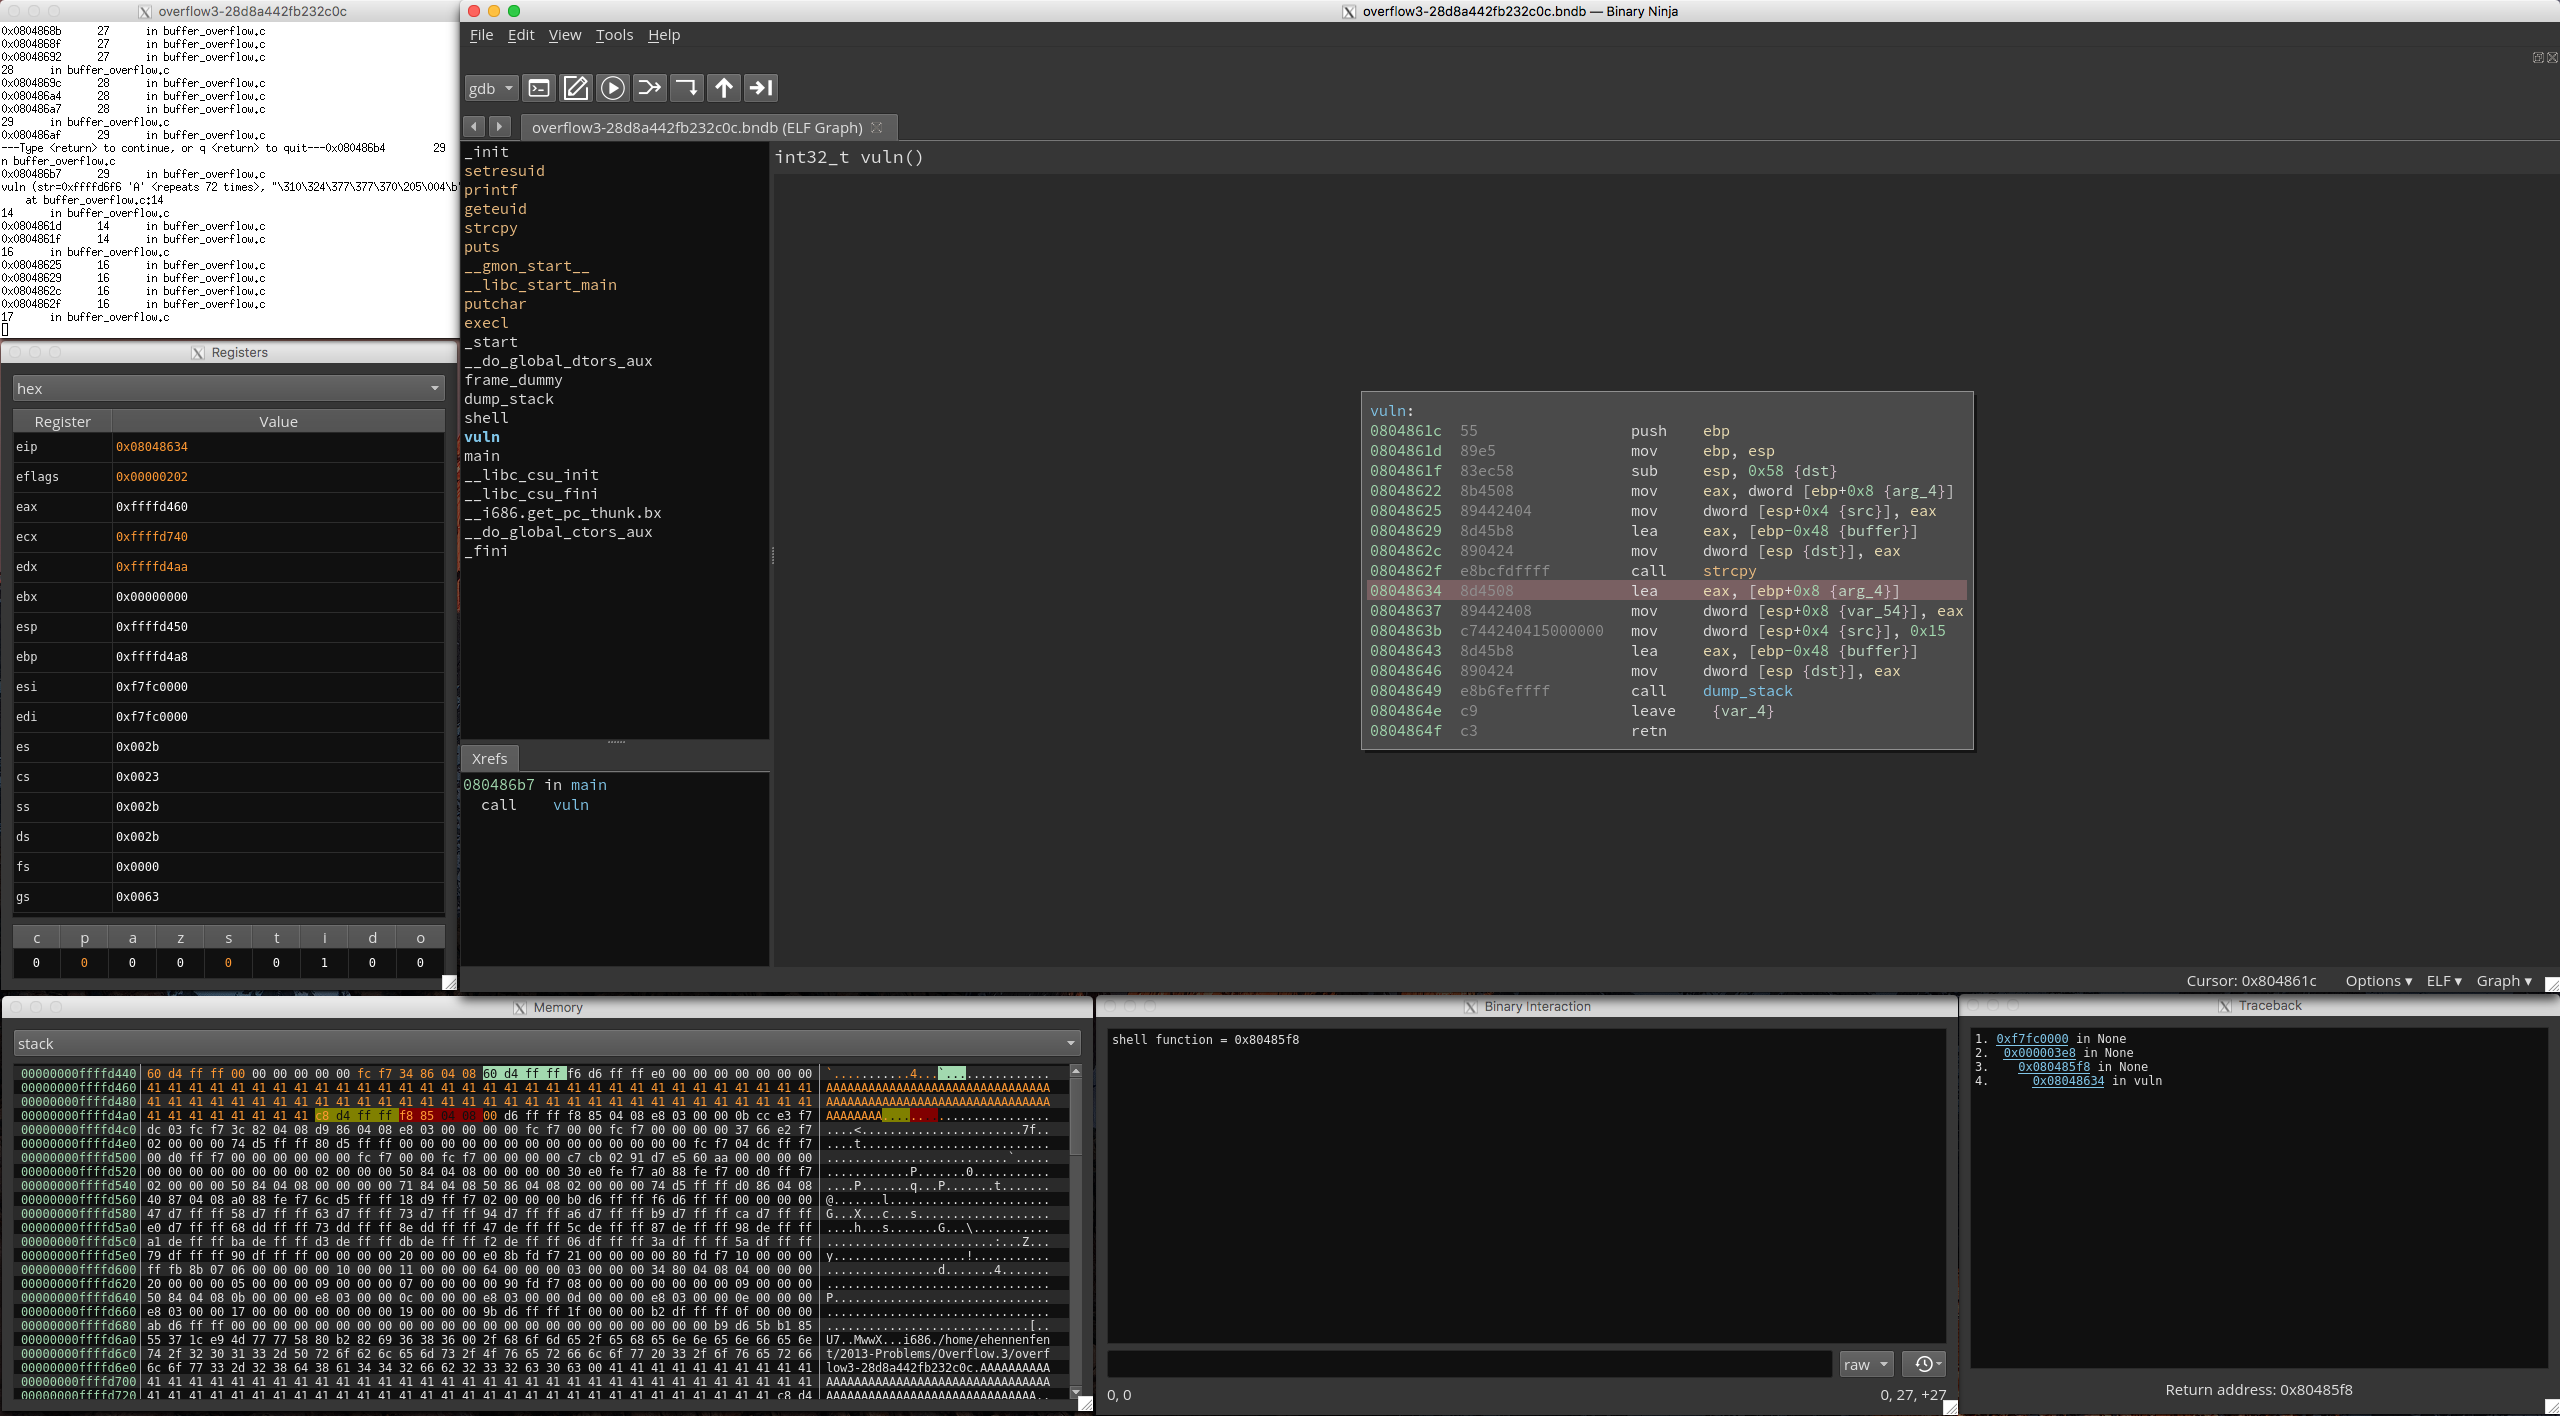
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

Una interfaz PyQt5 para el plugin binjatron de Binary Ninja que incluye funciones de resaltado destinadas a facilitar que los principiantes aprendan…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
25hace 9 años
binja_sensei preview

binja_sensei

GitHubnccgroup/binja_sensei

Un plugin que proporciona recursos para principiantes que desean aprender ingeniería inversa utilizando Binary Ninja. Instala automáticamente varios…
reverse-engineeringctfbinary-analysis+4
26hace 9 años
blackhat-arsenal-tools preview

blackhat-arsenal-tools

GitHubdenizparlak/blackhat-arsenal-tools

Cuenta Oficial de Herramientas de Black Hat Arsenal
vulnerability-scannersexploit-frameworksreverse-engineering+6
4hace 9 años
python-haystack preview

python-haystack

GitHubtrolldbois/python-haystack

Marco de análisis del heap de procesos - Windows/Linux - inferencia de tipos de registros y análisis forense
memory-forensicsreverse-engineeringforensics+2
95hace 9 años
EFISwissKnife preview

EFISwissKnife

GitHubgdbinit/efiswissknife

Plugin de IDA para mejorar la ingeniería inversa de binarios (U)EFI con análisis por lotes, base de datos de GUID y estadísticas de uso de servicios…
embedded-systems-securityreverse-engineeringhardware-iot-security+2
159hace 9 años
rePy2exe preview

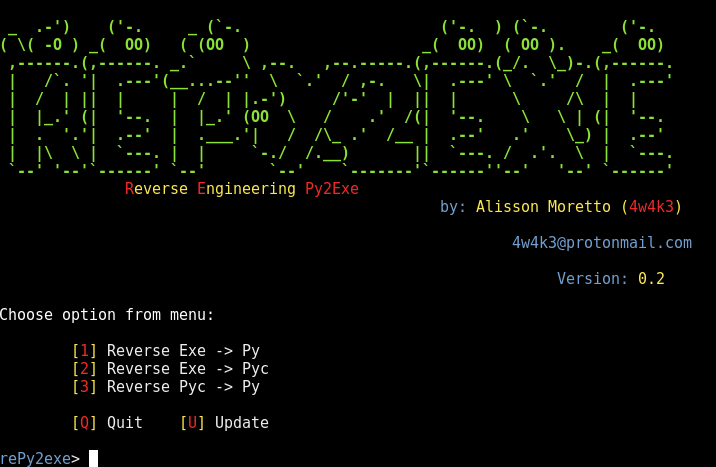
rePy2exe

GitHub4w4k3/repy2exe

Una herramienta de ingeniería inversa para aplicaciones py2exe.
static-analysisreverse-engineeringmalware-analysis+1
208hace 9 años
assethook preview

assethook

GitHubnccgroup/assethook

Magia LD_PRELOAD para el AssetManager de Android
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
82hace 9 años
InfectPE preview

InfectPE

GitHubsecrary/infectpe

InfectPE - Inyectar código personalizado en archivo PE [Este proyecto ya no se mantiene]

reverse-engineeringmalware-analysisbinary-analysis+1
324hace 9 años
cgPwn preview

cgPwn

GitHub0xm3r/cgpwn

Una VM ligera para hardware hacking, RE (fuzzing, symEx, exploiting, etc.) y tareas de wargaming
penetration-testing-frameworksexploit-frameworksreverse-engineering+8
356hace 9 años
frida-extract preview

frida-extract

GitHuboalabs/frida-extract

Herramienta de extracción basada en Frida.re para RunPE (y MapViewOfSection)
dynamic-analysis-sandboxingreverse-engineeringforensics+3
114hace 9 años
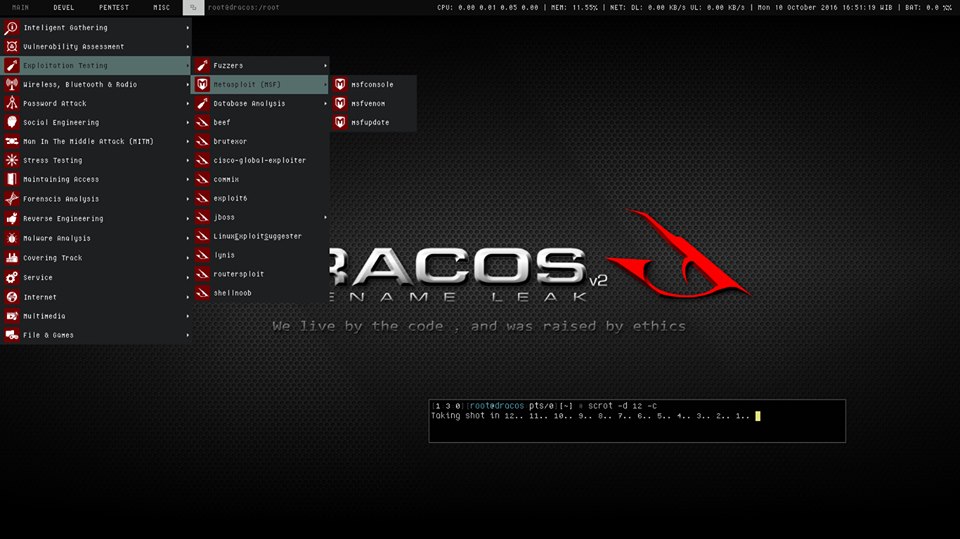
DracOS preview

DracOS

GitHubscreetsec/dracos

Dracos Linux ( www.dracos-linux.org ) es el sistema operativo Linux de Indonesia
penetration-testing-frameworksprivilege-escalationvulnerability-scanners+8
58hace 9 años
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Descifrador simple para el troyano Java AdWind, jRAT, jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17hace 9 años
ollydbg-binary-execution-visualizer preview

ollydbg-binary-execution-visualizer

GitHubehabhussein/ollydbg-binary-execution-visualizer

ingeniería inversa, análisis visual de binarios
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
24hace 9 años
Komfy-Switch-Wifi-Password-Disclosure preview

Komfy-Switch-Wifi-Password-Disclosure

GitHubjasondoyle/komfy-switch-wifi-password-disclosure

Prueba de concepto e informe que muestran cómo recuperar el SSID/contraseña de Wi-Fi de un interruptor inteligente D-Link Komfy a través de BLE…
bluetooth-securityiot-securityvulnerability-analysis+3
1hace 9 años
pip3line preview

pip3line

GitHubnccgroup/pip3line

La navaja suiza de la manipulación de bytes.

encryption-decryption-toolshash-analysisreverse-engineering+3
43hace 10 años
Anterior1…747576Siguiente