Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Herramientas — Página 74 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
1368 resultados
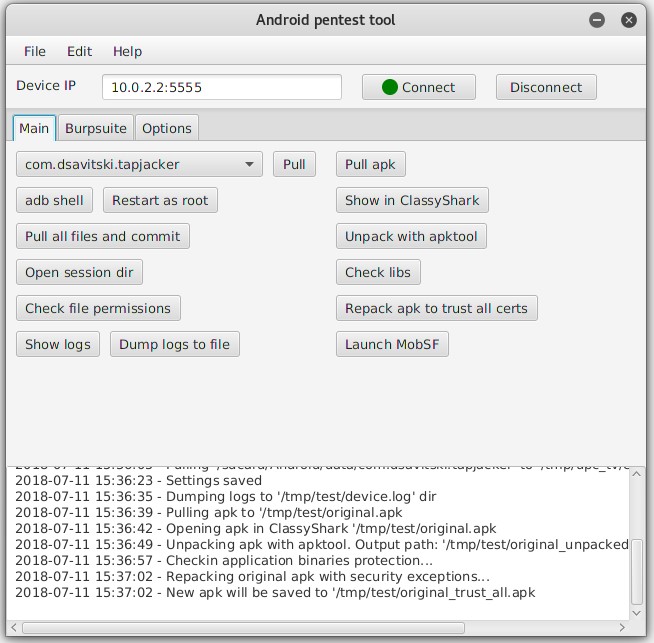
android-pentest-tool preview

android-pentest-tool

GitHubdzmitry-savitski/android-pentest-tool

Herramienta de pruebas de penetración de Android para Kali Linux
android-securitymobile-app-pentestingreverse-engineering+3
190
hace 8 años
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Presentado en Recon Montreal 2018
embedded-systems-securitymemory-forensicsreverse-engineering+3
7hace 8 años
IODIDE preview

IODIDE

GitHubnccgroup/iodide

El depurador de Cisco IOS y el entorno integrado de desensamblador
embedded-systems-securityreverse-engineeringdebuggers+2
79hace 8 años
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

Herramienta para ayudar a adivinar la clave XOR de 256 bytes de un archivo mediante análisis de frecuencia.
static-analysisreverse-engineeringforensics+3
91hace 8 años
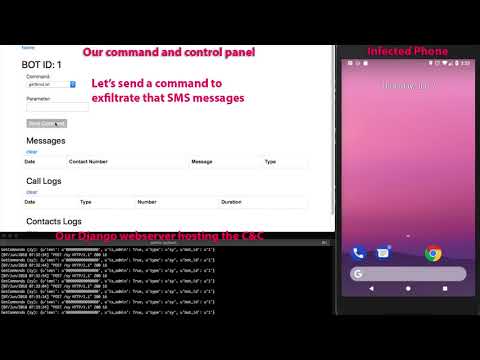
silverboxcc preview

silverboxcc

GitHubbizdak/silverboxcc

Malware de Android con ingeniería inversa, y este es un servidor C&C para el mismo
android-securityreverse-engineeringmalware-analysis+3
2hace 8 años
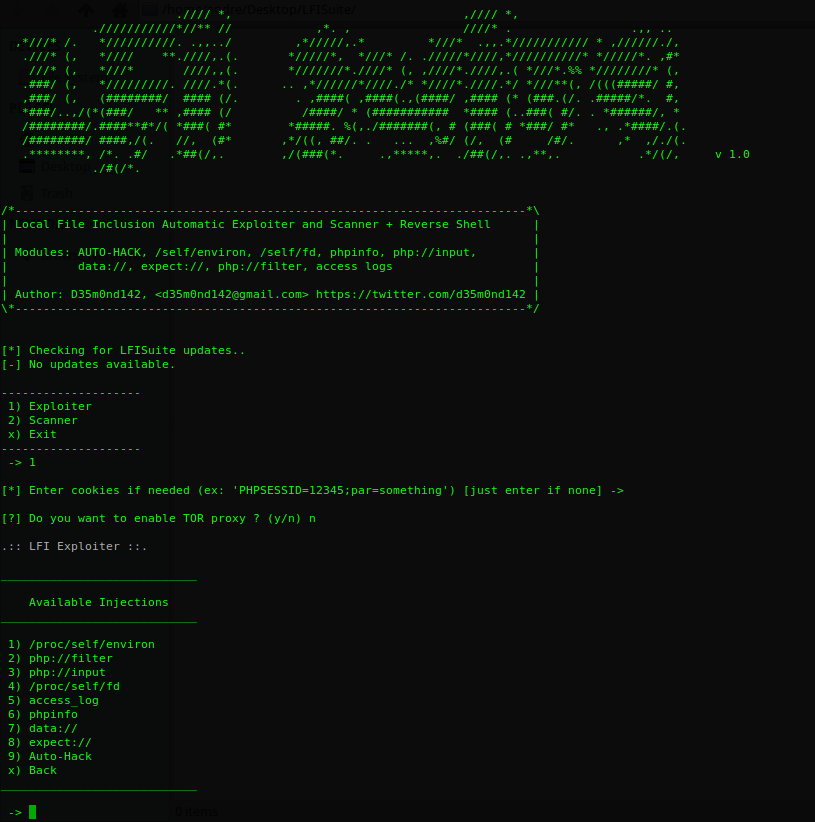
LFISuite preview

LFISuite

GitHubd35m0nd142/lfisuite

Explotador LFI totalmente automático (+ Reverse Shell) y Escáner
vulnerability-scannerspayload-generationexploitation+3
2.0khace 8 años
2018-QWB-CTF preview

2018-QWB-CTF

GitHubjas502n/2018-qwb-ctf

2018强网杯CTF___题目整理

reverse-engineeringweb-securitycryptography+4
112hace 8 años
bowcaster preview

bowcaster

GitHubzcutlip/bowcaster

Marco de desarrollo de exploits basado en Python con payloads, codificadores y servidores de conexión inversa, centrado en la arquitectura de CPU…
embedded-systems-securitypenetration-testing-frameworksexploit-frameworks+6
138hace 8 años
0day-security-software-vulnerability-analysis-technology preview

0day-security-software-vulnerability-analysis-technology

GitHubjas502n/0day-security-software-vulnerability-analysis-technology

0day Seguridad_Técnicas de análisis de vulnerabilidades de software
vulnerability-analysisexploitationreverse-engineering+3
645hace 8 años
shellcode2assembly preview

shellcode2assembly

GitHubblacknbunny/shellcode2assembly

💻 ARQUITECTURA : ARM, ARM64, MIPS, PPC, X86
payload-generationreverse-engineeringshellcode+1
86hace 8 años
taiHEN preview

taiHEN

GitHubyifanlu/taihen

Marco CFW para PS Vita

embedded-systems-securityexploitationreverse-engineering+3
325hace 8 años
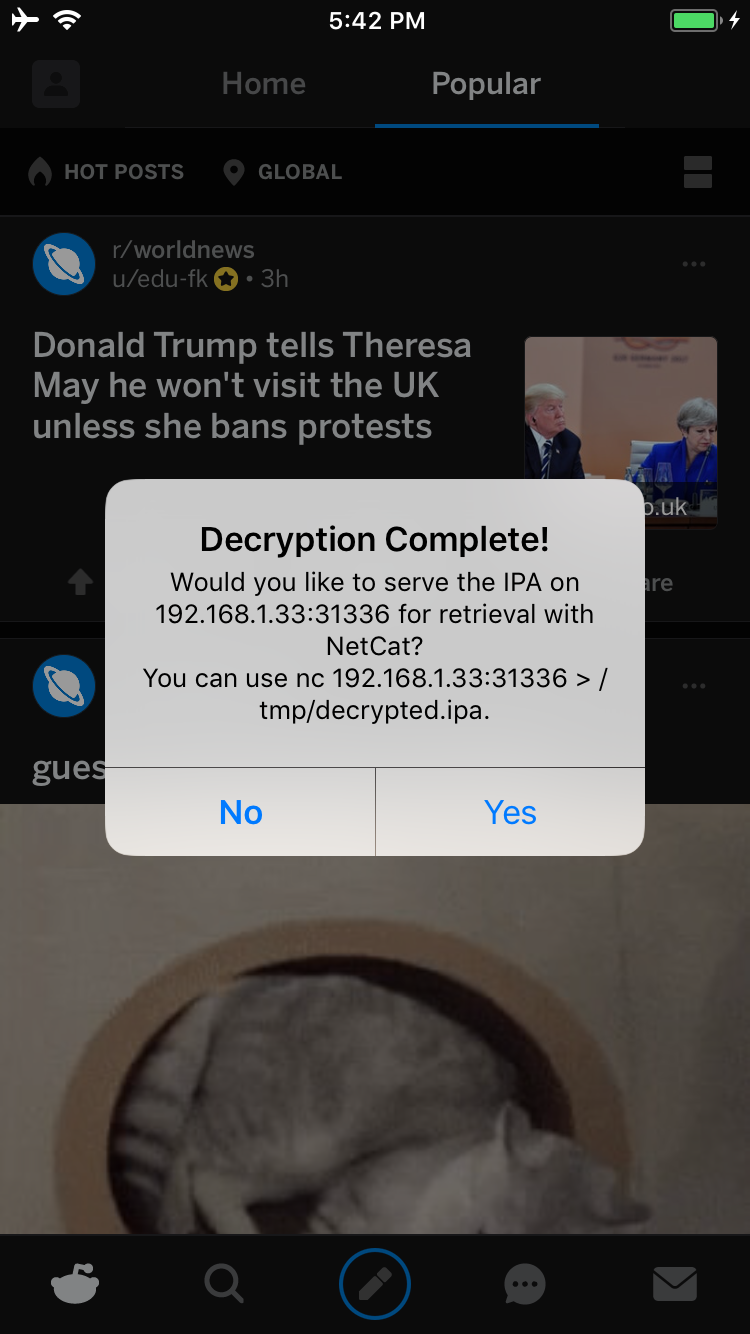
bfdecrypt preview

bfdecrypt

GitHubbishopfox/bfdecrypt

Utilidad para descifrar aplicaciones de App Store en iOS 11.x con jailbreak.

encryption-decryption-toolsios-securitymobile-app-pentesting+3
486hace 8 años
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Colección de scripts de radare2 para análisis de malware: extraer binarios de volcados de memoria, parchear cabeceras PE y decodificar importaciones…
memory-forensicsreverse-engineeringshellcode+3
32hace 8 años
psr preview

psr

GitHubnccgroup/psr

Pointer Sequence Reverser - te permite ver cómo una aplicación de Windows C++ accede a un miembro de datos u objeto en particular.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
75hace 8 años
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

Un script auxiliar para desempaquetar y descompilar EXEs compilados a partir de código python.

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0khace 8 años
ROPInjector preview

ROPInjector

GitHubgpoulios/ropinjector

Parchear shellcodes codificados con ROP en PEs
exploitationids-ips-evasionreverse-engineering+7
186hace 8 años
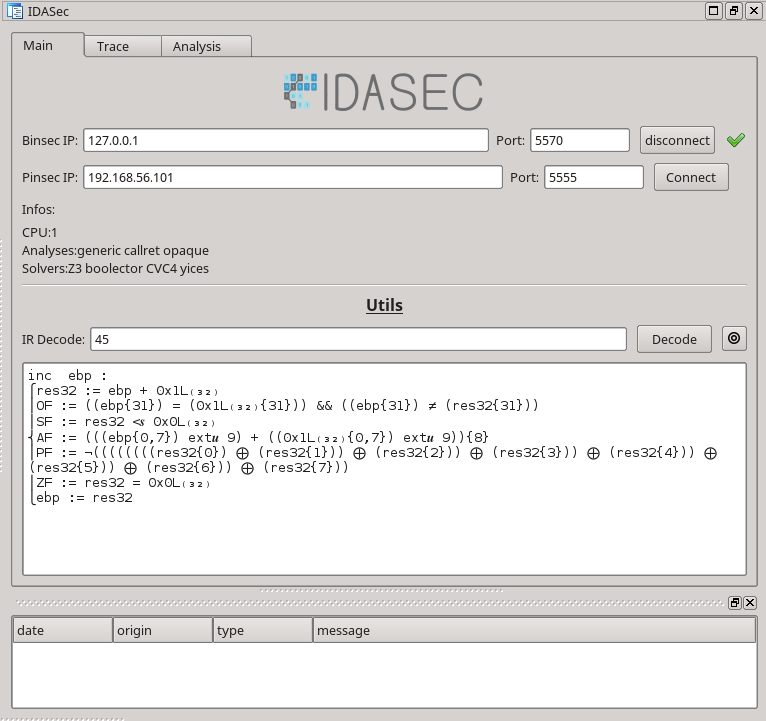
idasec preview

idasec

GitHubrobindavid/idasec

Plugin de IDA para ingeniería inversa e interacciones dinámicas con la plataforma Binsec
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
117hace 8 años
call_map preview

call_map

GitHubnccgroup/call_map

El desarrollo actual de Call Map tiene lugar en https://github.com/ajylee/call_map. Call Map es una herramienta para navegar por grafos de llamadas…

static-code-analysisvulnerability-analysiscode-analysis+1
29hace 9 años
Anterior1…73747576Siguiente