metasploit-framework

Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…

Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…

Biblioteca de Python para la manipulación de protocolos de red de bajo nivel, con implementaciones de SMB, MSRPC, Kerberos y WMI, e incluye…

Túnel rápido TCP/UDP sobre HTTP con cifrado SSH, que admite reenvío de puertos inverso, proxy SOCKS5 y autenticación de cliente para la travesía…

Marco de Emulación de Adversarios

Servidor proxy transparente que funciona como una VPN del pobre. Reenvía sobre SSH. No requiere administrador. Funciona con Linux y MacOS. …

Este es un proyecto de código abierto de webshell

Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.

Framework de post-explotación para pruebas automatizadas de autenticación en redes, recolección de credenciales y movimiento lateral en entornos…

Un marco colaborativo y multiplataforma para red teaming.

Una herramienta de túneles/pivoting avanzada, pero simple, que utiliza una interfaz TUN.

Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.

AdaptixC2 es un kit de herramientas de red team avanzado y altamente modular.

Repositorio unificado para diferentes payloads de Metasploit Framework

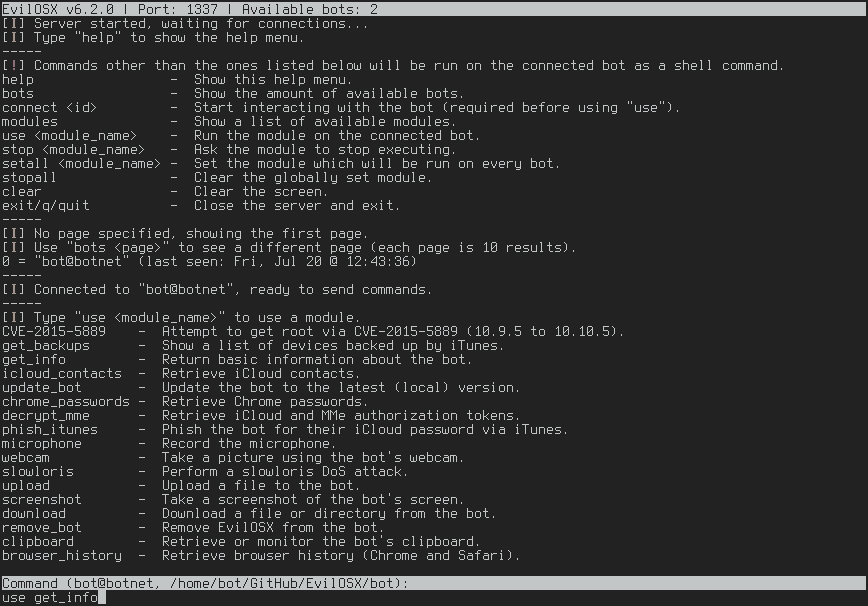
Una RAT maliciosa (Herramienta de Administración Remota) para macOS / OS X.

Herramienta de administración remota de código abierto para Windows C# (RAT)

Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.

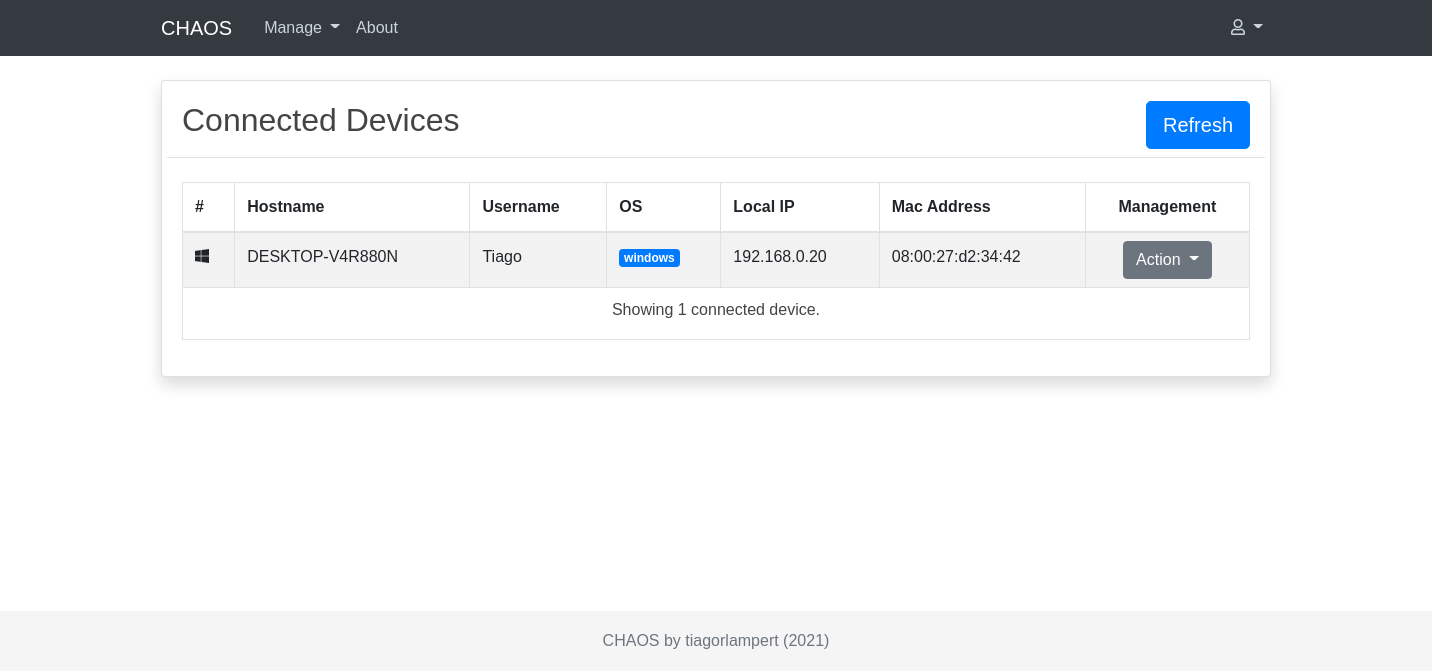
🔥 CHAOS es una herramienta de administración remota gratuita y de código abierto que permite generar binarios para controlar sistemas operativos…

A cross platform C2/post-exploitation framework.