
TurkoRat
 cryst4linqq/turkorat
Grabber completamente indetectado (roba carteras, contraseñas, cookies, modifica el cliente de Discord, etc.)
phishing-toolspassword-attackspayload-generation+5
176
cryst4linqq/turkoratGrabber completamente indetectado (roba carteras, contraseñas, cookies, modifica el cliente de Discord, etc.)
 pr0xylife/gozi
Troyano bancario con capacidades de inyección en el navegador y de comando y control, utilizado para robar credenciales y datos financieros;…
 dobin/antnium
Un framework C2 para acceso inicial en Go
 qwqdanchun/dcrat
Una herramienta remota sencilla en C#.
 sp00kyskelet0n/discordrat
Herramienta de Administración Remota para Discord completamente escrita en Python3
 tsuyoken/imgbackdoor
Oculta tu payload en un archivo .jpg
 h3xduck/umbra
Un rootkit LKM dirigido a versiones de kernel 4.x y 5.x que abre una puerta trasera capaz de lanzar una shell inversa a un host remoto, ejecutar…
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) es un troyano de acceso remoto (RAT) multiplataforma y de código abierto escrito en C#. Publicado bajo la licencia MIT. El…
 frenchcisco/ratel
RAT-el es una herramienta de prueba de penetración de código abierto que te permite tomar el control de una máquina con Windows. Funciona en el…
 roccomuso/netrat
Malditamente fácil generador multiplataforma de RAT para Node.js.
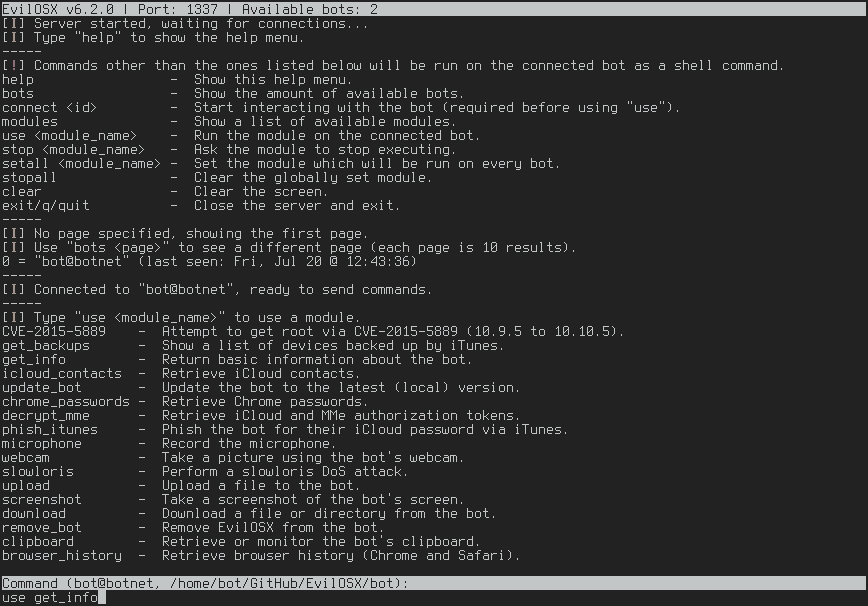 marten4n6/evilosx
Una RAT maliciosa (Herramienta de Administración Remota) para macOS / OS X.
 rvrsh3ll/rendezvousrat
RAT auto-reparable que utiliza libp2p
 rainkin1993/remote-access-trojan-database
Una base de datos de RAT recopilados de Internet.
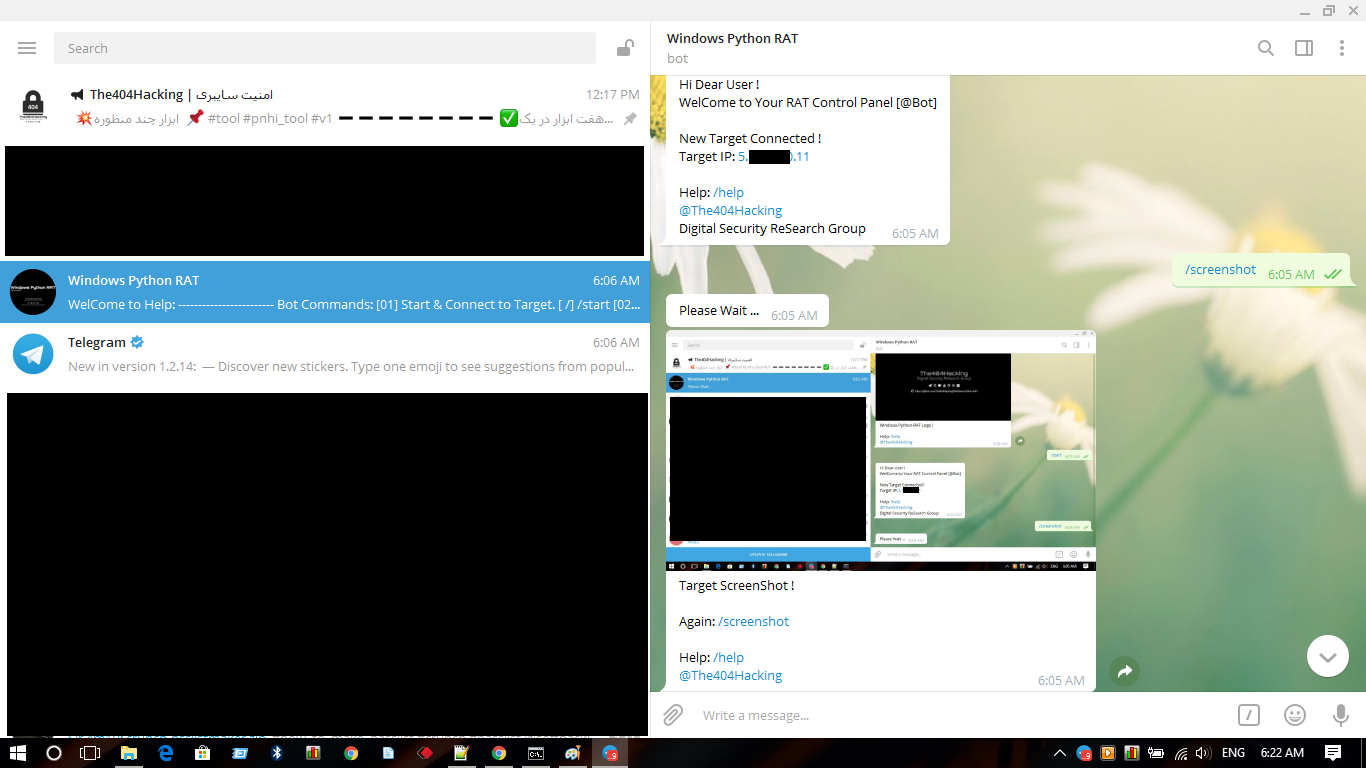 the404hacking/windows-python-rat
Una nueva herramienta de administración remota [RAT] para Microsoft Windows con Python por Sir.4m1R.
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corregido
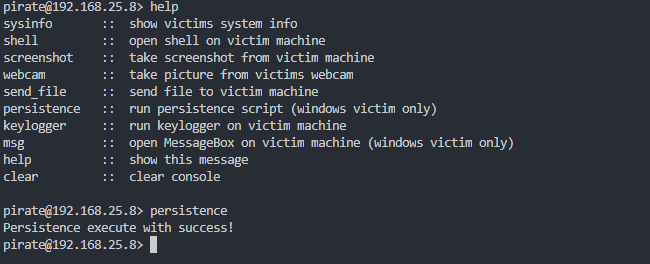 gbrn1/pirate
Herramienta de acceso remoto en Python
 tiagorlampert/saint
👁️ (s)AINT es un Generador de Spyware para sistemas Windows escrito en Java. [Descontinuado]
 federicochieregato/darkfox
Troyano de acceso remoto creado usando WinRar con el instalador de Firefox y un Reverse Shell de Python incrustado.