

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
114 resultados
Empire preview

Empire

GitHubbc-security/empire

Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.

penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k
hace 1 mes
Xenon preview

Xenon

GitHubmythicagents/xenon

Un agente Mythic para Windows escrito en C

defensive-toolspenetration-testing-frameworksprivilege-escalation+9
188hace 2 meses
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

Bootkit UEFI GRUB2 que instala un implante de red previo al arranque mediante la opción de arranque NVRAM, carga en cadena un UKI, ejecuta un payload…
persistence-mechanismsdata-exfiltrationpost-exploitation+5
hace 2 meses
PSSW100AVB preview

PSSW100AVB

GitHubtihanyin/pssw100avb

Una lista de scripts de Powershell útiles con 100% de evasión de AV (en el momento de la publicación).

ids-ips-evasionpost-exploitationpenetration-testing+5
1.4khace 4 meses
Xworm RAT preview

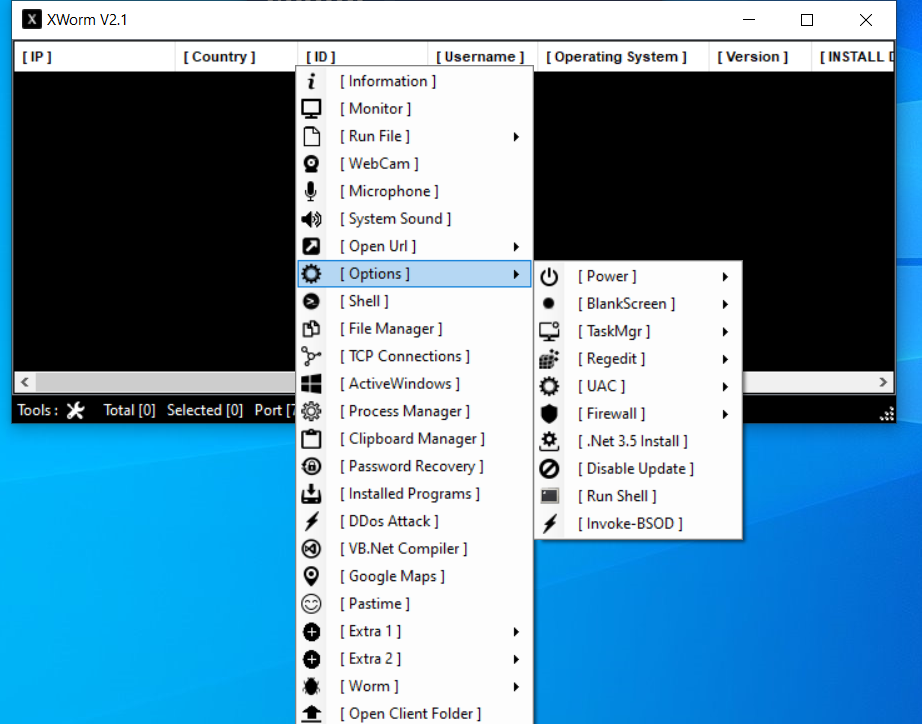
Xworm RAT

GitLabmanturever/xworm-rat

⭐️El famoso XWorm RAT, versión 2.1. Solo con fines educativos.

password-crackingphishing-toolsprivilege-escalation+8
3hace 5 meses
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7hace 5 meses
DuplexSpyCS preview

DuplexSpyCS

GitHubiss4cf0ng/duplexspycs

Una herramienta de administración remota (RAT) de código abierto basada en C#, que permite el control completo de una máquina Windows remota,…
privilege-escalationshellcodepost-exploitation+5
217hace 7 meses
DesckVB-RAT preview

DesckVB-RAT

GitHubshadowopcode/desckvb-rat

Análisis completo de un troyano de acceso remoto nunca antes documentado, vinculado a la cadena de herramientas de Pjoao1578
ioc-managementosintmalware-analysis+8
9hace 8 meses
claude-poc preview

claude-poc

GitHubrootup/claude-poc

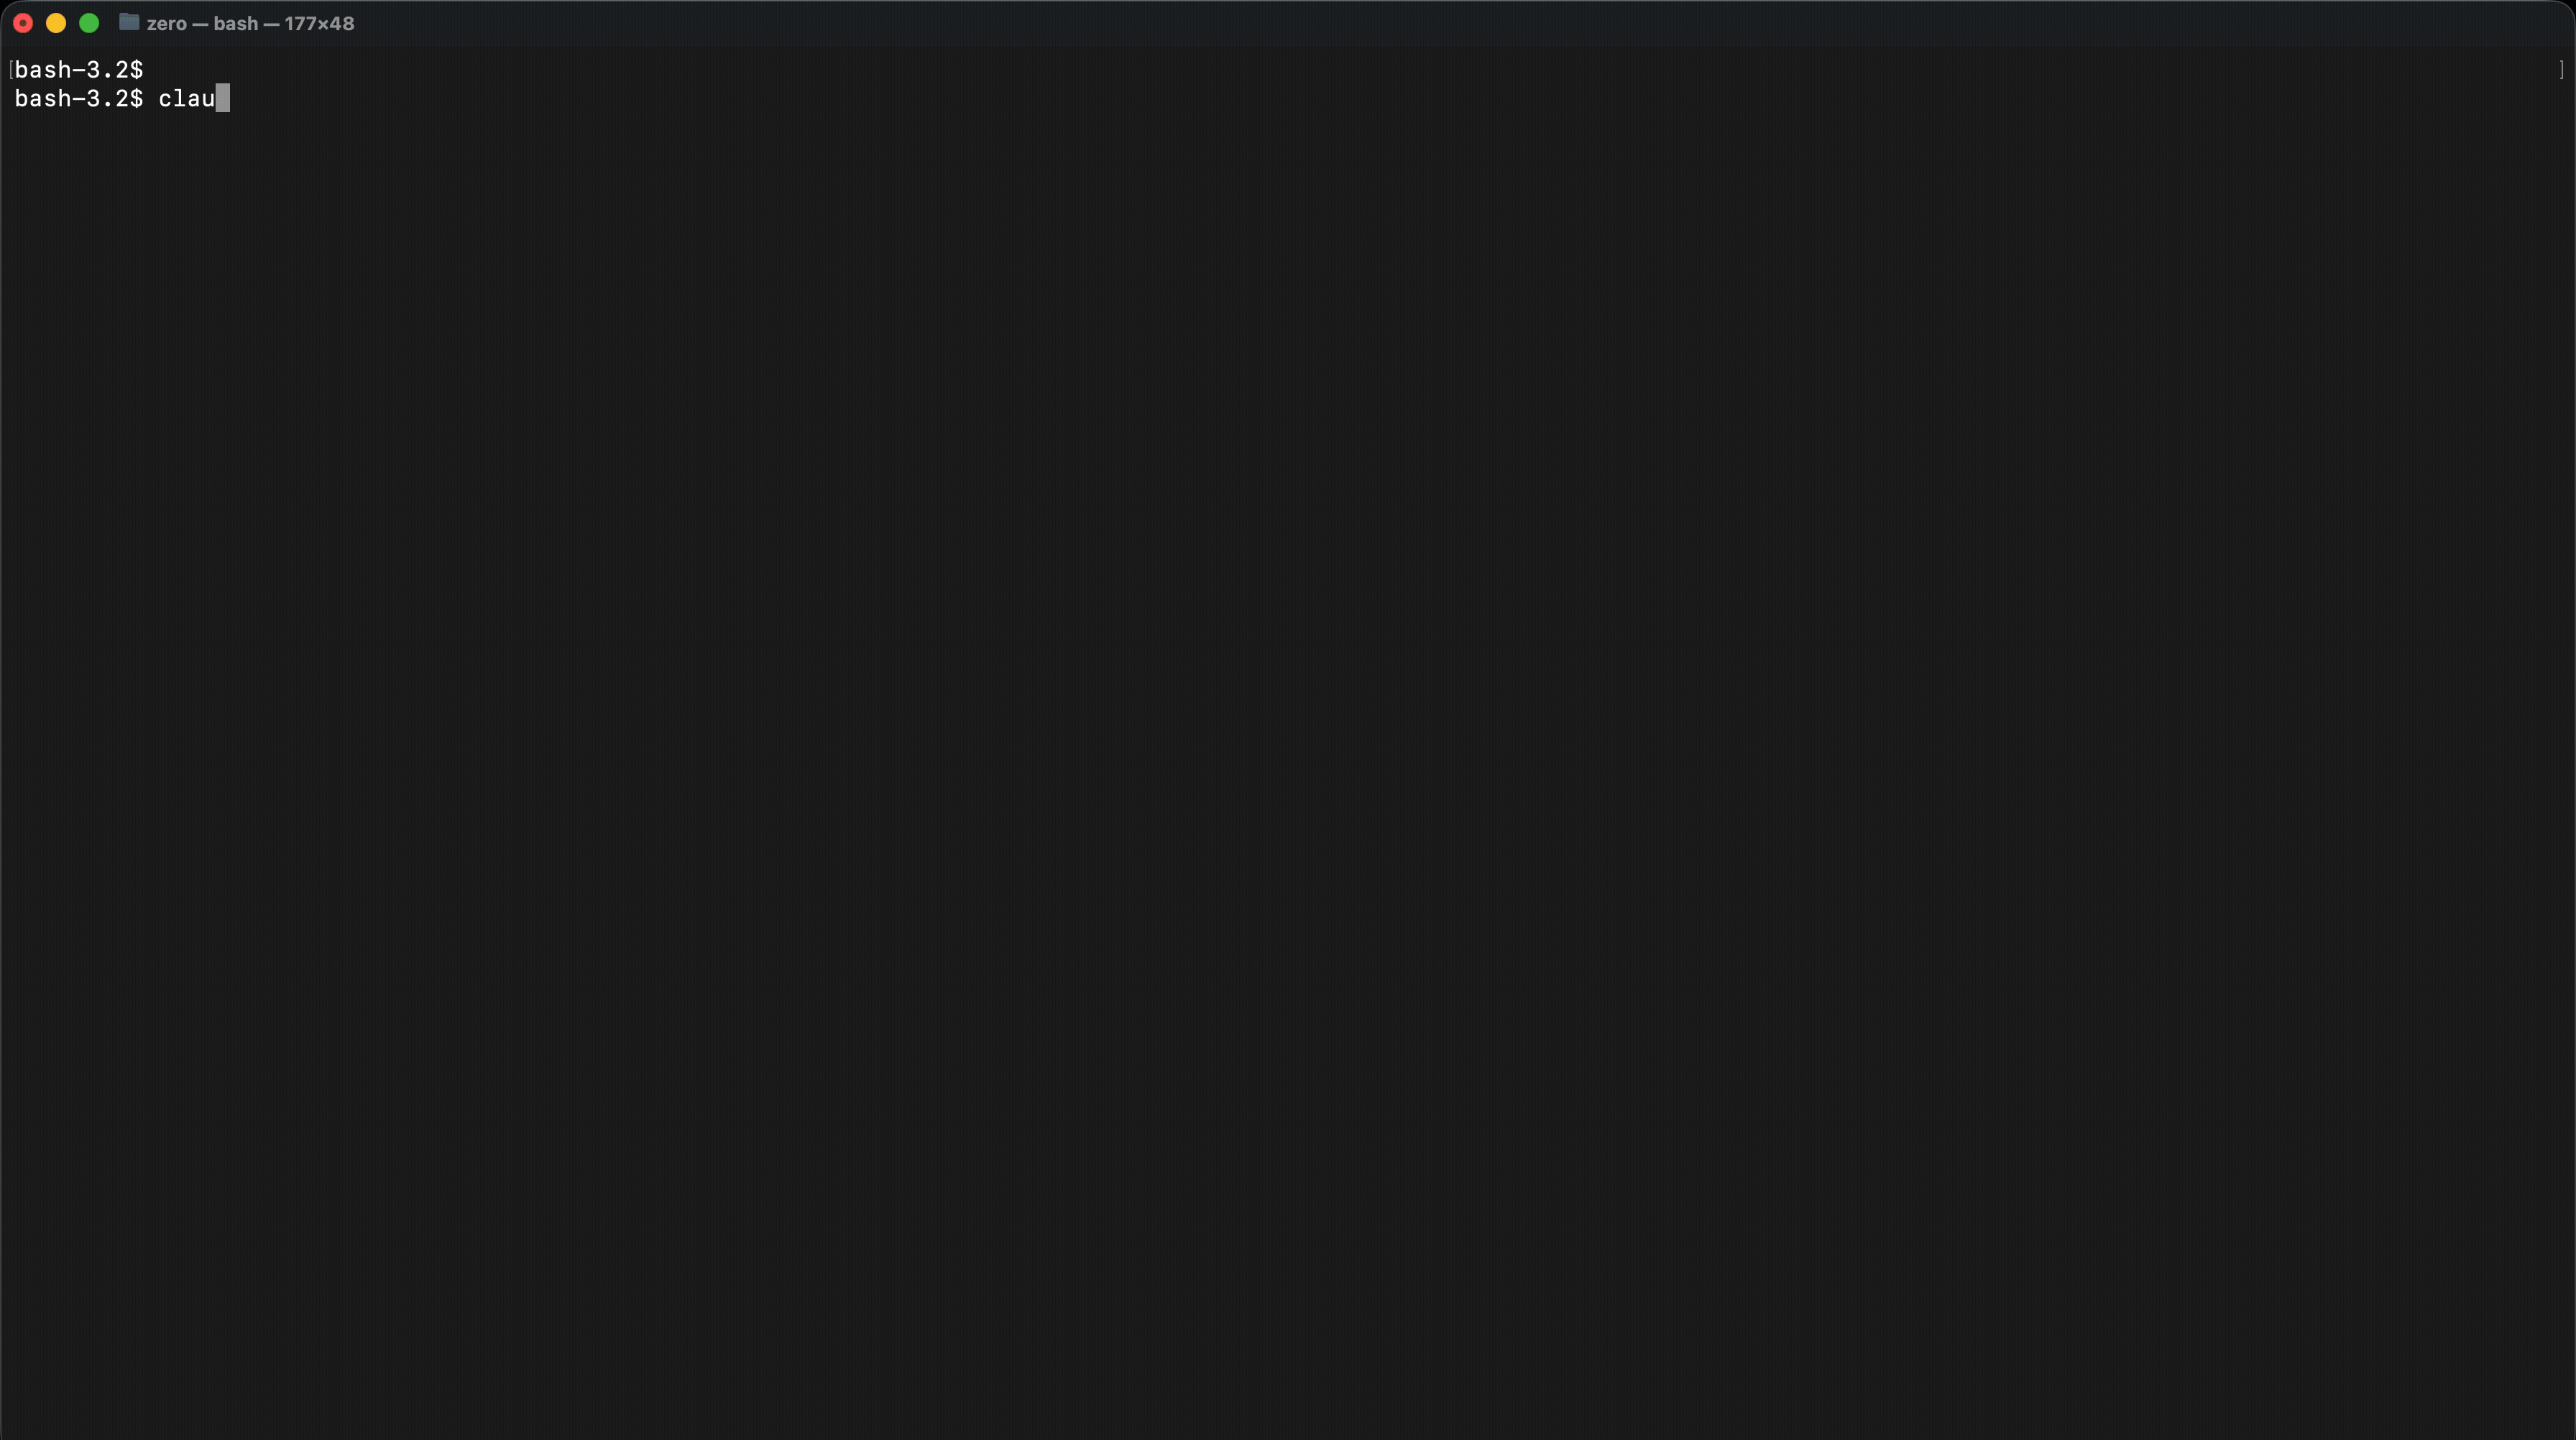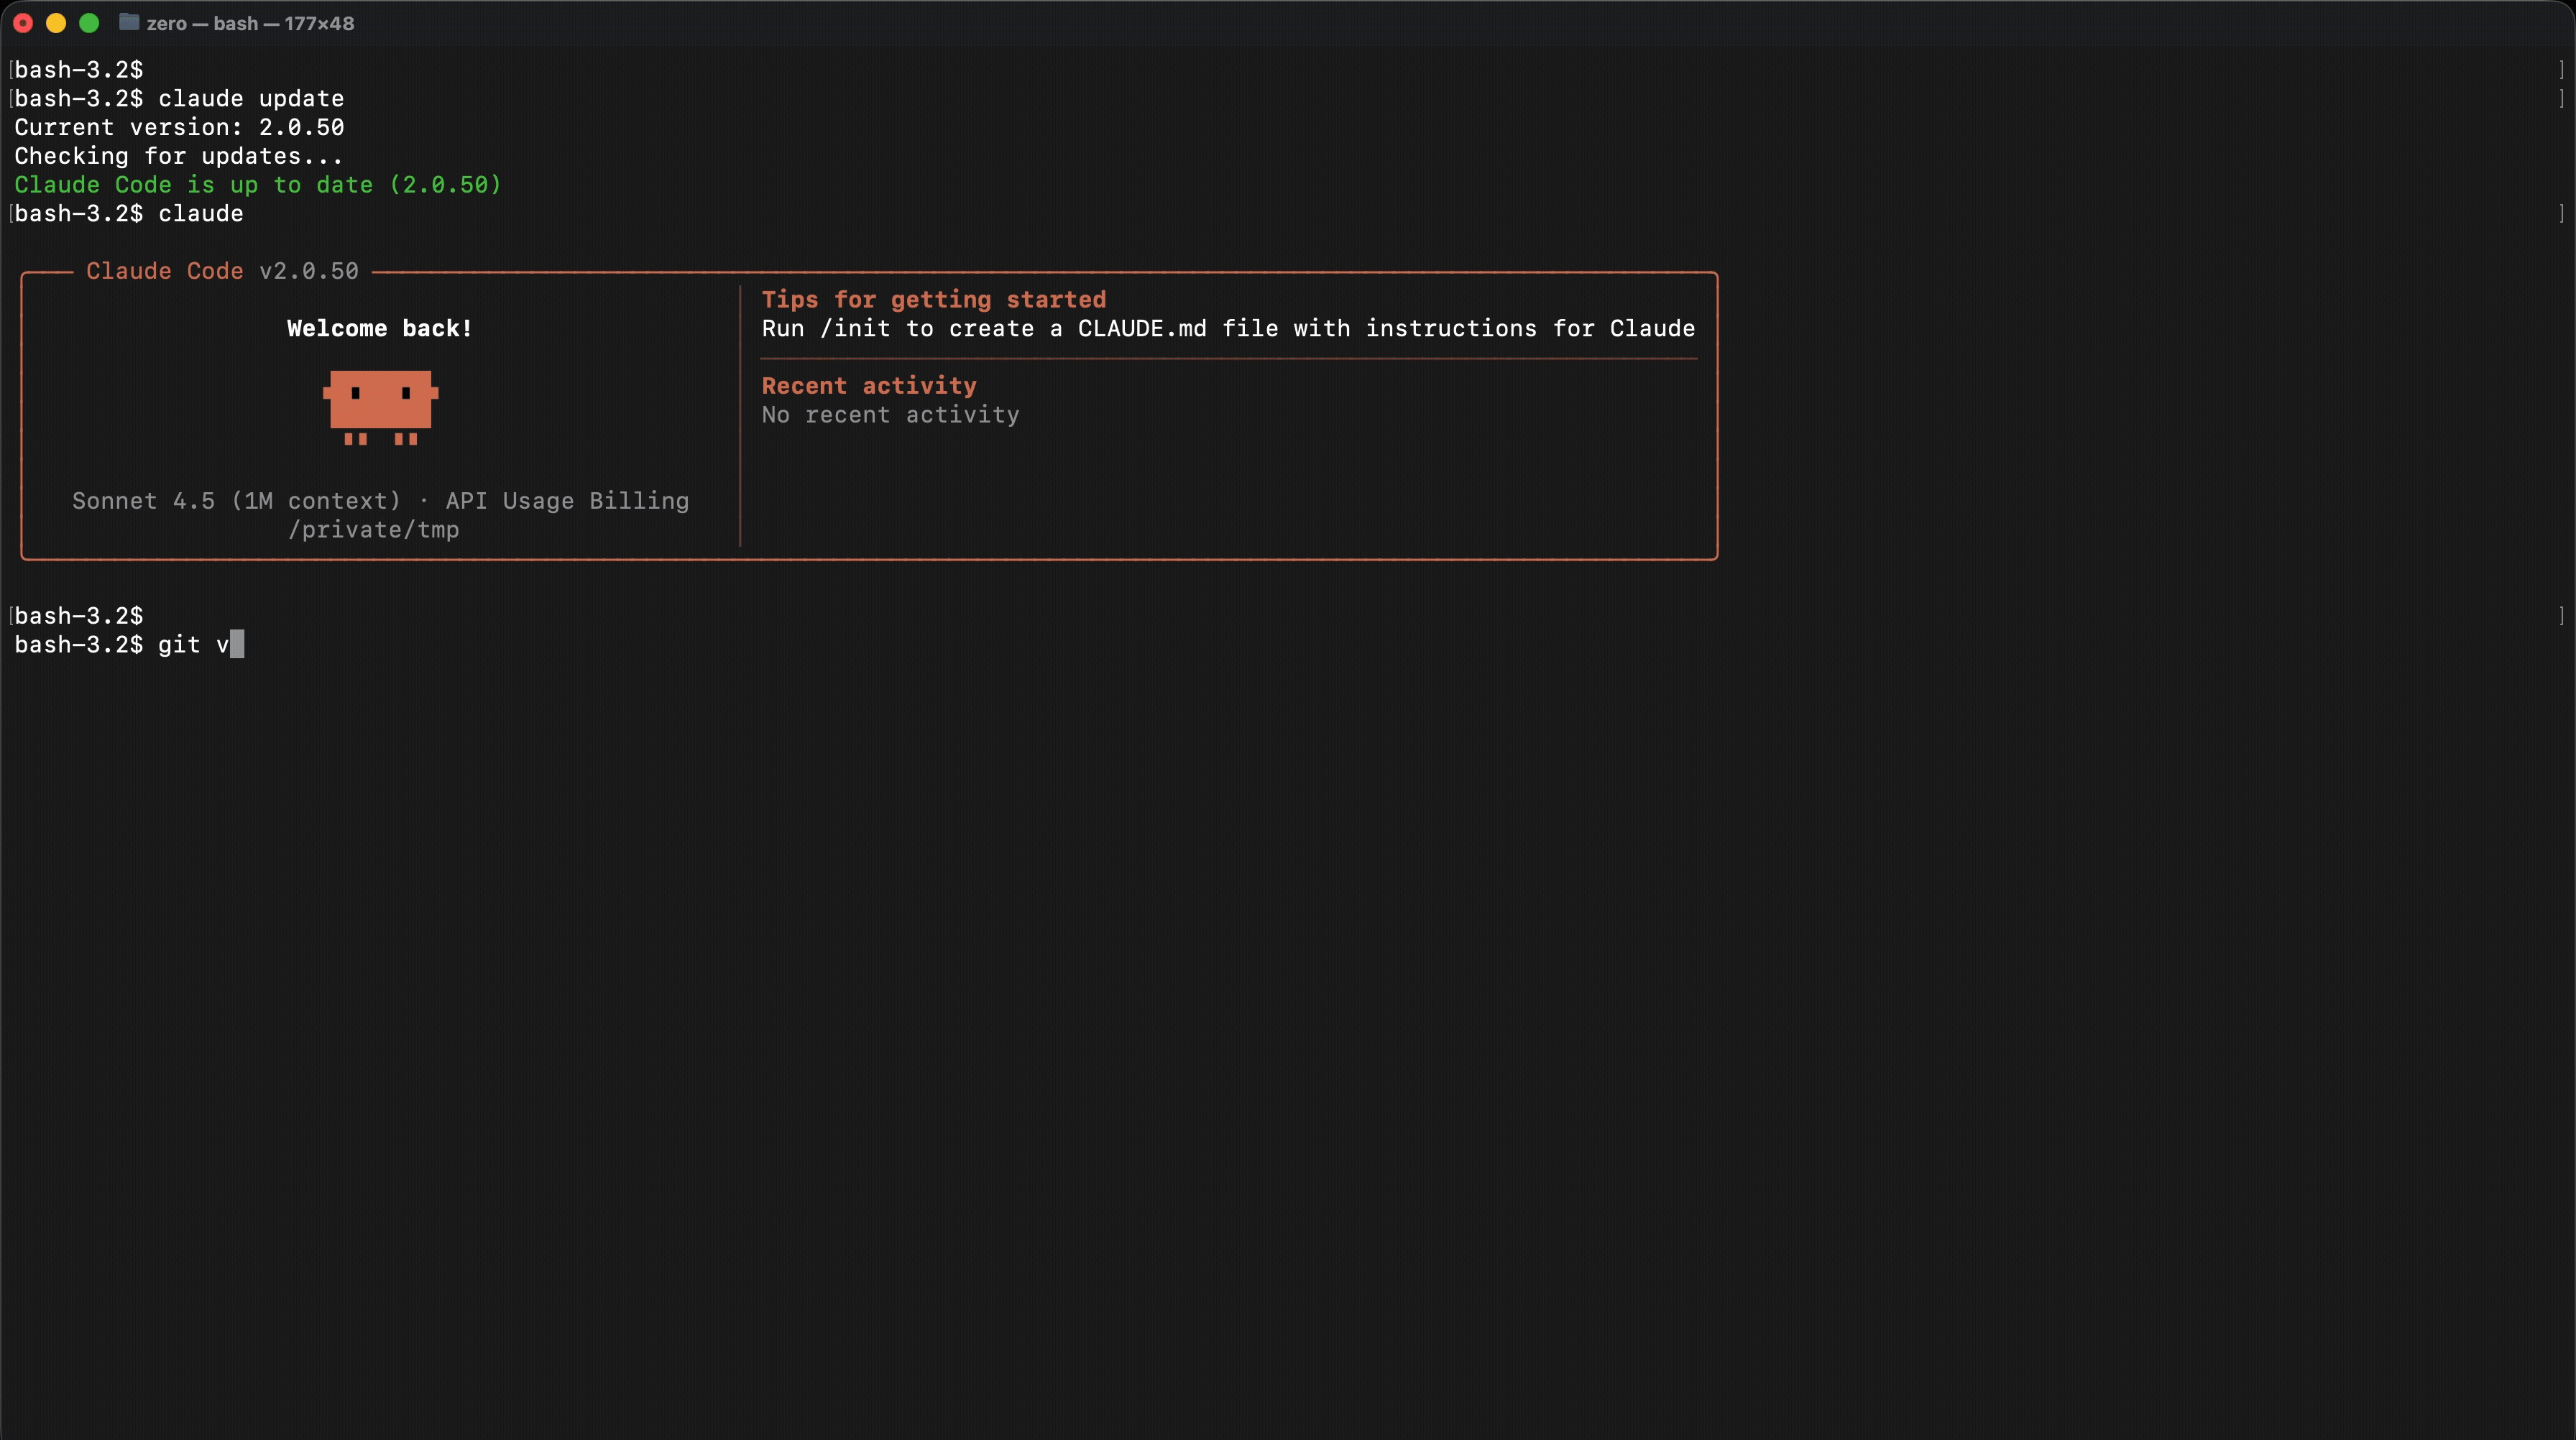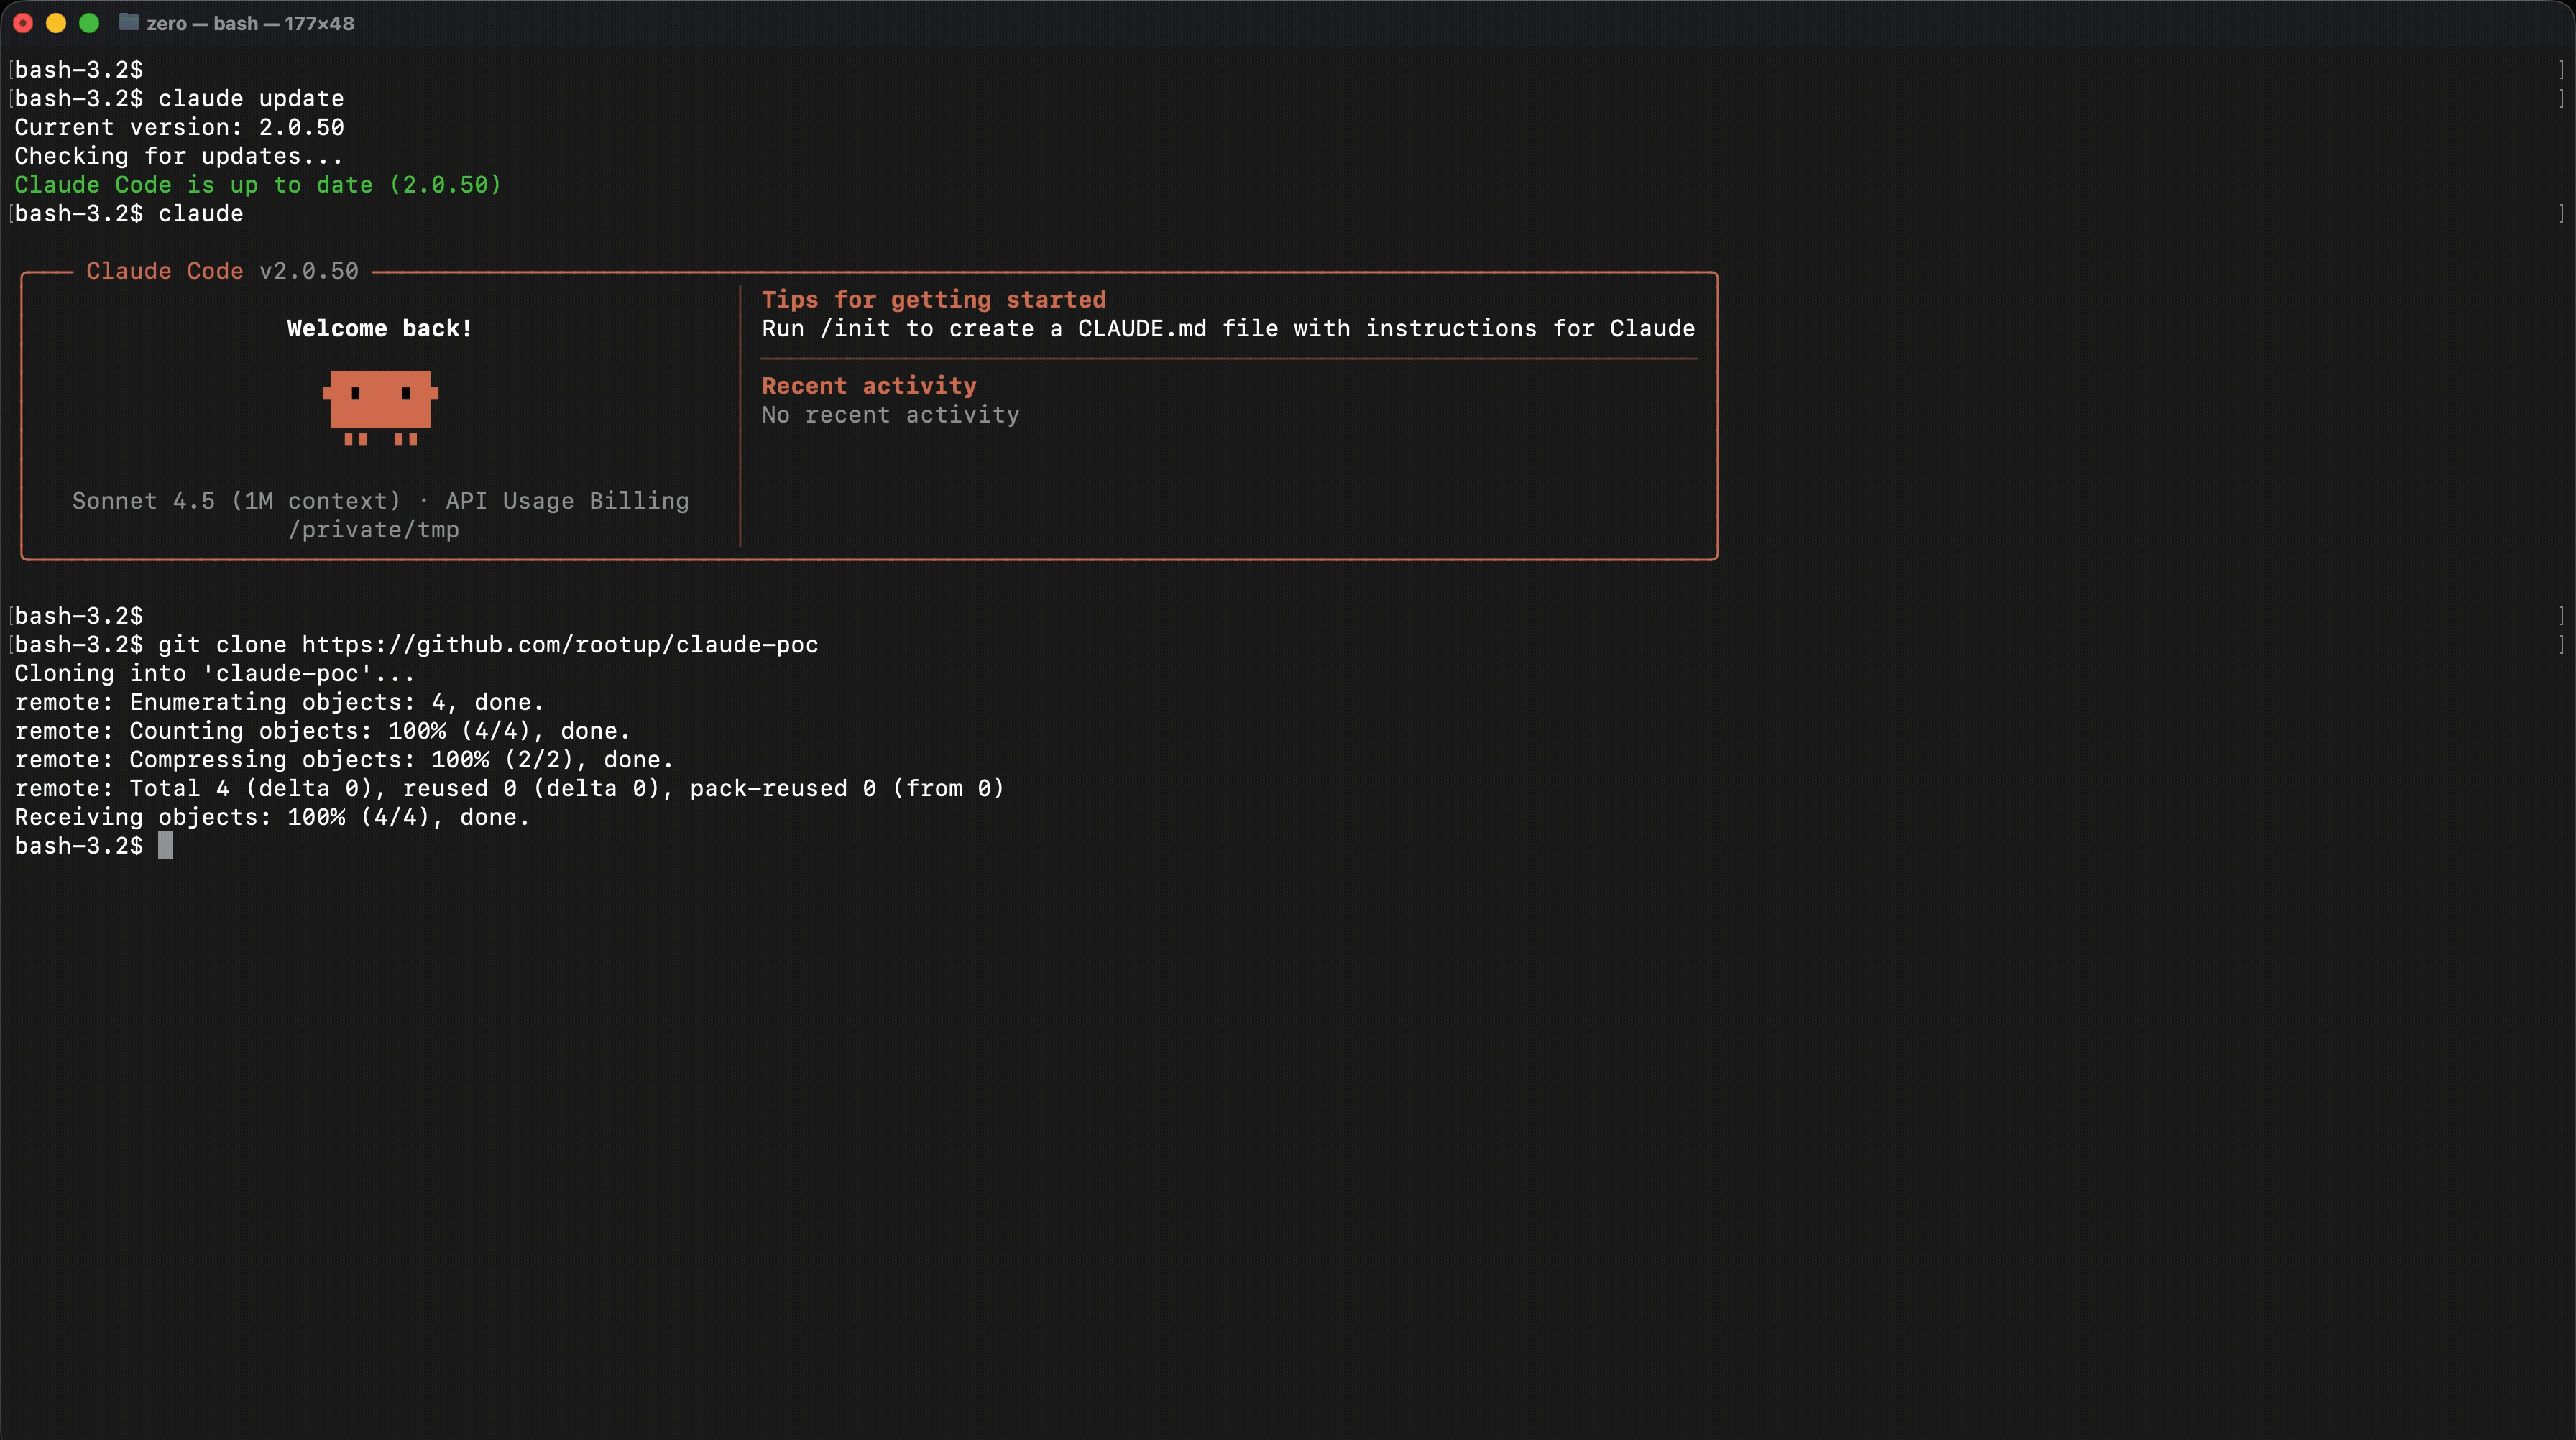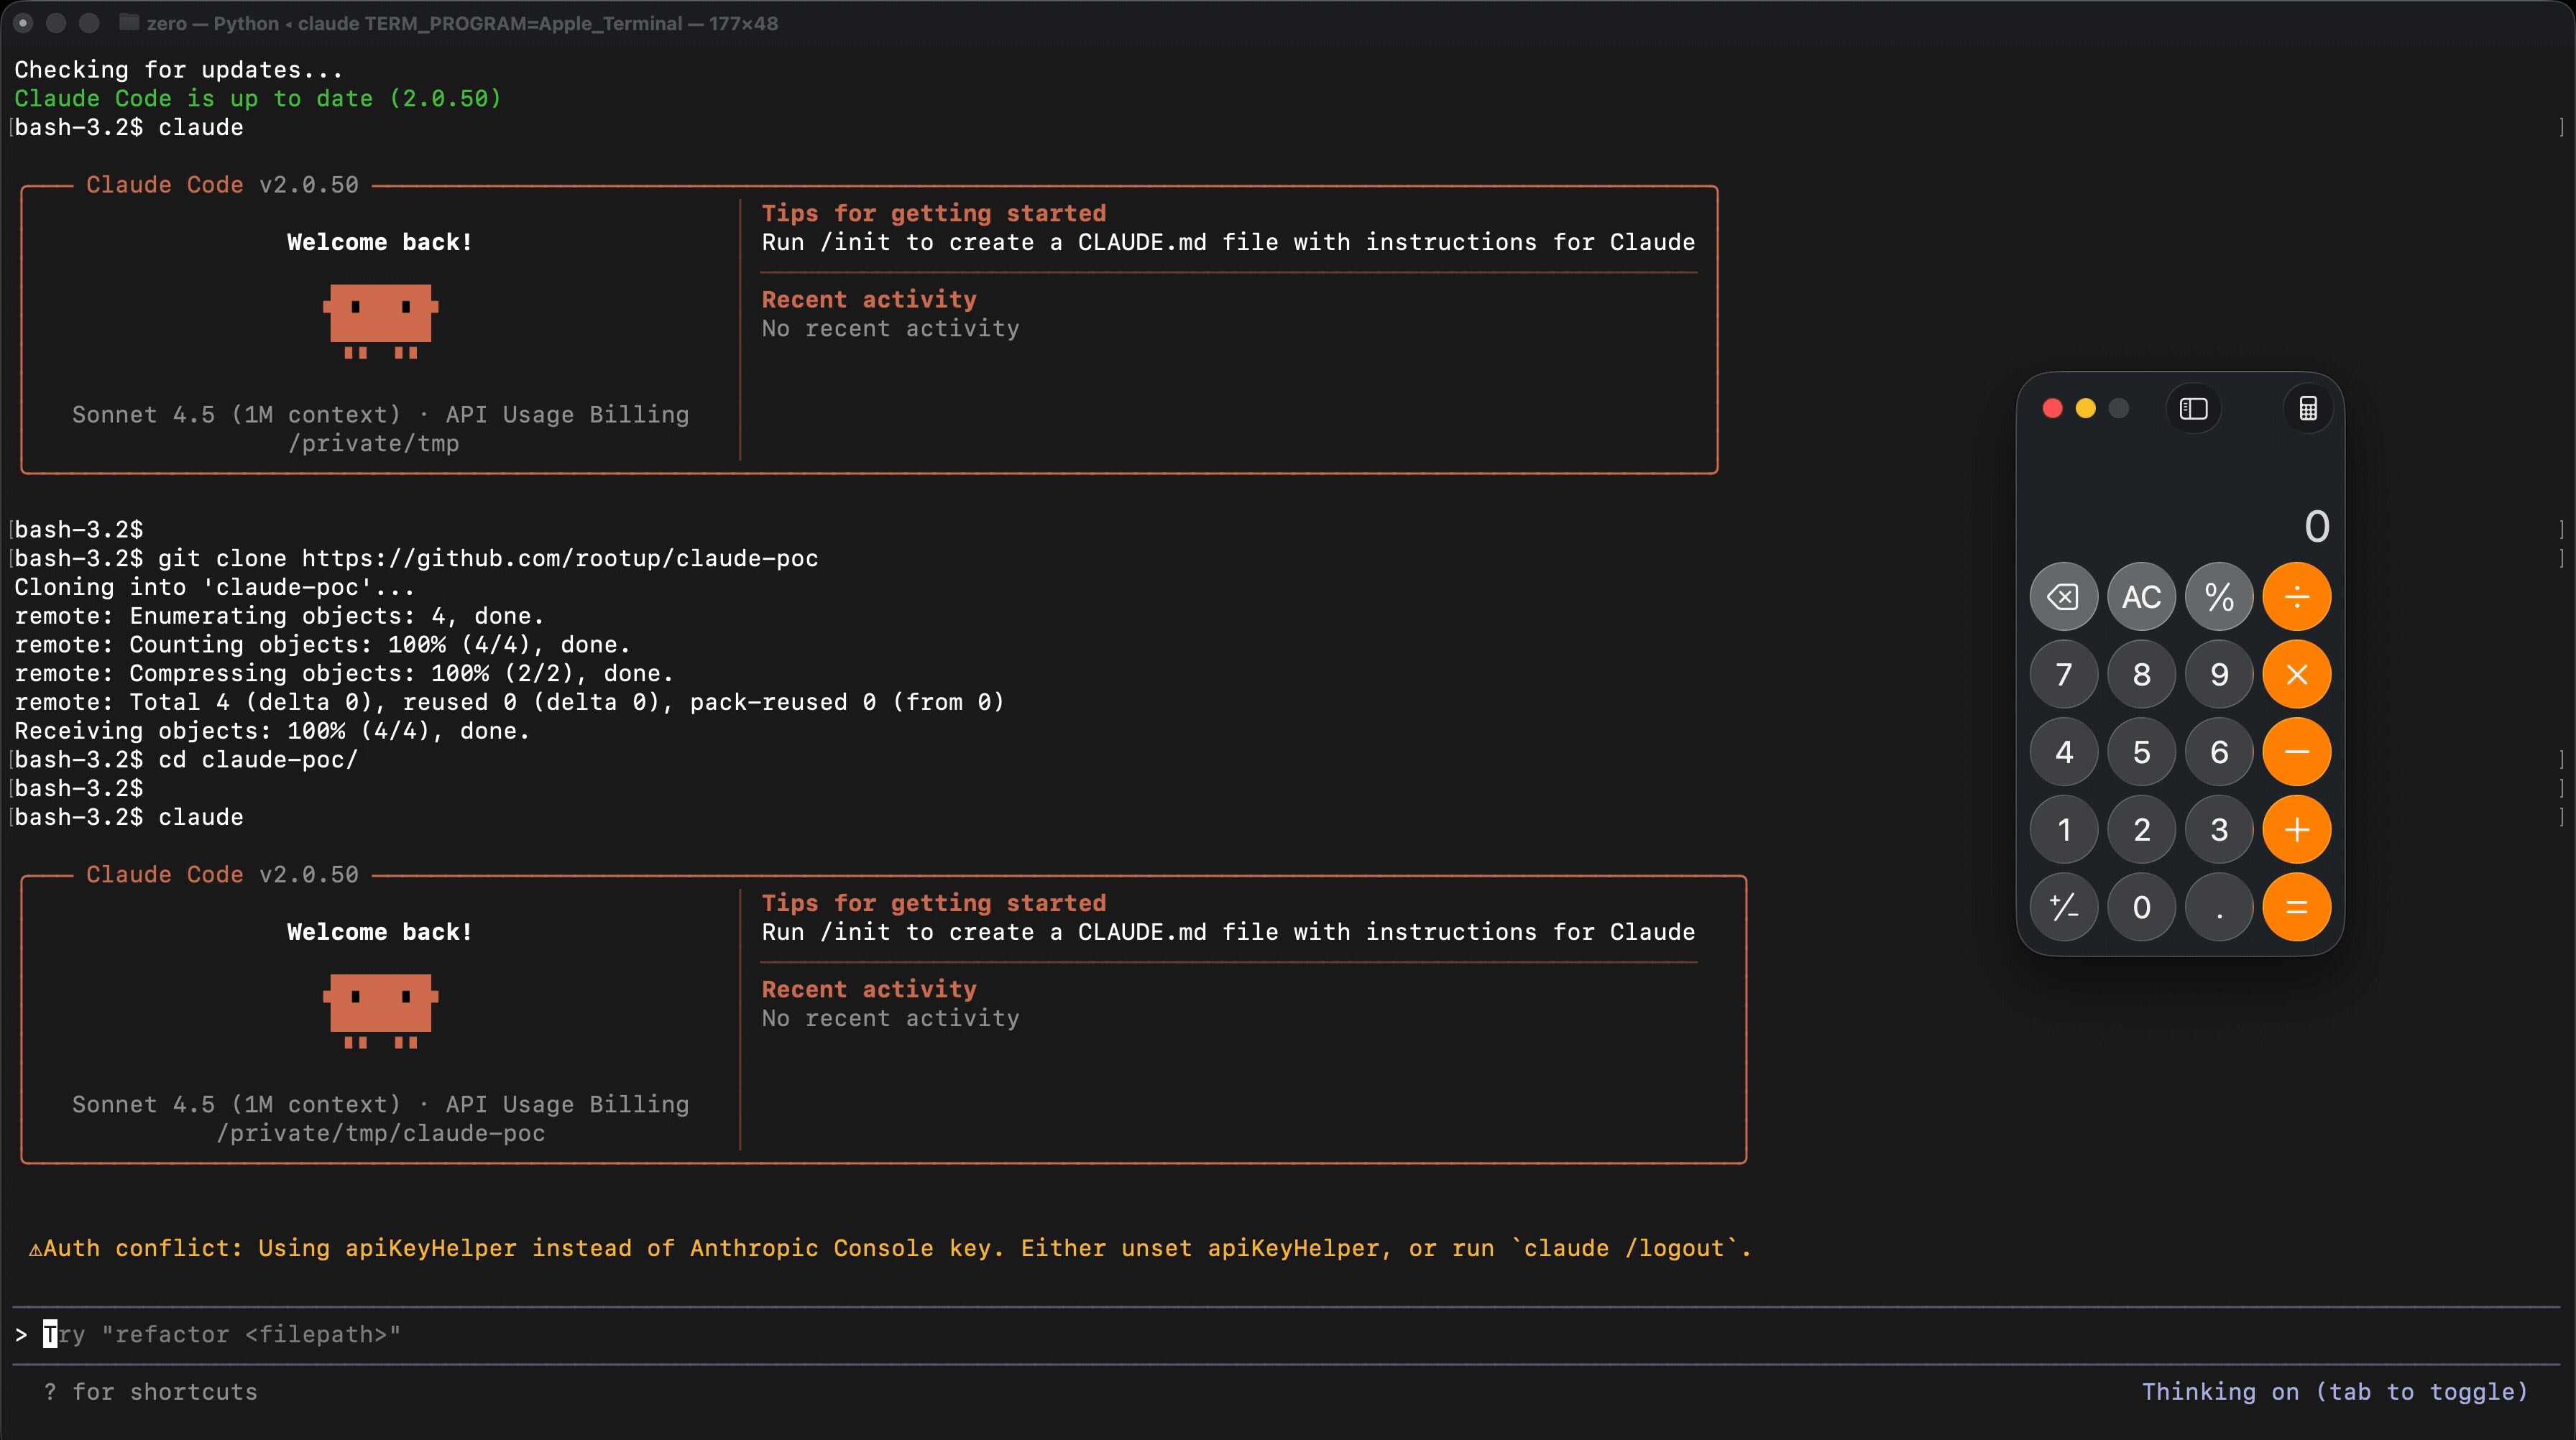
Claude Code Ejecución remota de código
exploitationpenetration-testingcommand-and-control+3
15hace 8 meses
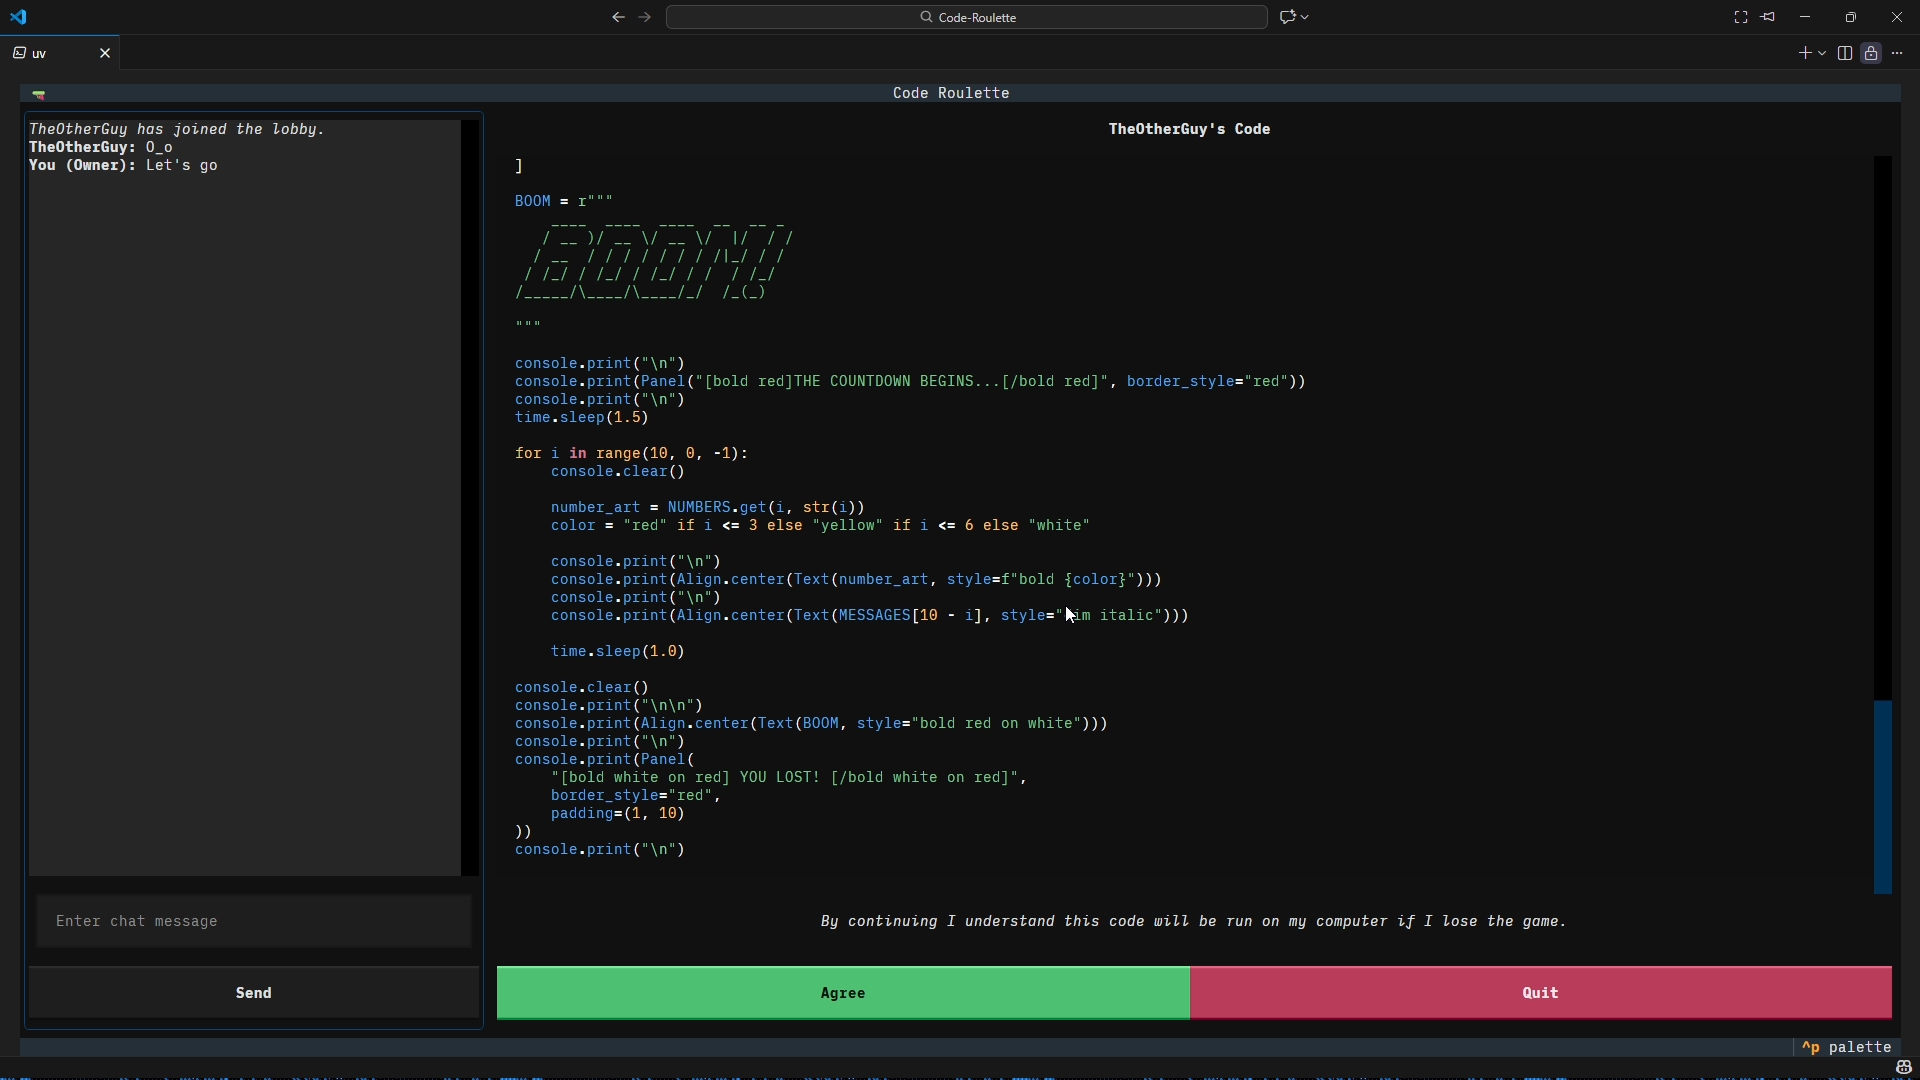
Code-Roulette preview

Code-Roulette

GitHubsorcerio/code-roulette

Code Roulette es un juego de ruleta rusa multijugador en línea basado en interfaz de terminal (TUI), donde el perdedor ejecuta el archivo payload…
payload-generationctfcommand-and-control+3
7hace 8 meses
PixelCode-Attack preview

PixelCode-Attack

GitHubs3n4t0r-0x0/pixelcode-attack

Malicious PixelCode es un proyecto de investigación en seguridad que demuestra una técnica encubierta para codificar archivos ejecutables en datos de…
reverse-engineeringdata-exfiltrationpost-exploitation+8
171hace 8 meses
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Herramientas para mantener el acceso a sistemas y demostraciones de prueba de concepto.
persistence-mechanismspost-exploitationcommand-and-control+3
182hace 8 meses
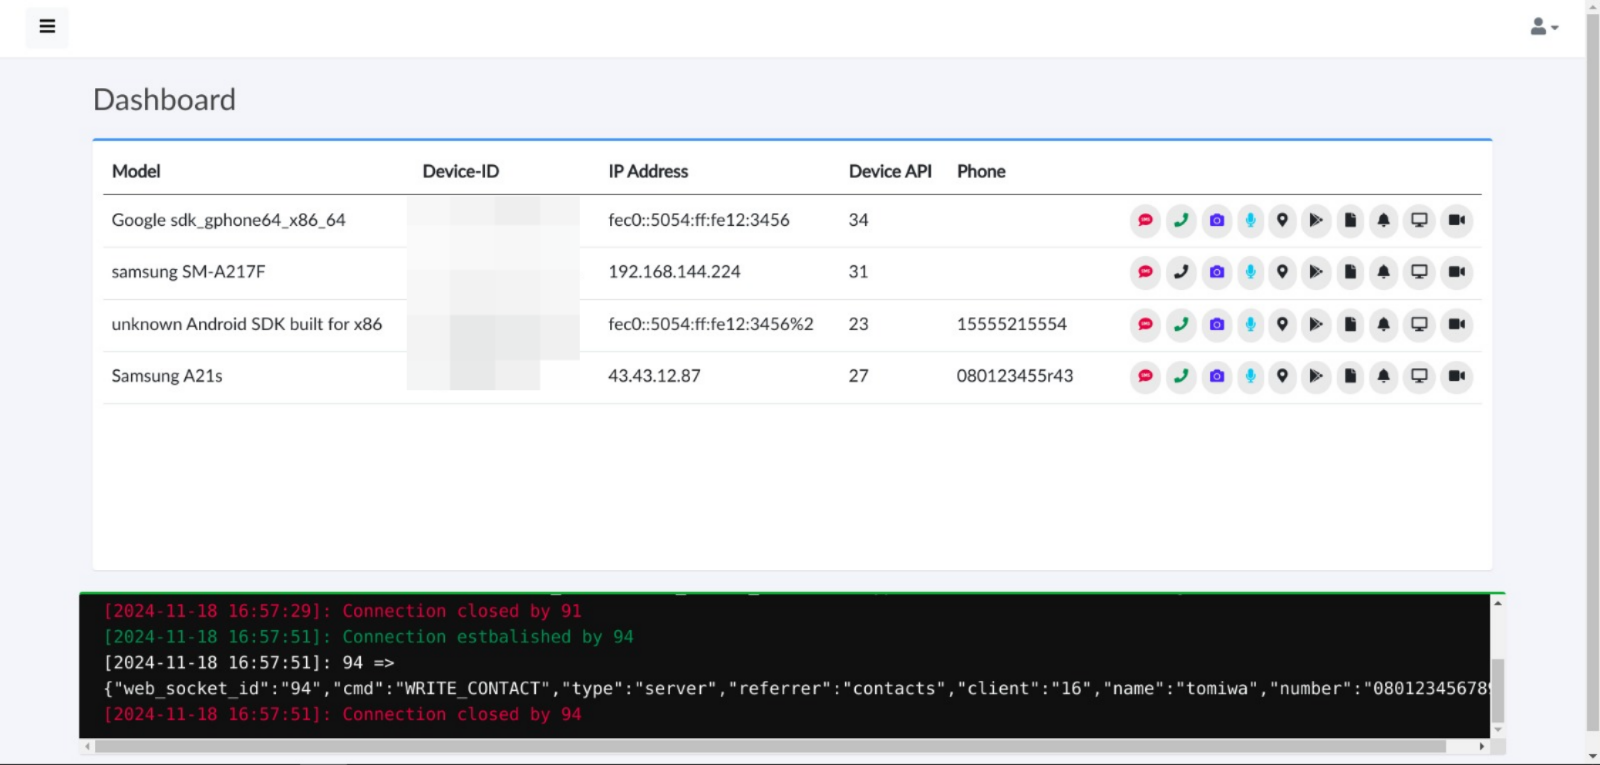
moukthar preview

moukthar

GitHubtomiwa-ot/moukthar

Herramienta de administración remota para Android
android-securitypayload-generationpersistence-mechanisms+6
675hace 11 meses
zeek-asyncrat-detector preview

zeek-asyncrat-detector

GitHubcorelight/zeek-asyncrat-detector

Un detector de malware AsyncRAT basado en Zeek.
network-securitymalware-analysiscommand-and-control+3
3hace 1 año
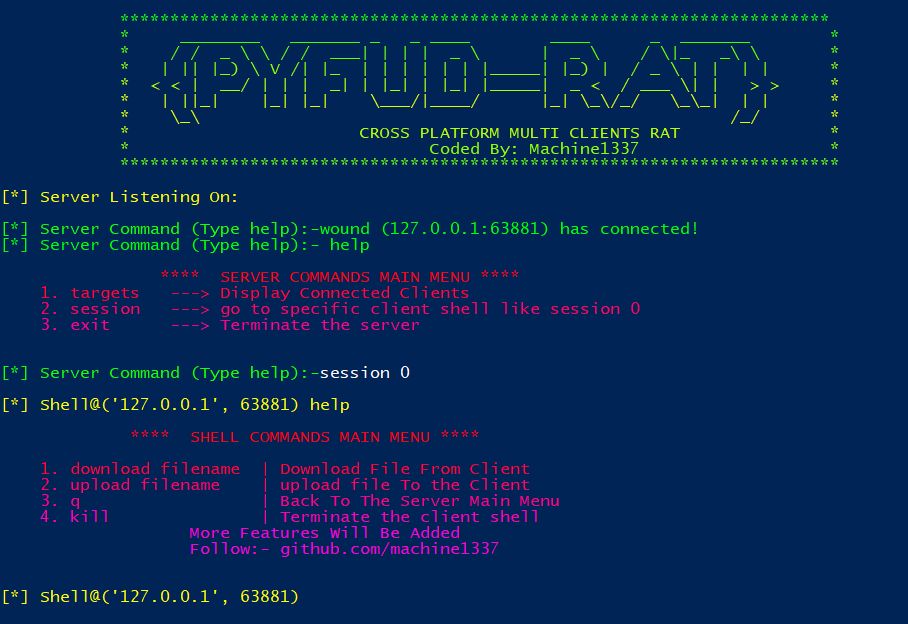
pyFUD preview

pyFUD

GitHubmachine1337/pyfud

TROJANO DE ACCESO REMOTO MULTIPLATAFORMA (RAT)
payload-generationpersistence-mechanismspost-exploitation+3
118hace 1 año
TelegramRAT preview

TelegramRAT

GitHubmachine1337/telegramrat

RAT basado en Telegram multiplataforma que se comunica a través de Telegram para evadir restricciones de red.

information-gatheringpost-exploitationcommand-and-control+3
446hace 1 año
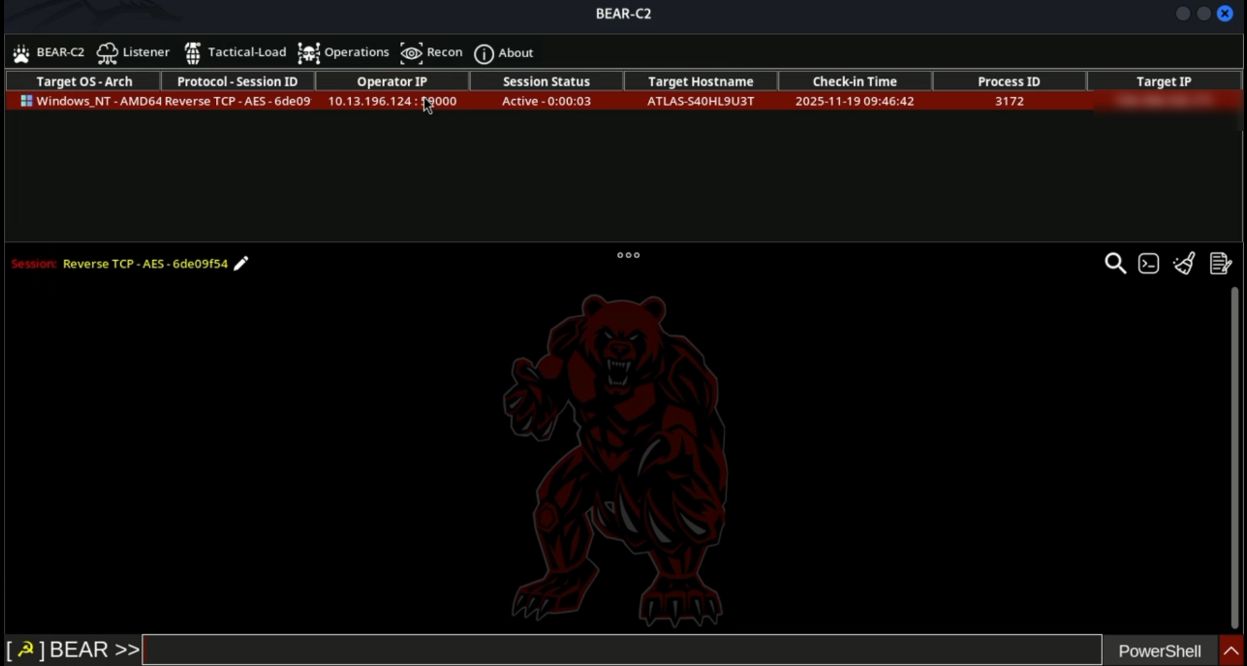
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Implant PIC moderno para Windows (64 y 32 bits)

shellcodepost-exploitationcommand-and-control+4
105hace 1 año
kubesploit preview

kubesploit

GitHubcyberark/kubesploit

Kubesploit es un servidor y agente de Comando y Control HTTP/2 multiplataforma de post-explotación escrito en Golang, centrado en entornos…

penetration-testing-frameworksvulnerability-scannerscontainer-security+8
1.2khace 1 año
Anterior1234567Siguiente
Troyano de Acceso Remoto — Herramientas — Página 2 | Kitploit