

ghostsplice
 asset-group/ghostsplice
Repositorio Ghostsplice: PoC para el ataque de fragmentación de confianza entre canales
data-exfiltrationsocial-engineeringred-teaming+3
9
asset-group/ghostspliceRepositorio Ghostsplice: PoC para el ataque de fragmentación de confianza entre canales
 b3rt1ng/koi
Gestor de shells inversas multisessión con actualización a PTY, módulos de post-explotación, tunelización de capa 3, ofuscación de payloads para…
 user696/mrrat
:mouse: Este es un troyano de acceso remoto (RAT) multiplataforma en Python 2.x
 codextf2/screenshotbof
Una capacidad alternativa de captura de pantalla para Cobalt Strike que utiliza WinAPI y no realiza un fork & run. Captura de pantalla descargada en…
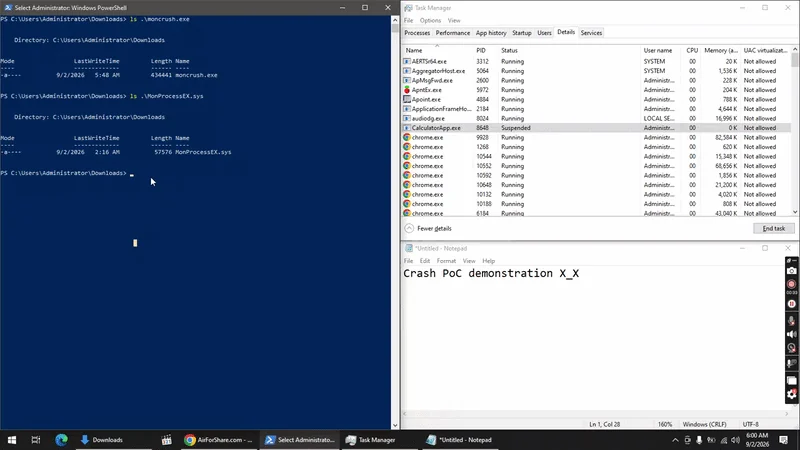 deathshotxd/0xm0ncrush
# Terminador de procesos en modo kernel mediante un controlador BYOVD firmado. Funciona en todos los Windows 10/11. Sin offsets, sin PDB. Rust.
 postrequest/link
link es un framework de comando y control escrito en rust
 entysec/hatsploit
Plataforma modular de pruebas de penetración que te permite escribir, probar y ejecutar código de exploit.
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 lame-projects/stratum-c2
Framework C2 de dead-drop en la nube — RSA-4096 + AES-256-GCM, 5 proveedores de nube, agentes solo en Rust, malla P2P, motor de persistencia,…
 monoxgas/srdi
Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
 joshuaprovoste/deserializer
Analizador de código estático basado en AST con mapeo de relaciones impulsado por LLM agéntico para descubrir rutas de RCE en Python y cadenas…
 bmax121/kernelpatch
Parcheo y enganche del kernel de Linux con solo una imagen de kernel de Linux despojada.

 wattocyber/custom-oscp-tooling
Kit de herramientas enfocado en OSCP para enumeración de solo lectura de red, SMB, AD, DNS, web y bases de datos; escaneo de escalada de privilegios,…
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 zznop/sploit
Paquete Go que ayuda en el análisis y explotación binaria.
 gmh5225/dropper
Herramienta para incrustar payloads en imágenes de formato JPG/PNG, permitiendo realizar ciertas acciones al abrirlas.
 tyeurada/edrevasionworkshop
Materiales del taller «Desarrollo de malware paso a paso: evadiendo EDR desde loaders hasta el kernel», presentado en DEF CON 34 y BSidesLV 2026.…