
Binary Exploits
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploits binarios de Exploit-Database (lo que se encontraba en el directorio /sploits)
exploit-frameworksvulnerability-analysisexploitation+6
55
exploit-database/exploitdb-bin-sploitsexploitdb-bin-sploits // Exploits binarios de Exploit-Database (lo que se encontraba en el directorio /sploits)
 qmadev/crabloader
Cargador reflexivo definido por el usuario basado en Rust para payloads de Cobalt Strike. Evita las páginas de memoria RWX para seguridad OPSEC.…
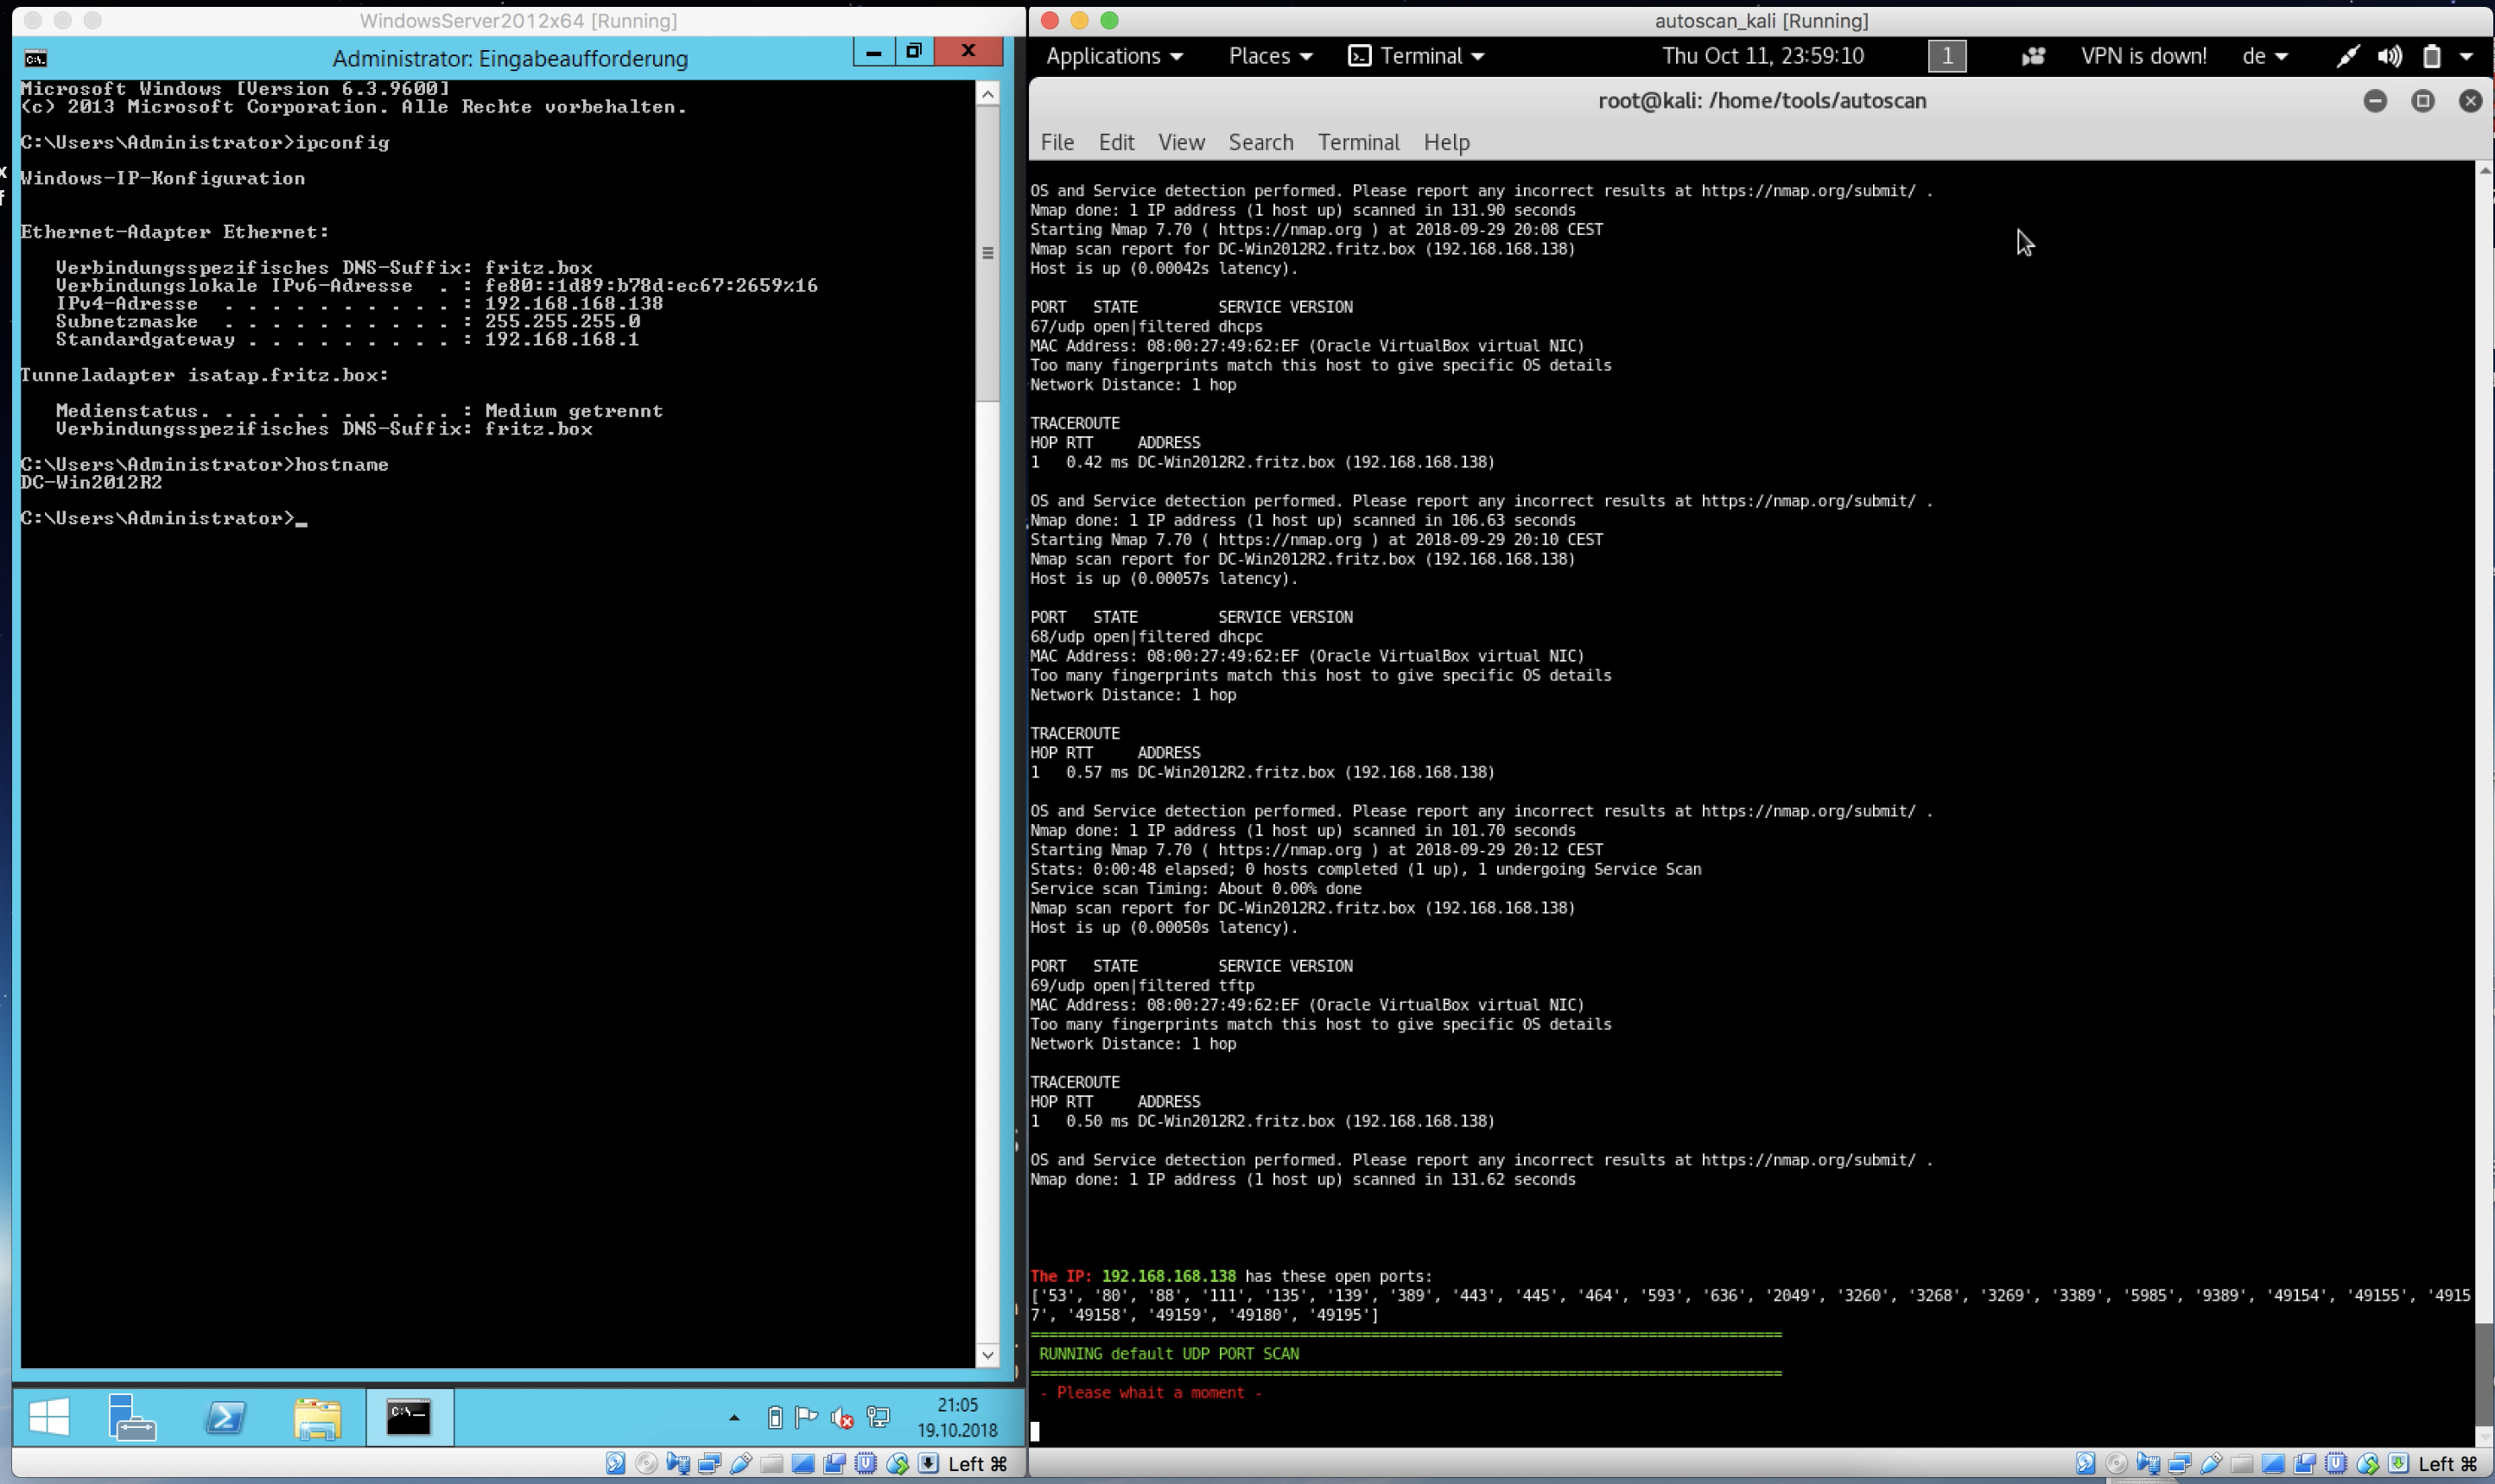 darksh3llgr/autoscan
Escaneo automatizado, Pruebas de penetración , Explotación e informes
 nu11secur1ty/sqlmap-nu11secur1ty
Extensión profesional del proyecto sqlmap
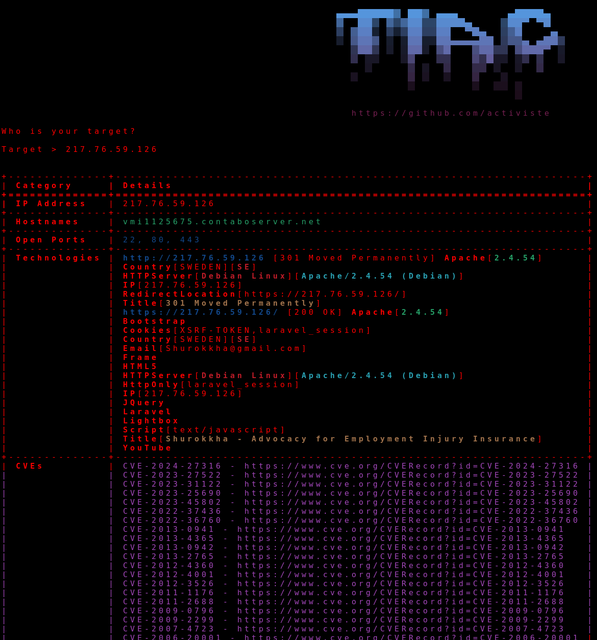 ransomwares/there-is-a-cve
Herramienta de pentesting que integra Shodan para reconocimiento de IPs e identificación de CVE, con integración de Metasploit y Exploit-DB para…
 v12-security/pocs
pócalo como si estuviera caliente
 hahwul/mad-metasploit
Módulos personalizados de Metasploit, plugins, script de recursos y.. increíble colección de Metasploit
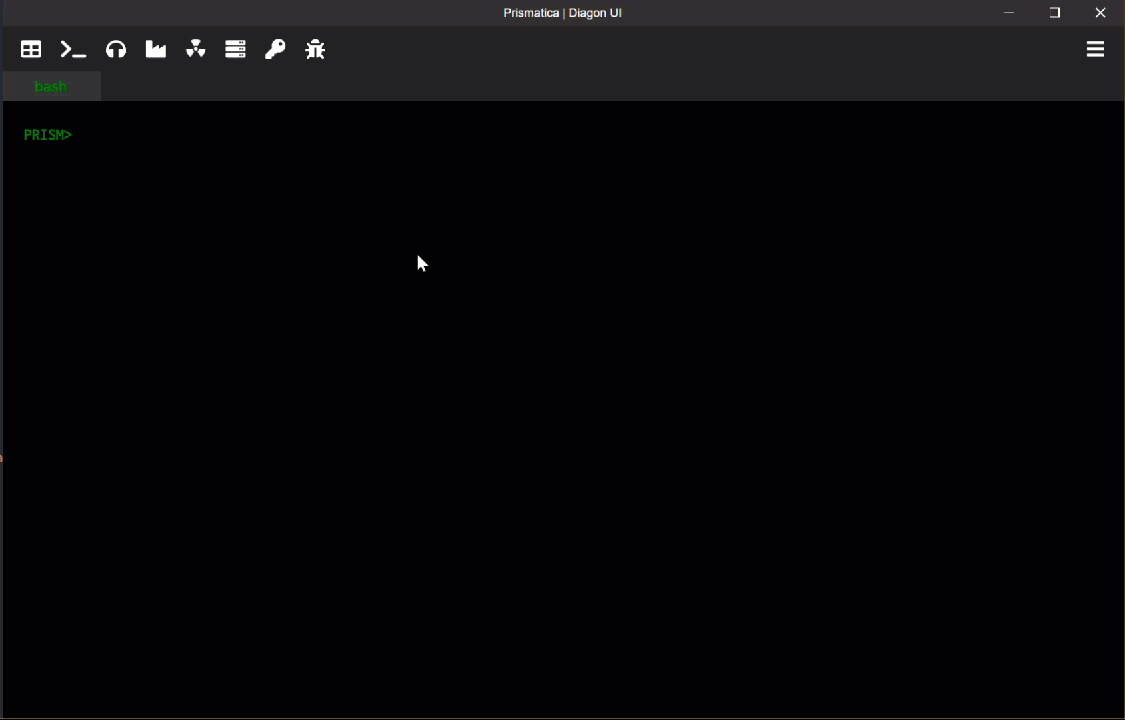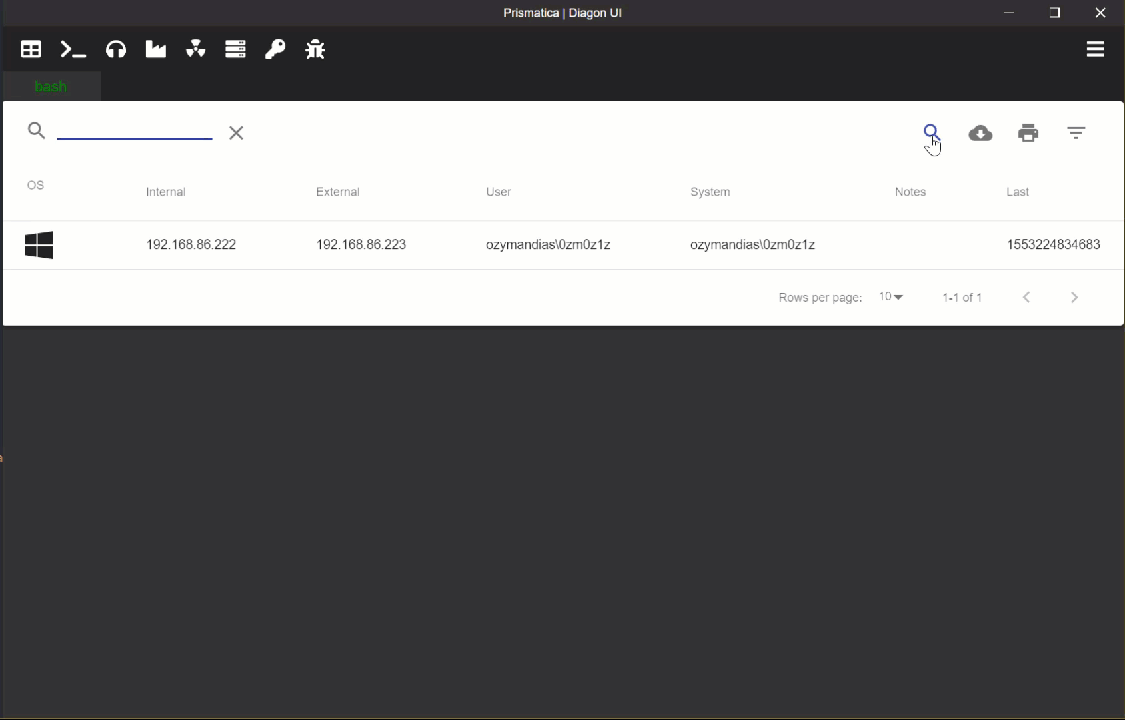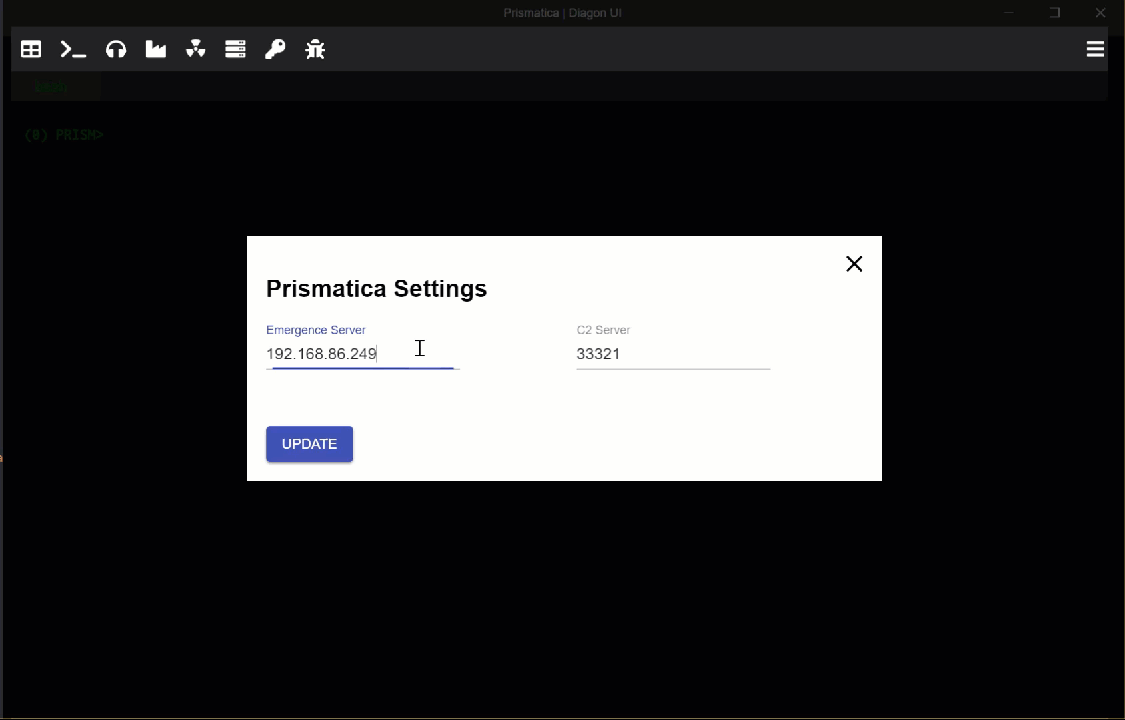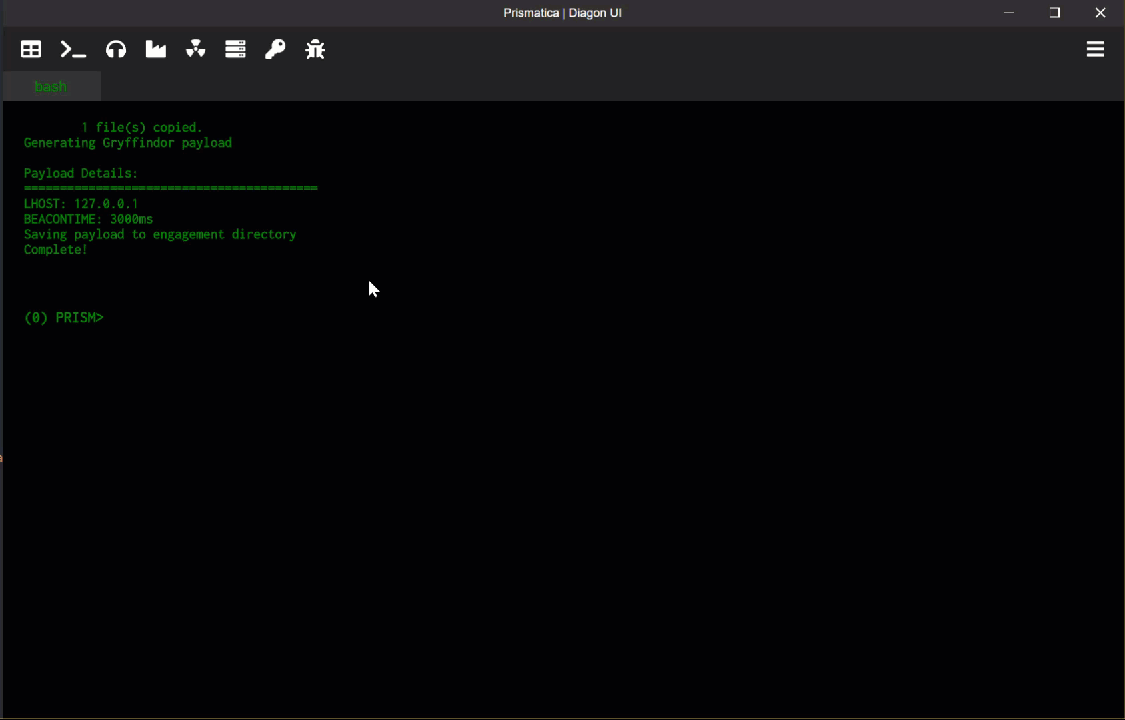 project-prismatica/prismatica
Sistema de Comando y Control Responsivo
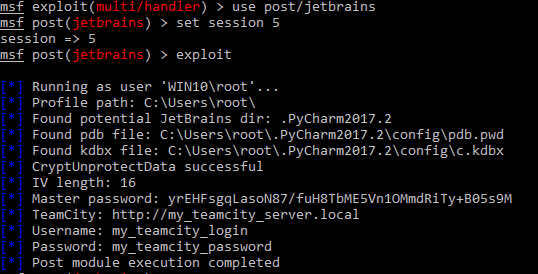 kacperszurek/pentest_teamcity
Pentest TeamCity usando Metasploit
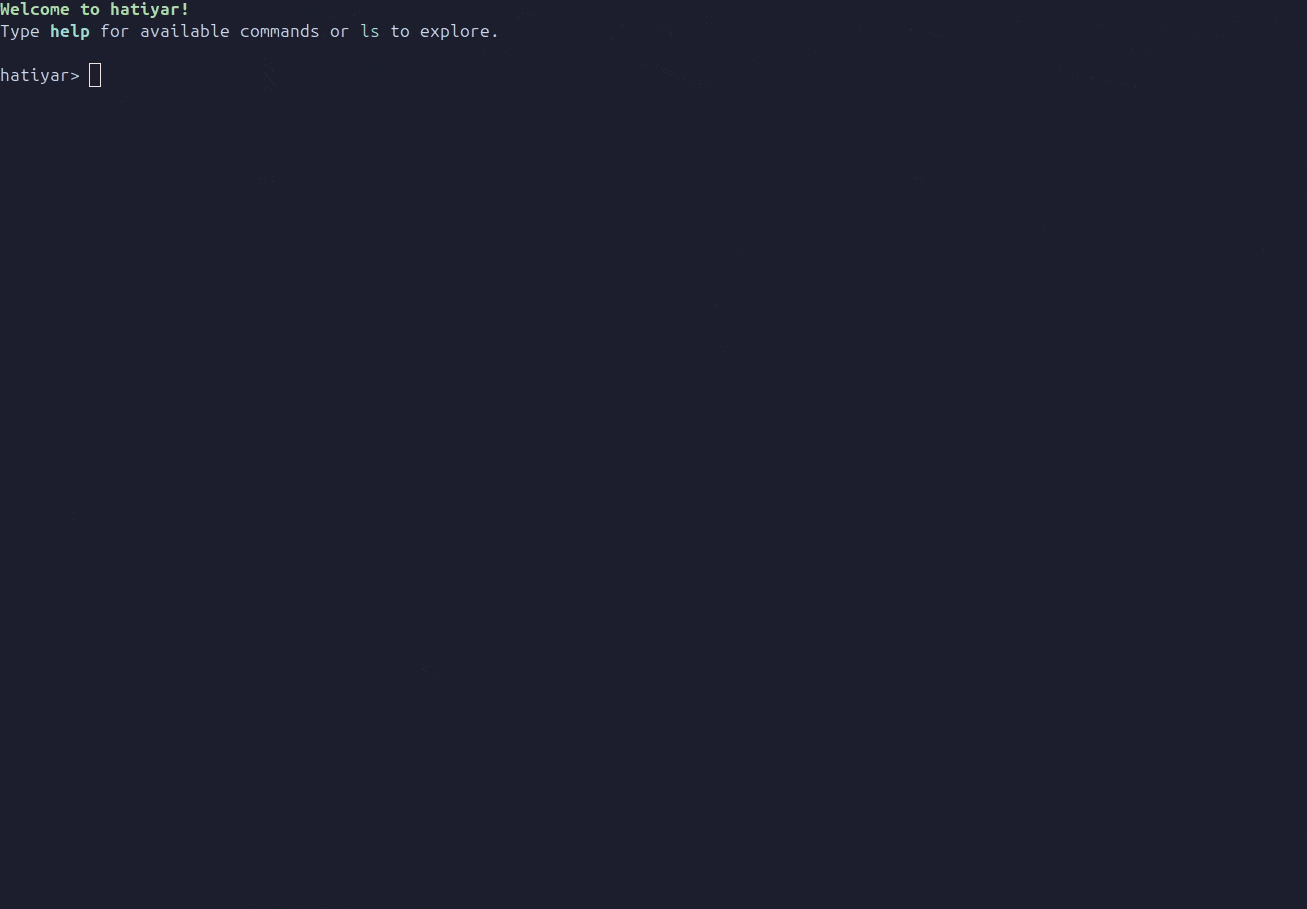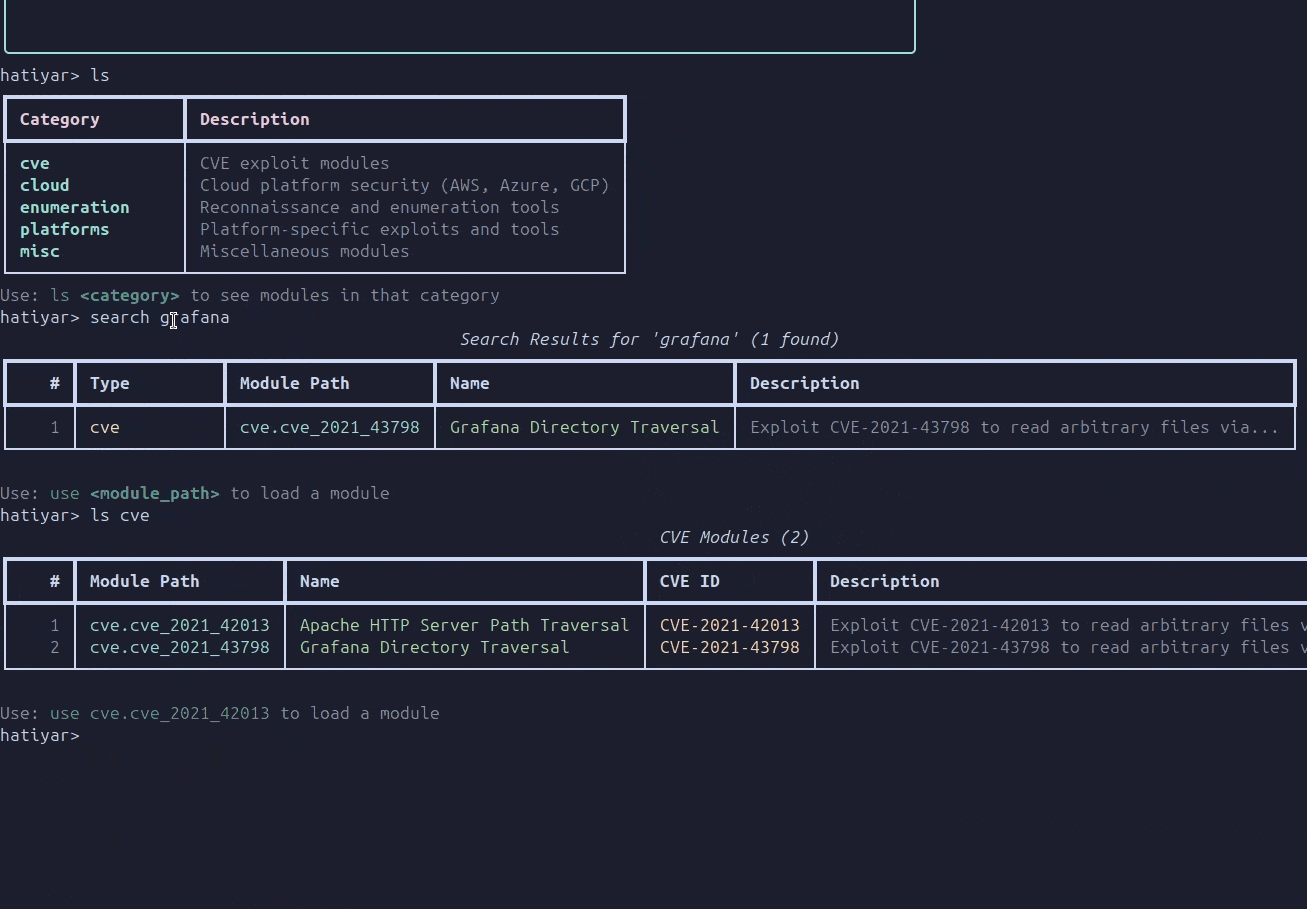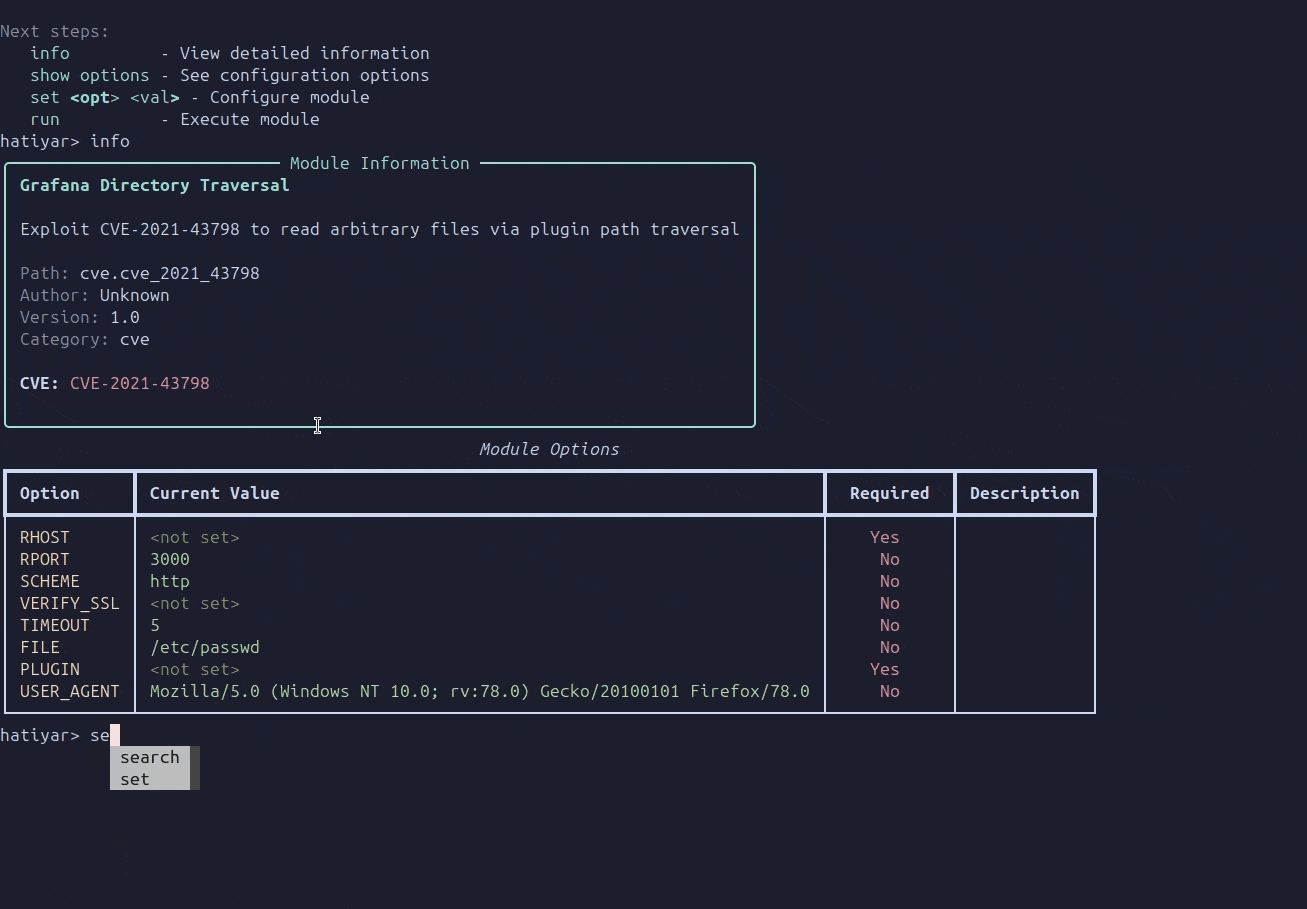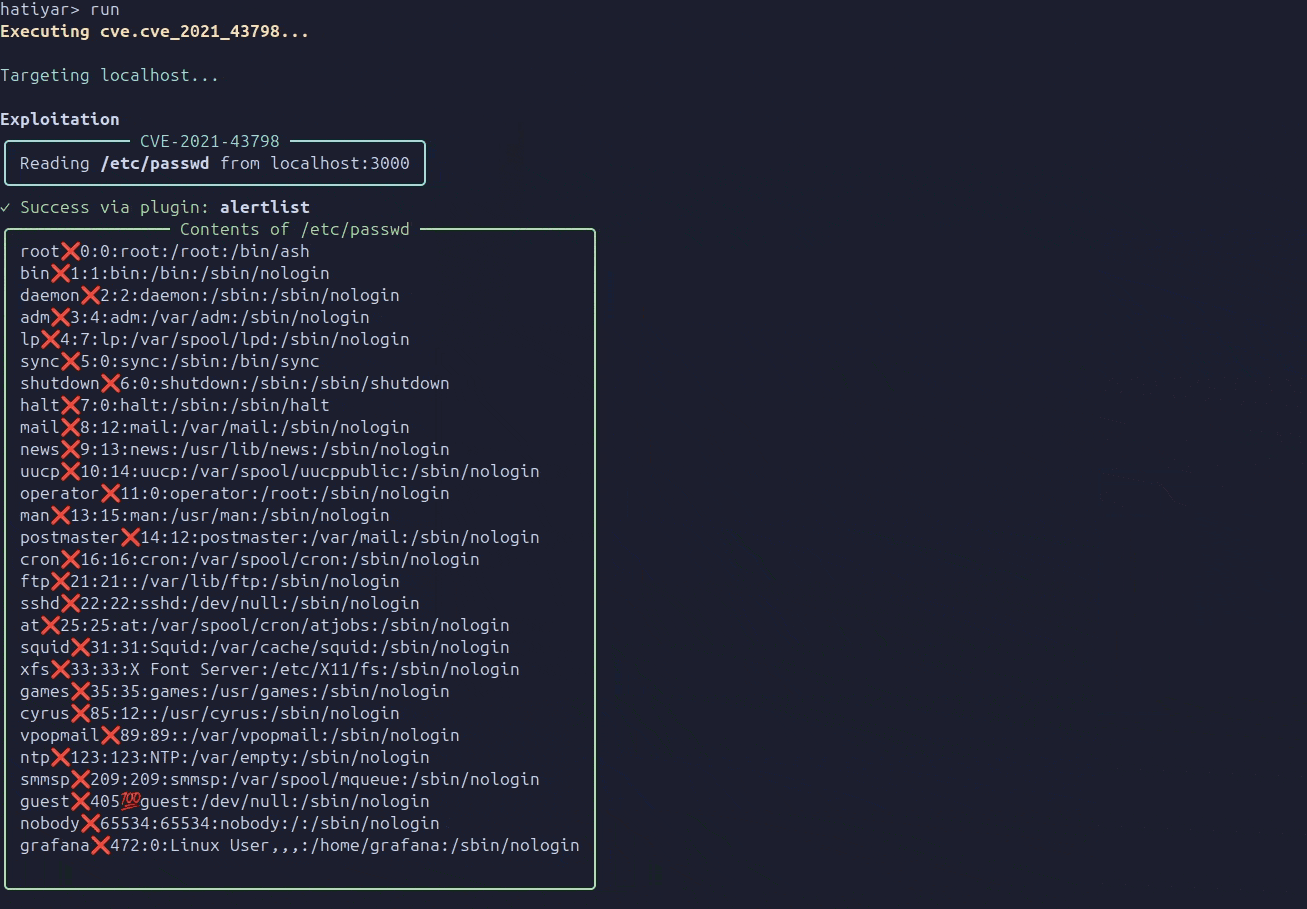 ajutamangdev/hatiyar
Framework modular de pruebas de penetración con un shell interactivo similar a Metasploit, módulos de explotación CVE preconstruidos y capacidades de…
 xorrior/apfell-chrome-extension-c2server
Servidor C2 de Apfell para el payload de la extensión de Google Chrome
 nishitvp/better_opts_attacks
Marco de ataque para romper defensas contra la inyección de indicaciones basadas en ajuste fino (SecAlign, SecAlign++, StruQ) mediante ataques…
 dannyendortest/ollama-consumer
Consumidor de demostración para ollama v0.5.0 (rango vulnerable para CVE-2024-12886) — endorctl scan target
 vulncheck-oss/external-c2-experiments
Módulo C2 externo en Go para go-exploit que captura shells SSH inversas, proporcionando un listener de servidor y un cliente de payload para integrar…
 mythicagents/apfell
Agente de JavaScript for Automation (JXA) para macOS
 averagesecurityguy/c2
Un sistema de baliza C&C simple y extensible.
 armircetaj/tetragon-dirtyfrag
Bloqueando la cadena DirtyFrag de LPE en Linux (CVE-2026-43284 / CVE-2026-43500) en tiempo de ejecución con un TracingPolicy de Cilium Tetragon
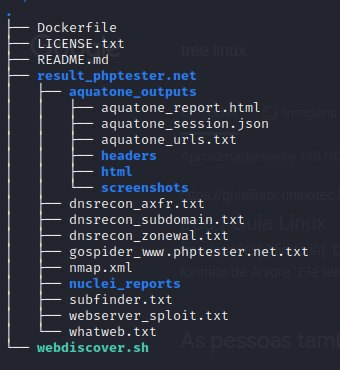 v1n1v131r4/webdiscover
El propósito de este script es automatizar el proceso de enumeración web y buscar exploits.