
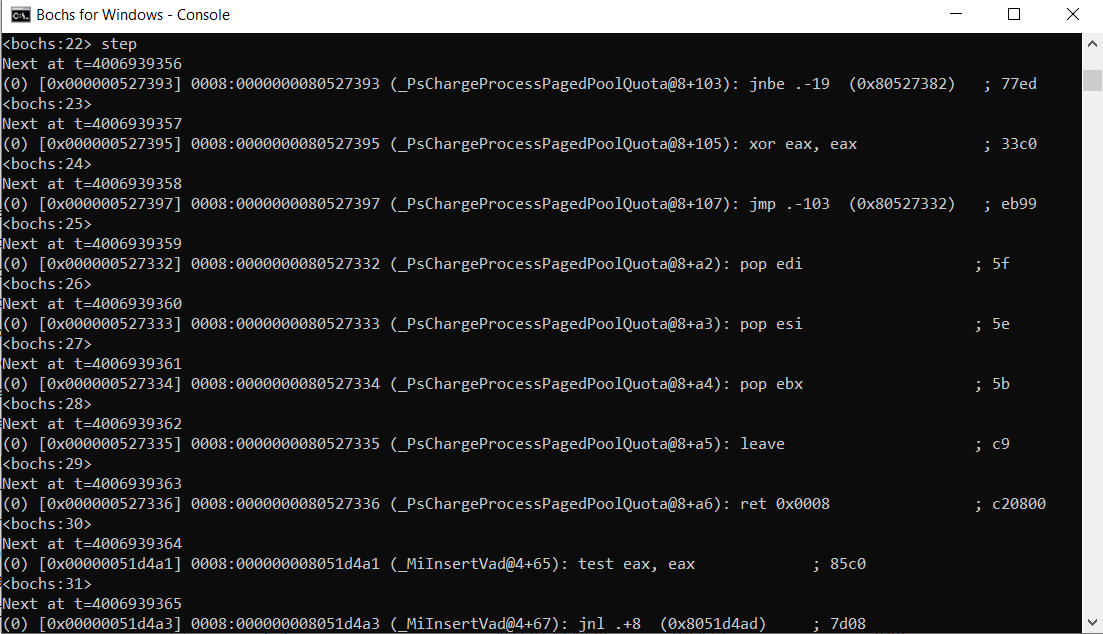
ida_bochs_windows
 therealdreg/ida_bochs_windows
Script auxiliar para la depuración del kernel de Windows con IDA Pro en el depurador nativo de Bochs (incluidos los símbolos PDB)
dynamic-code-analysisreverse-engineeringdebuggers+1
62
therealdreg/ida_bochs_windowsScript auxiliar para la depuración del kernel de Windows con IDA Pro en el depurador nativo de Bochs (incluidos los símbolos PDB)
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilidades de divulgación de memoria en XNU
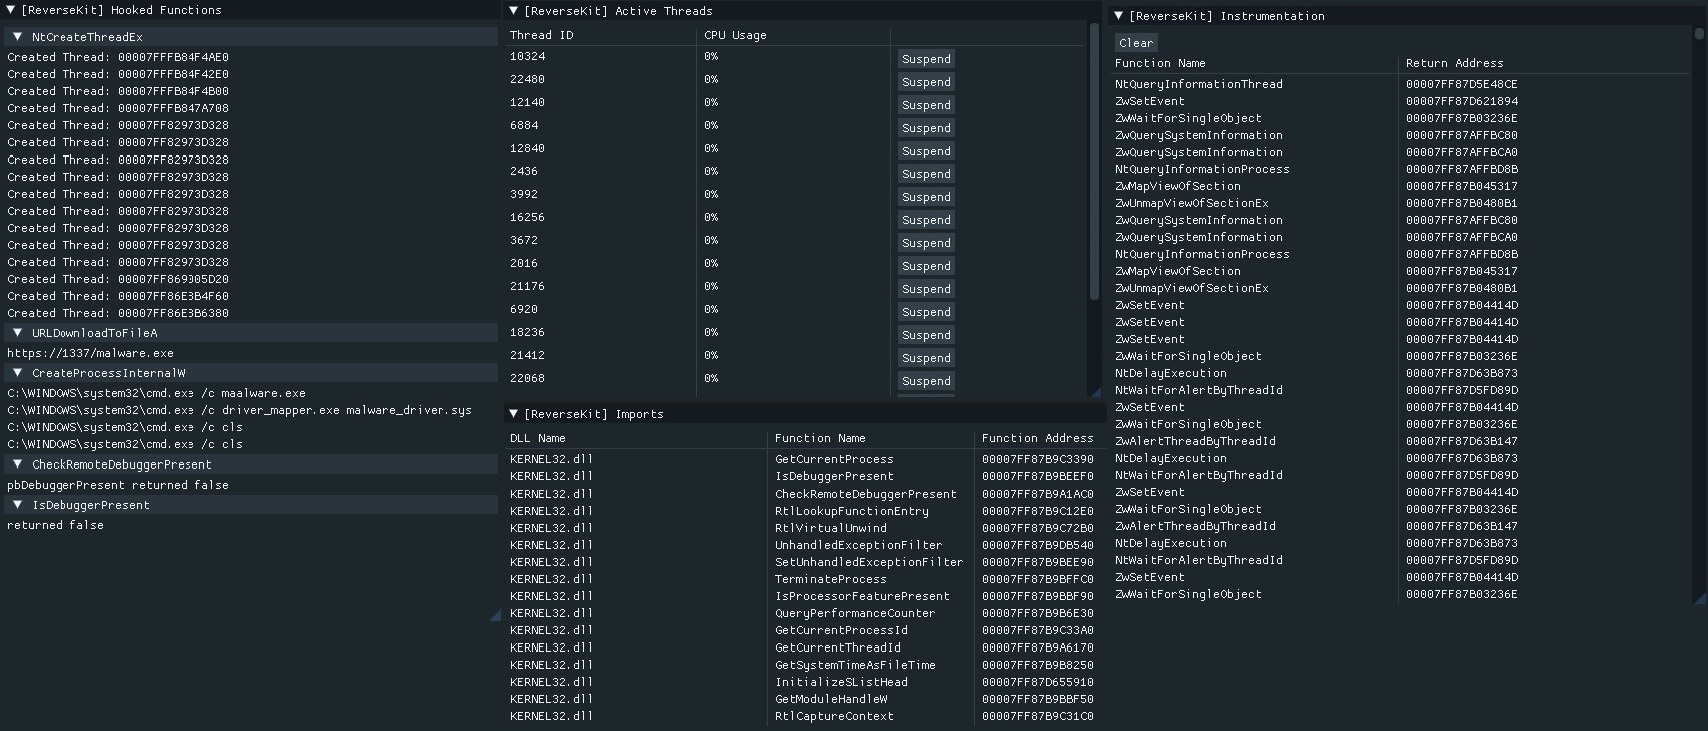 zer0condition/reversekit
Kit de herramientas de ingeniería inversa dinámica x64
 mynameismeerkat/pyretic
pyREtic es un framework extensible para ingeniería inversa de bytecode de Python 2.x en memoria.
 pietroborrello/customprocessingunit
El primer marco de análisis para microcódigo de CPU
 gmh5225/frida-stalker-ntstrace
Rastreador de llamadas al sistema basado en frida-stalker en windows(x64).
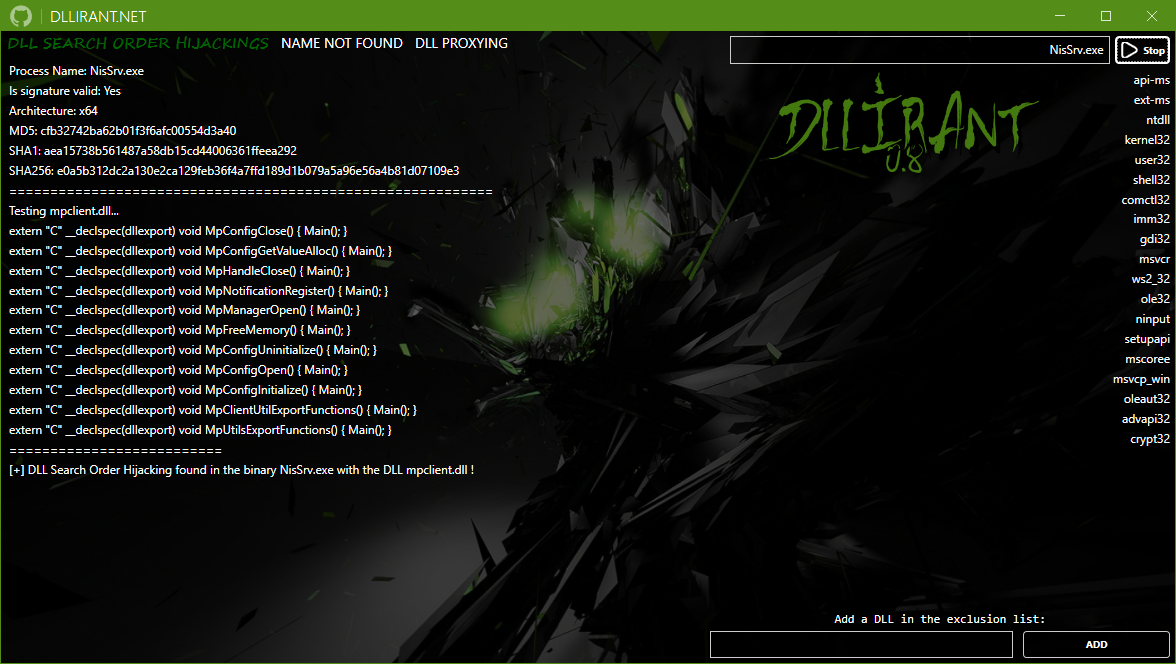 redteamsocietegenerale/dllirant
DLLirant es una herramienta para automatizar las investigaciones de secuestro de DLL en un binario específico.
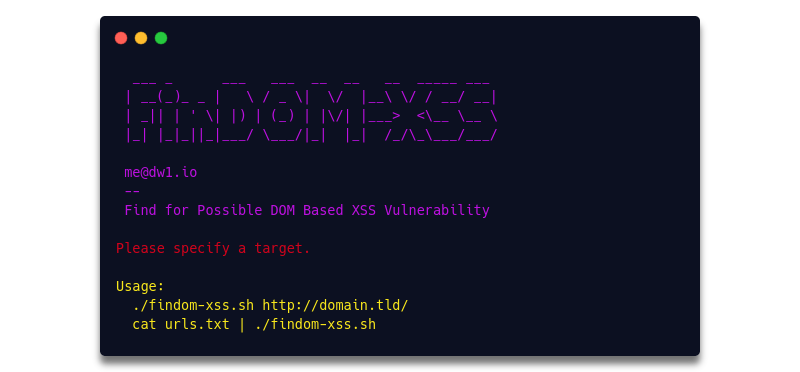 dwisiswant0/findom-xss
Un escáner de vulnerabilidades XSS basado en DOM, rápido y simple.
 tanprathan/mobileapp-pentest-cheatsheet
La hoja de referencia de Mobile App Pentest fue creada para proporcionar una colección concisa de información de alto valor sobre temas específicos…
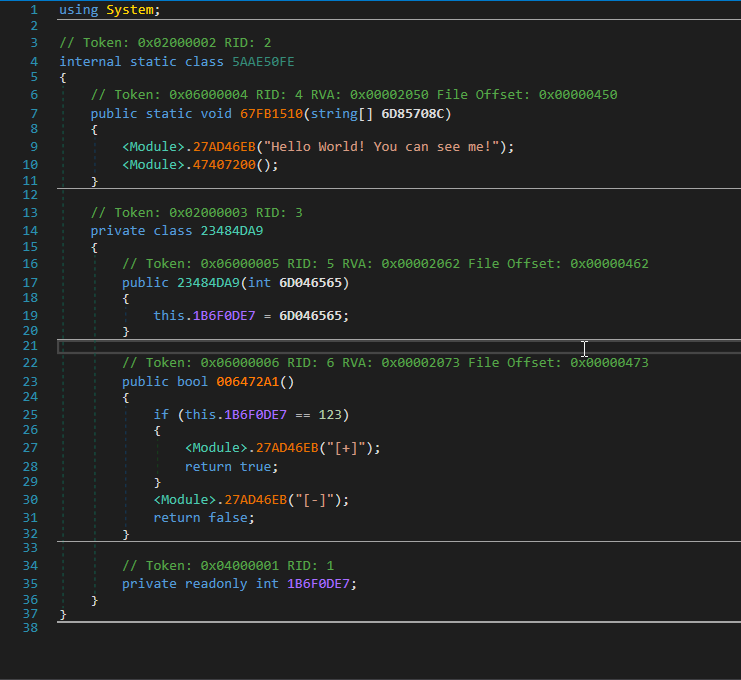 void-stack/vmunprotect.dumper
VMUnprotect.Dumper puede desproteger dinámicamente ensamblados protegidos con VMProtect.
 tca-iscas/cooper-ndss-2022
Una herramienta para probar eficazmente la capa de enlace de los lenguajes de scripting
 angorafuzzer/angora
Fuzzer guiado por cobertura que utiliza rastreo de taint y optimización escalar para resolver restricciones de ruta sin ejecución simbólica,…
 momalab/icsfuzz
Fuzzer instrumentado para aplicaciones de control ICS basadas en PLC, dirigido al runtime de Codesys en controladores Wago para descubrir corrupción…
 assetnote/kiterunner
Herramienta de descubrimiento de contenido web y API de alta velocidad que realiza fuerza bruta en rutas utilizando conjuntos de datos Swagger…
 byt3bl33d3r/offensivedlr
Caja de herramientas que contiene notas de investigación y código PoC para armar el DLR de .NET
 google/path-auditor
Auditor de funciones libc en tiempo de ejecución que detecta condiciones de carrera en el acceso a archivos y vulnerabilidades de enlaces simbólicos,…
 de4dot/de4dot
.NET deofuscador y desempaquetador.
 nccgroup/winstrument
Winstrument es un marco de scripts modulares para ayudar a instrumentar software de Windows usando Frida para ingeniería inversa y análisis de…