
pacbot
 tmobile/pacbot
PacBot (Bot de Política como Código)
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+2
tmobile/pacbotPacBot (Bot de Política como Código)
 summitroute/aws_exposable_resources
Catálogo curado de tipos de recursos de AWS que pueden exponerse públicamente, con comandos CLI para crear y auditar configuraciones de acceso…
 randomrobbiebf/bucket-brute
Herramienta Aws S3 Tko
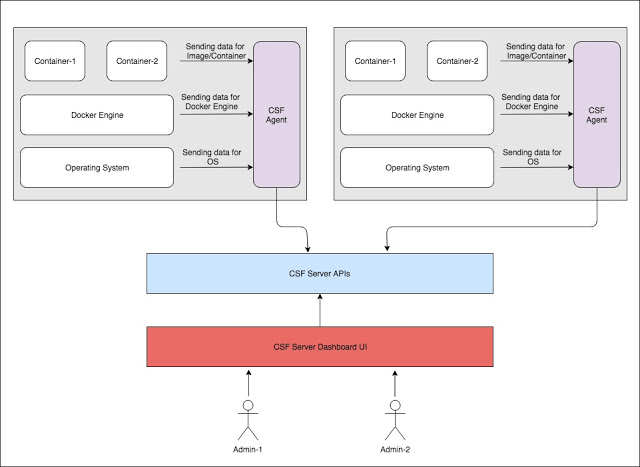 armourbird/csf
ArmourBird CSF - Marco de Seguridad para Contenedores
 appsecco/spaces-finder
Una herramienta para buscar Spaces de DigitalOcean de acceso público
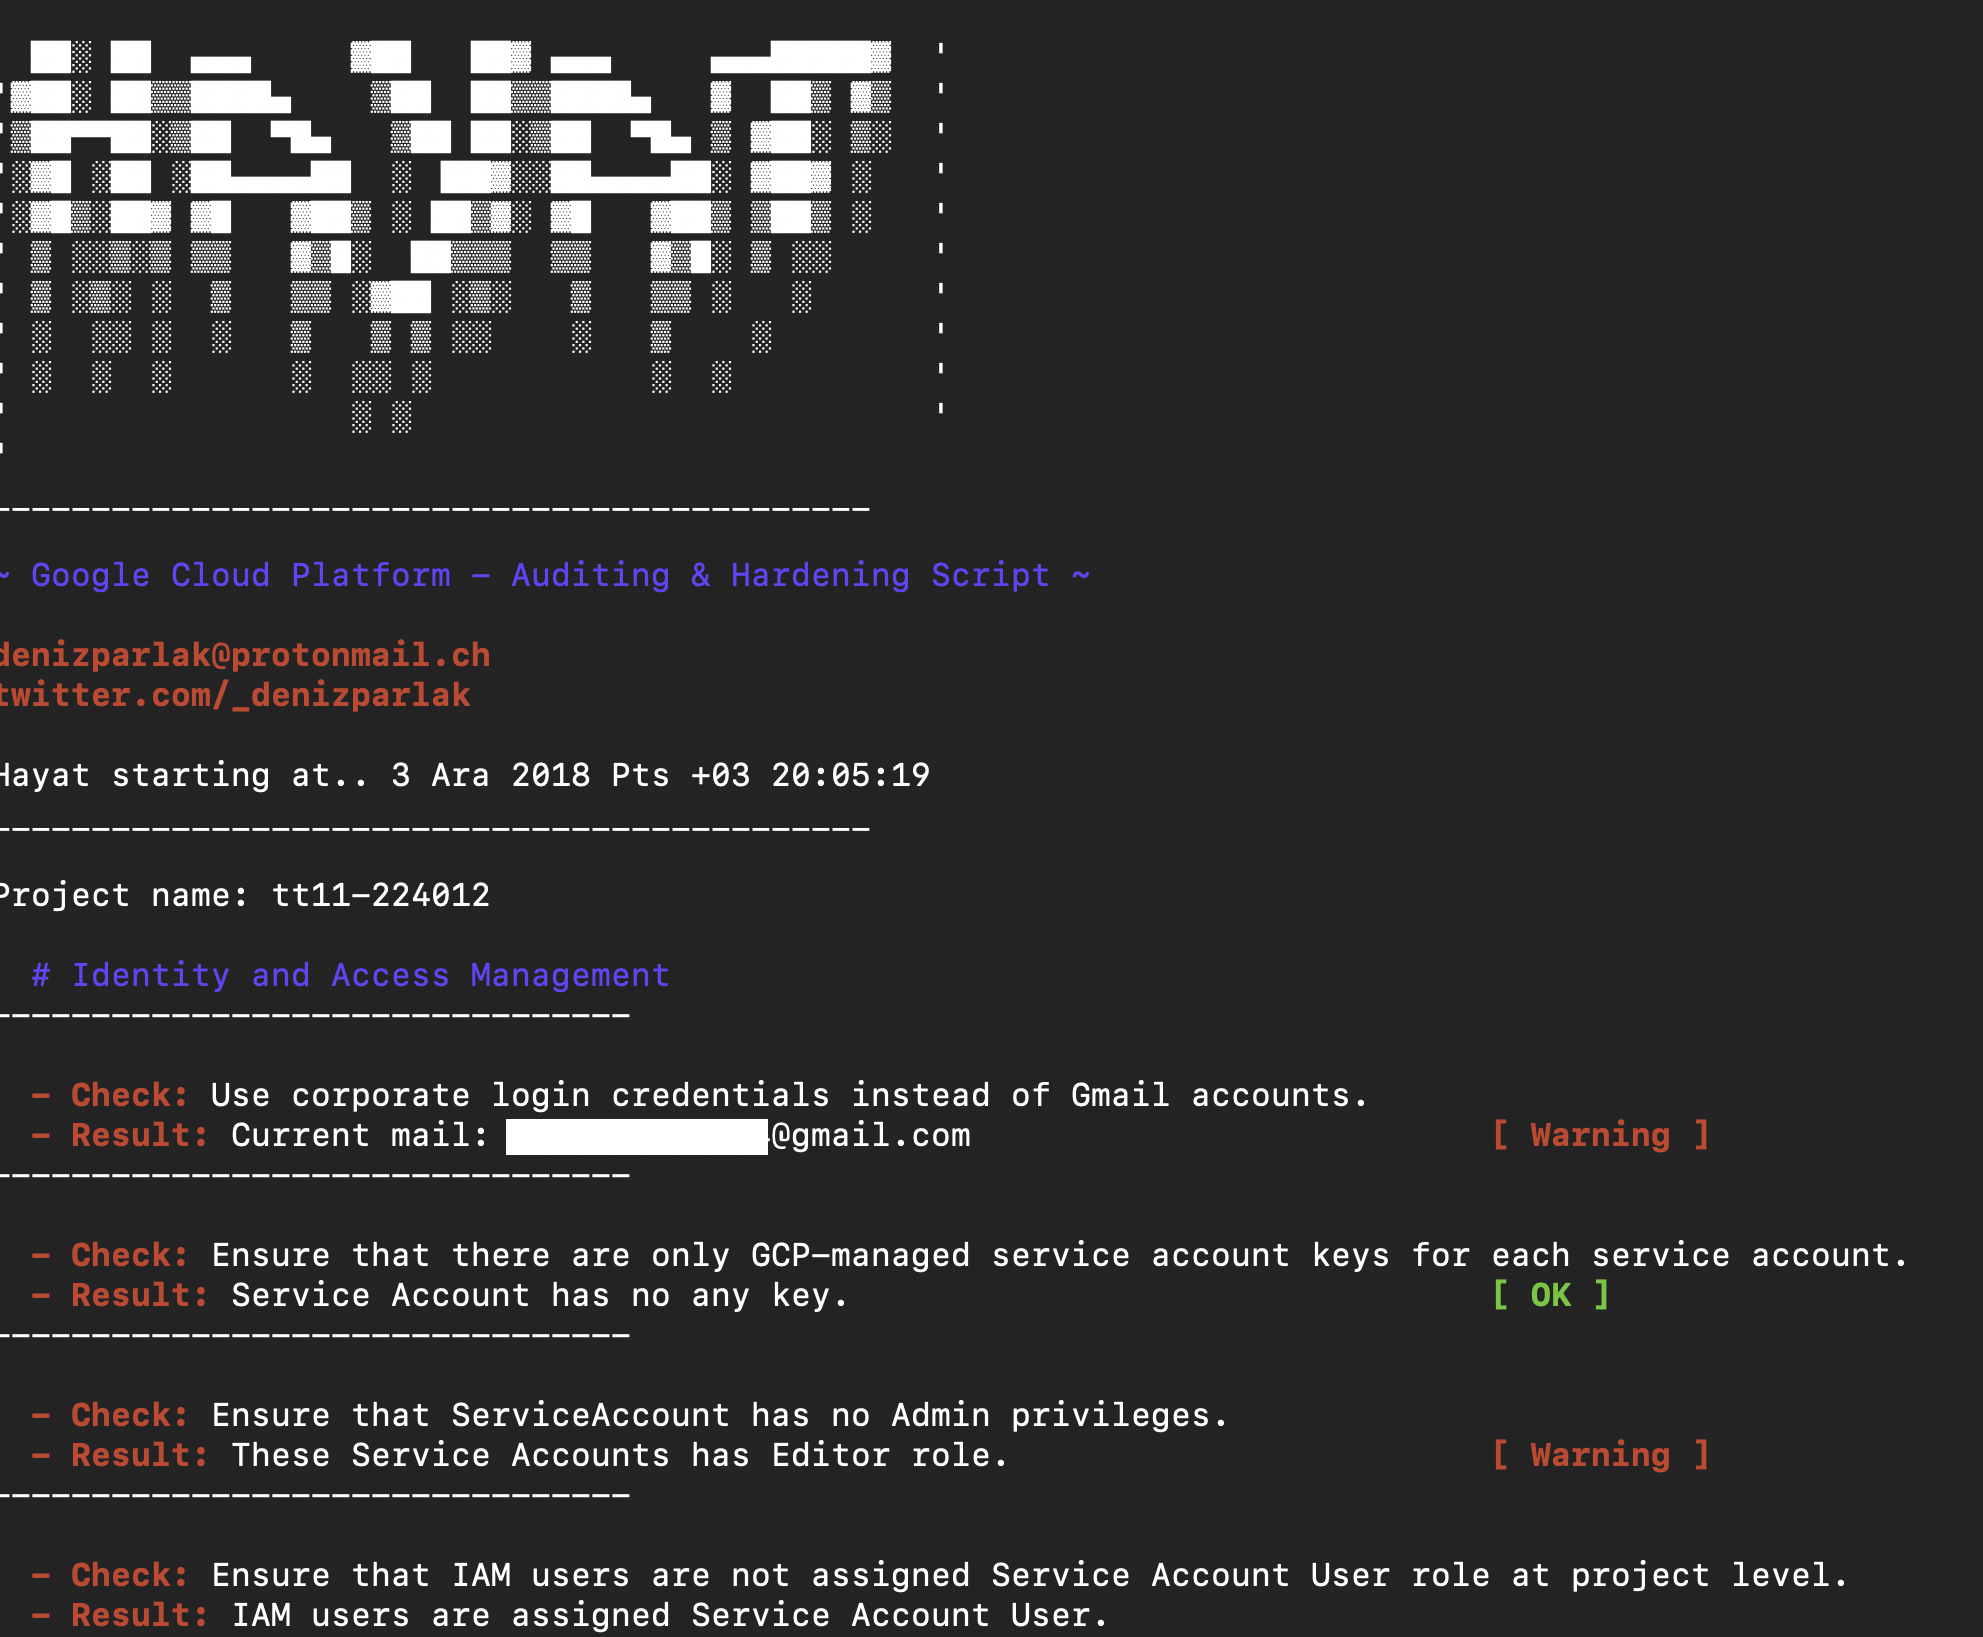 denizparlak/hayat
Hayat es un script para reportar y analizar recursos de Google Cloud Platform.
 hpcprofessional/remediate_cesa_2019_2091
Tarea de remediación para CVE-2018-15686, CVE-2018-16866 y CVE-2018-16888 que afectan a SystemD en EL7
 arkadiyt/aws_public_ips
Obtén todas las direcciones IP públicas vinculadas a tu cuenta de AWS. Funciona con IPv4/IPv6, redes Classic/VPC y en todos los servicios de AWS.
 denizparlak/zeus
Herramienta de Auditoría y Endurecimiento de AWS
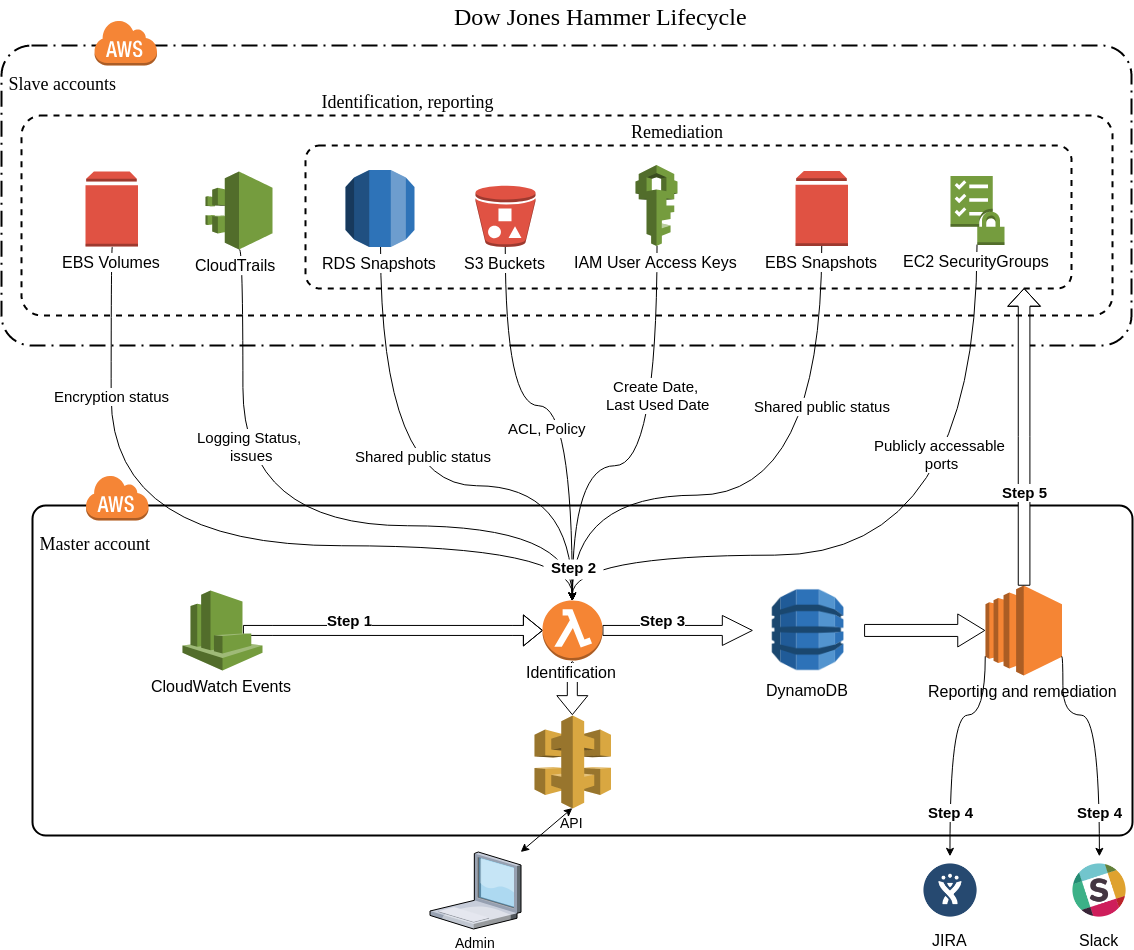 dowjones/hammer
Dow Jones Hammer : Protege la nube con el poder de la nube(AWS)
 imlzw/kubernetes-1.12.3-all-auto-install
Compilación personal de archivos de instalación e implementación rápida con un clic totalmente automática para el nodo master de Centos7.x +…
 d3vzer0/cnc-relay
Proyectos Docker para conservar las IP de origen de los beacons mediante infraestructura de retransmisión C2
 atilacastro/update-apt-package
Playbook para actualizar el paquete APT debido a CVE-2019-3462
 appliscale/cloud-security-audit
Una herramienta de auditoría de seguridad de línea de comandos para Amazon Web Services
 gdraperi/remote-bitlocker-encryption-report
Script de PowerShell para mitigar CVE-2018-12038. El script toma una lista de PC como entrada, obtiene su tipo de cifrado BitLocker de forma remota y…
 nccgroup/conmachi
Herramienta de auditoría de seguridad de contenedores en caja negra: enumera la configuración de seguridad desde dentro del contenedor objetivo.
 nccgroup/scout2
Herramienta de auditoría de seguridad para entornos AWS
 lxkxc/vmxnet3hunter
Usa esta herramienta para priorizar el parcheo de clústeres para el reciente aviso de VMware VMSA-2018-0027 relacionado con CVE-2018-6981 y…