

ghidra
 nationalsecurityagency/ghidra
Ghidra es un framework de ingeniería inversa de software (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra es un framework de ingeniería inversa de software (SRE)
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
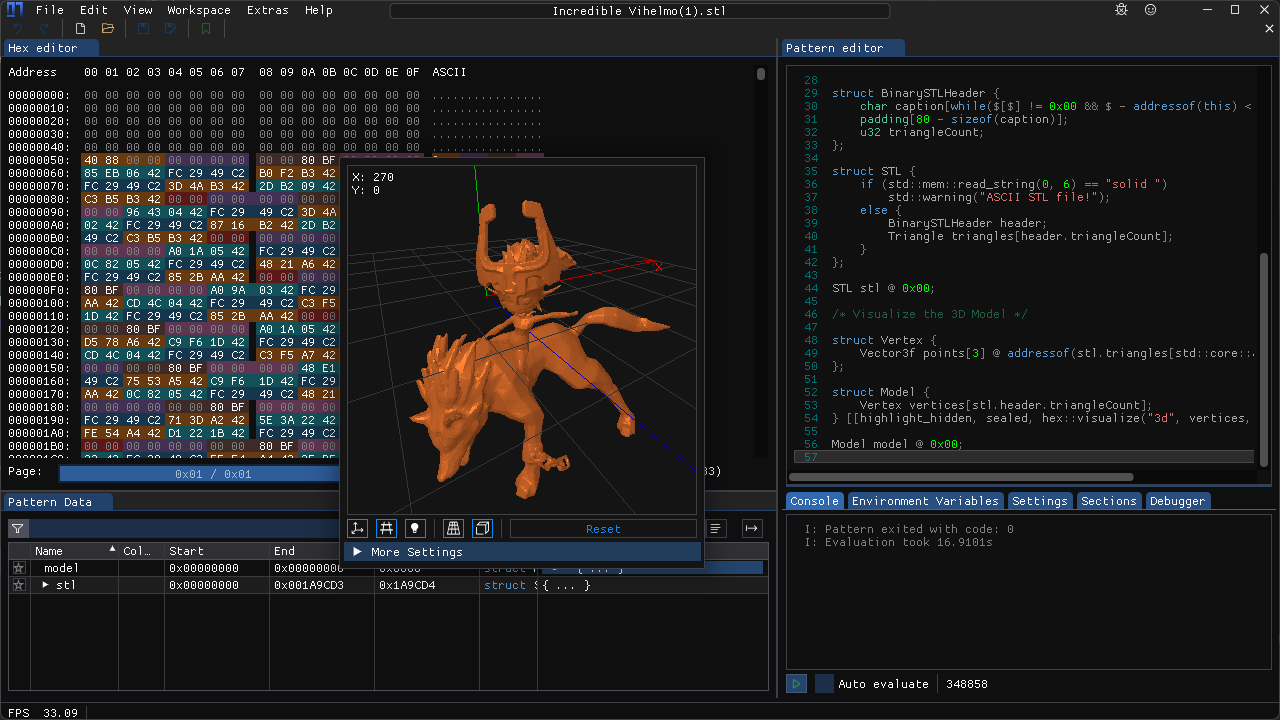 werwolv/imhex
🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.
 radareorg/radare2
Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
 gallopsled/pwntools
Framework para CTF y biblioteca de desarrollo de exploits
 rizinorg/cutter
Plataforma de ingeniería inversa gratuita y de código abierto impulsada por rizin
 xairy/linux-kernel-exploitation
Una colección de enlaces relacionados con la seguridad y explotación del kernel de Linux
 capstone-engine/capstone
Framework de desensamblado multiarquitectura que proporciona una API ligera y segura para hilos para análisis binario, ingeniería inversa e…
 pwndbg/pwndbg
Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado
 angr/angr
Una plataforma de análisis binario potente y fácil de usar!
 horsicq/detect-it-easy
Programa para determinar tipos de archivos para Windows, Linux y MacOS.
 dnspyex/dnspy
Revival no oficial del conocido depurador y editor de ensamblados .NET, dnSpy
 shellphish/how2heap
Un repositorio para aprender diversas técnicas de explotación del heap.
 axi0mx/ipwndfu
herramienta de jailbreak de código abierto para muchos dispositivos iOS
 lief-project/lief
Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…
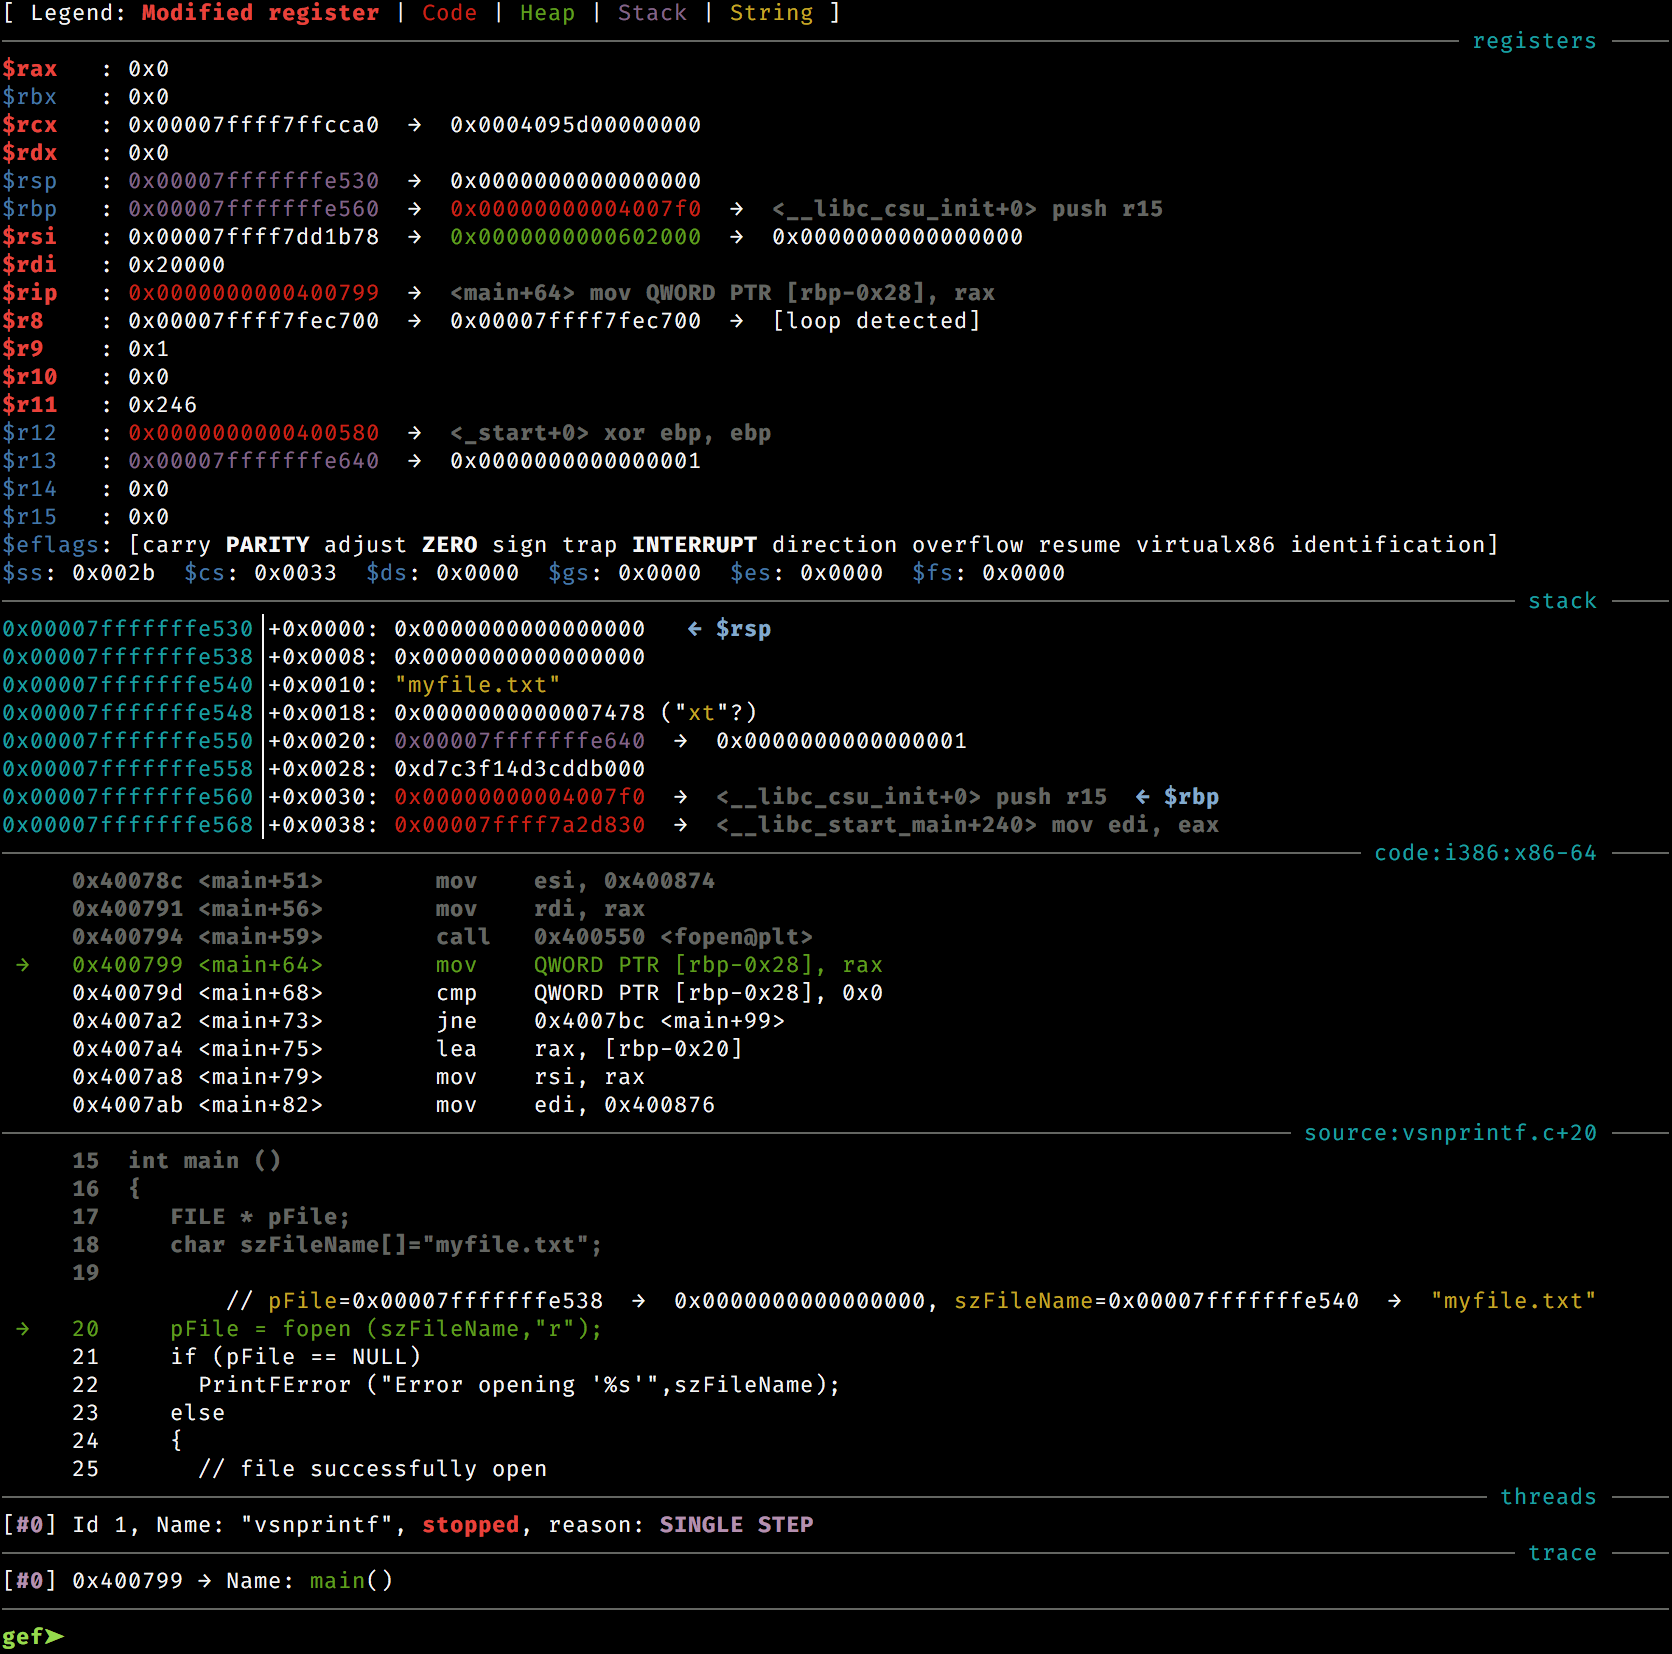 hugsy/gef
GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…
 unicorn-engine/unicorn
Framework de emulación de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 rizinorg/rizin
Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.