

how2heap
 shellphish/how2heap
Un repositorio para aprender diversas técnicas de explotación del heap.
exploitationctfeducation+3
shellphish/how2heapUn repositorio para aprender diversas técnicas de explotación del heap.
 opa334/darksword-kexploit
iOS <=26.0.1 Exploit de kernel DarkSword reimplementado en Objective-C
 bcoles/kasld
KASLD desaleatoriza la disposición de la memoria virtual y física del kernel de Linux desde un proceso local, utilizando lo que su ventaja…
 gmh5225/frida-vmprotect-bypass
Script de Frida que elude las protecciones en tiempo de ejecución de VMProtect en plataformas móviles, lo que permite la instrumentación dinámica y…
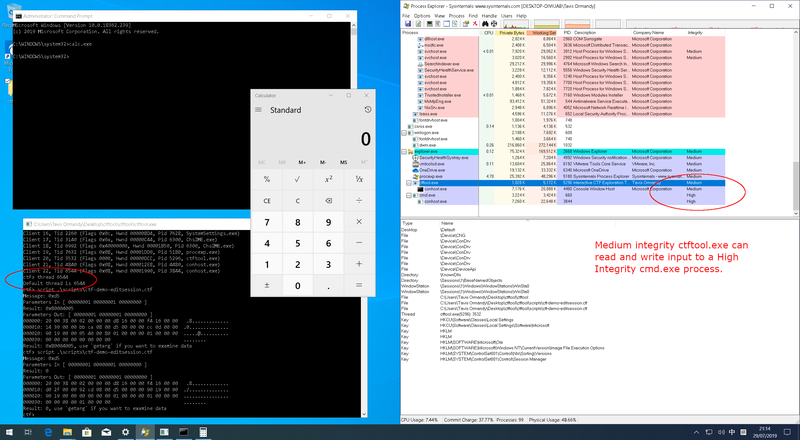 taviso/ctftool
Herramienta interactiva de exploración de CTF
 bend0us/dexloader
Un proyecto demo de Android que muestra la carga dinámica de DEX utilizando DexClassLoader, PathClassLoader y ejecución en memoria. Solo con fines…
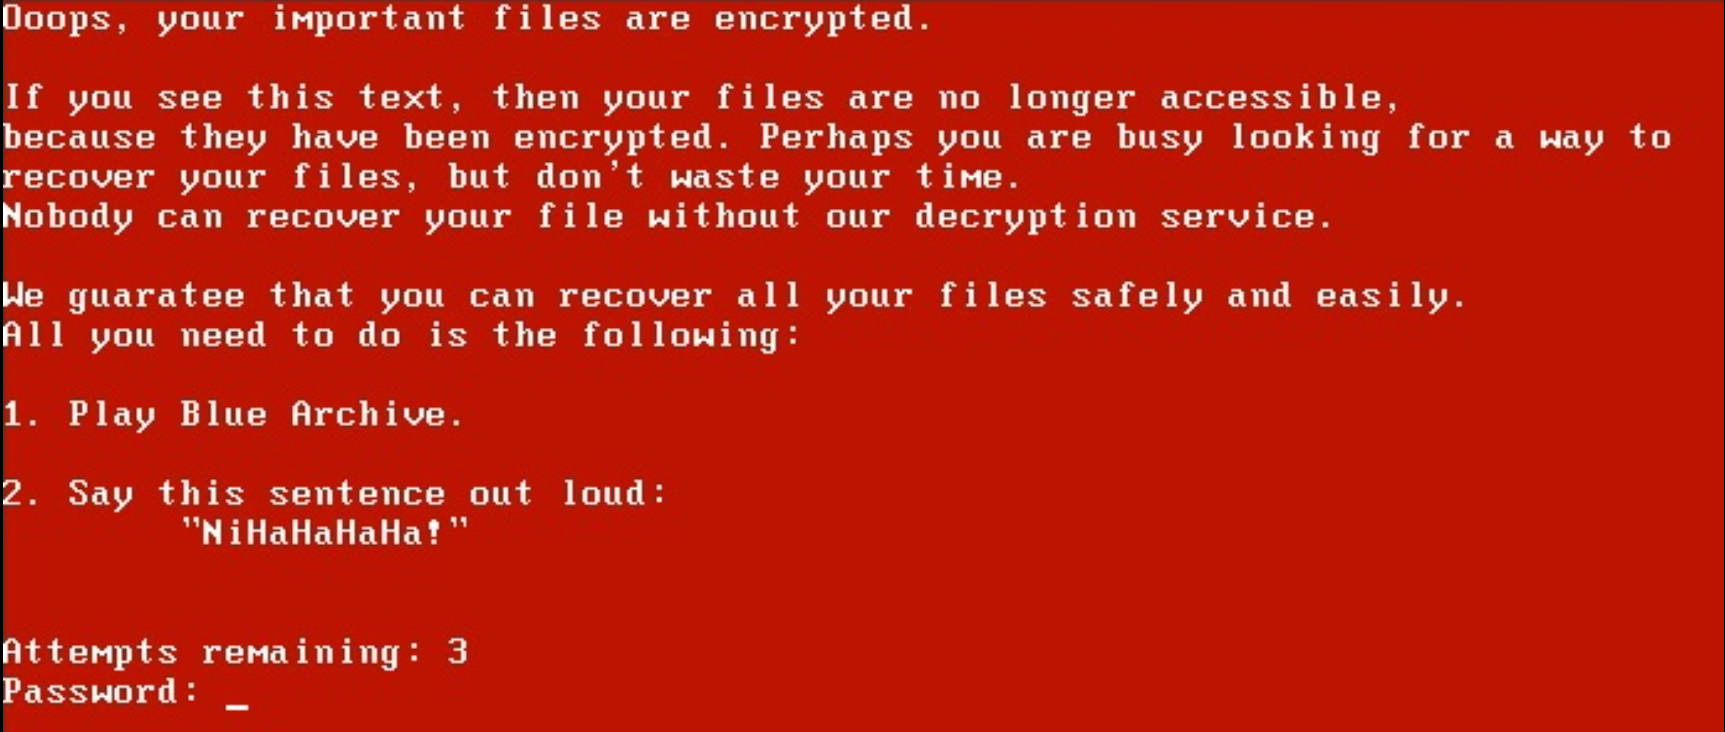 iss4cf0ng/openpetya
Un bootkit de prueba de concepto y una aplicación de arranque UEFI inspirados en el ransomware Petya, escritos en Assembly, C y C++.
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, pero con wasm
 byt3bl33d3r/offensivenim
Mis experimentos en el armamento de Nim (https://nim-lang.org/)
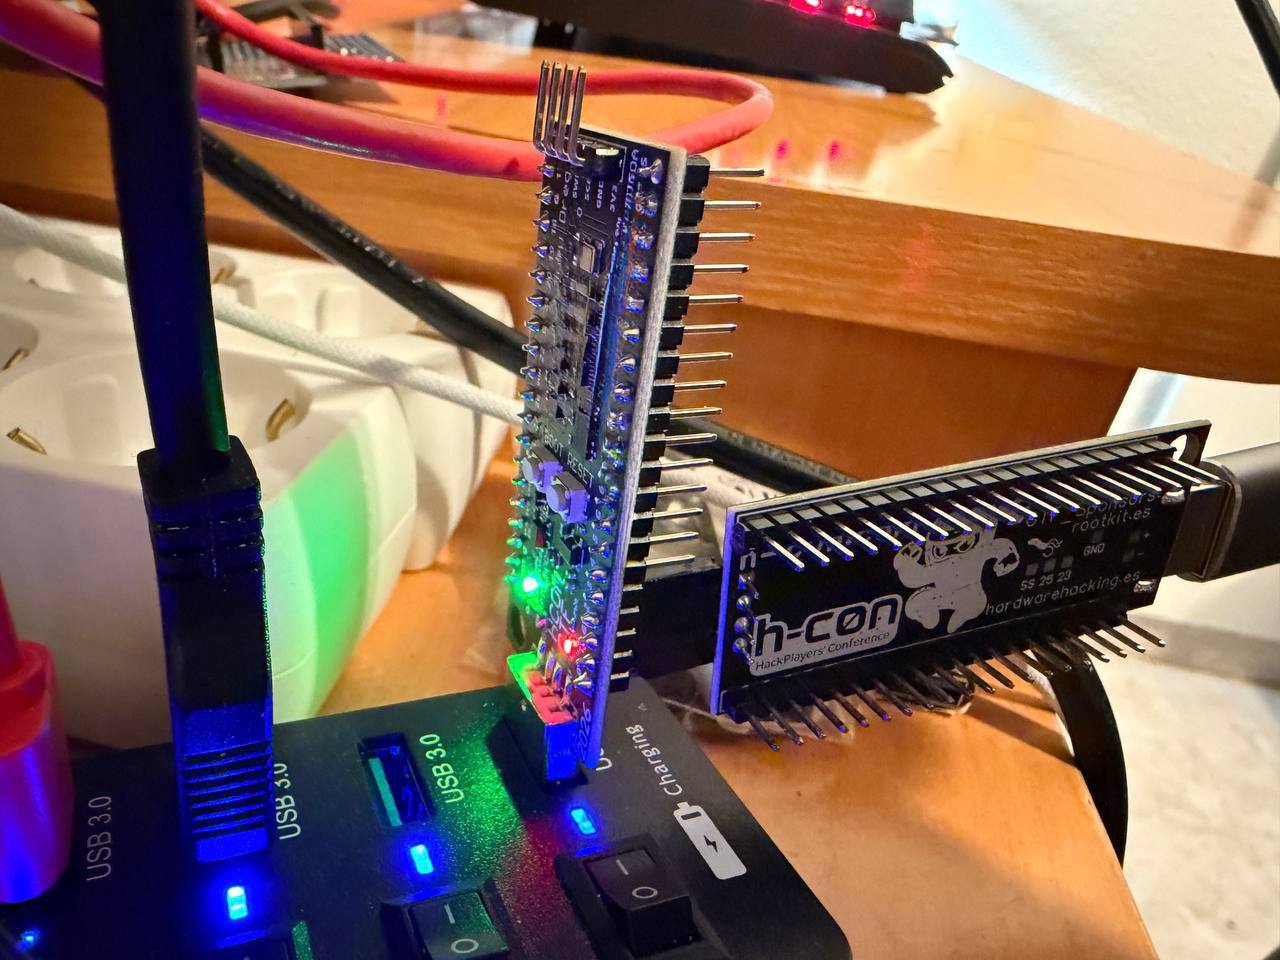 therealdreg/hcon2026hwctf
Hardware Hacking CTF hcon2026hwctf - Explotación de RISCV Hazard3 (@Wren6991) por @b1n4ri0 @antoniovazquezblanco & @therealdreg
 lr-m/icseeu
Este es un conjunto de herramientas/PoCs/exploits para cámaras que usan la aplicación iCSee. Y sí, ¡puede ejecutar juegos de NES!
 califio/publications
Colección curada de artículos de investigación en seguridad, informes de explotación de CVE, análisis de ingeniería inversa de componentes internos…
 epi052/osed-scripts
herramientas personalizadas para el curso Windows Usermode Exploit Dev de Offensive Security (OSED)
 aethervm/aethervm
Plataforma de análisis y emulación de binarios nativa de LLVM que eleva código máquina AArch64 y x86_64 a LLVM IR para instrumentación, desofuscación…
 phoenhex/files
Repositorio curado de exploits, código de prueba de concepto y presentaciones de investigación de vulnerabilidades del equipo phoenhex, centrado en…
 gmh5225/dse-patcher
Herramienta de Windows que desactiva Driver Signature Enforcement mediante el parcheo de variables del kernel, permitiendo la carga de controladores…
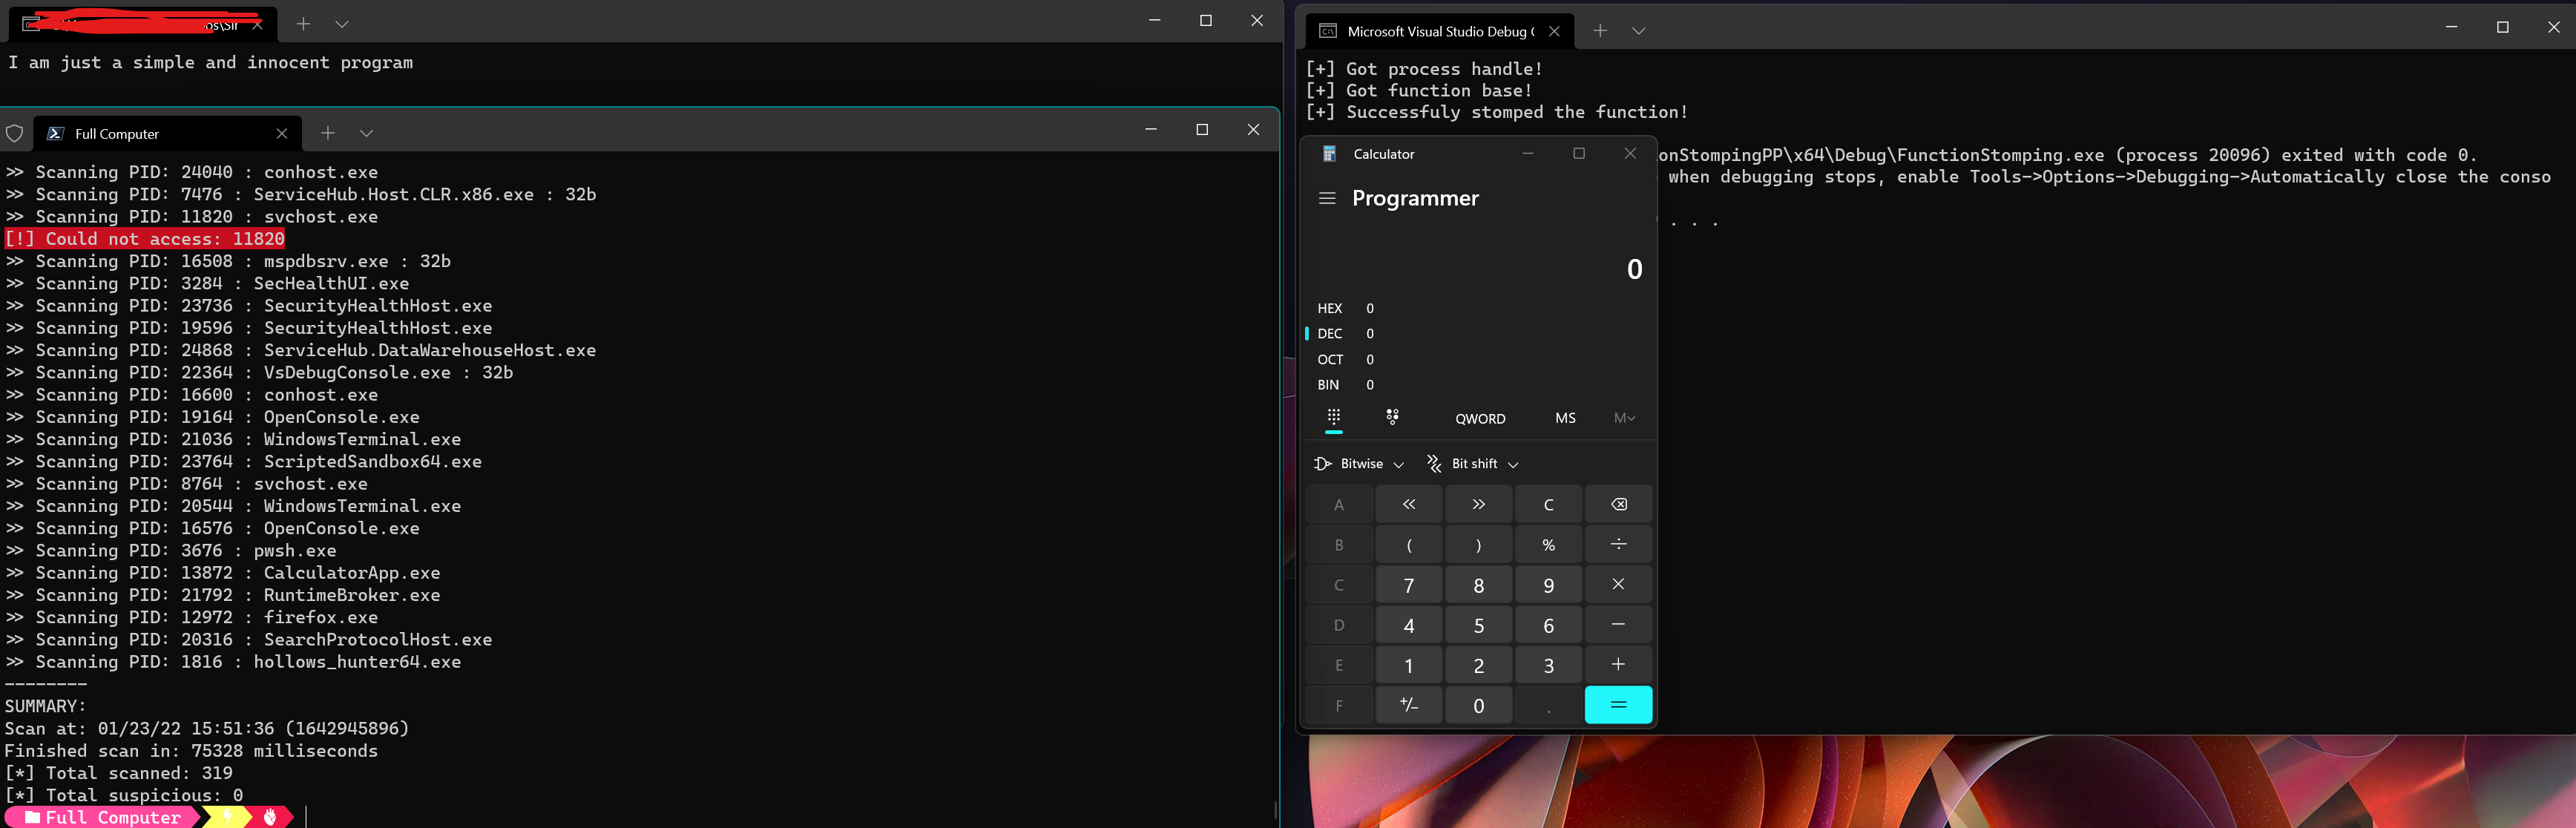 idov31/functionstomping
Técnica de inyección de shellcode. Proporcionado como encabezado de C++, programa independiente de Rust o biblioteca.
 jonathansalwan/ropgadget
Buscar gadgets ROP en binarios ELF, PE, Mach-O y Raw en las arquitecturas x86, ARM, MIPS y RISC-V. Admite generación automatizada de cadenas ROP y…