
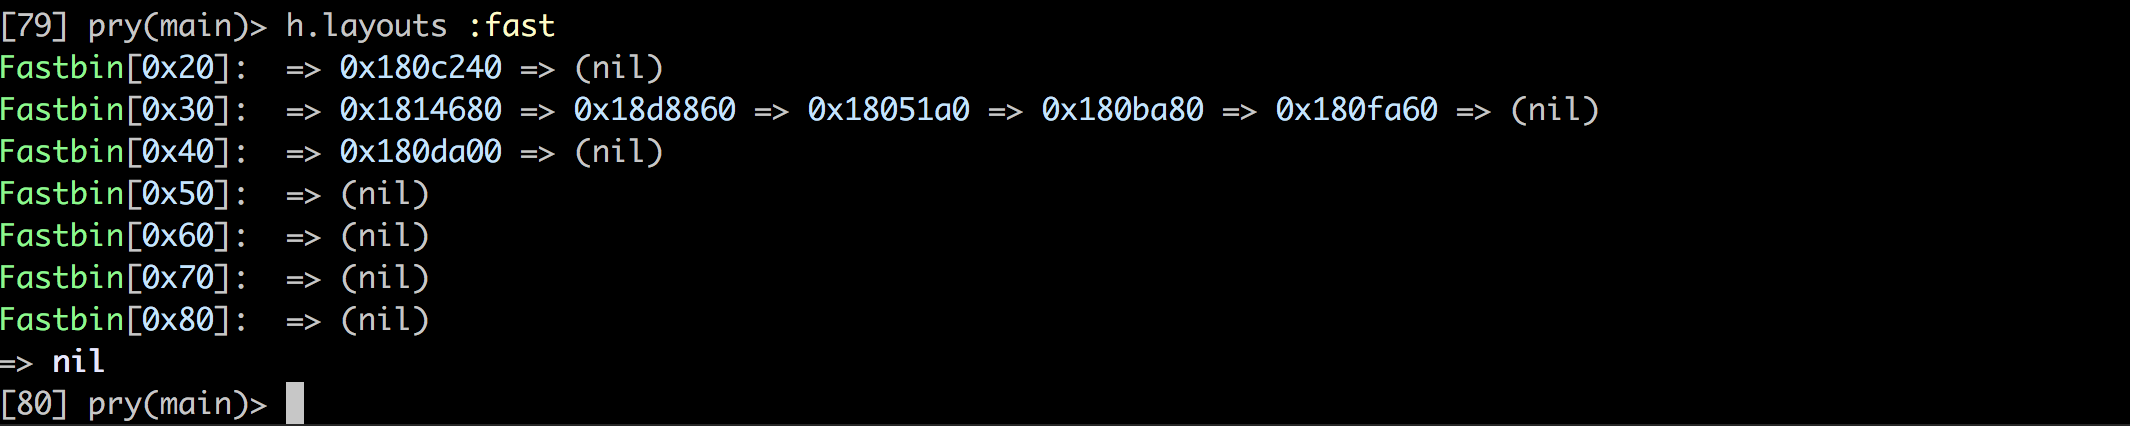
heapinfo
 david942j/heapinfo
Información interactiva de la memoria para pwning / explotación
memory-forensicsexploitationdebuggers+3
david942j/heapinfoInformación interactiva de la memoria para pwning / explotación
 zx41r/awesome-reverse-engineering-and-malware-analysis
Un mapa verificado de ingeniería inversa y análisis de malware. Desensambladores, desempaquetado, desarrollo de exploits, fuzzing, DFIR y los…
 gallopsled/pwntools
Framework para CTF y biblioteca de desarrollo de exploits
 lief-project/lief
Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…
 sunblaze-ucb/exploitgym
ExploitGym es un benchmark realista a gran escala construido a partir de vulnerabilidades del mundo real, diseñado para evaluar la capacidad de los…
 trustsig-eu/wasm2c-tableflip
Escape de sandbox de wasm2c. Un módulo WebAssembly no confiable escapa de la sandbox C generada y ejecuta un comando shell arbitrario en el host.
 klezvirus/rpcproxyinvoke
Librería POC simple para ejecutar llamadas arbitrarias haciendo proxy de ellas a través de NdrServerCall2 o similar.
 dnspyex/dnspy
Revival no oficial del conocido depurador y editor de ensamblados .NET, dnSpy
 jaime64net/debuggerj-
Debugger de aplicaciones x86 y x64 con intgracion de AI
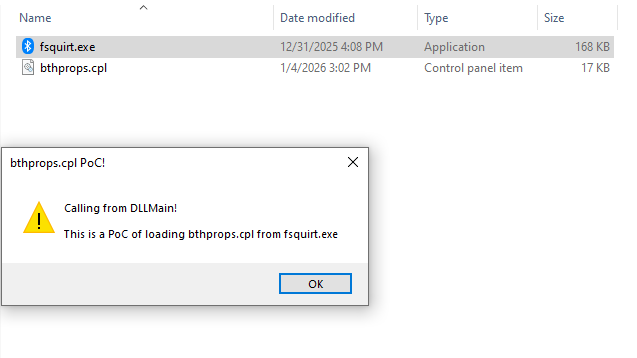 mhaskar/fsquirtcplpoc
PoC para generar el módulo bthprops.cpl diseñado para ser cargado por Fsquirt.exe LOLBin
 unicorn-engine/unicorn
Framework de emulación de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 nodiuus/nocturne
Un virtualizador de código bin2bin para PE x86-64
 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro
 starseed12345/queststack
Desbloquea el bootloader del Meta Quest 1 y obtén acceso root usando GhostLock + CVE-2021-1931.
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 hugsy/gef
GEF (GDB Enhanced Features) - una experiencia moderna para GDB con capacidades avanzadas de depuración para desarrolladores de exploits e ingenieros…

