
HackSysExtremeVulnerableDriver
 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows & Linux
vulnerability-analysiseducationbinary-exploitation+1
3.1k
hacksysteam/hacksysextremevulnerabledriverHackSys Extreme Vulnerable Driver (HEVD) - Windows & Linux
 kernullist/windbg-decompile-ext
Extensión de WinDbg x64 que desensambla funciones en vivo y utiliza un LLM para producir pseudocódigo verificado.
 heathen42/ctf
Colección curada de soluciones de desafíos CTF que cubren explotación binaria, ingeniería inversa y seguridad de sistemas con descripciones…
 0xrootpls/fritter
Generador de shellcode polimórfico para la ejecución en memoria de EXE, DLL, .NET, VBScript y JScript con aleatorización por salida y por compilación…
 s3cur3th1ssh1t/nimsyscallpacker
Empaqueta ensamblados de C#, archivos PE o shellcode en binarios de Nim cifrados con funciones avanzadas de evasión, incluyendo bypass de AMSI/ETW,…
 spiralbl0ck/poc
No sé, averígualo por el nombre, jódete L$user
 flankerhqd/vendor-android-cves
Colecciones de mis PoCs para CVEs de proveedores de Android
 gjduck/e9patch
Una potente herramienta de reescritura binaria estática
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 saelo/pwn2own2018
Una cadena de exploits de Pwn2Own
 yv1ing/secbox
Realización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
 nac-l/mergen
Desofuscación mediante optimización con uso de LLVM IR y análisis de ensamblador.
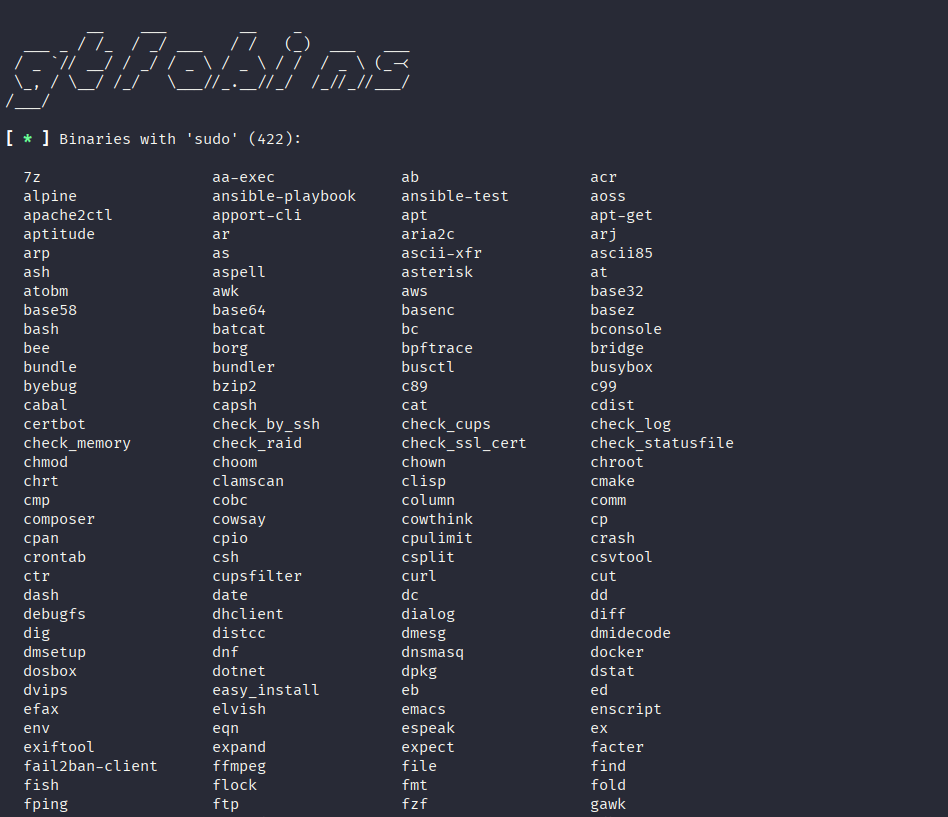 t0thkr1s/gtfobins-cli
Buscar binarios de Unix que puedan ser explotados para eludir las restricciones de seguridad del sistema.
 spiralbl0ck/ai_hacking
Colección de trabajo sobre CVE en tenserflow, explotando su binario
 2932796375github/cve-2026-43499_oppo-mt6835
Cadena de exploits de prueba de concepto para CVE-2026-43499 que afecta a dispositivos Android OPPO MT6835, con carga previa de payload, sistema de…
 knight0x07/impulsivedllhijack
Herramienta basada en C# que automatiza el proceso de descubrir y explotar secuestros de DLL en binarios objetivo. Las rutas secuestradas…
 karkas66/lacuna-rs
Crate de Rust para suplantación de pila de llamadas con ghost-frame, syscalls indirectos en tiempo de ejecución e inyección APC en Windows x64.…
 sashs/ropper
Muestra información sobre archivos en diferentes formatos de archivo y encuentra gadgets para construir cadenas ROP para diferentes arquitecturas…