
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Detección de Anomalías — Herramientas — Página 13 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
225 resultados
poorskeme preview

poorskeme

GitHubkennbroorg/poorskeme

OSINT - Visualización de datos - Cadena de bloques - Concienciación - Estafa

osintanomaly-detection
43hace 7 días
MalDec-EDR preview

MalDec-EDR

GitHubgmh5225/maldec-edr

Solución de detección y respuesta en endpoints Unix que utiliza mecanismos a nivel de kernel para detectar anomalías y ataques de malware en tiempo…

defensive-toolsforensicsnetwork-security+5
hace 2 años
llm-guard-service preview

llm-guard-service

GitHubgmh5225/llm-guard-service

Un servicio para proporcionar protección contra la inyección de prompts, ataques de jailbreak y contenido dañino al interactuar con servicios de IA.
defensive-toolsvulnerability-scannerscontainer-security+8
hace 1 año
rootkit-detection-ebpf-time-trace preview

rootkit-detection-ebpf-time-trace

GitHubait-aecid/rootkit-detection-ebpf-time-trace

Detección de actividades de ocultación de archivos de rootkits mediante el análisis de cambios en los tiempos de ejecución de funciones del kernel.
machine-learningintrusion-detectionpapers-research+2
29hace 2 meses
Log4Shell-vulnerability-CVE-2021-44228- preview

Log4Shell-vulnerability-CVE-2021-44228-

GitHubyadavmukesh/log4shell-vulnerability-cve-2021-44228-

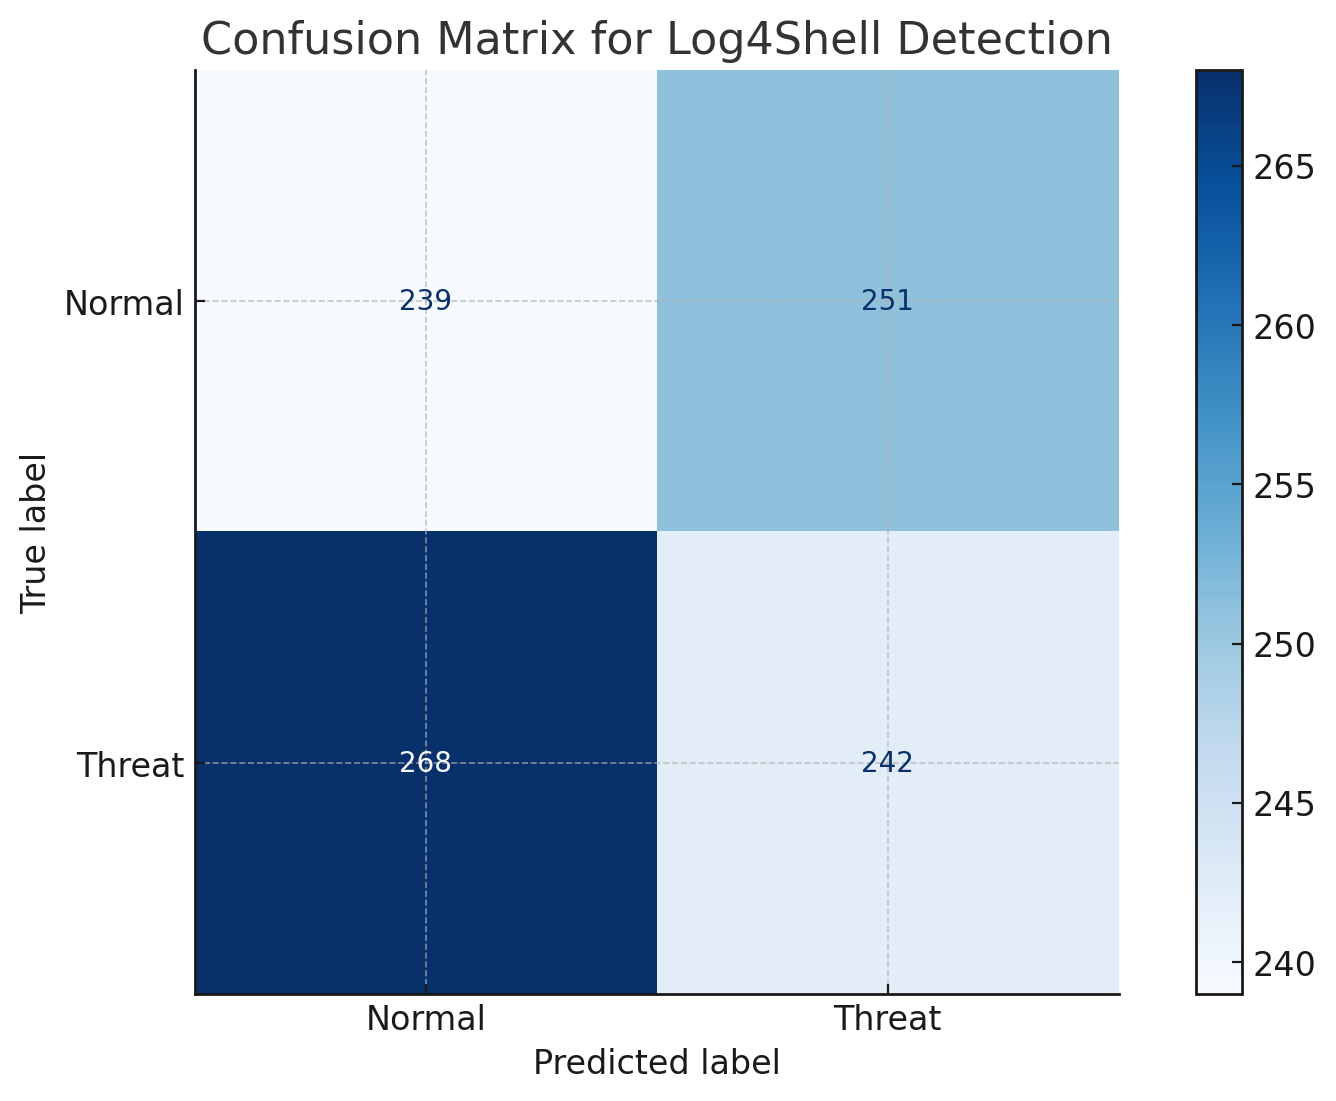
Este repositorio proporciona un análisis en profundidad de la vulnerabilidad Log4Shell (CVE-2021-44228) e implementa un enfoque basado en aprendizaje…

vulnerability-analysismachine-learningintrusion-detection+5
hace 1 año
burp-ResponseClusterer preview

burp-ResponseClusterer

GitHubmodzero/burp-responseclusterer

Complemento de Burp que agrupa las respuestas para mostrar una visión general de las respuestas recibidas

defensive-toolsweb-vulnerability-scannersvulnerability-analysis+5
14hace 7 años
SecLog preview

SecLog

GitHubseclog-open/seclog

Recopila registros de seguridad de múltiples fuentes a partir de escenarios de ataque reproducibles en Docker, construye cadenas de ataque y…

dynamic-analysis-sandboxingnetwork-forensicsforensics+6
2hace 18h 19m
artillery preview

artillery

GitHubtrustedsec/artillery

Herramienta de código abierto para el equipo azul que protege sistemas Linux y Windows mediante múltiples métodos de defensa y detección a nivel de…
defensive-toolsioc-managementnetwork-security+5
339hace 6 años
agenttriage-open-source preview

agenttriage-open-source

GitHubasngs/agenttriage-open-source

Sistema de trazabilidad entre agentes y diagnóstico de seguridad para agentes LLM que utilizan herramientas: normaliza eventos de traza, construye…

dynamic-analysis-sandboxingcode-analysisforensics+6
hace 2 meses
Anterior1…1213Siguiente