
 rajus-agent/orbit-tracer

Orbit Tracer Security Agent para remediación de seguridad inteligente. Traza el radio de impacto de las vulnerabilidades mediante el grafo de conocimiento de Orbit, puntúa el riesgo, identifica propietarios del código y orquesta la generación de código seguro, reduciendo el análisis de más de 4 horas a minutos. Automatiza el análisis de vulnerabilidades, la evaluación de riesgos y la generación de código seguro con aprobación mediante supervisión humana. Funciona con cualquier estructura de proyecto y más de 7 lenguajes.
Automatice el análisis de vulnerabilidades de seguridad, la evaluación de riesgos y la corrección en toda su base de código utilizando IA y el grafo de conocimiento de Orbit


Los equipos de seguridad enfrentan un desafío crítico: Encontrar vulnerabilidades es rápido. Arreglarlas lleva una eternidad.
Flujo de trabajo manual de corrección de vulnerabilidades:
1. El escáner SAST encuentra la vulnerabilidad         (~5 minutos)
2. El ingeniero de seguridad analiza el impacto         (~2 horas)
3. El desarrollador crea la corrección                  (~1 hora)
4. Revisión y aprobación del código                     (~30 minutos)
5. Fusión y despliegue                                 (~30 minutos)

Total: Más de 4 horas por vulnerabilidad
Con cientos de hallazgos en múltiples bases de código, los equipos se ahogan en trabajo manual mientras los riesgos de seguridad se acumulan.
Orbit Tracer transforma la corrección de vulnerabilidades de horas a 45 segundos.
Flujo de trabajo automatizado de Orbit Tracer:
Hallazgo → Análisis de Radio de Explosión → Puntuación de Riesgo → Creación de MR

45 segundos. Fin de la historia.
Utilizando el grafo de conocimiento Orbit de GitLab y el agente Claude, Orbit Tracer:
Resultado: 99.8% de ahorro de tiempo. 100% de supervisión humana.
| Enfoque | Manual | Solo SAST | Orbit Tracer |
|---|---|---|---|
| Encontrar vulnerabilidades | Horas | Minutos | Minutos |
| Comprender el impacto | Horas | No | Segundos (Orbit) |
| Generar corrección | Horas | No | Segundos (Claude) |
| Crear MR | Manual | No | Automático |
| Aprobación humana | Manual | N/A | ✅ Requerida |
| Tiempo total | Más de 4 horas | Más de 30 minutos | 45 segundos |
Orbit Tracer incluye dos agentes de seguridad complementarios:
Flujo de trabajo de corrección de seguridad totalmente automatizado
.agents/flows/orbit-tracer/v1.ymlAgente de análisis de seguridad interactivo para equipos de seguridad
Pruebe el agente interactivo: Pregunte sobre un hallazgo de seguridad para ver el radio de explosión, los servicios afectados y la puntuación de riesgo.
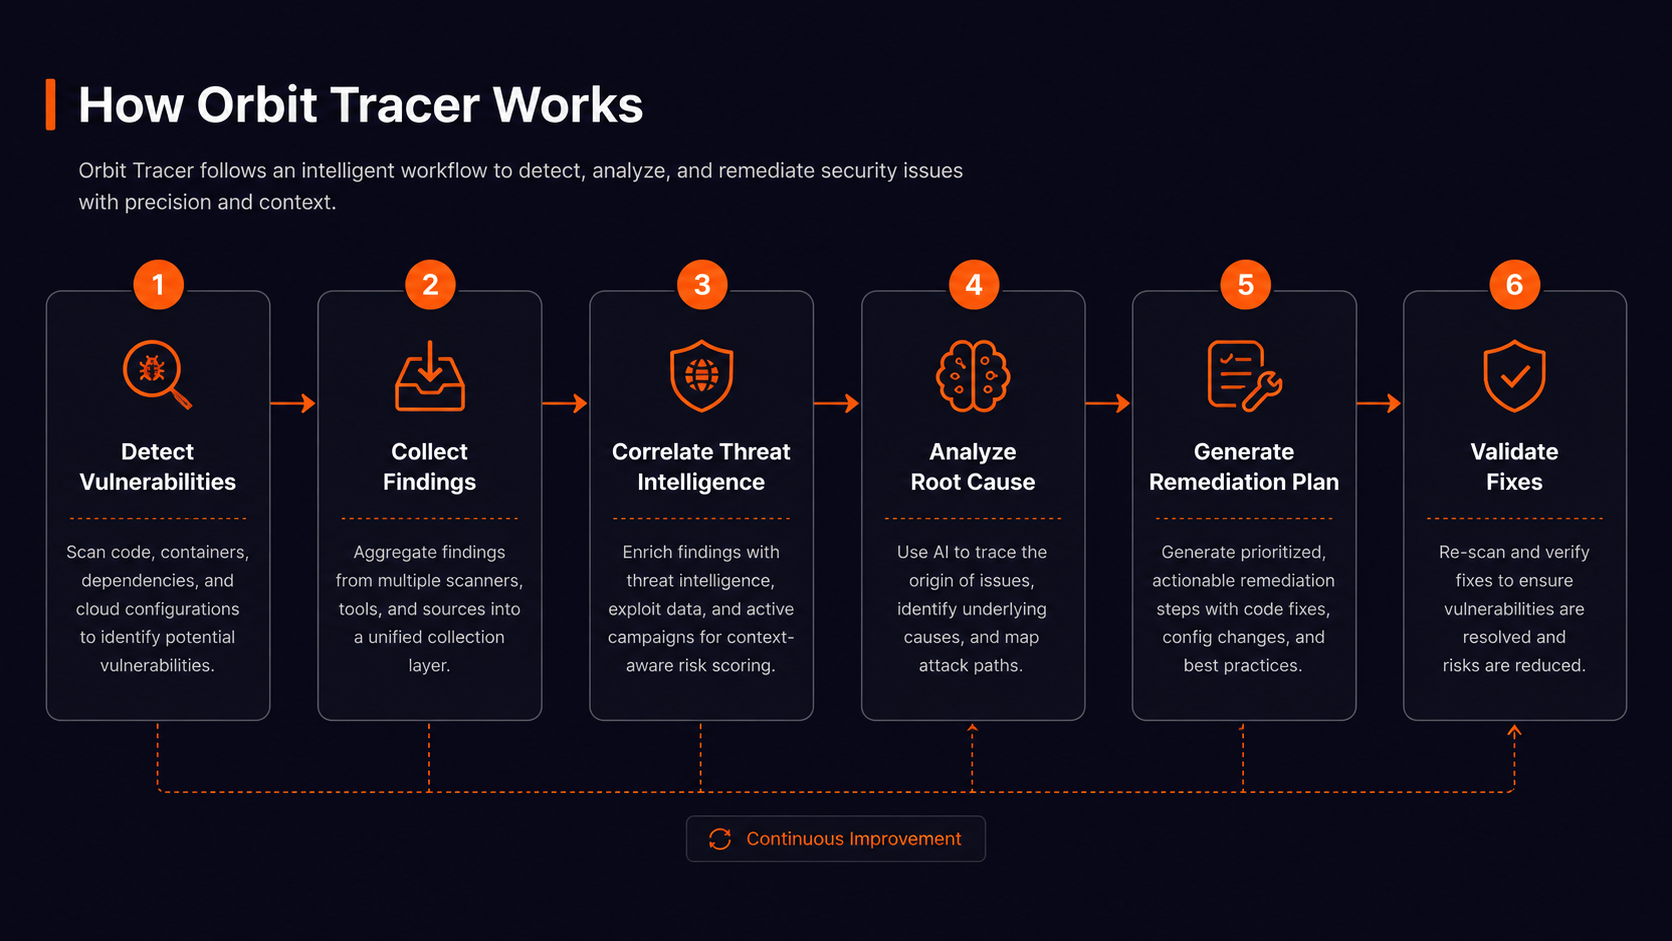
PASO 1: Obtener Hallazgo
        Extraer vulnerabilidad del escaneo SAST de GitLab
               ↓
PASO 2: Consultar el Grafo de Conocimiento Orbit
        Trazado de dependencias de 3 saltos → Análisis de radio de explosión
               ↓
PASO 3: Analizar Riesgo con el Agente Claude
        Puntuación de riesgo (1-10) + Evaluación de impacto empresarial
               ↓
PASO 4: Verificar Umbral de Aprobación (Human-In-The-Loop)
        Los hallazgos críticos requieren aprobación humana
               ↓
PASO 5: Redactar Código Seguro
        Claude genera la corrección en el lenguaje detectado
               ↓
PASO 6: Crear Solicitud de Fusión
        MR de GitLab con código seguro, descripción, etiquetas
Orbit Tracer detecta y corrige todos los tipos principales de vulnerabilidades:
| # | Vulnerabilidad | Riesgo | Detección | Estado |
|---|---|---|---|---|
| TC-01 | Inyección SQL | 🔴 9/10 | Consultas a base de datos | ✅ |
| TC-02 | Inyección de Comandos | 🔴 10/10 | Comandos del sistema | ✅ |
| TC-03 | Secretos Hardcodeados | 🟡 8/10 | Patrones de credenciales | ✅ |
| TC-04 | Deserialización Insegura | 🔴 9/10 | Llamadas de serialización | ✅ |
| TC-05 | Path Traversal | 🟡 7/10 | Operaciones de archivos | ✅ |
| TC-06 | Criptografía Débil | 🟡 6/10 | Algoritmos hash | ✅ |
| TC-07 | Ataque XXE | 🔴 8/10 | Parseo XML | ✅ |
| TC-08 | Operaciones de Archivo Inseguras | 🔴 8/10 | Extracción de archivos | ✅ |
| TC-09 | IDOR | 🟡 7/10 | Verificaciones de acceso | ✅ |
| TC-10 | Logging Inseguro | 🟢 5/10 | Sentencias de log | ✅ |
Todos los casos de prueba incluyen versiones de código vulnerable y seguro para aprendizaje y pruebas.
Pregunta: "¿Qué servicios están afectados por la Inyección SQL
en database/user_service.py?"

Respuesta:
✅ Servicios afectados: Módulo de autenticación, Procesador de pagos, Panel de administración
✅ Radio de explosión: 12 archivos en 3 servicios
✅ Puntuación de riesgo: 9/10 (CRÍTICO)
✅ Equipos notificados: @database-team, @security-team
Pregunta: "¿Cuál es el impacto empresarial si no corregimos
la Inyección de Comandos?"
