Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Juiceshopgl — Aplicación web intencionalmente vulnerable para formación en seguridad, competiciones CTF y pruebas de herramientas de seguridad. Cubre las vulnerabilidades del OWASP Top Ten y fallos del mundo real. | Kitploit
Herramientas/GitLabGitLab/mbrandner-group/juiceshopgl
Escáneres de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebCTFPruebas de PenetraciónAprendizaje y EducaciónRutas de Aprendizaje y CursosLabs y Práctica
GitLab
mbrandner-group/juiceshopgl

Juiceshopgl

Aplicación web intencionalmente vulnerable para formación en seguridad, competiciones CTF y pruebas de herramientas de seguridad. Cubre las vulnerabilidades del OWASP Top Ten y fallos del mundo real.

Ver Repositorio
242hace 2 añosAún no revisado
Compartir

Logotipo de Juice Shop OWASP Juice Shop

OWASP Flagship GitHub release Twitter Follow Subreddit subscribers

CI/CD Pipeline Test Coverage Maintainability Code Climate technical debt CII Best Practices GitHub stars Contributor Covenant

La tienda en línea más fiable que existe. (@dschadow) — ¡La mejor tienda de jugos de todo Internet! (@shehackspurple) — ¡En realidad, la aplicación vulnerable con menos errores que existe! (@vanderaj) — Primero 😂😂 y luego 😢 (@kramse) — Pero esto no tiene nada que ver con el jugo. (la esposa de @coderPatros)

OWASP Juice Shop es probablemente la aplicación web insegura más moderna y sofisticada. Puede utilizarse en entrenamientos de seguridad, demostraciones de concienciación, CTFs y como conejillo de indias para herramientas de seguridad. Juice Shop engloba vulnerabilidades de todo el OWASP Top Ten junto con muchos otros fallos de seguridad presentes en aplicaciones reales.
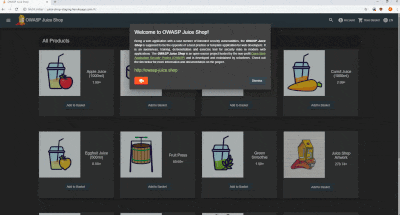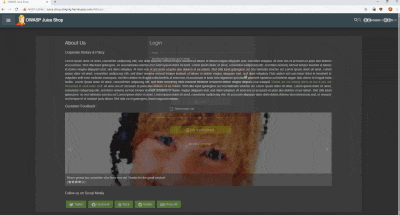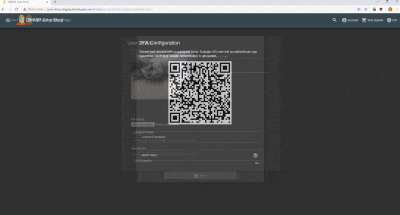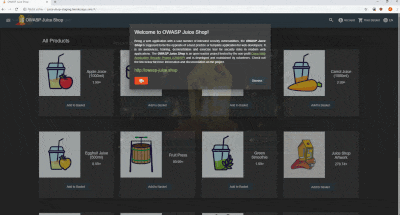
Carrusel de capturas de pantalla de Juice Shop

Para una introducción detallada, la lista completa de funciones y una visión general de la arquitectura, visita la página oficial del proyecto: https://owasp-juice.shop

Tabla de contenidos

  • Configuración
    • Desplegar en Heroku (dyno gratuito ($0/mes))
    • Desde el código fuente
    • Distribuciones empaquetadas
    • Contenedor Docker
    • Vagrant
    • Instancia de Amazon EC2
    • Instancia de contenedor de Azure
    • Instancia de Google Compute Engine
  • Demo
  • Documentación
    • Compatibilidad de versiones de Node.js
    • Solución de problemas
    • Guía oficial complementaria
  • Contribuciones
  • Referencias
  • Merchandising
  • Donaciones
  • Contribuyentes
  • Licencia

Configuración

Puedes encontrar algunas variaciones de instalación menos comunes en la documentación Running OWASP Juice Shop.

Desplegar en Heroku (dyno gratuito ($0/mes))

  1. Regístrate en Heroku e inicia sesión en tu cuenta
  2. Haz clic en el botón de abajo y sigue las instrucciones

Deploy

¡Esta es la forma más rápida de obtener una instancia en funcionamiento de Juice Shop! Si has hecho fork de este repositorio, el botón de despliegue recogerá automáticamente tu fork para desplegarlo. Mientras no realices ningún ataque DDoS, eres libre de usar cualquier herramienta o script para hackear tu instancia de Juice Shop en Heroku.

Desde el código fuente

GitHub repo size

  1. Instala node.js
  2. Ejecuta git clone https://github.com/bkimminich/juice-shop.git (o clona tu propio fork del repositorio)
  3. Entra en la carpeta clonada con cd juice-shop
  4. Ejecuta npm install (solo hay que hacerlo antes de la primera puesta en marcha o cuando cambies el código fuente)
  5. Ejecuta npm start
  6. Visita http://localhost:3000

Distribuciones empaquetadas

GitHub release SourceForge SourceForge

  1. Instala node.js de 64 bits en tu máquina Windows, MacOS o Linux
  2. Descarga juice-shop-<version>_<node-version>_<os>_x64.zip (o .tgz) adjunto a la última versión
  3. Descomprime y haz cd a la carpeta descomprimida
  4. Ejecuta npm start
  5. Visita http://localhost:3000

Cada distribución empaquetada incluye algunos binarios de sqlite3 y libxmljs vinculados al sistema operativo y a la versión de node.js en la que se ejecutó npm install.

Contenedor Docker

Docker Pulls Docker Stars

  1. Instala Docker
  2. Ejecuta docker pull bkimminich/juice-shop
  3. Ejecuta docker run --rm -p 3000:3000 bkimminich/juice-shop
  4. Visita http://localhost:3000 (en macOS y Windows visita http://192.168.99.100:3000 si usas docker-machine en lugar de la instalación nativa de docker)

Vagrant

  1. Instala Vagrant y Virtualbox
  2. Ejecuta git clone https://github.com/bkimminich/juice-shop.git (o clona tu propio fork del repositorio)
  3. Ejecuta cd vagrant && vagrant up
  4. Visita 192.168.33.10:3000

Instancia de Amazon EC2

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →