 zyylhn/zscan
Zscan, un conjunto de herramientas de escaneo explosivo


Consulte el registro de actualizaciones en log
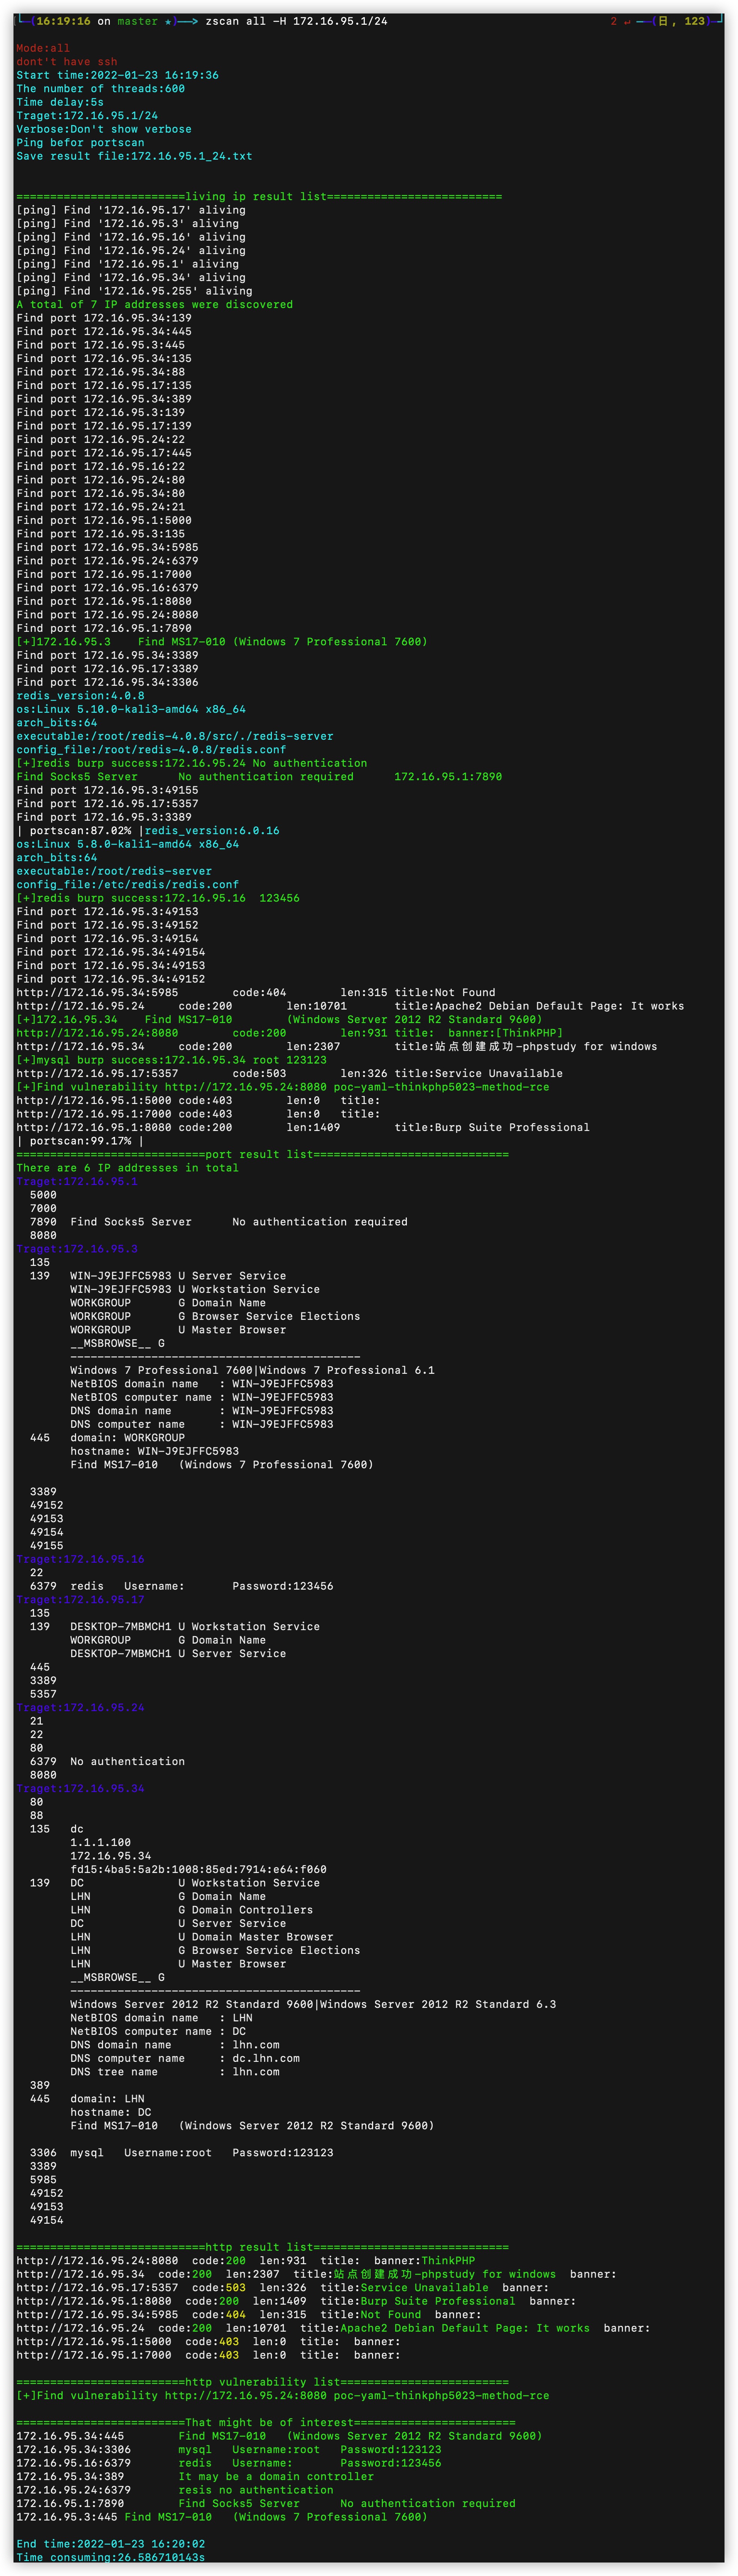
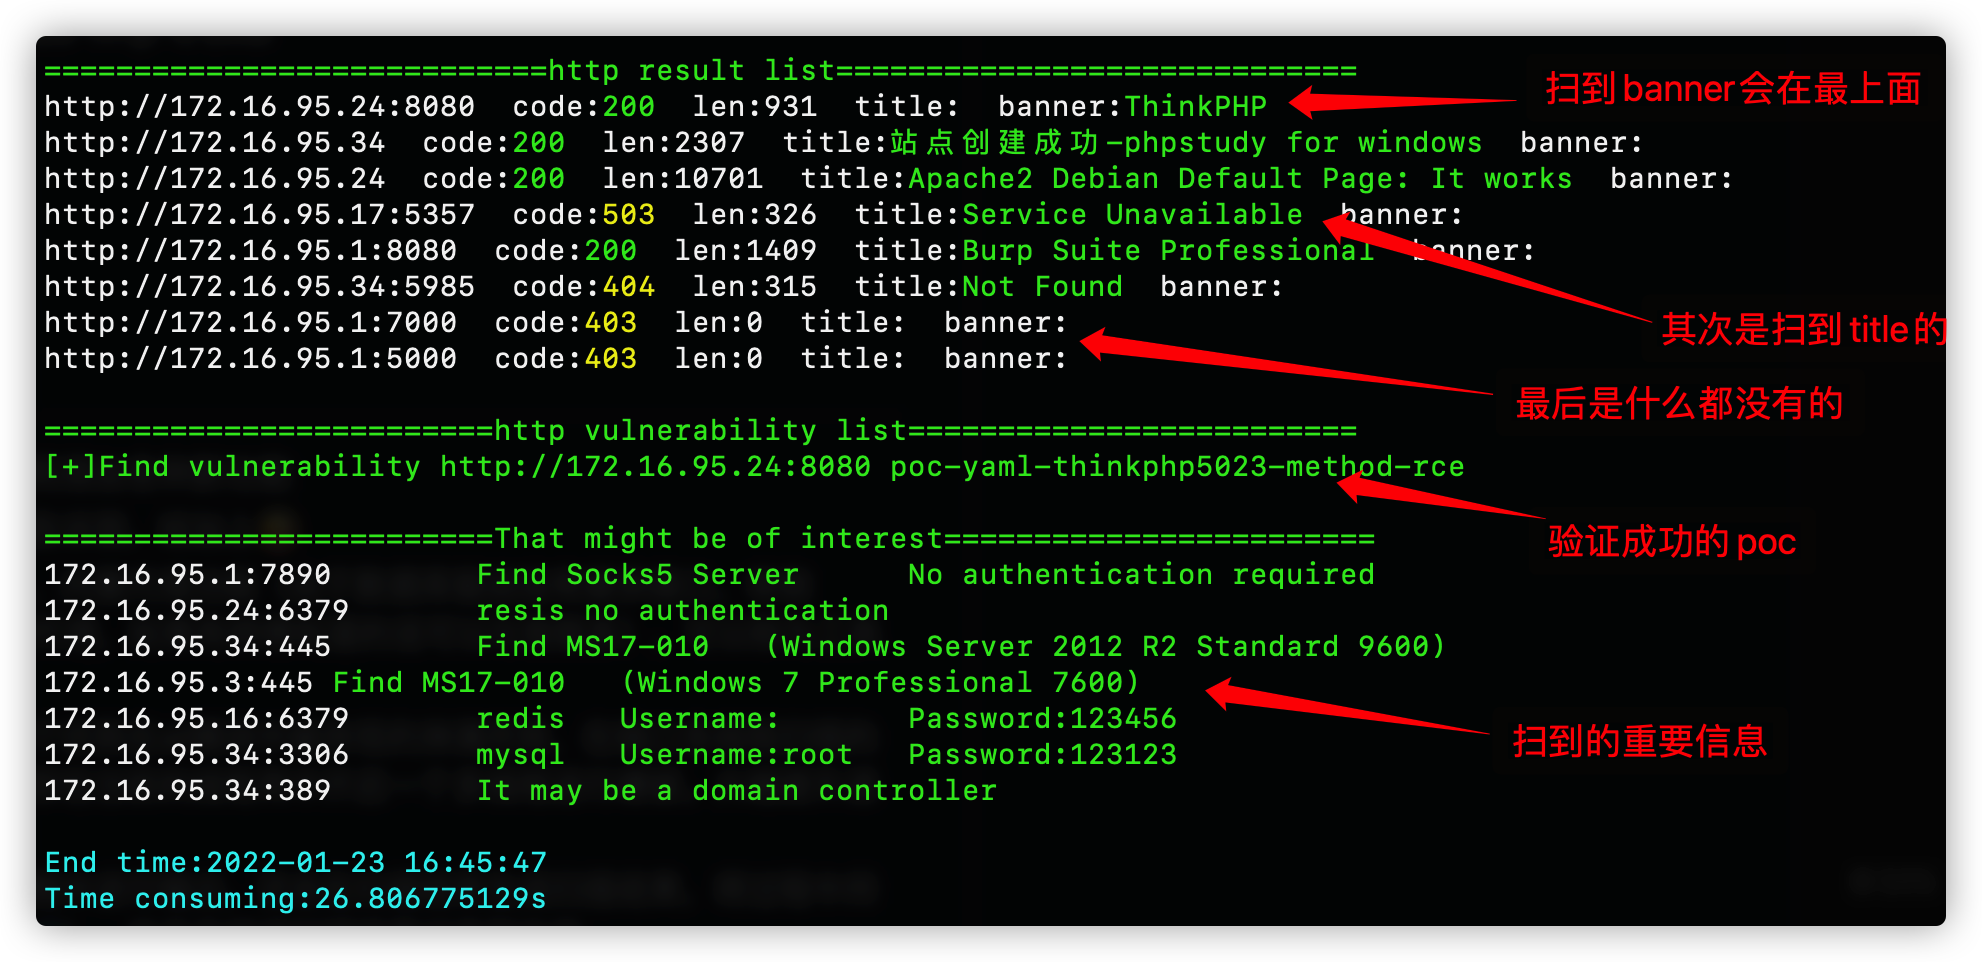
Zscan es un escáner de puertos de red interna de código abierto, una herramienta de fuerza bruta y una colección de otras utilidades que se puede considerar un conjunto de herramientas. Se basa en el descubrimiento de segmentos de red interna, detección de hosts y escaneo de puertos. En el módulo blast, puede realizar fuerza bruta en servicios como mysql, mssql, redis, mongo, postgres, ftp, ssh, ldap, rdp, smb, etc. En el módulo scan, realiza funciones de escaneo como netbios, smb, oxid, socks server (escaneo de servidores proxy), ms17010, poc de http, etc. De forma predeterminada, captura el título y la información de huella digital de http. En el módulo server, puede iniciar servidores http (para cargar y descargar archivos) y socks5 (servidor proxy). El módulo tools integra pequeñas utilidades, por ahora solo nc. Se ha agregado recientemente el módulo exploit, que permite explotar servicios con fuerza bruta exitosa, incluyendo inicio de sesión interactivo ssh (con usuario/contraseña o clave), réplica maestro-esclavo de redis y escape de la caja de arena Lua (carga de archivos y ejecución de comandos), consultas ldap (con consultas comunes integradas). También hay un módulo all, que invoca todos los módulos de escaneo y fuerza bruta durante el escaneo. Admite escaneo ipv6, entrada de dominio y reconocimiento automático de CDN. Las funciones específicas del módulo son las siguientes.
La herramienta es de gran tamaño; en el futuro se lanzará una versión simplificada. El diseño modular facilita la eliminación de funciones innecesarias.``` all 调用所有扫描和爆破模块 ping 主机发现和网段发现 ps 基本的端口扫描和http指纹识别title抓取 scan 扫描模块 --->ms17010扫描 --->poc漏洞扫描(内置380个poc) --->proxyfind内网代理服务器扫描 --->winscan Windows的smb,netbios和oxid扫描 blast 爆破服务模块(包括以下爆破模块) --->ftp --->ldap --->mongo --->mssql --->mysql --->postgres --->rdp --->redis --->smb --->ssh server start http server or socks5 server --->http服务器(可上传下载文件) --->socks5服务器(可启动一个代理服务器,支持身份验证) exploit 漏洞利用模块 --->ldap查询 --->redis组从复制上传文件执行命令,lua沙箱逃逸RCE --->snmp查询 --->ssh登陆 --->sunlogin向日葵RCE tools 实用工具模块 --->nc简单的nc,可以开放端口连接端口 --->searchfile支持多线程正则搜索文件
El formato de uso es```
zscan 模块 参数
中文 | English | Français | Español
config.ini y renómbralo.*.env.docker-compose up.# step 1: Copiar
cp config.ini config.dev.ini
# step 2: Configurar
# modificar config.dev.ini
# step 3: Iniciar
docker-compose up
docker-compose.yml en la raíz del proyecto se utiliza para iniciar el proyecto y también incluye una configuración de previsualización en vivo.chokidar y actualiza el contenedor en ejecución mediante un webhook de docker-py.npm install
npm run watch
docker-py llama automáticamente a live.update para actualizar el contenedor.```
/___ \ /\ \ /\ \ /\ __ \ /\ "-.\ \
// / \ _ \ \ \ ___ \ \ __ \ \ \ -. \
/_\ /_\ \ ___\ \ _\ _\ \ _\"_\
// // /_____/ //// // //
Usage: zscan [command]
Available Commands: all Use all scan mode blast Common service blasting exploit sshlogin,redisexec help Help about any command ping ping scan to find computer ps Port Scan scan ms17010,proxyfind,snmp,winscan(smb,netbios,oxid),poc server start http server or socks5 server
Flags: -h, --help help for zscan --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
模块里面的Flag代表当前命令的参数,Global Flags代表全局参数(所有命令都可以用)
这里的Flags为全局参数,所有模块都可以使用

- --log: Habilitar este parámetro escribirá el resultado actual en log.txt en modo de anexión (puede registrar cada resultado de ejecución).
- -o --output: Por defecto el nombre de archivo en el directorio actual es Hosts; -o especifica la ruta.
- --proxy: Configurar proxy, nombre de usuario y contraseña (user:pass@ip:port) sin autenticación (ip:port).
- -T --thread: Especifica el número de hilos, por defecto 100.
- -t --timeout: Establece el tiempo de espera; si las condiciones de red son buenas y se busca velocidad, se puede configurar a 1s.
- -v --verbose: Muestra información del proceso de escaneo.

## Módulos de funcionalidad😈

<details>
<summary><b>módulo ping: los usuarios normales llaman al ping del sistema con permisos de usuario común, los usuarios root pueden optar por usar paquetes ICMP</b></summary>```
zscan ping
...``` Usage: zscan ping [flags]
Flags: -d, --discover string Live network segment found,local parameter uses the local NIC information。eg:zscan ping -d local/zscan ping -d 172.18.0.0,172.19.0.0 -h, --help help for ping -H, --host hosts Set hosts(The format is similar to Nmap) --hostfile string Set host file -i, --icmp Icmp packets are sent to check whether the host is alive(need root)
Global Flags: --nobar disable portscan progress bar -o, --output string the path of result file (default "result.txt") --proxy string Connect with a proxy(user:[email protected]:1080 or 172.16.95.1:1080) -T, --thread thread Set thread eg:2000 (default 600) -t, --timeout time Set timeout(s) eg:5s (default 5s) -v, --verbose Show verbose information
必须指定host和hostfile两个参数其中的一个,当有root权限的时候可以使用-i不调用本地的ping而是自己发icmp数据包(线程开的特别高的话几千那种,调用本地ping命令会导致cpu占用过高)

--discover两种网段发现模式,一种是ping网络b段网关,一种是oxid扫描

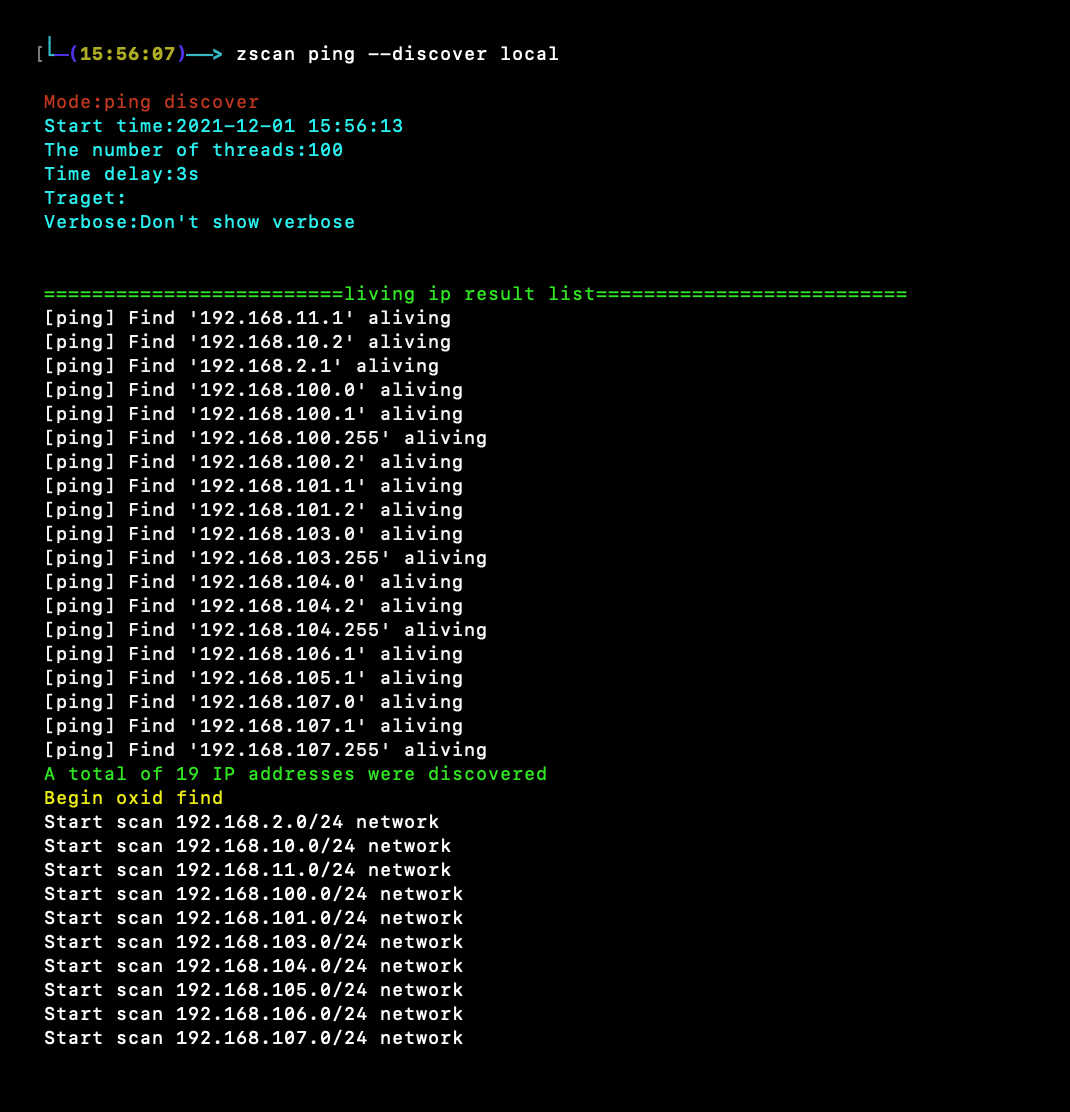
--discover后面需要给一个参数,如果给local(zscan ping --disconver local)就会读取本地网卡信息,去扫描本地的网络b段,例如读取到本地的两张网卡192.168.13.13和172.16.95.23,那么他就会去ping192.168.0.0/16和172.16.0.0/16这两个b段

还可以给定一个或者多个b段ip例如172.17.0.0或者172.18.0.0,10.10.0.0,多个ip段用逗号隔开

</details>

<details>
<summary><b>Módulo ps: escaneo de puertos y obtención de httptitle</b></summary>```
zscan ps
◆ "``` Usage: zscan ps [flags]

