 zerodayevil/cve-2026-41651
Repositorio dedicado a CVE-2026-41651, que contiene información y análisis específicos de la vulnerabilidad para este único problema de seguridad.

🛡️ Módulo de herramienta de seguridad con IA
CVE-2026-41651: Escalada de privilegios local TOCTOU en PackageKit (Pack2TheRoot)
Módulo oficial de auditoría de seguridad y explotación para el ecosistema de herramientas de seguridad con IA





🌐 Demostración web • 📚 Sitio web del proyecto • 💬 Chat de la comunidad
Navegación del sitio web: Inicio • Actualizaciones • Descargas • Módulos
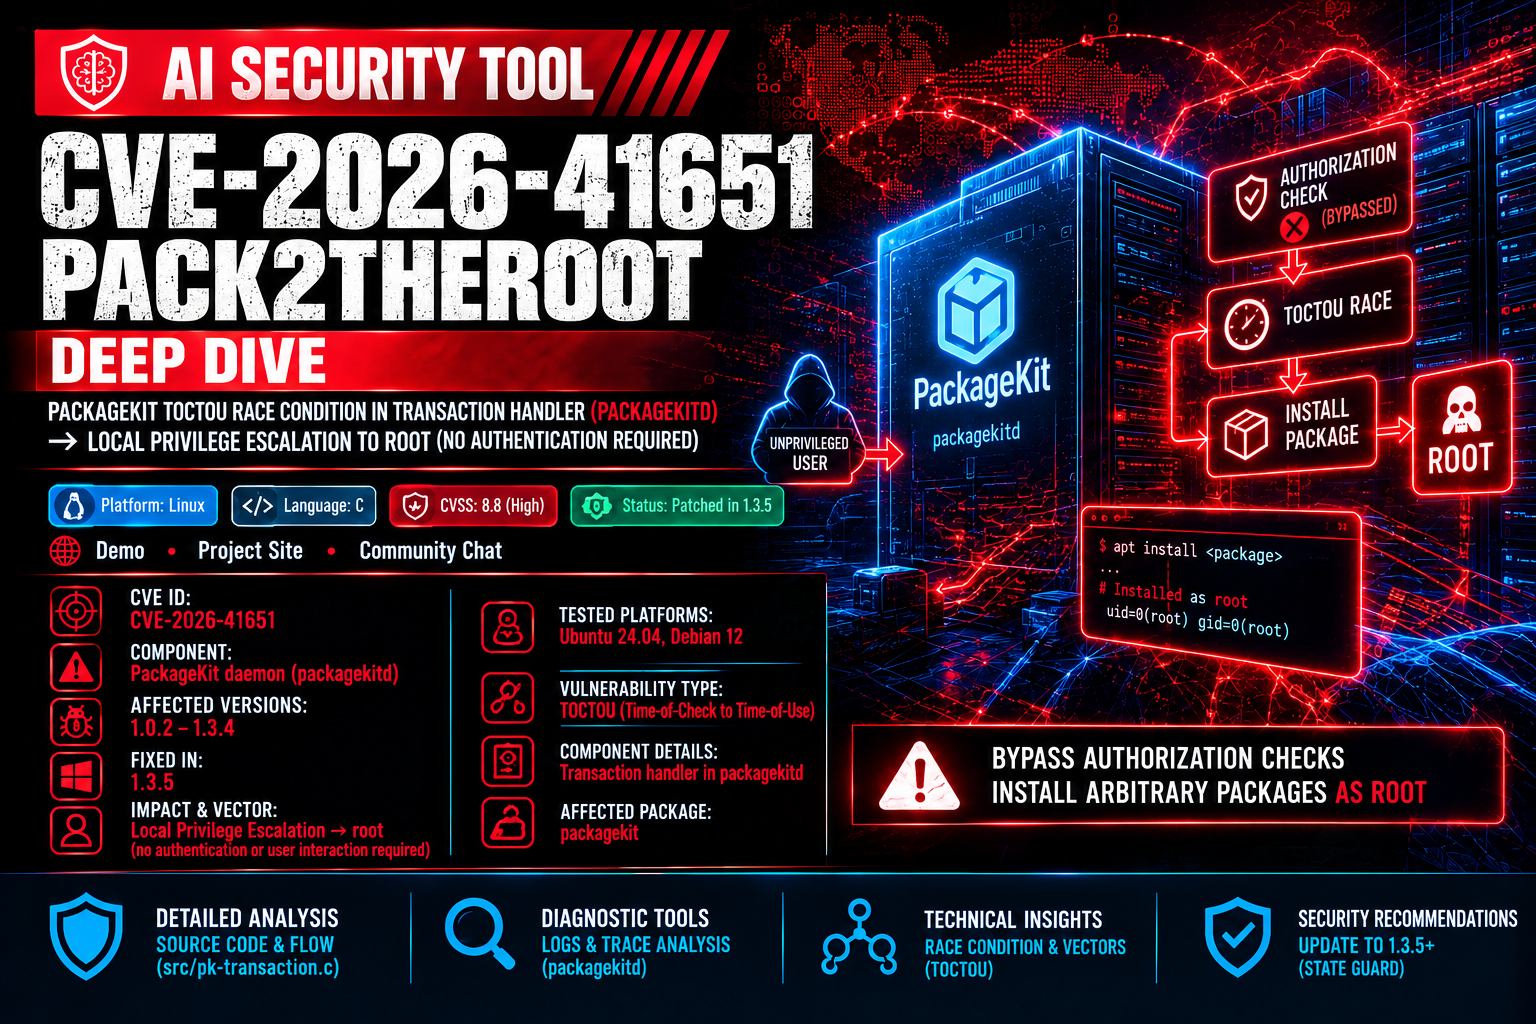
Este módulo proporciona herramientas de diagnóstico y análisis técnico profundo para CVE-2026-41651 (Pack2TheRoot), una crítica condición de carrera Time-of-Check to Time-of-Use (TOCTOU) en el gestor de transacciones de PackageKit (packagekitd).
La vulnerabilidad permite a cualquier usuario local sin privilegios eludir las comprobaciones de autorización e instalar paquetes arbitrarios como root sin necesidad de autenticación.


| Especificación | Valor asignado | Notas |
|---|---|---|
| Identificador CVE | CVE-2026-41651 |
Escalada de privilegios local TOCTOU en PackageKit |
| Componente | Demonio de PackageKit (packagekitd) |
Gestor central de transacciones |
| Versiones afectadas | 1.0.2 – 1.3.4 |
Versiones del demonio sin parchear |
| Corregido en | 1.3.5 |
Se añadió una comprobación de estado en el gestor de transacciones |
| Impacto y vector | Escalada de privilegios local → root | No requiere autenticación ni interacción del usuario |
| Plataformas probadas | Ubuntu 24.04, Debian 12 | Configuraciones de sistema estándar |

Tres errores distintos en src/pk-transaction.c se encadenan para crear una ventana TOCTOU entre la autorización y la ejecución:
InstallFiles() sobrescribe incondicionalmente cached_transaction_flags y cached_full_paths sin ninguna comprobación de estado.pk_transaction_set_state() descarta silenciosamente las transiciones hacia atrás mientras los flags permanecen sobrescritos.pk_transaction_run() lee los flags en caché en el momento del despacho desde el idle de GLib, no en el momento de la autorización.PK_TRANSACTION_FLAG_SIMULATE (bit 2, valor 0x4) omite por completo la comprobación de polkit.