zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ Módulo oficial de herramienta de seguridad con IA para CVE-2026-21858 + CVE-2025-68613 (n8n "Ni8mare" lectura arbitraria de archivos no autenticada e inyección de expresiones RCE cadena completa).

🛡️ Módulo de Herramienta de Seguridad de IA
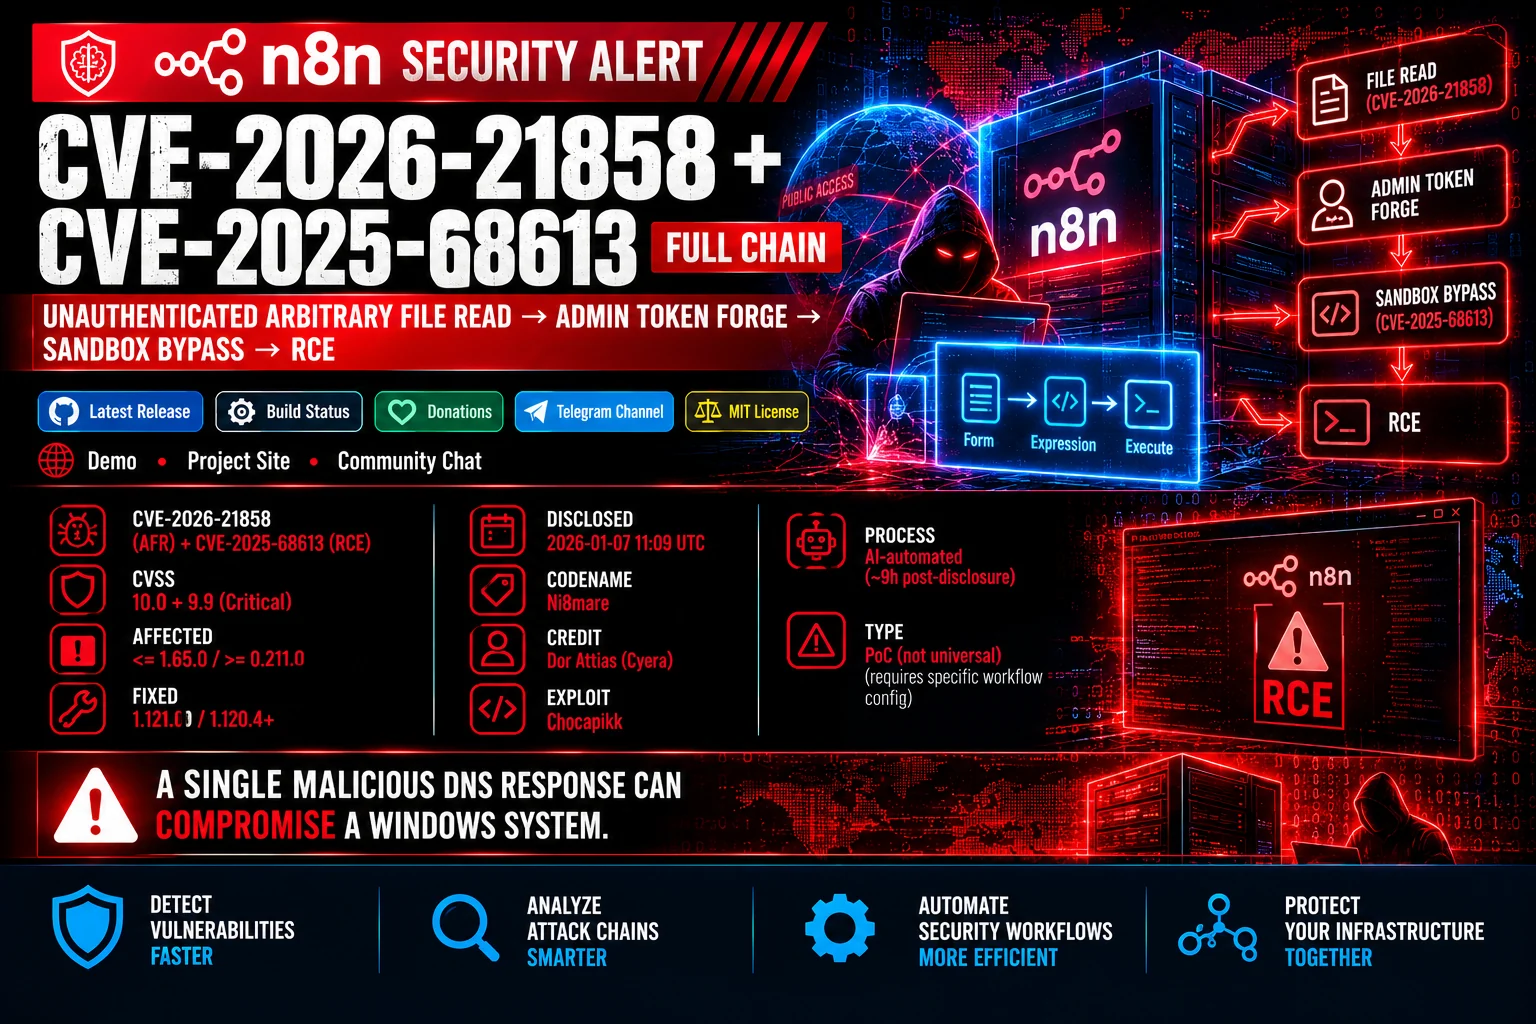
Cadena Completa de n8n (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
Módulo Oficial de Auditoría de Seguridad para el Ecosistema de Herramientas de Seguridad de IA




🌐 Demostración Web • 📚 Sitio Web del Proyecto • 💬 Chat de la Comunidad
Navegación del Sitio Web: Inicio • Actualizaciones • Descargas • Módulos
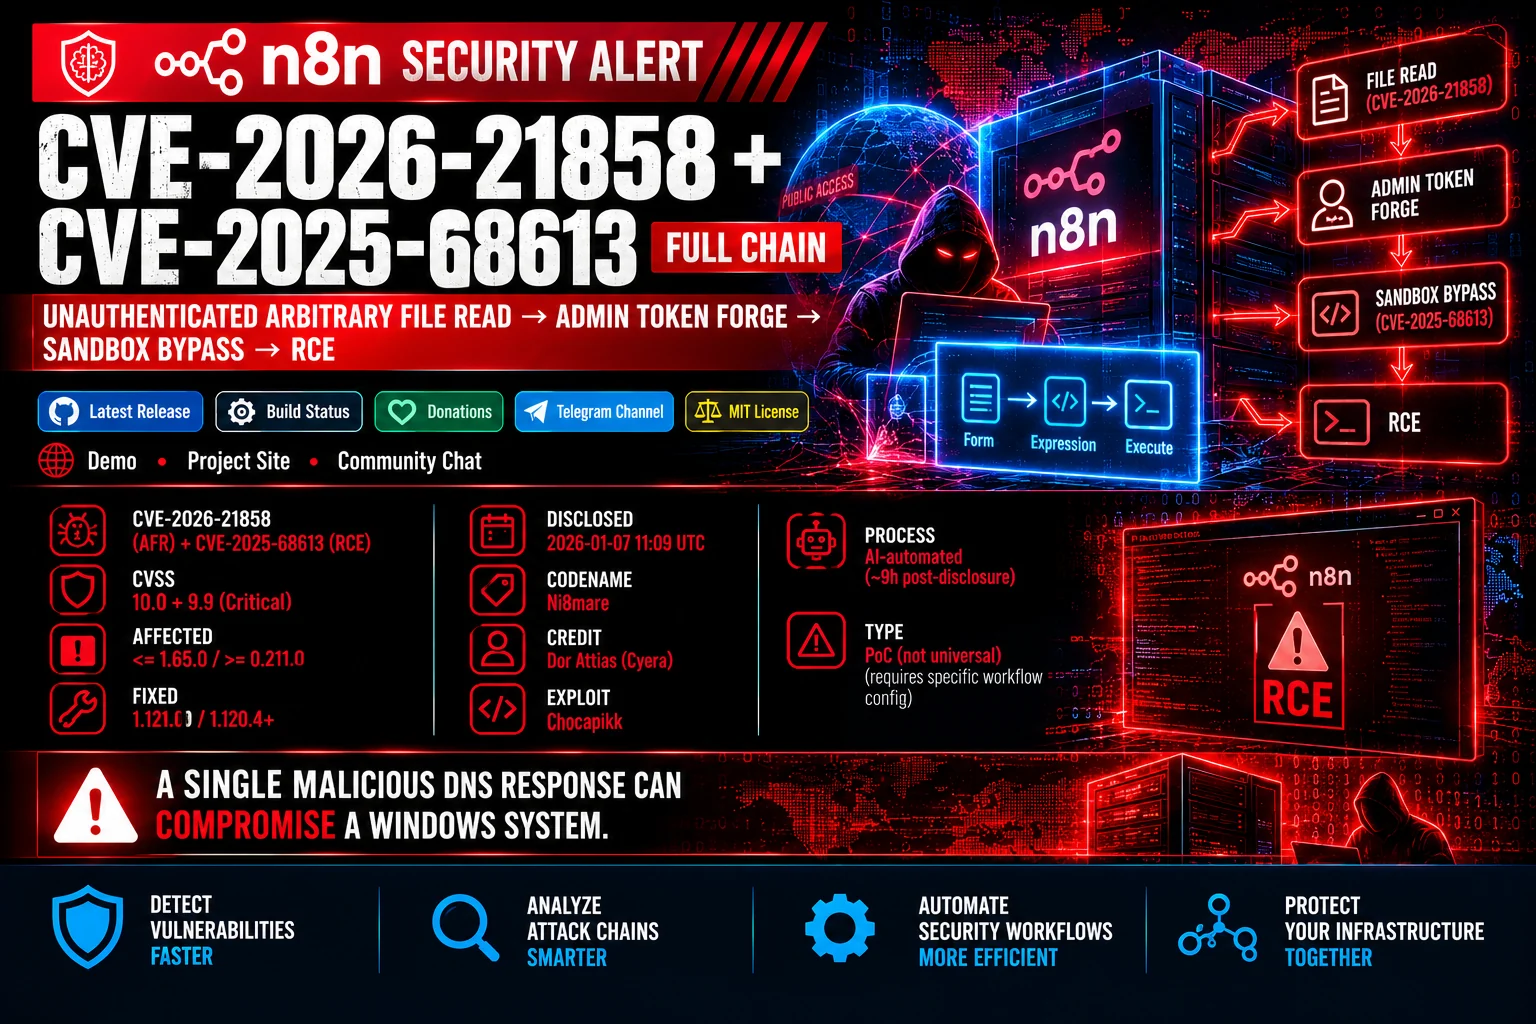
Este módulo proporciona herramientas de diagnóstico y una cadena de explotación completa para instancias de automatización de flujos de trabajo n8n, denominada Ni8mare.
La cadena de ataque combina una Lectura Arbitraria de Archivos no autenticada (CVE-2026-21858) causada por confusión de Content-Type con un Bypass del Sandbox de Inyección de Expresiones autenticado (CVE-2025-68613). Al enviar una solicitud manipulada con Content-Type: application/json a un formulario de carga de archivos expuesto, un atacante controla el argumento filepath para leer archivos internos del sistema (/proc/self/environ, configuración y base de datos SQLite). La encryptionKey y el hash de contraseña obtenidos permiten la falsificación offline de una cookie JWT de administrador. Una vez autenticado, la inyección de expresiones mediante this.process.mainModule.require escapa del sandbox de JavaScript para ejecutar comandos arbitrarios del sistema.
"De la lectura de archivos a la toma de control total del sistema en tres pasos."
Mientras que la lectura de archivos requiere un flujo de trabajo de formulario activo con salida binaria, la inyección de expresiones funciona de manera confiable en instalaciones predeterminadas de n8n sin requerir nodos especiales ni permisos explícitos del sistema habilitados.
| Especificación | Valor Asignado | Notas |
|---|---|---|
| Identificadores CVE | CVE-2026-21858 + CVE-2025-68613 |
Cadena Completa: Lectura de Archivos no Autenticada a RCE |
| Clasificación de Severidad | Crítica (CVSS v3.1: 10.0 + 9.9) | Cadena RCE no autenticada |
| Tipos de Vulnerabilidad | CWE-200 / CWE-94 |
Confusión de Content-Type / Inyección de Código |
| Componente Afectado | Motor de Automatización de Flujos de Trabajo n8n | Versiones <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Versiones Parcheadas | 1.121.0 (AFR) / 1.120.4+ (RCE) | Parches oficiales del proveedor publicados |
| Privilegios Requeridos | Ninguno | Acceso inicial no autenticado mediante formulario público |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 o superior.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true y restrinja las capacidades del proceso en contenedores Docker.⚠️ IMPORTANTE: Este módulo está diseñado específicamente para la ejecución segura y el diagnóstico dentro del ecosistema de AI Security Tool. Utilice siempre módulos verificados provenientes de repositorios oficiales.
Para ejecutar los scripts de monitoreo y diagnóstico, asegúrese de que el motor principal de AI Security Tool esté instalado: