
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
orb — Orb es una utilidad segura, centrada en la terminal, que te permite compartir una carpeta local a través de internet mediante cifrado de extremo a extremo. No requiere cuentas, almacenamiento en la nube ni reenvío de puertos. | Kitploit
Herramientas/GitHubGitHub/zayan-mohamed/orb
Utilidades de Propósito GeneralHerramientas de Cifrado/DescifradoSeguridad de RedesPrivacidadUtilidades y FrameworksAutenticación
GitHubzayan-mohamed/orb

orb

Orb es una utilidad segura, centrada en la terminal, que te permite compartir una carpeta local a través de internet mediante cifrado de extremo a extremo. No requiere cuentas, almacenamiento en la nube ni reenvío de puertos.

Ver Repositorio
1716hace 7 mesesAún no revisado
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Orb — Herramienta de Tunelización de Carpetas con Confianza Cero

Build Status Release Go Report Card Go Version License Documentation PRs Welcome

Orb es una utilidad segura, centrada en la terminal, que permite compartir una carpeta local a través de internet con cifrado de extremo a extremo. Sin cuentas, sin almacenamiento en la nube, sin necesidad de reenvío de puertos.

Demostración

Compartir una Carpeta

Demostración de Compartir con Orb Comparte una carpeta con un solo comando: cifrado de extremo a extremo
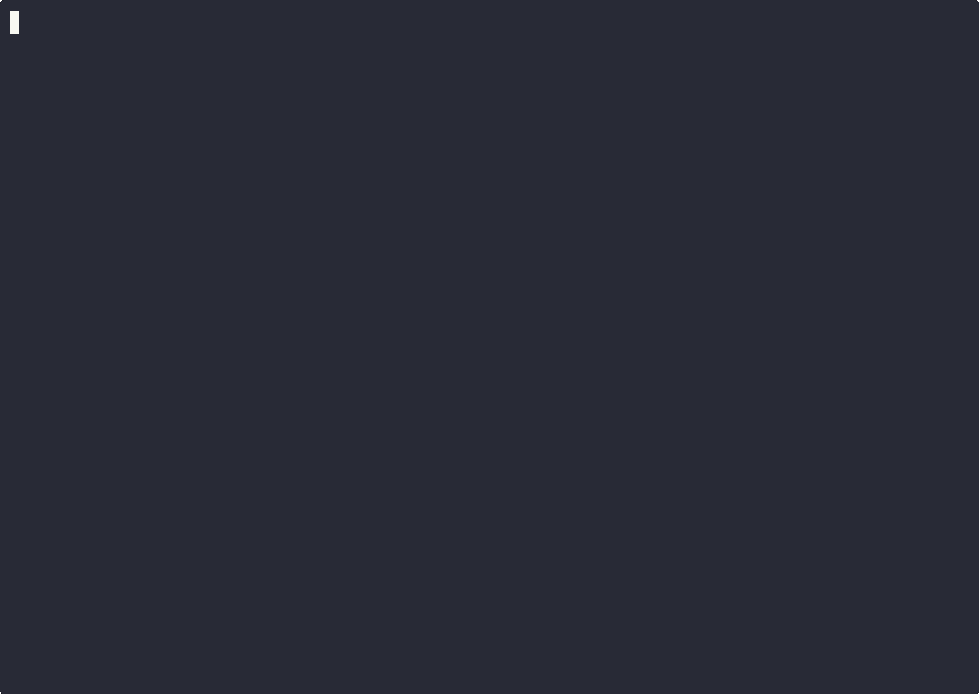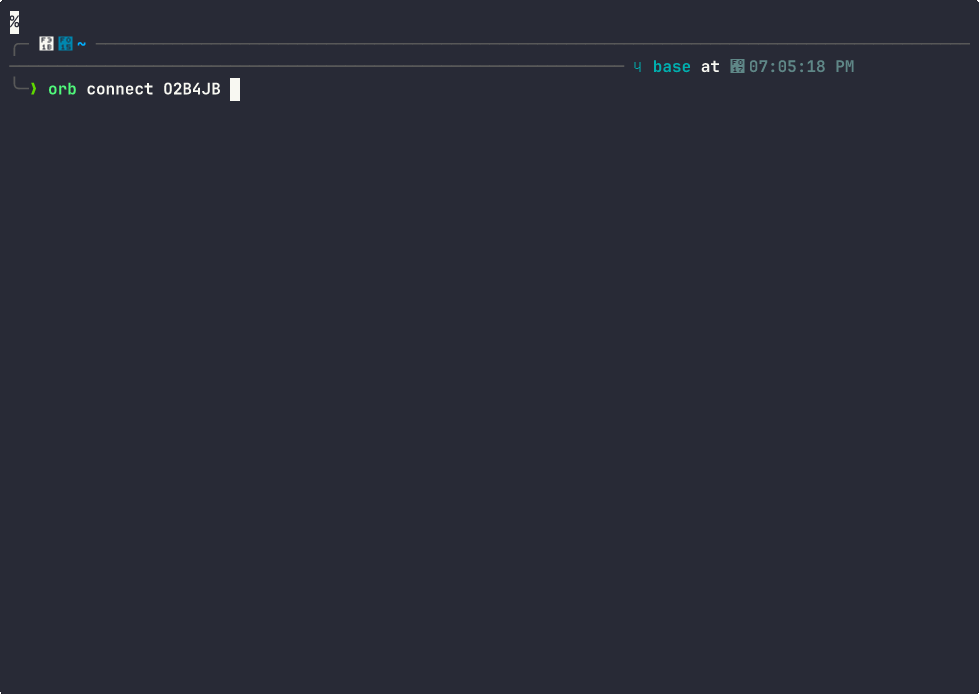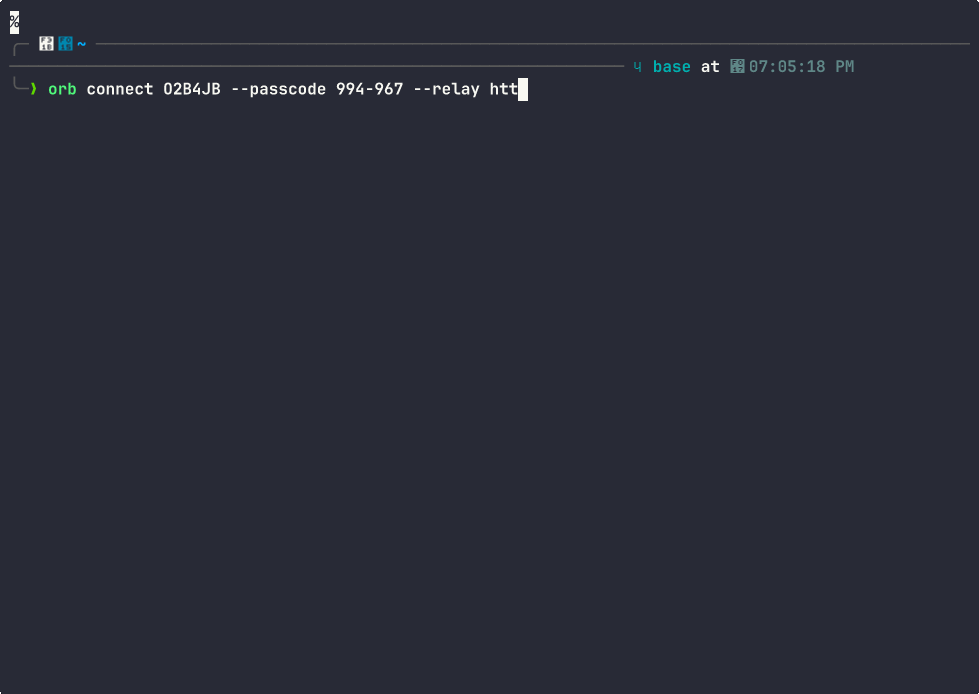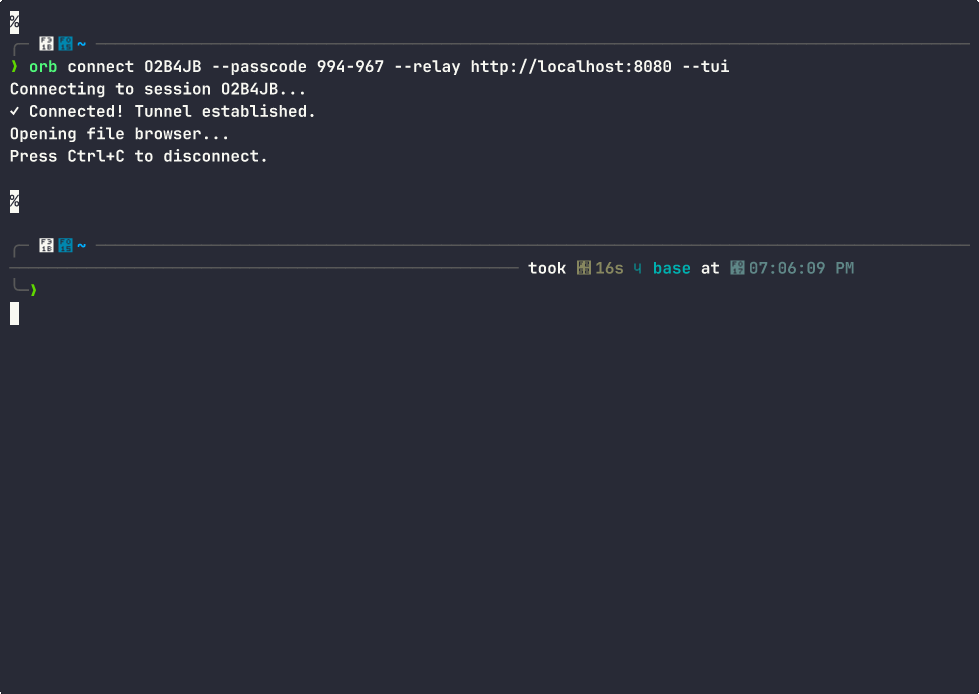
Navegar por Archivos Compartidos

Demostración de Conexión con Orb Navegador TUI interactivo para acceso seguro a archivos

Características

  • Arquitectura de Confianza Cero: El servidor relay nunca ve datos en texto plano
  • Criptografía sólida: Argon2id para derivación de claves, Noise Protocol para el handshake, ChaCha20-Poly1305 para cifrado de transporte
  • Multiplataforma: Funciona en Linux, macOS y Windows
  • Seguro para NAT: Todas las conexiones son salientes, funciona detrás de cortafuegos
  • Navegador TUI de archivos: Interfaz interactiva de terminal para explorar y descargar archivos
  • Sin secretos a largo plazo: Las sesiones expiran automáticamente
  • Seguro por diseño: Sanitización de rutas, protección contra enlaces simbólicos, protección contra repetición

Inicio Rápido

Instalación

# Descarga el binario para tu plataforma
curl -L https://github.com/Zayan-Mohamed/orb/releases/latest/download/orb-$(uname -s)-$(uname -m) -o orb
chmod +x orb
sudo mv orb /usr/local/bin/

O compila desde el código fuente.

Compartir una Carpeta

orb share ./micarpeta

Salida:

ID de sesión: abc123def456
Código de acceso: secure-random-passcode
Relay: ws://localhost:8080

Comparte estas credenciales de forma segura con el destinatario.
Esperando conexión...

Conectarse a una Carpeta Compartida

orb connect 7F9Q2A

Solicita el código de acceso y luego abre un navegador de archivos interactivo.

Comandos

orb share <ruta>

Comparte un directorio local a través de un túnel cifrado.

Opciones:

  • --relay <url>: URL del servidor relay (por defecto: http://localhost:8080)
  • --readonly: Comparte la carpeta en modo solo lectura

Ejemplo:

orb share ./documentos --readonly

orb connect <id-de-sesión>

Conéctate a una sesión compartida.

Opciones:

  • --relay <url>: URL del servidor relay
  • --passcode <código>: Código de acceso de la sesión (pregunta si no se proporciona)
  • --tui: Usa el navegador de archivos TUI (por defecto: true)
  • --mount <ruta>: Punto de montaje para FUSE (solo Linux/macOS)

Ejemplo:

orb connect 7F9Q2A --passcode 493-771 --tui

orb relay

Inicia un servidor relay.

Opciones:

  • --listen <dirección>: Dirección de escucha (por defecto: :8080)

Ejemplo:

orb relay --listen 0.0.0.0:8080

Características de Seguridad

Criptografía

  • Derivación de claves: Argon2id con 64MB de memoria, 3 iteraciones
  • Handshake: Noise Protocol Framework con intercambio de claves X25519
  • Transporte: Cifrado autenticado ChaCha20-Poly1305
  • Generación aleatoria: Números aleatorios criptográficamente seguros

Protección Contra

  • Fuerza bruta al código de acceso (función de memoria intensiva Argon2id)
  • Ataques de repetición (nonces únicos por paquete)
  • Hombre en el medio (autenticación mutua del Noise Protocol)
  • Recorrido de rutas (sanitización y validación de rutas)
  • Ataques de enlaces simbólicos (resolución de enlaces simbólicos y verificación de límites)
  • Secuestro de sesión (limitación de tasa y bloqueo de sesión)
  • Compromiso del relay (cifrado de extremo a extremo, el relay es ciego)

Seguridad del Sistema de Archivos

  • Todas las rutas son sanitizadas y validadas
  • Se bloquean los enlaces simbólicos que apuntan fuera del directorio compartido
  • No se ejecutan archivos de forma remota
  • Modo solo lectura configurable
  • Expiración automática de sesiones

Arquitectura

Orb consta de tres componentes:

  1. CLI: Interfaz de usuario para compartir y conectar
  2. Servidor Relay: Tubería ciega de bytes que reenvía datos cifrados
  3. Túnel Cifrado: Canal de comunicación cifrado de extremo a extremo
┌─────────┐                  ┌───────────┐                  ┌─────────┐
│ Compartidor │◄────cifrado────►│   Relay   │◄────cifrado────►│ Receptor │
│  (CLI)  │                  │  Server   │                  │  (CLI)  │
└─────────┘                  └───────────┘                  └─────────┘
     │                              │                              │
     │                              │                              │
     └──────────────────────────────┴──────────────────────────────┘
              Todo el cifrado ocurre en los extremos
              El relay nunca ve datos en texto plano

Compilar desde el Código Fuente

Requisitos Previos

  • Go 1.22 o posterior
  • Make (opcional, pero recomendado)

Compilación

# Clonar el repositorio
git clone https://github.com/Zayan-Mohamed/orb.git
cd orb

# Instalar dependencias
go mod download

# Compilar para la plataforma actual
make build-local

# O compilar para todas las plataformas
./build.sh

Compilaciones Multiplataforma

# Compilar para todas las plataformas
./build.sh

# Los binarios estarán en build/
ls build/
# orb-linux-amd64
# orb-linux-arm64
# orb-darwin-amd64
# orb-darwin-arm64
# orb-windows-amd64.exe

Desarrollo

Ejecutar Pruebas

make test

Cobertura de Código

go test -cover ./...

Ejecutar Servidor Relay Localmente

make relay

Ejecutar Compartidor

make share

Ejecutar Receptor

SESSION=<id-de-sesión> make connect

Configuración

Orb utiliza valores predeterminados sensatos y no requiere archivos de configuración. Todos los ajustes se pasan mediante banderas de línea de comandos.

Documentación

Para documentación completa, visita la Documentación de Orb:

  • Primeros Pasos

    • Guía de Instalación
    • Primeros Pasos
    • Ejemplos de Uso
  • Guías de Usuario

Descargar herramienta