
 yuyudhn/azsubenum
Herramienta de enumeración de subdominios basada en DNS para servicios de Azure, que sondea App Services, Storage Accounts, Databases, Key Vaults y endpoints de CDN mediante técnicas de permutación y resolución.

AzSubEnum es una herramienta especializada de enumeración de subdominios diseñada para servicios de Azure. Esta herramienta está pensada para buscar y identificar meticulosamente los subdominios asociados a diversos servicios de Azure. Mediante una combinación de técnicas y consultas, AzSubEnum profundiza en la estructura de dominios de Azure, sondeando y recopilando sistemáticamente subdominios relacionados con una amplia variedad de servicios de Azure.
AzSubEnum opera aprovechando técnicas de resolución DNS y métodos de permutación sistemática para revelar subdominios asociados a servicios de Azure como Azure App Services, Storage Accounts, Azure Databases (incluidos MSSQL, Cosmos DB y Redis), Key Vaults, CDN, Email, SharePoint, Azure Container Registry y más. Su funcionalidad se extiende al escaneo exhaustivo de distintos dominios de servicios de Azure para identificar los subdominios asociados.
Con esta herramienta, los usuarios pueden realizar una enumeración exhaustiva de subdominios dentro de entornos de Azure, ayudando a profesionales de la seguridad, investigadores y administradores a obtener información sobre el amplio panorama de servicios de Azure y sus subdominios correspondientes.
Durante mi proceso de aprendizaje sobre explotación de Azure AD, descubrí que la herramienta de subdominios de Azure Invoke-EnumerateAzureSubDomains de NetSPI no podía ejecutarse en mi PowerShell de Debian. En consecuencia, creé una implementación rudimentaria de esa herramienta en Python.
➜  AzSubEnum git:(main) ✗ python3 azsubenum.py --help
usage: azsubenum.py [-h] -b BASE [-v] [-t THREADS] [-p PERMUTATIONS]
                    [--blobsenum] [-bw BLOB_WORDLIST] [-bt BLOB_THREADS]

Azure Subdomain Enumeration and Blob Container Access Checker

options:
  -h, --help            show this help message and exit
  -b BASE, --base BASE  Base name to use
  -v, --verbose         Show verbose output
  -t THREADS, --threads THREADS
                        Number of threads for concurrent execution
  -p PERMUTATIONS, --permutations PERMUTATIONS
                        File containing permutations
  --blobsenum           Perform blob container enumeration
  -bw BLOB_WORDLIST, --blob-wordlist BLOB_WORDLIST
                        Path to a custom wordlist file for blob container
                        enumeration
  -bt BLOB_THREADS, --blob-threads BLOB_THREADS
                        Number of threads to use for blob container
                        enumeration
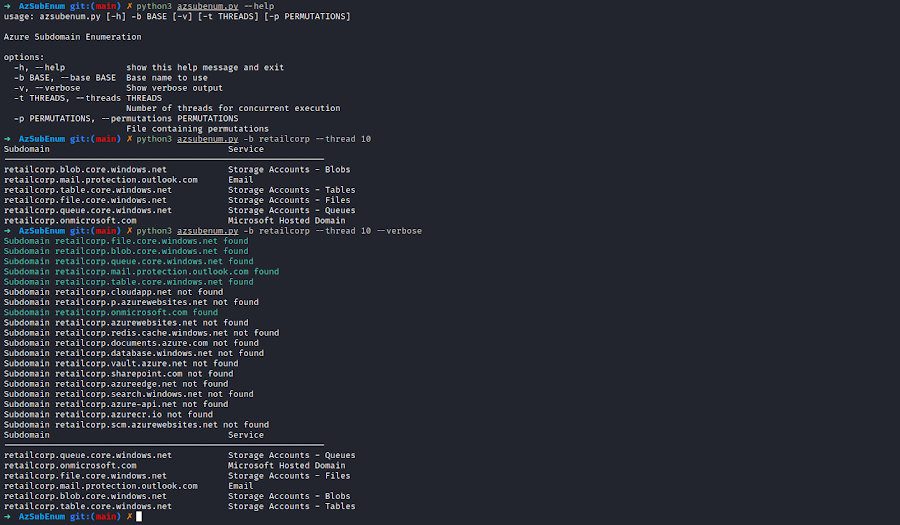
Enumeración básica:
python3 azsubenum.py -b retailcorp --threads 10
Uso de listas de palabras de permutaciones:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt
Con salida detallada:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt --verbose
Enumeración de contenedores de blobs:
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum -bt 10
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum --blob-wordlist custom_wordlist.txt --blob-threads 10
¿Tienes alguna idea sobre cómo mejorar esta herramienta? ¡Contribuyamos!
BSD-3-Clause. Libre para usar, modificar y redistribuir (incluido el uso comercial), siempre que se conserven los avisos de copyright. Consulta LICENSE. Basado en NetSPI/MicroBurst (BSD-3-Clause).
Cualquier acción o actividad relacionada con el material contenido en esta herramienta es responsabilidad exclusiva del usuario. El uso indebido de la información contenida en esta herramienta puede dar lugar a cargos penales contra las personas implicadas.






