 yunnijian/oneplus16-jailbreak
OnePlus 16 (PYB110) jailbreak: CVE-2026-98260 + KernelSU / KernelSU Next / BakaSU / SukiSU Ultra LKM

Herramienta de jailbreak de un clic para OnePlus 16 (PYB110).
En OnePlus 16 (PYB110, SM8950, Android 17 / ColorOS, kernel 6.18.21-android17-5-gf957accaf563-ab15926176-4k), herramienta de un clic y código fuente que escala privilegios mediante CVE-2026-98260-6.18 / CVE-2026-98260-6.12 y carga root en modo kernel (KernelSU / FinaSU / KernelSU Next / BakaSU / SukiSU Ultra).
El dispositivo no tiene el BL desbloqueado; de partida solo se dispone de adb shell (uid 2000). La herramienta impulsa el exploit del lado del dispositivo con identidad de shell a través de Stellar (por defecto) o Shizuku, y finalmente carga un LKM compilado a medida para el GKI 6.18.21 local: tanto la rama 98260 de 6.18 como la de 6.12 usan ksud late-load, ya no se incluye el LKM de KernelSU ni se usa el fallback con insmod.
Solo para investigación de sistemas en dispositivos propios. Existen riesgos de condiciones de carrera y reinicios; consulte la sección «Riesgos».
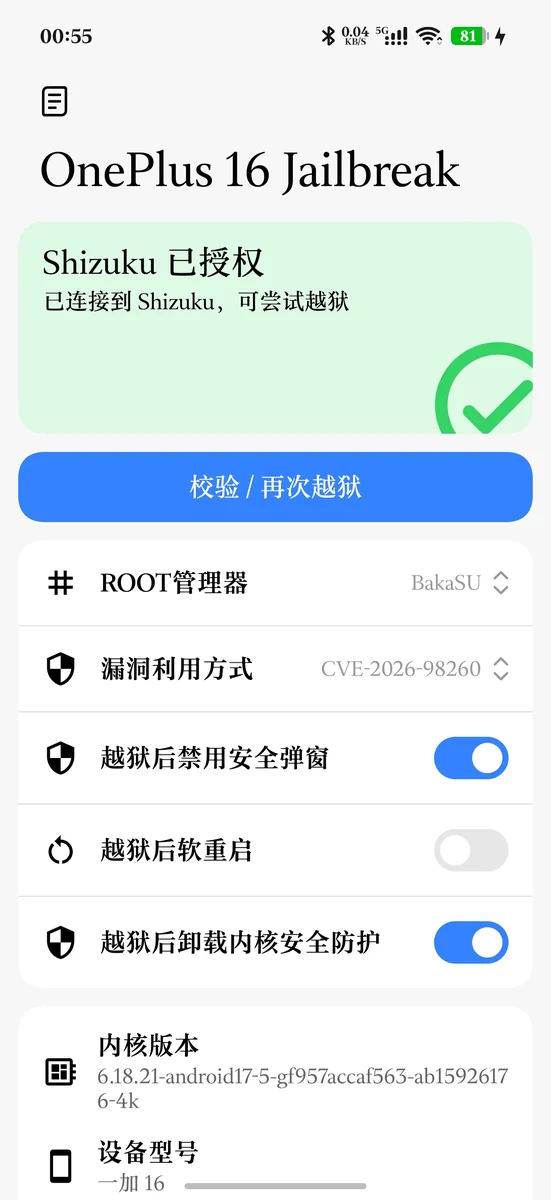
CVE-2026-98260-6.18, que usa la herramienta Rust de entrada única t98260 (con la planta C existente embebida: exec + UAF de temporizador POSIX, escritura de puntero cred falso; el subproceso cred hace un late-load único, sin rootd); CVE-2026-98260-6.12 es igualmente una entrada única Rust t61269 (sin rootd, estructura idéntica a t98260). Ambas usan solo ksud late-load.main db6263d3 (v3.3.1-27-gdb6263d3, versionCode 32707) con el GKI 6.18.21 local, 382.232 B, los 229 UNDEF se resuelven todos mediante syms.txt, verificado en dispositivo real; ksud de la misma versión (6.618.008 B, uapi 6). El gestor debe usar la misma versión KernelSU_v3.3.1-27-gdb6263d3_32707-release.apk (misma firma que la versión antigua 32680, adb install -r la sobrescribe directamente); el supercall del gestor antiguo sigue funcionando, pero carece de nuevas funciones de UAPI6 como el preinit de módulos. Nota: el ksud de UAPI6 debe emparejarse con el LKM de UAPI6 (ksud lo valida al arrancar), no puede mezclarse con el LKM de la versión 5 antigua.35253 (5785bdb8 posterior a v4.2.0-rc3, 4.2.0-rc3-82, uapi 6), LKM 435.616 B; el gestor tiene la misma firma que 35252 y puede sobrescribirse directamente con adb install -r (35252 ya verificado en dispositivo real, 35253 es sincronización de versión).master 9b32bde4, LKM 496.744 B (los 232 UNDEF resueltos), ksud 7.561.328 B (uapi 6), gestor v1.3.2 (33090); usa firma dinámica KSU_DYNAMIC_MANAGER (ksud dynamic set-apk).dev da0b3f37 (v3.4.2-87-gda0b3f37, versionCode del gestor 33442), LKM 489.264 B, ksud 7.611.344 B (uapi 6); el gestor lo instala el usuario, seleccionable en la App, verificado en dispositivo real (33442-6).v4.3.0 (HEAD e67b14e6), LKM 545.040 B, ksud 7.858.624 B (uapi 6), gestor 41100; tanto 41068 como 4.3.0 (41100-6) verificados en dispositivo real.t61269 (con la versión modificada de este repositorio exploit/src/t61269_plant.c del timer.c de YuKongA/CVE-2026-98260 embebida). Desde v1.68 totalmente alineado con 6.18: rootd / t61269_su / run612.sh eliminados, preflight en proceso → UAF fake cred → el subproceso cred hace un ksud late-load --kmi android16-6.12 único y luego queda en park, el cierre lo realiza el mismo conjunto paralelo finish_manager, con semántica idéntica de salida en fallo/reejecución en el mismo boot (diferencias en la sección 6.12). La cadena antigua funcionó en PLZ110 con SukiSU 41100; la versión de entrada única requiere revalidación en un dispositivo 6.12.69.NavigationBar de COUI): Inicio es la configuración agrupada (desplegable de gestor ROOT + entradas «Funciones extendidas» y «Manual de uso»; la cadena de vulnerabilidad se selecciona automáticamente según el kernel: 6.18.21→6.18, 6.12.69→6.12), la página de registro muestra en streaming la ejecución actual, la página de historial guarda el registro completo de cada ejecución (filesDir/history/<marca de tiempo>.log, visible/eliminable, deslizar a la izquierda sobre una entrada revela el botón «Exportar», que exporta el .log y llama al compartir del sistema); APK firmado en release v1.91 ya compilado (6.547.292 B, md5 2b81b5c48c01df25d78189b55a8d0f32).roro2239/Stellar, rama profunda de Shizuku, SDK com.github.roro2239:Stellar-API:1.0.3) prioritario, Shizuku como respaldo; el Manifest registra tanto StellarProvider como ShizukuProvider, en tiempo de ejecución se selecciona el backend disponible en orden Stellar → Shizuku, las solicitudes de permisos/newProcess usan el backend seleccionado.t98260, la entrada única 6.12 t61269, los dos ko de SUSFS y el hybridmount-6.18.21.ko de 6.18 (assets/pyb110 ~8 MB, APK release ~6,3 MB); ya no integra ksud, en tiempo de ejecución se ejecuta in situ desde lib/arm64 del APK del gestor instalado, por lo que primero debe instalarse el gestor elegido.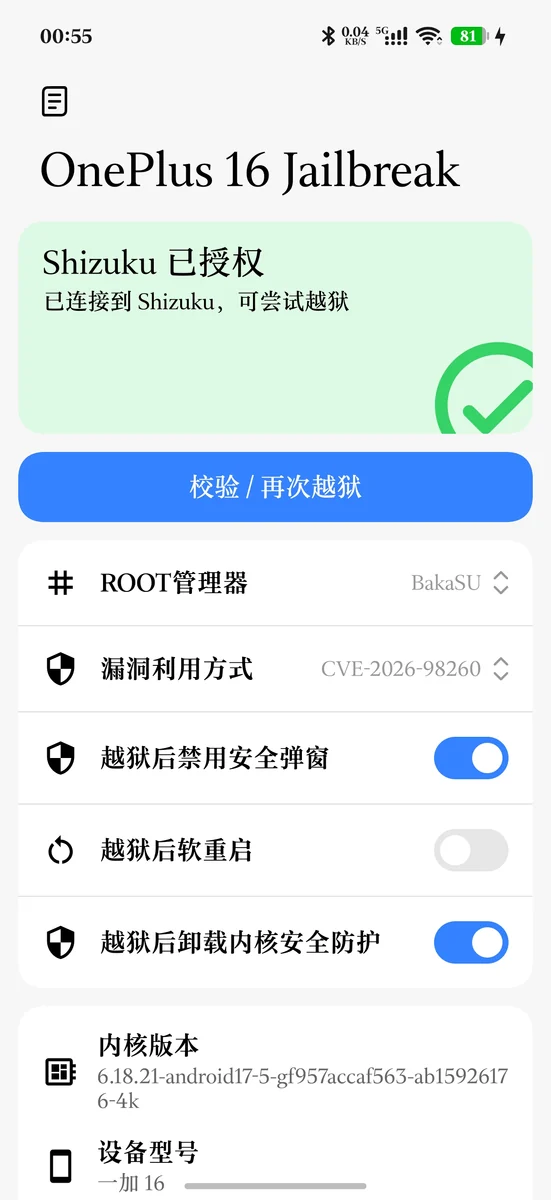 1 · Página de ajustes de la App |
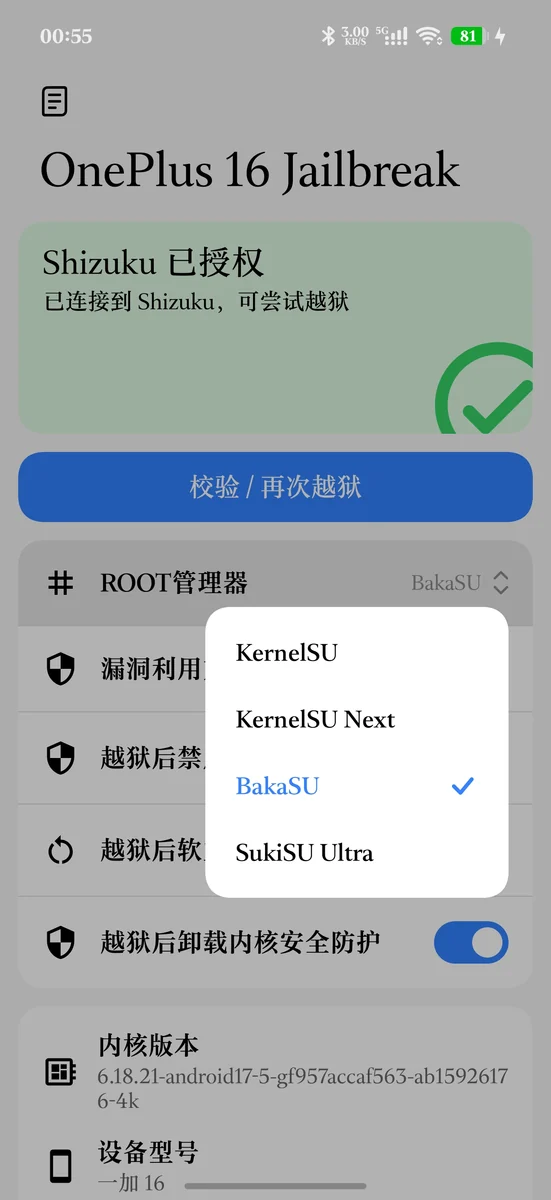 3 · Gestor ROOT |
||
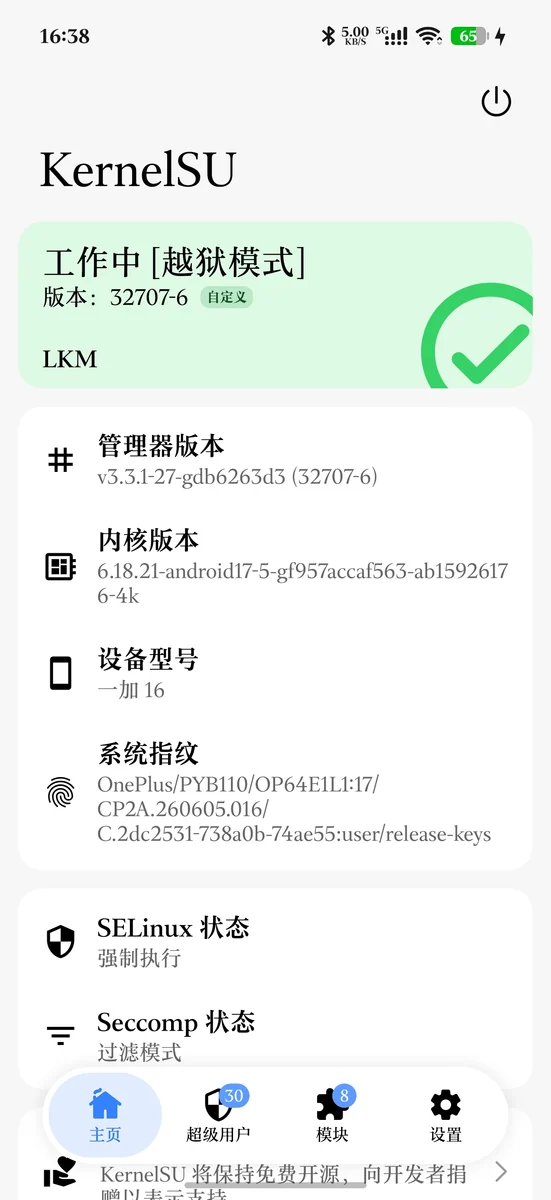 4 · Gestor KernelSU |
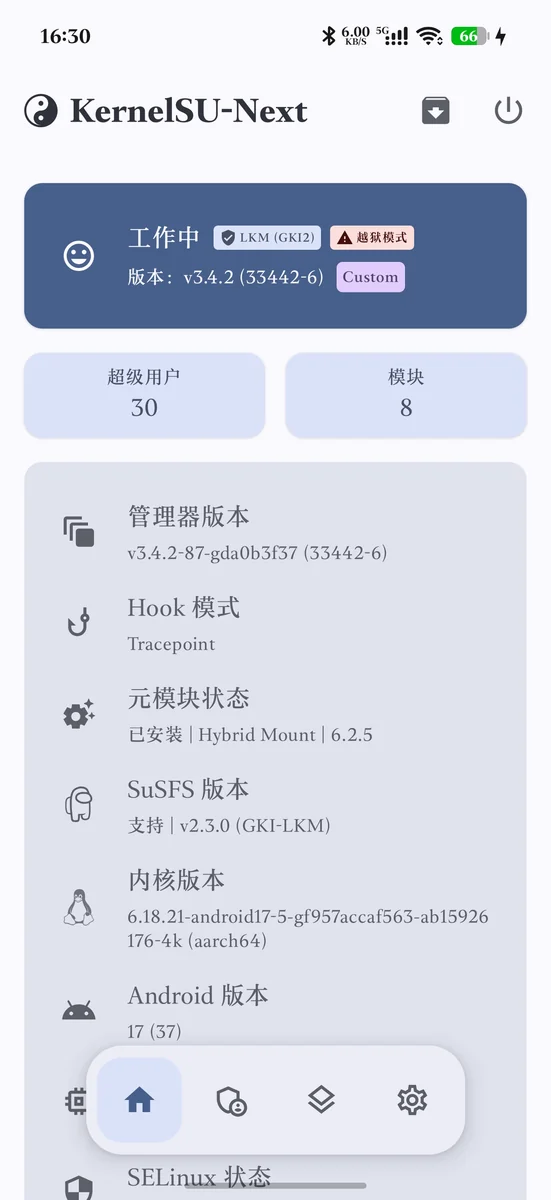 5 · Gestor KernelSU-Next |
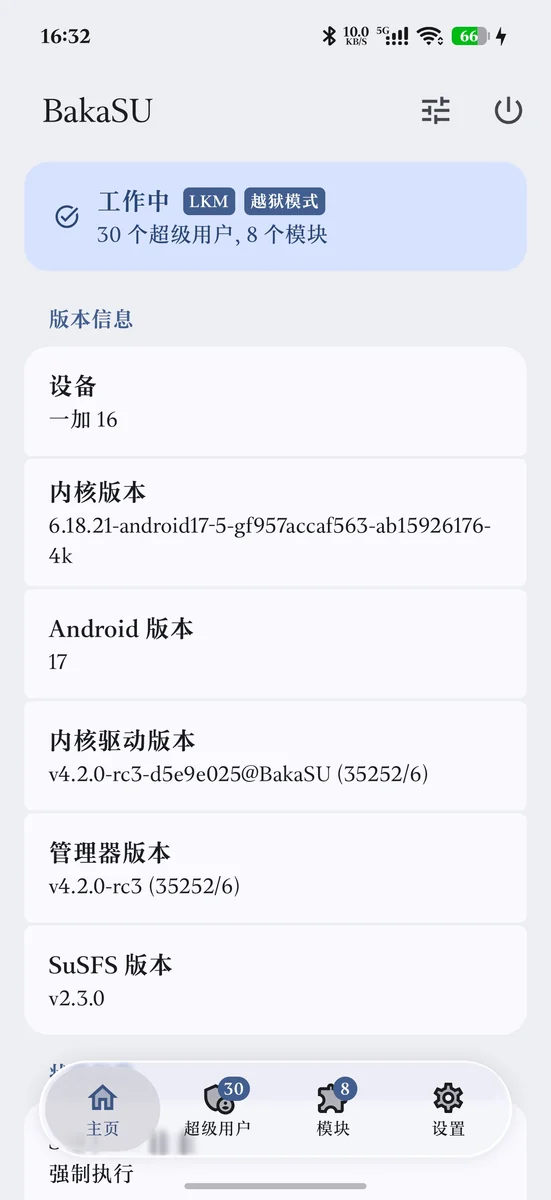 6 · Gestor BakaSU |
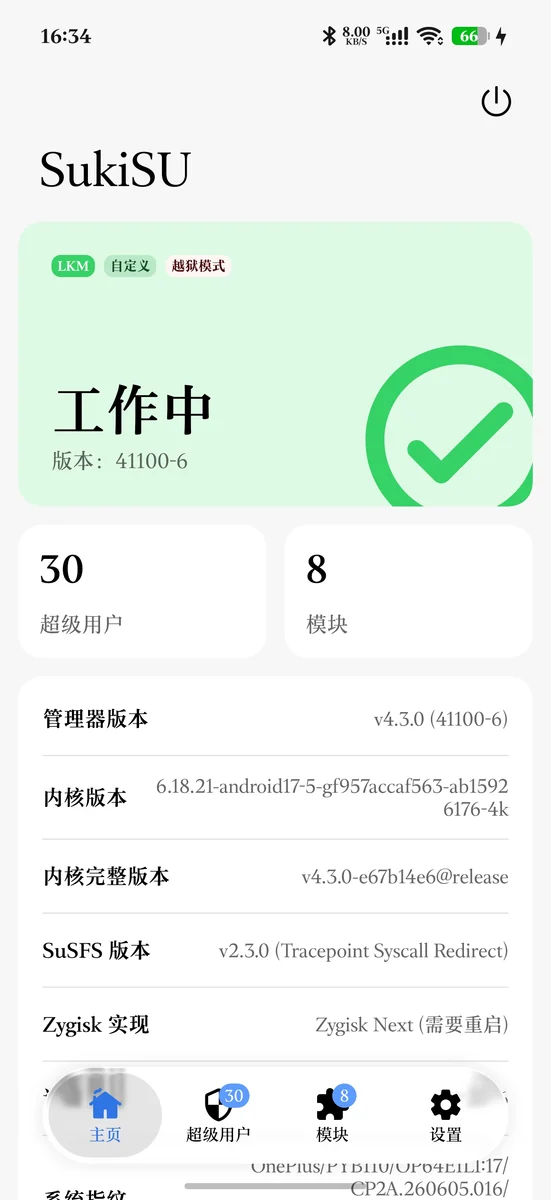 7 · Gestor SukiSU Ultra |
