 xsanflip/poc-cpanel-cve-2026-41940
Herramienta de auditoría de seguridad multihilo que detecta CVE-2026-41940, una omisión de autenticación en cPanel/WHM, mediante inyección CRLF y descubrimiento dinámico de puertos para pruebas de penetración autorizadas.

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
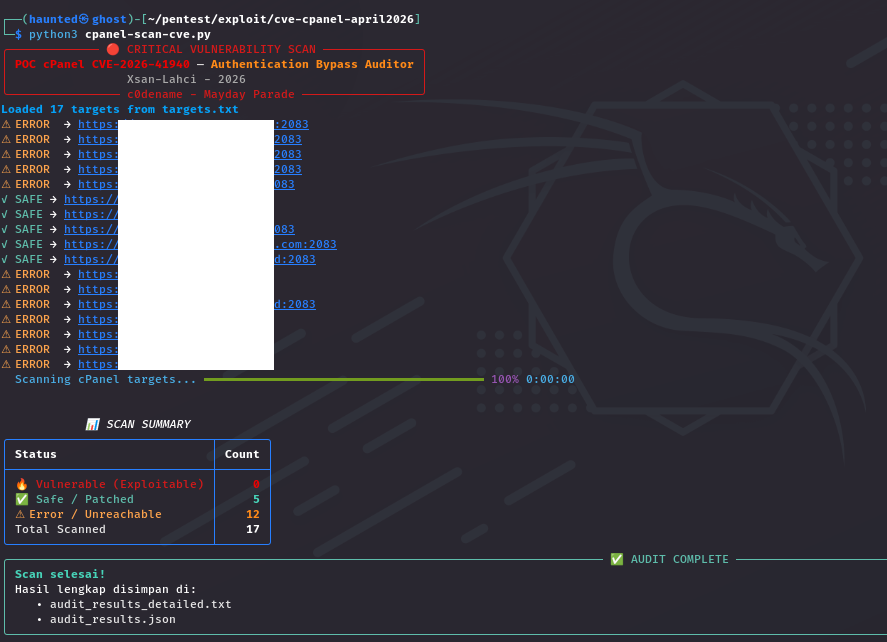
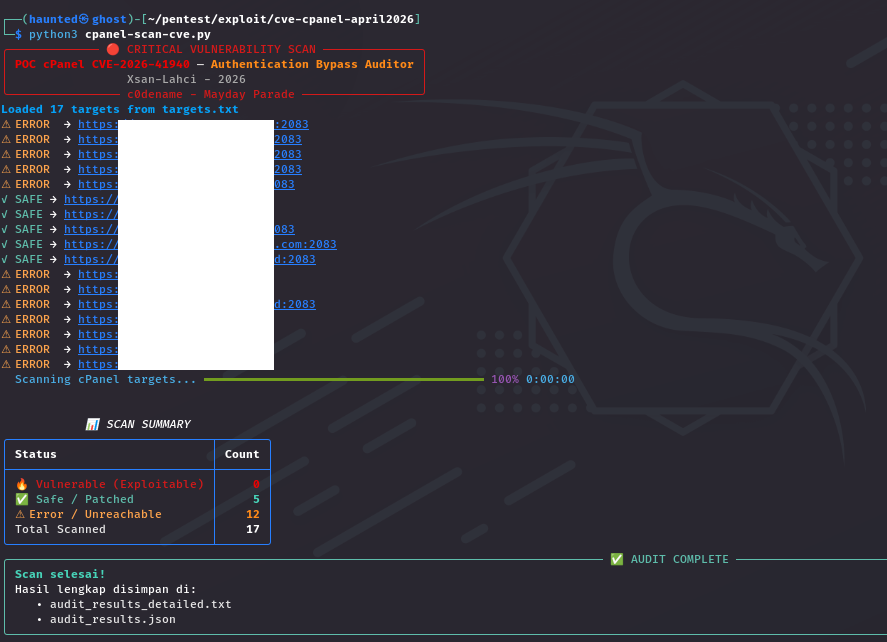
Una herramienta de auditoría de seguridad de alto rendimiento y multi-hilo diseñada para detectar CVE-2026-41940, una vulnerabilidad crítica de Omisión de Autenticación en cPanel & WHM (descubierta en abril de 2026).
Esta herramienta aprovecha una técnica de Inyección CRLF en los encabezados HTTP para identificar si el daemon de servicio de cPanel (cpsrvd) es susceptible a acceso root no autorizado.
Descubrimiento Dinámico de Puertos: Sondea automáticamente los puertos estándar de cPanel/WHM (2082, 2083, 2086, 2087) si no se especifica ningún puerto.
Detección Inteligente: Prioriza los puertos definidos por el usuario (p. ej., 1.2.3.4:2083) pero recurre al escaneo multi-puerto para IPs/dominios sin puerto especificado.
Alta Concurrencia: Construido con ThreadPoolExecutor para el escaneo rápido de grandes listas de IPs.
Interfaz de Terminal Atractiva: Utiliza la librería Rich para barras de progreso, paneles de estado y un panel resumen completo del escaneo.
Salida Dual: Genera tanto un informe de texto detallado (.txt) como un archivo de datos estructurado (.json) para análisis posteriores.
Clonar el repositorio:
git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
cd cpanel-cve-2026-41940-auditor
Instalar las dependencias:
pip install requests rich
Prepare un archivo targets.txt que contenga las direcciones IP o dominios que desea auditar (uno por línea).
Escaneo Simple:
python cpanel-scan-cve.py
Terminal: Actualizaciones de estado en tiempo real con una tabla resumen final.
audit_results_detailed.txt: Un informe legible por humanos que incluye los encabezados del servidor y las versiones detectadas.
audit_results.json: Datos legibles por máquina para la integración con otras herramientas de seguridad.
Esta herramienta se proporciona únicamente con fines educativos y para auditorías de seguridad autorizadas. Ejecutar esta herramienta contra objetivos sin permiso explícito es ilegal y poco ético. El desarrollador (xsanflip) no es responsable de ningún uso indebido o daño causado por este programa.
Autor: xsanlahci
Referencia de Investigación: Basado en los hallazgos publicados por watchTowr Labs (abril de 2026).
