
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/xmyronn/cve-2026-6184-stored-xss
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubxmyronn/cve-2026-6184-stored-xss

CVE-2026-6184-stored-XSS

Prueba de concepto para una vulnerabilidad XSS almacenado en Simple Content Management System PHP, que demuestra el robo de cookies de sesión mediante la entrada no saneada del título de noticias.

Ver Repositorio
3hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

XSS Almacenado en el Título de Noticias - Sistema de Gestión de Contenidos Simple PHP

Descripción

Existe una vulnerabilidad de Cross-Site Scripting (XSS) Almacenado en el Sistema de Gestión de Contenidos Simple PHP. El campo Título de Noticias en el panel de administración no sanitiza la entrada del usuario antes de almacenarla en la base de datos y reflejarla en la página pública de inicio. Cualquier visitante que navegue por la página principal activará la carga útil XSS almacenada, permitiendo a un atacante robar cookies de sesión y secuestrar cuentas.


Detalles de la Vulnerabilidad

  • Tipo: Cross-Site Scripting Almacenado (CWE-79)
  • Impacto: Secuestro de Sesión / Robo de Cookies
  • Archivo Afectado: /web/admin/welcome.php
  • Parámetro Afectado: Campo Título de Noticias
  • Vector de Ataque: Remoto, Autenticado (Administrador)
  • Se Activa En: /web/index.php (público, sin autenticación)

Proveedor

code-projects.org

Producto

Sistema de Gestión de Contenidos Simple PHP

Versión

1.0


Prueba de Concepto (PoC)

Paso 1 - Iniciar sesión en el panel de administración e ir a Añadir Noticias:

http://[target]/web/admin/welcome.php?addnews
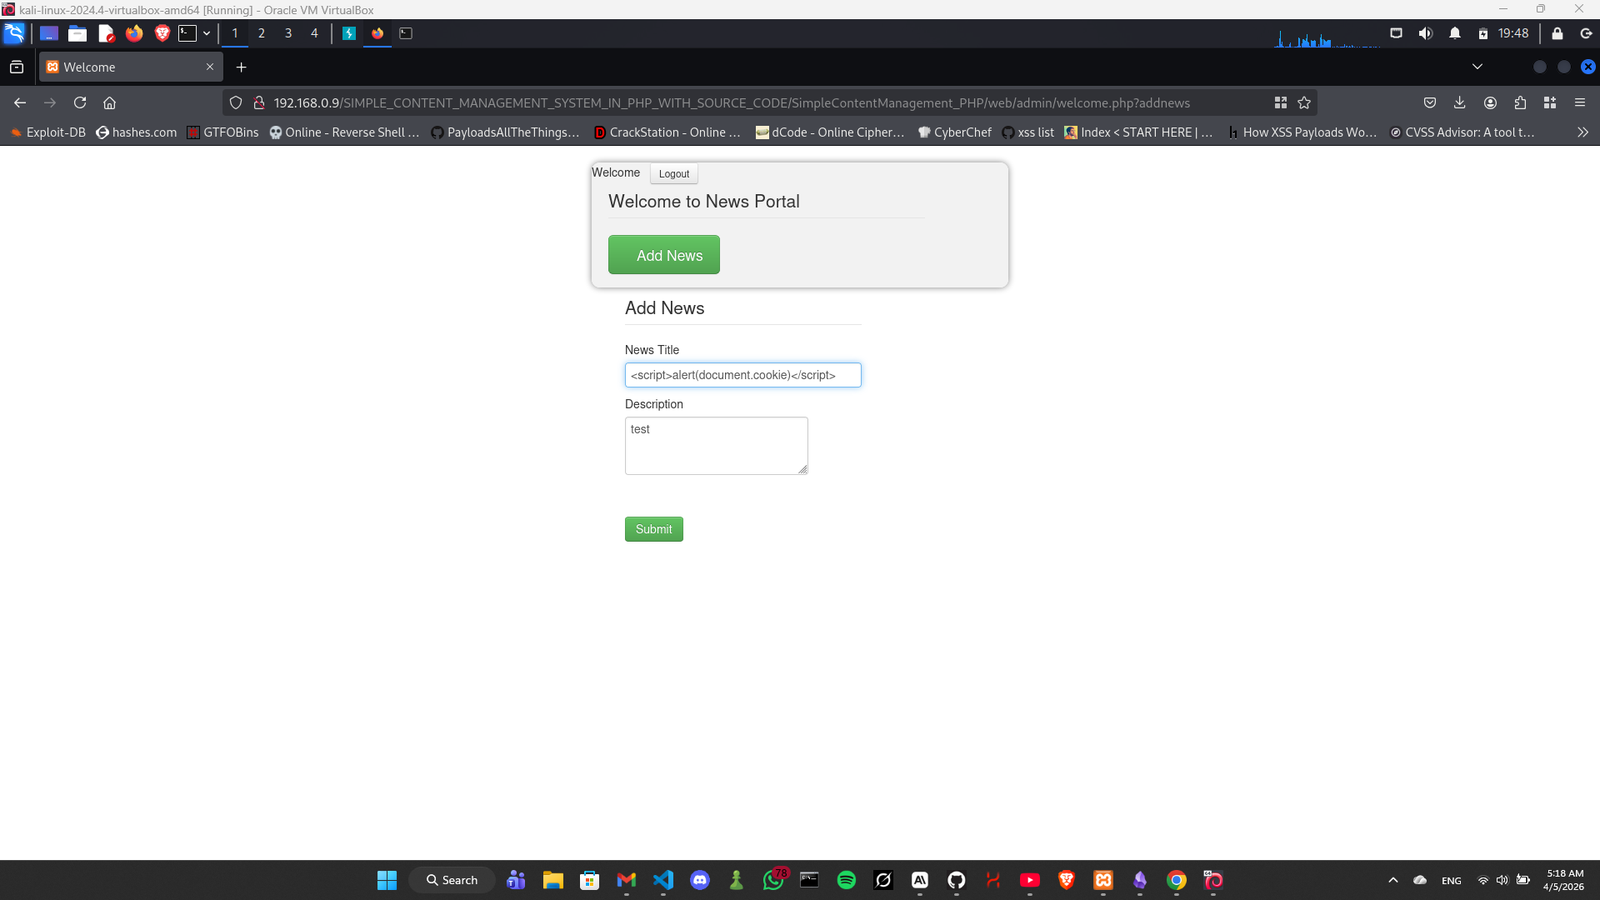
Paso 2 - Introducir la carga útil XSS en el campo Título de Noticias:

Paso 3 - Enviar el formulario:

Screenshot 2026-04-05 051828

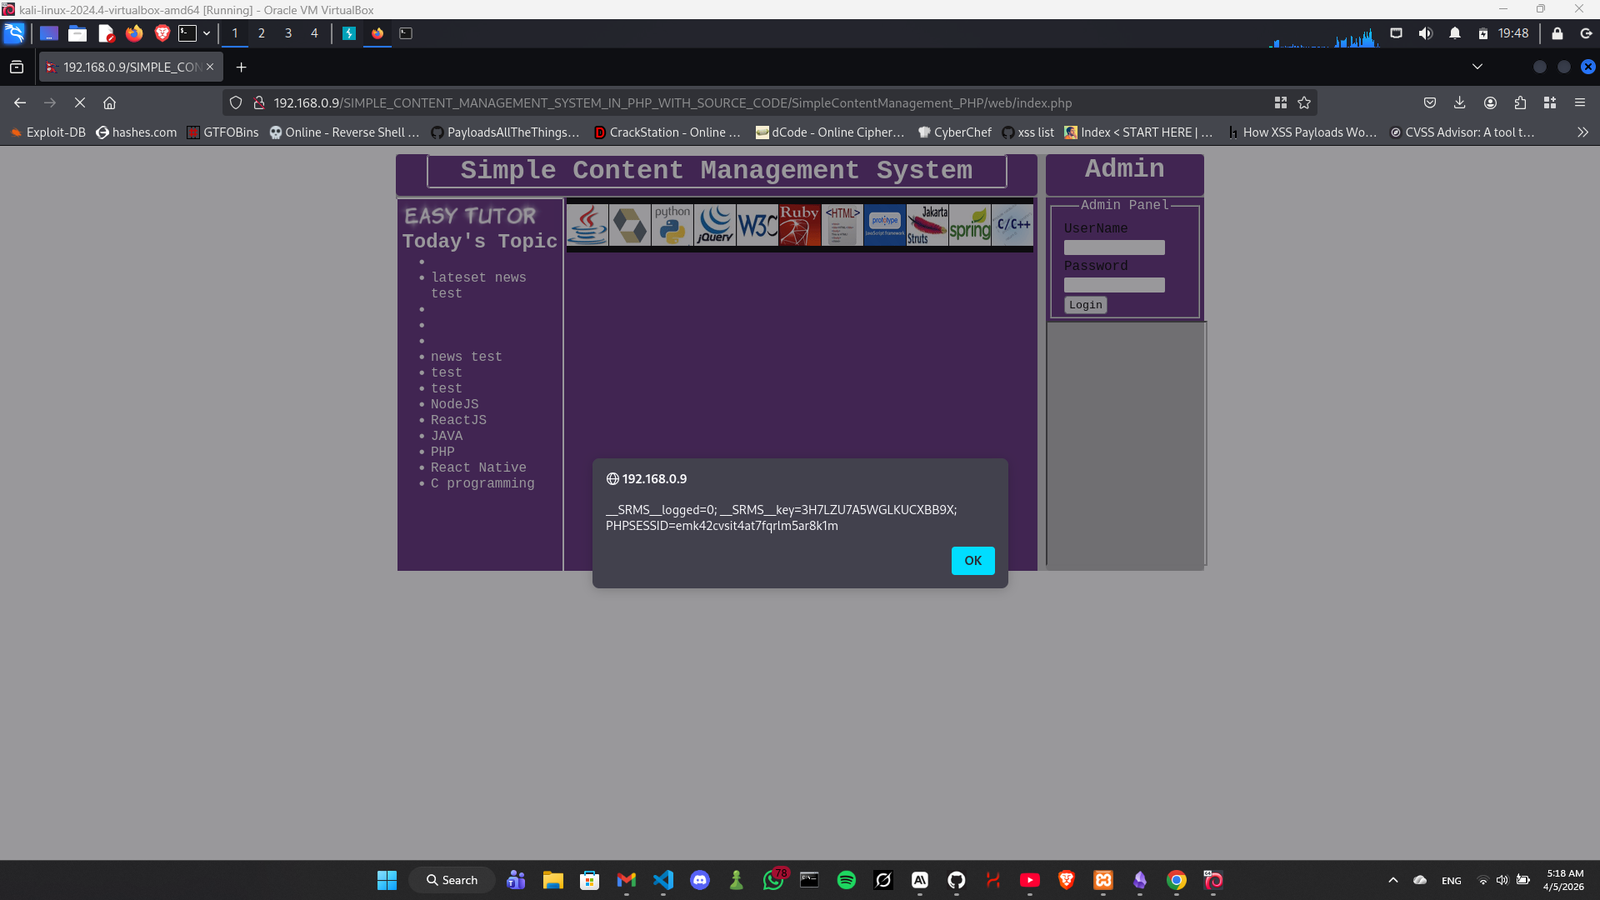
Paso 4 - Visitar la página pública de inicio:

http://[target]/web/index.php

Paso 5 - El XSS se ejecuta y filtra las cookies de sesión:

Screenshot 2026-04-05 051844

Impacto

Cualquier usuario que visite la página pública de inicio tendrá sus cookies de sesión expuestas al atacante. Esto permite el secuestro completo de la sesión y la toma de control de la cuenta de cualquier usuario conectado, incluidos los administradores.


Autor

Imad Alvi


Referencia

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

Descargar herramienta