Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
vscan — herramienta de escaneo de vulnerabilidades que utiliza nmap y scripts nse | Kitploit
Herramientas/GitHubGitHub/xen0vas/vscan
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesSeguridad de RedesPruebas de Penetración
GitHubxen0vas/vscan

vscan

herramienta de escaneo de vulnerabilidades que utiliza nmap y scripts nse

Ver Repositorio
2085213hace 2 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

vscan

Herramienta de escaneo de vulnerabilidades que utiliza nmap y scripts NSE para encontrar vulnerabilidades

Esta herramienta aporta un valor adicional al escaneo de vulnerabilidades con nmap. Utiliza scripts NSE que pueden añadir flexibilidad en términos de detección y explotación de vulnerabilidades. A continuación se presentan algunas de las características que proporcionan los scripts NSE

  • Descubrimiento de red
  • Detección de versiones más sofisticada
  • Detección de vulnerabilidades
  • Detección de puertas traseras
  • Explotación de vulnerabilidades

Esta herramienta utiliza la ruta /usr/share/nmap/scripts/ donde se encuentran los scripts NSE en Kali Linux

La herramienta realiza lo siguiente

  • Verifica la comunicación con los hosts objetivo comprobando las solicitudes ICMP
  • Toma como entrada un nombre de protocolo, como http, y ejecuta todos los scripts NSE relacionados con ese protocolo
  • Si se desencadena alguna vulnerabilidad, guarda la salida en un archivo de registro
  • Puede realizar todas las acciones anteriores para un rango de direcciones IP

Si la herramienta encuentra una vulnerabilidad en un protocolo determinado (p. ej., http), guarda la salida en un archivo de registro que se crea y se guarda en la siguiente ubicación /home/vulnerabilities_enumeration/http_vulnerabilities/http_vulnerabilities/http_vulnerabilities.txt En este ejemplo, las carpetas se han creado utilizando el prefijo del protocolo, que en la ocasión actual es el protocolo http.

Uso:

[Usage:] ./vscan.sh <ip_range> <protocol> <port> <Pn (optional)>

Descargar herramienta

[Usage:] ./vscan.sh <ips_file> <protocol> <port> <Pn (optional)>

[Usage:] ./vscan.sh <ip> <protocol> <port> <Pn (optional)>

Cómo ejecutar:

./vscan.sh 192.168.162.90 http 80

./vscan.sh 192.168.162.10-90 http 80

./vscan.sh 192.168.162.90 ssh 22 Pn

./vscan.sh IPs.txt smb 445
Referencias :

  • https://nmap.org/book/nse.html
  • https://nmap.org/nsedoc/

Capturas de pantalla:

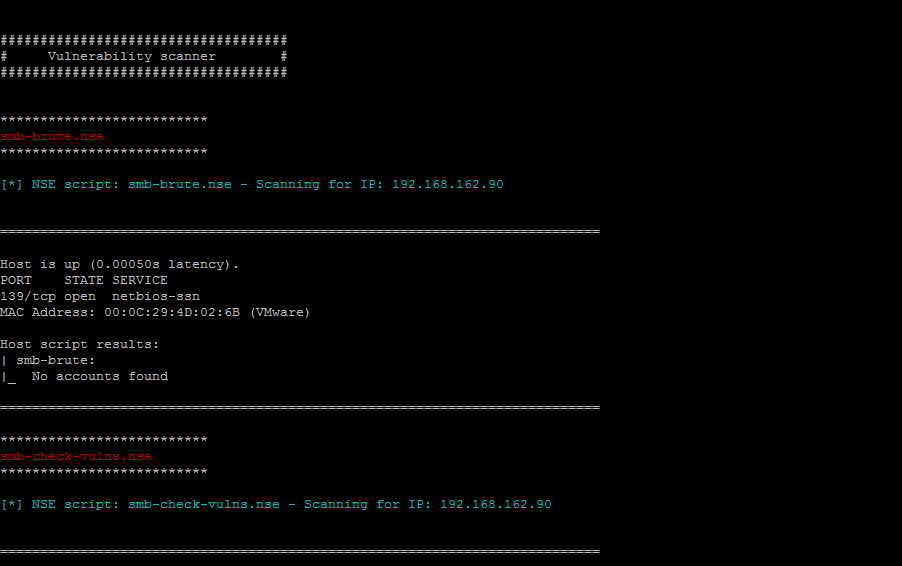
Ejemplo: Escaneo SMB

vuln_scan

Ejemplo: Detección de vulnerabilidad Slowloris

slowloris

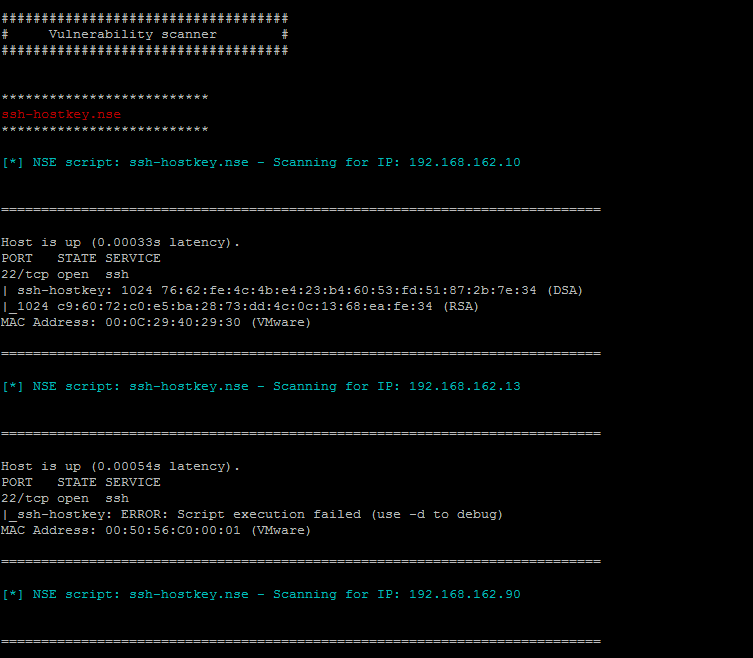
Ejemplo: Escaneo de múltiples IP con claves SSH débiles

range

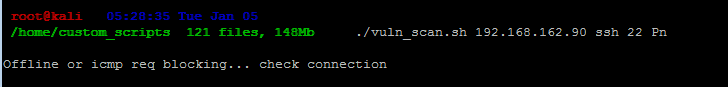
Ejemplo: Cuando el sistema está inactivo o no hay solicitudes ICMP

block