 xaitax/sploitscan
Agrega detalles de CVE, bases de datos de exploits y puntuaciones EPSS con evaluación de riesgos mediante IA e importación de escáneres de vulnerabilidades para parches priorizados.


SploitScan es una herramienta potente y fácil de usar diseñada para agilizar el proceso de identificación de exploits para vulnerabilidades conocidas y su respectiva probabilidad de explotación. Capacita a los profesionales de ciberseguridad con la capacidad de identificar y aplicar rápida y eficazmente exploits conocidos y de prueba. Es especialmente valiosa para los profesionales que buscan mejorar sus medidas de seguridad o desarrollar estrategias de detección robustas contra amenazas emergentes.
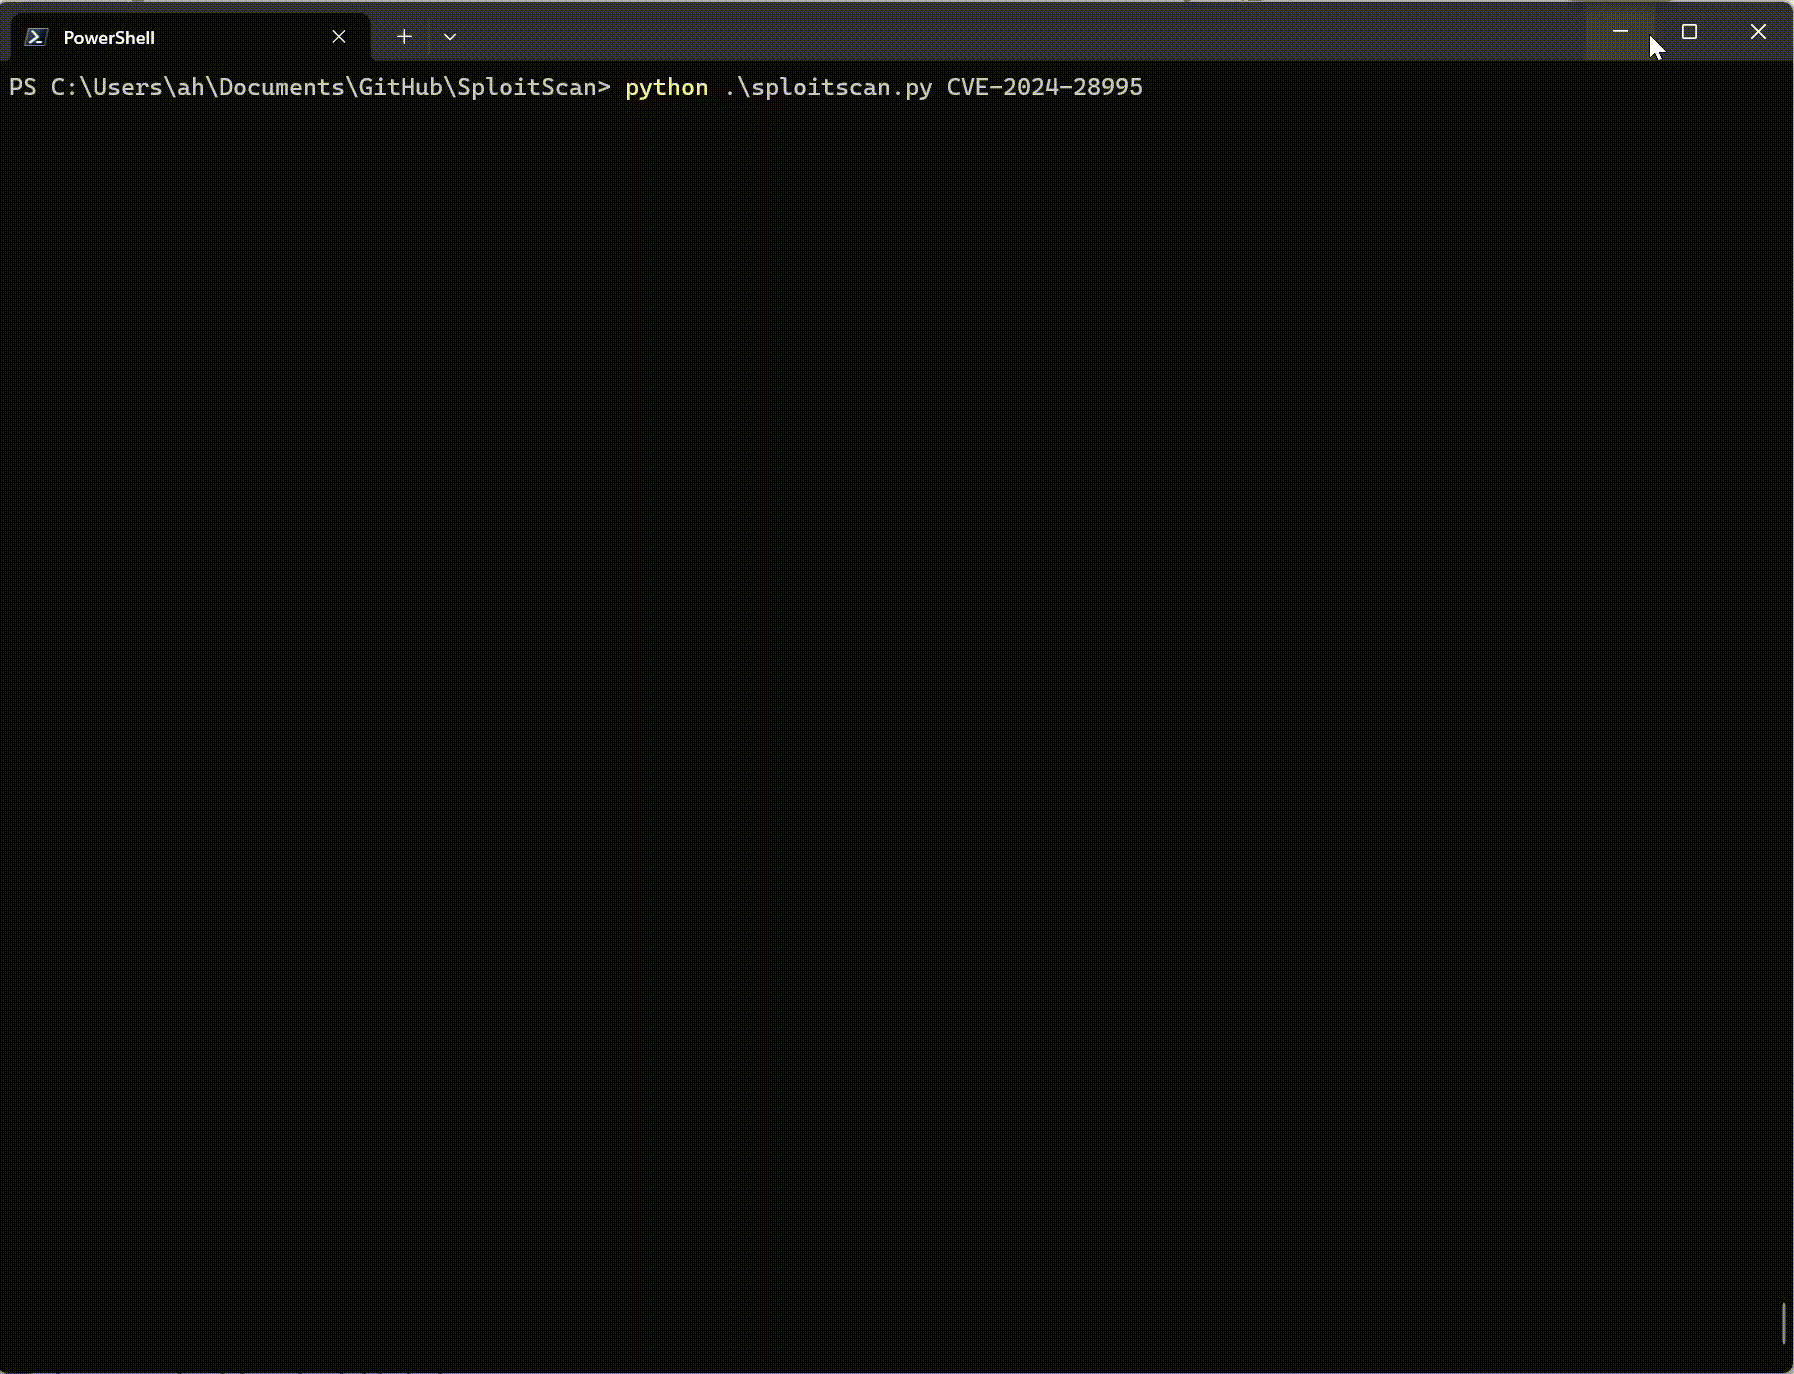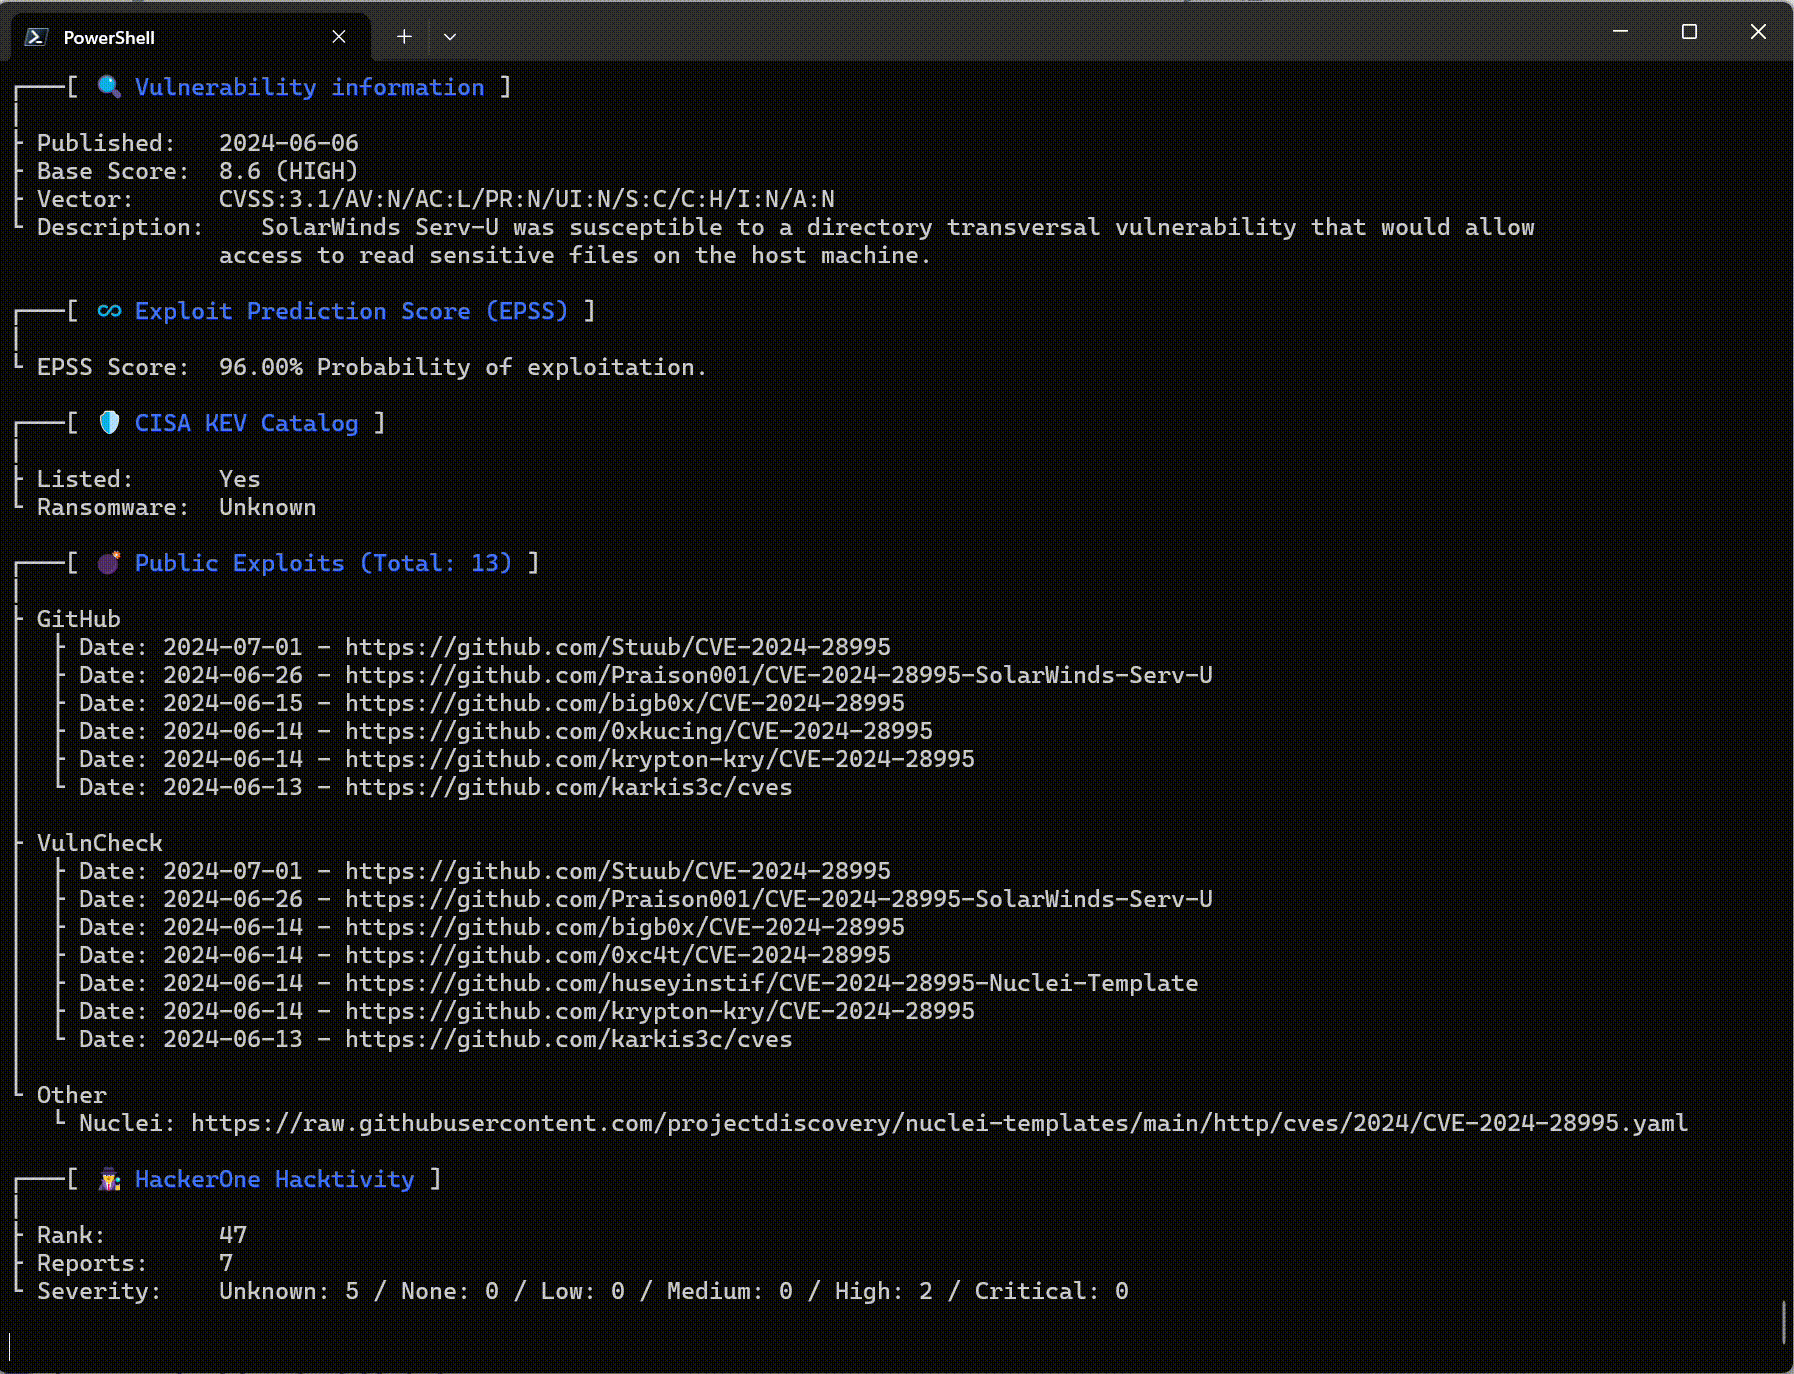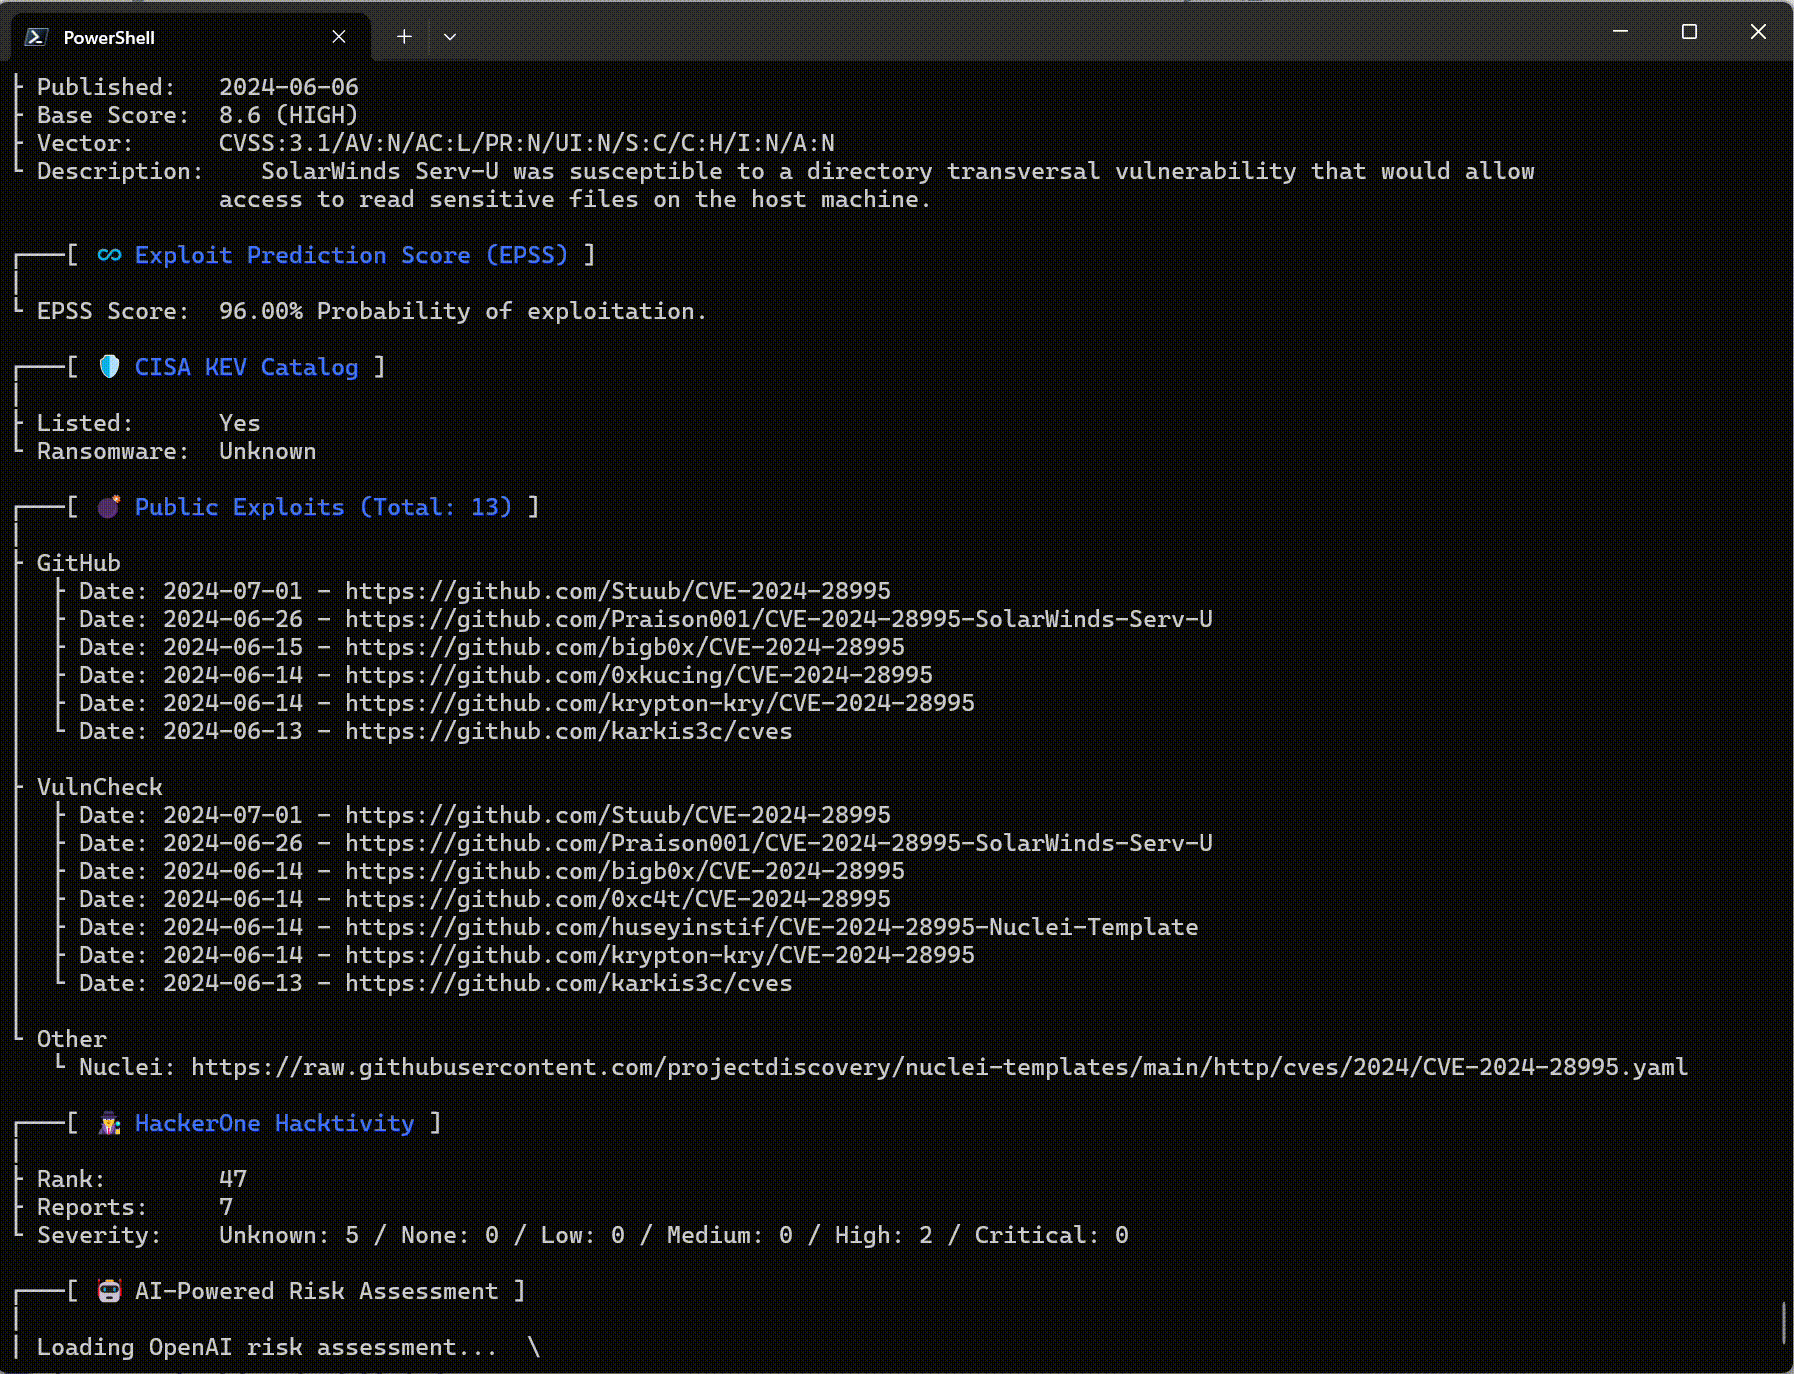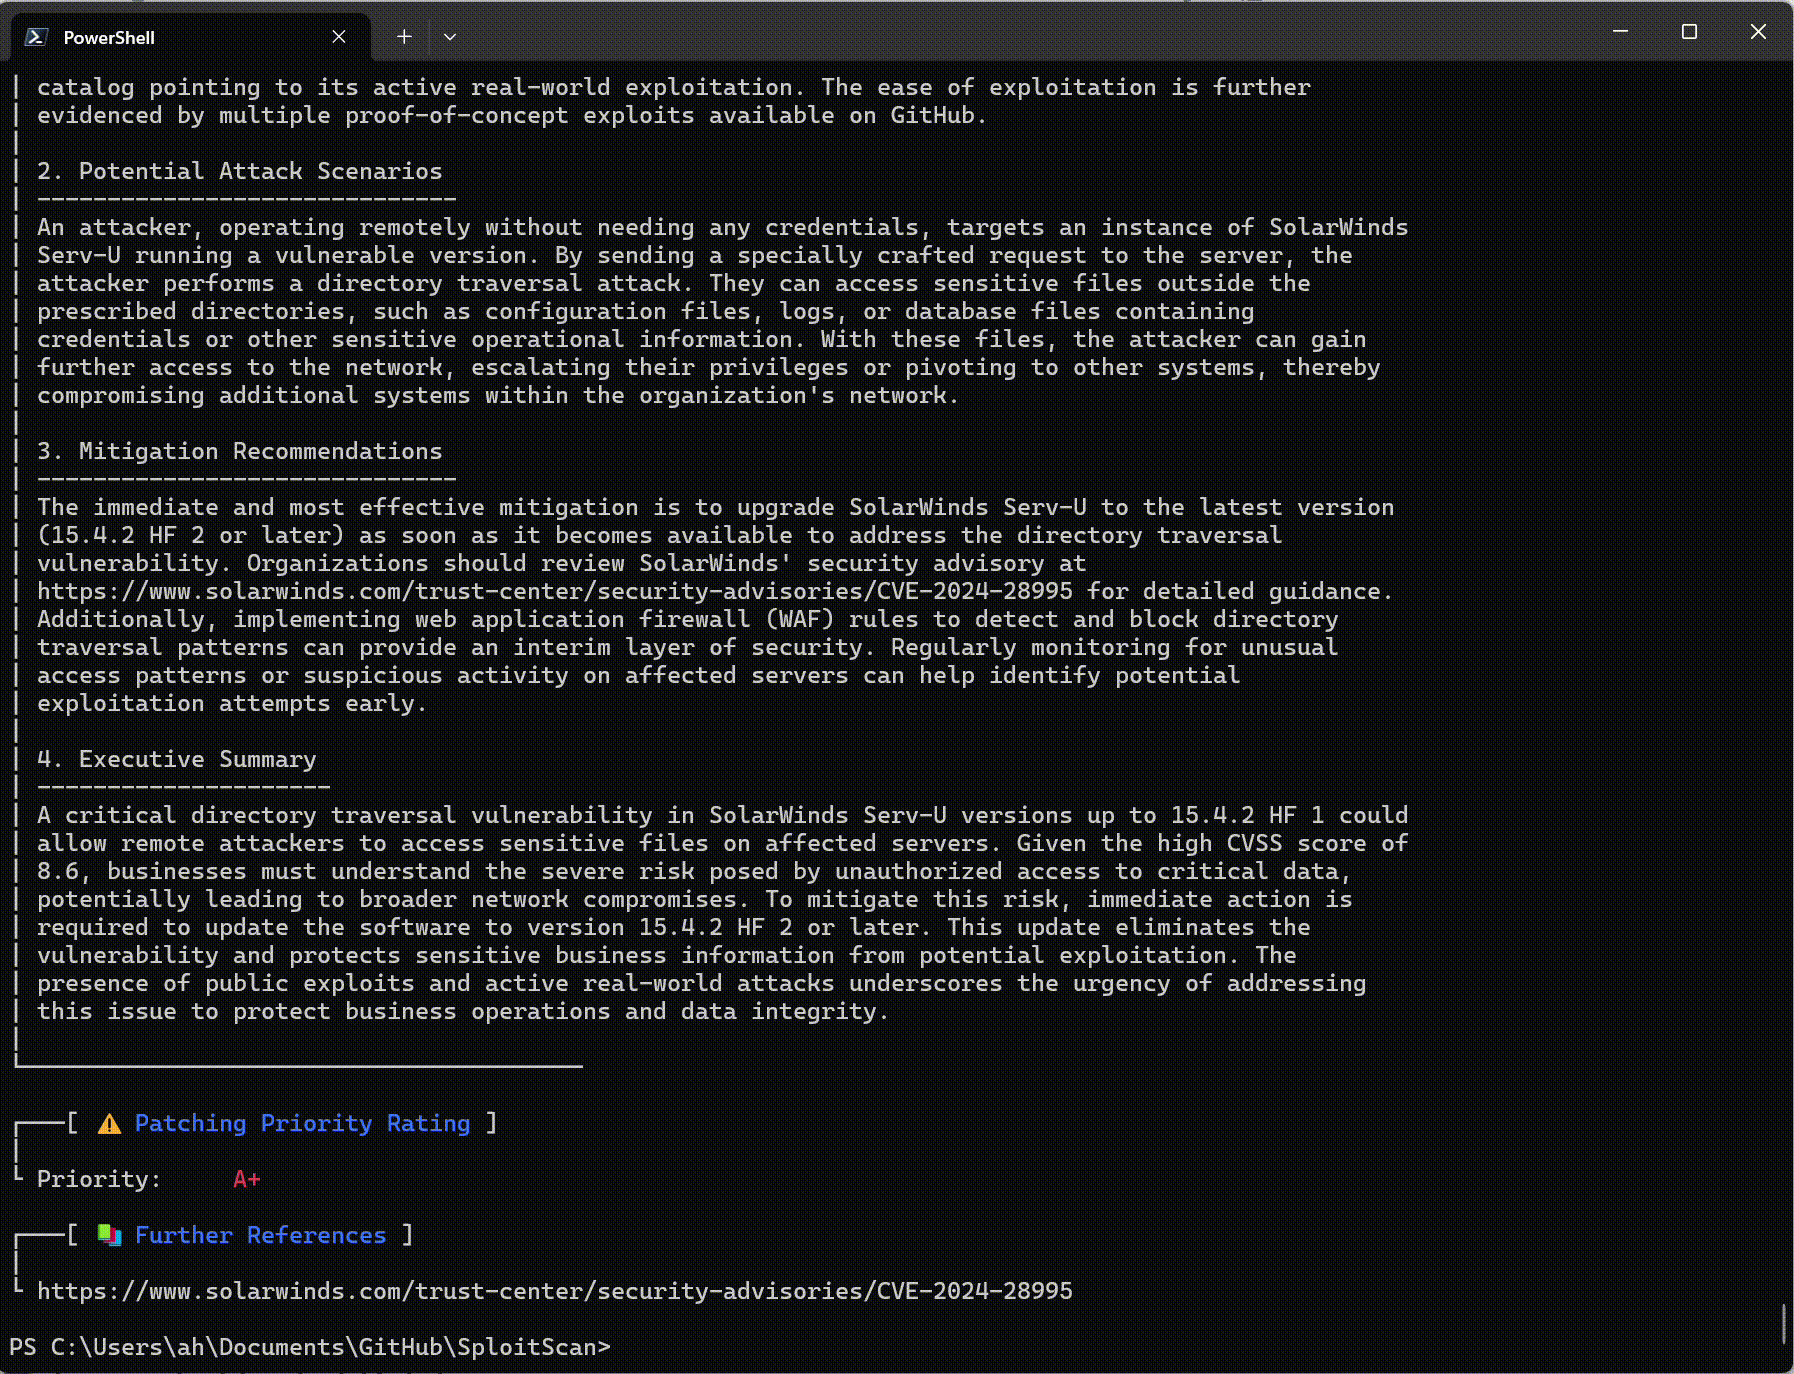
Obtención de información de CVE
Recupera información detallada sobre vulnerabilidades.
Integración con EPSS
Verifica la probabilidad de explotación con datos del Exploit Prediction Scoring System.
Agregación de exploits públicos
Recopila datos de exploits disponibles públicamente para ayudarte a entender el contexto de cada vulnerabilidad.
Integración con CISA KEV
Ve rápidamente si una vulnerabilidad está listada en el catálogo de Vulnerabilidades Explotadas Conocidas de CISA.
Evaluación de riesgos con IA
Obtén evaluaciones de riesgos usando múltiples proveedores de IA (OpenAI ChatGPT, Google Gemini, Grok AI o DeepSeek) que explican los riesgos potenciales y ofrecen ideas de mitigación.
Informes de HackerOne
Descubre si una vulnerabilidad ha estado involucrada en informes de bug bounty de HackerOne, incluyendo clasificación básica y detalles de severidad.
Sistema de prioridad de parcheo
Recibe una calificación de prioridad simple para parchear basada en CVSS, EPSS e información de exploits disponibles.
Soporte de múltiples CVE y opciones de exportación
Trabaja con múltiples CVE a la vez y exporta los resultados a formatos HTML, JSON o CSV.
Importación de escáneres de vulnerabilidades
Importa resultados de escaneos de escáneres populares (Nessus, Nexpose, OpenVAS, Docker) para buscar directamente exploits conocidos. Ahora admite importación basada en directorios con --input-dir para procesar por lotes múltiples informes.
Selección granular de métodos
Elige qué métodos de obtención de datos específicos ejecutar (como CISA, EPSS, HackerOne, IA, etc.) para obtener solo la información que necesitas.
Actualización y clonación de la base de datos local de CVE
Mantén una copia local del repositorio CVE List V5. Esto te permite actualizar todos los datos de CVE en tu máquina para uso sin conexión y búsqueda.
Búsqueda de CVE por palabra clave en múltiples fuentes
Busca CVE por palabras clave (por ejemplo, "Apple") tanto en tu base de datos local como en fuentes remotas como CISA y Nuclei Templates.
Modo rápido para salida simplificada
Usa el modo rápido para mostrar solo la información básica del CVE, omitiendo búsquedas adicionales para obtener resultados más rápidos.
Interfaz amigable
Disfruta de una interfaz clara y directa que presenta toda la información en un formato fácil de leer.
git clone https://github.com/xaitax/SploitScan.git cd sploitscan pip install -r requirements.txt
### pip```shell
pip install --user sploitscan
apt install sploitscan
### Obtención de claves de API

- **VulnCheck**: Regístrate para obtener una cuenta gratuita en [VulnCheck](https://vulncheck.com/) para obtener tu clave de API.
- **OpenAI**: Crea una cuenta y obtén una clave de API en [OpenAI](https://platform.openai.com/signup/).
- **Google Gemini**: Crea una cuenta y obtén una clave de API en [Google AI Studio](https://aistudio.google.com/app/apikey).
- **xAI Grok**: Crea una cuenta y obtén una clave de API en [xAI](https://x.ai/api).
- **DeepSeek**: Crea una cuenta y obtén una clave de API en [DeepSeek](https://platform.deepseek.com/api_keys).

### Archivo de configuración

SploitScan busca un `config.json` en múltiples ubicaciones por defecto. Cargará el primer archivo válido que encuentre, en este orden:

1. **Ruta personalizada pasada mediante `--config` o `-c`**
2. **Variable de entorno**: `SPLOITSCAN_CONFIG_PATH`
3. **Ubicaciones locales y estándar de archivos de configuración**:
   - Directorio de trabajo actual
   - `~/.sploitscan/config.json`
   - `~/.config/sploitscan/config.json`
   - `~/Library/Application Support/sploitscan/config.json` (macOS)
   - `%APPDATA%/sploitscan/config.json` (Windows)
   - `/etc/sploitscan/config.json`

> **Nota**: Solo se carga un archivo: el primero que se encuentre en la secuencia anterior. Puedes colocar tu `config.json` en cualquiera de estas rutas.

Un `config.json` típico podría verse así:```json
{
    "vulncheck_api_key": "",
    "openai_api_key": "",
    "google_ai_api_key": "",
    "grok_api_key": "",
    "deepseek_api_key": ""
}
$ python .\sploitscan.py -h
███████╗██████╗ ██╗ ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗ ██╗ ██╔════╝██╔══██╗██║ ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗ ██║ ███████╗██████╔╝██║ ██║ ██║██║ ██║ ███████╗██║ ███████║██╔██╗ ██║ ╚════██║██╔═══╝ ██║ ██║ ██║██║ ██║ ╚════██║██║ ██╔══██║██║╚██╗██║ ███████║██║ ███████╗╚██████╔╝██║ ██║ ███████║╚██████╗██║ ██║██║ ╚████║ ╚══════╝╚═╝ ╚══════╝ ╚═════╝ ╚═╝ ╚═╝ ╚══════╝ ╚═════╝╚═╝ ╚═╝╚═╝ ╚═══╝ v0.14.0 / Alexander Hagenah / @xaitax / [email protected]
usage: sploitscan.py [-h] [-e {json,csv,html}] [-t {nessus,nexpose,openvas,docker}] [--ai {openai,google,grok,deepseek}] [-k KEYWORDS [KEYWORDS ...]] [-local] [-f] [-m METHODS] [-i IMPORT_FILE] [-c CONFIG] [-d] [cve_ids ...]
SploitScan: Retrieve and display vulnerability and exploit data for specified CVE ID(s).
positional arguments: cve_ids Enter one or more CVE IDs (e.g., CVE-YYYY-NNNNN). This is optional if an import file is provided via -i.

