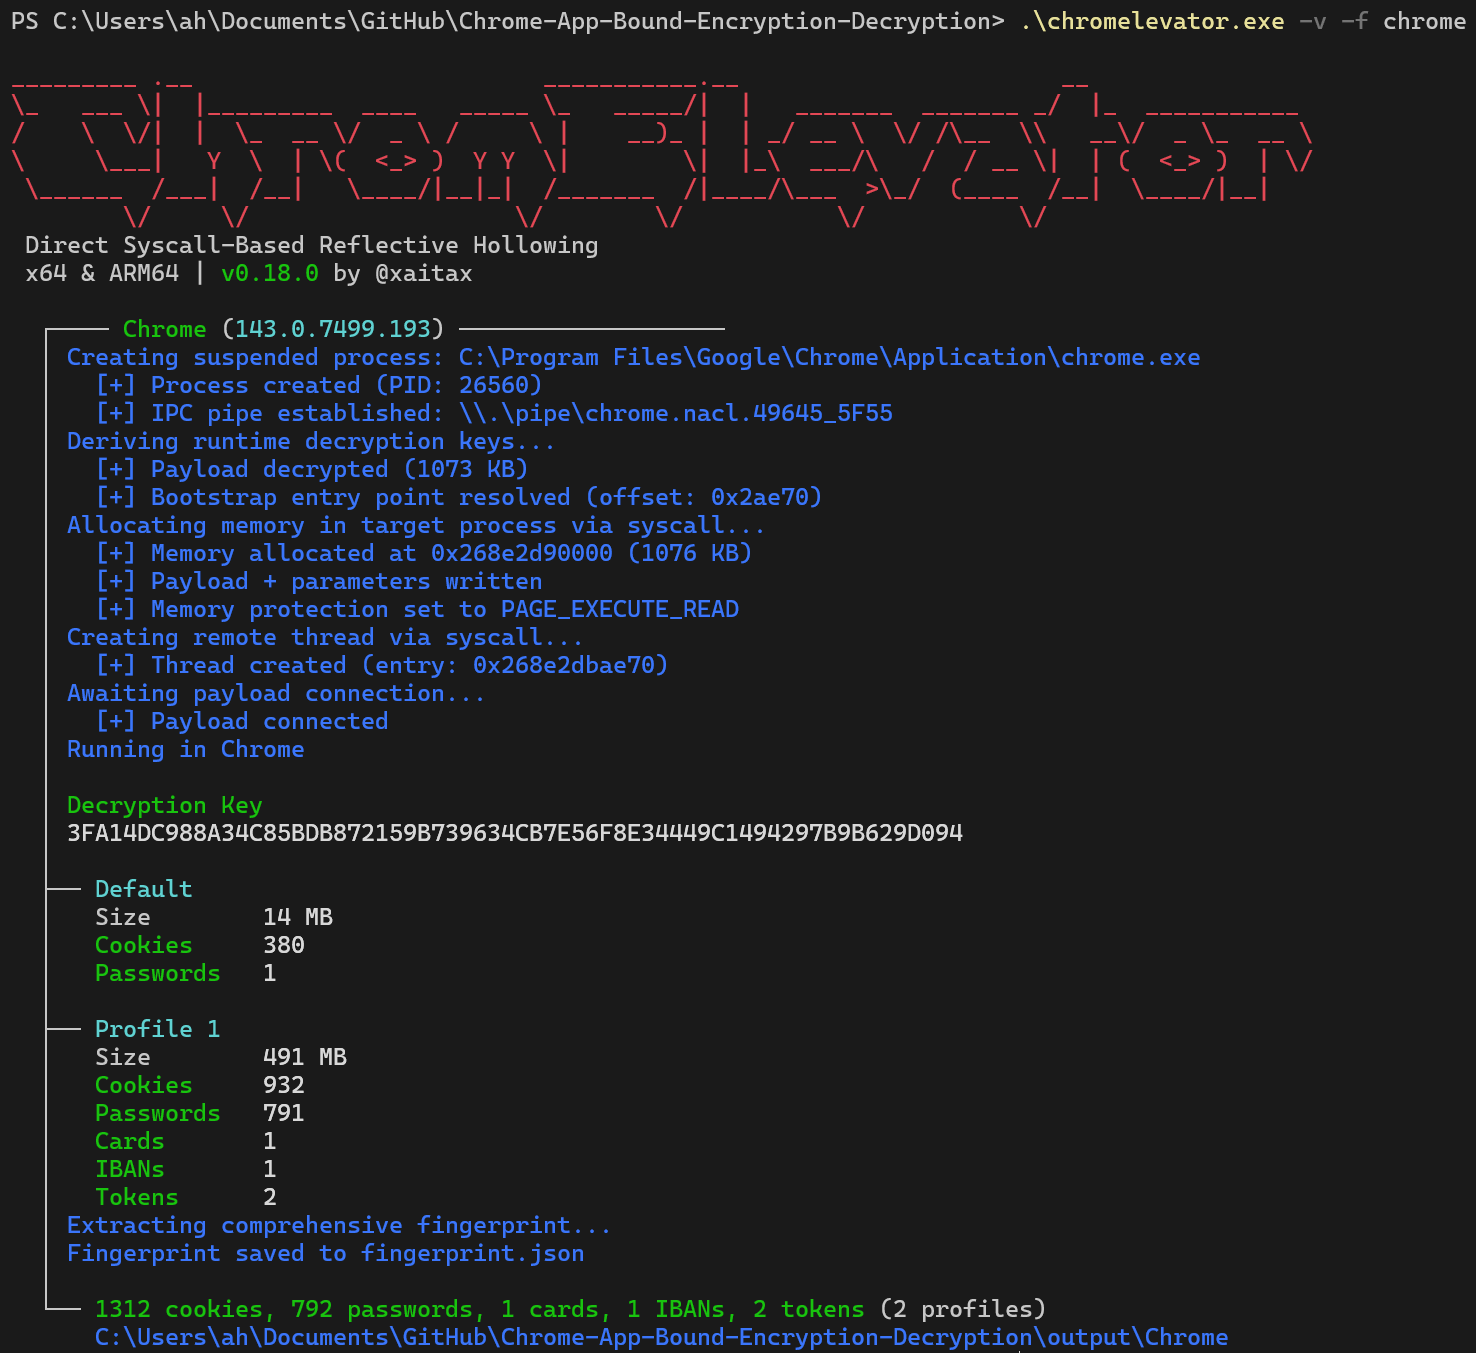

Bypass del cifrado App-Bound de Chromium mediante Reflective Process Hollowing basado en syscalls directas. Extrae cookies, contraseñas, métodos de pago y tokens de Chrome, Edge, Brave y Avast: sin archivos, en modo usuario, sin requerir administrador.

Chrome App-Bound Encryption Decryption)



Una herramienta de post-explotación que demuestra una evasión completa en memoria del App-Bound Encryption (ABE) de Chromium. Este proyecto utiliza Process Hollowing reflectivo basado en syscalls directos para lanzar un proceso legítimo del navegador en estado suspendido, inyectando sigilosamente un payload para secuestrar su identidad y contexto de seguridad. Esta técnica Living-off-the-Land (LOTL) subvierte el propio modelo de seguridad del navegador. El enfoque sin archivos permite que la herramienta opere completamente desde la memoria, evadiendo los ganchos de API de modo usuario para descifrar y exfiltrar datos sensibles del usuario (cookies, contraseñas, pagos) de los navegadores Chromium modernos.
Si encuentras valiosa esta investigación, te agradecería un café:

La eficacia de esta herramienta se basa en una combinación de técnicas modernas centradas en la evasión:
Syscalls directos para evasión: Evita los ganchos de EDR/AV en modo usuario sobre las funciones estándar de WinAPI invocando directamente las funciones del kernel. El motor resuelve dinámicamente los números de syscall en tiempo de ejecución mediante la técnica Hell's Gate con coincidencia de funciones basada en hash (sin nombres de syscall en texto plano en el binario).
Process Hollowing basado en syscalls directos: Una técnica sigilosa de creación e inyección de procesos. En lugar de inyectar en un proceso de alto tráfico y potencialmente monitorizado, crea un nuevo proceso anfitrión suspendido. Esto reduce significativamente las probabilidades de detección, ya que todas las manipulaciones de memoria ocurren antes de que el proceso comience su ejecución normal.
Payload sin archivos en memoria: La DLL del payload nunca toca el disco en la máquina objetivo. Está incrustada como una matriz de bytes cifrada con ChaCha20 en tiempo de compilación, con claves derivadas en tiempo de compilación, se descifra en memoria y se carga de forma reflectiva, minimizando su huella forense y evadiendo los escáneres estáticos basados en archivos.
Inyección reflectiva de DLL (RDI): Un método sigiloso de inyección de procesos que evita LoadLibrary para el payload principal, evadiendo así los mecanismos de detección que monitorizan las cargas de módulos. El cargador bootstrap autónomo mapea las secciones del PE, realiza reubicaciones y resuelve las importaciones desde la memoria.
Invocación COM en el contexto del objetivo: La pieza clave para derrotar a App-Bound Encryption. Al ejecutar código dentro del proceso de confianza del navegador, heredamos su identidad y contexto de seguridad, lo que nos permite realizar llamadas de apariencia legítima al servidor COM de ABE y satisfacer sus comprobaciones de seguridad de validación de rutas.
Nt*/Zw* en texto plano en el binario; utiliza hashes DJB2 en tiempo de compilación.LoadLibrary.--kill para la terminación completa del proceso.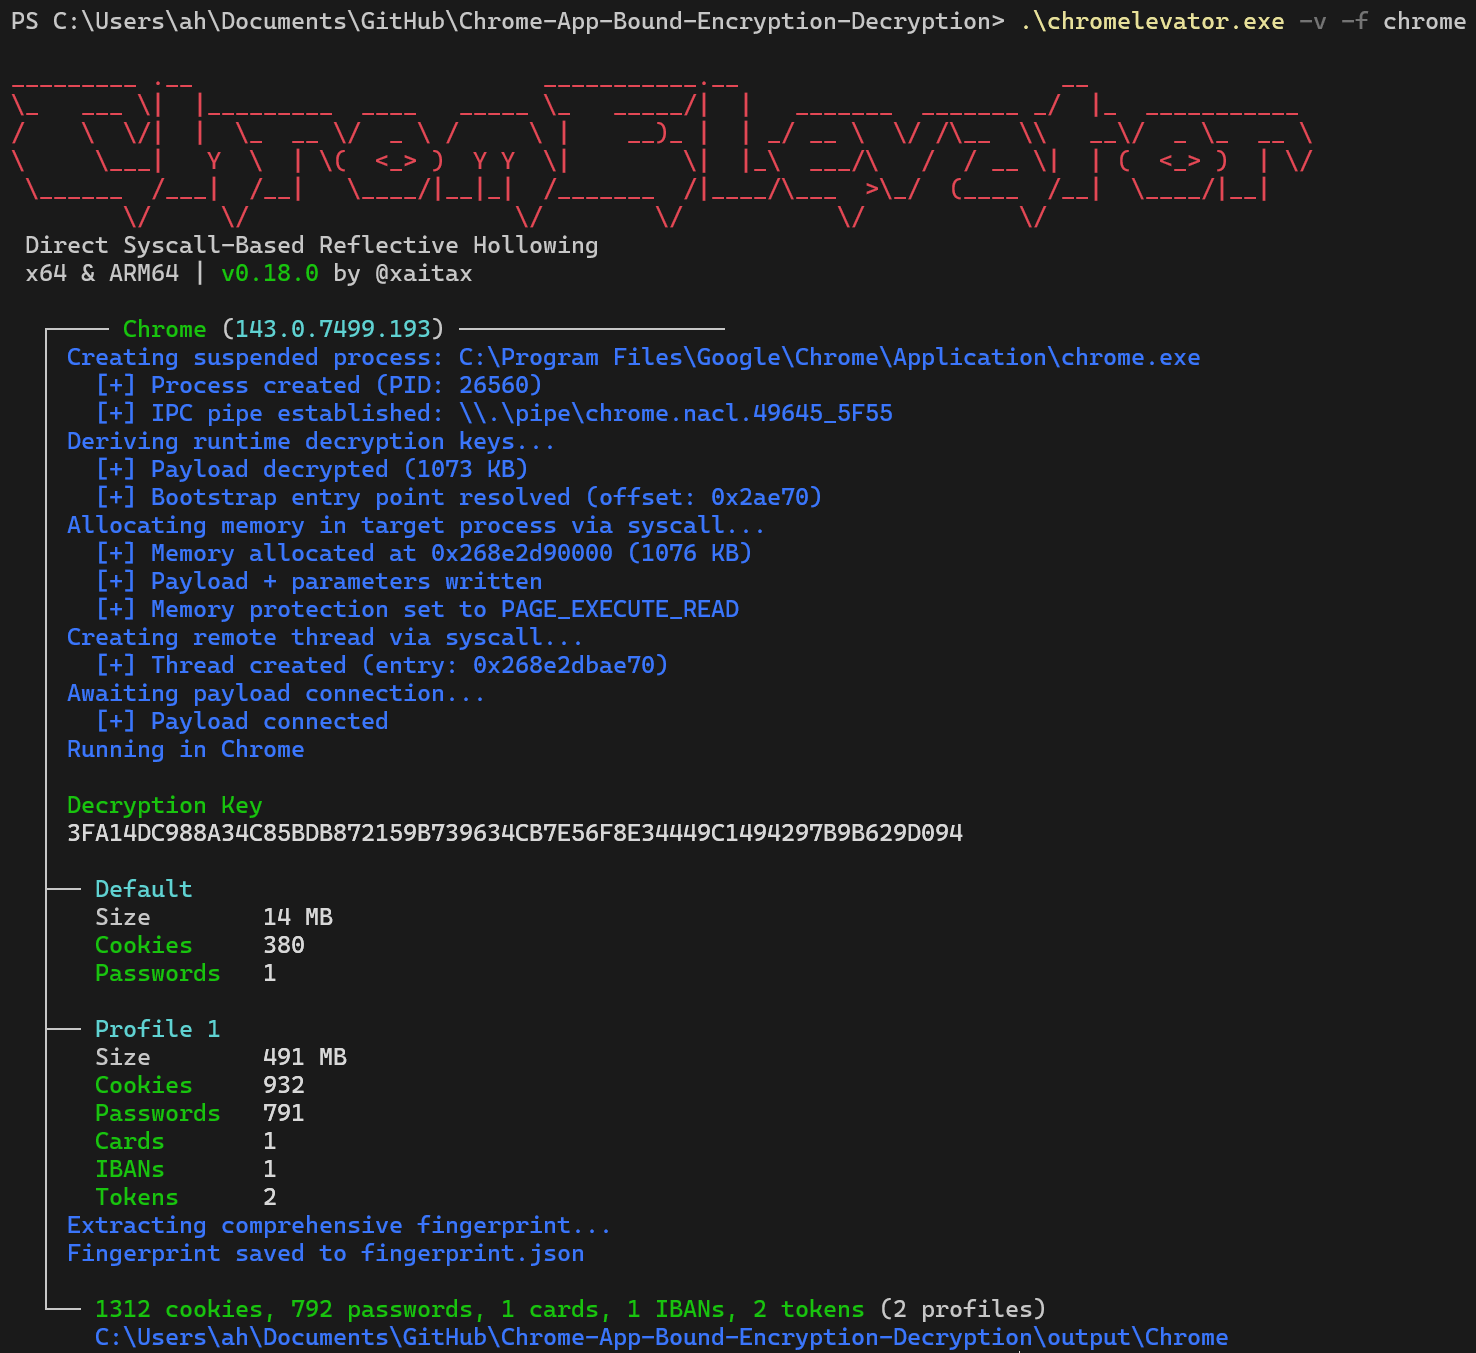
| Navegador | Versión probada (x64 y ARM64) |
|---|---|
| Google Chrome | 144.0.7559.133 |
| Google Chrome Beta | 145.0.7632.18 |
| Brave | 1.86.148 (144.1.86.148) |
| Microsoft Edge | 145.0.3800.36 |
| Avast Secure Browser | 143.0.33371.147 |
Nota: Chrome/Brave/Edge 144+ utilizan la nueva interfaz COM
IElevator2. Esta herramienta usa automáticamenteIElevator2cuando está disponible y recurre aIElevatorpara versiones anteriores. Avast Secure Browser utiliza una interfaz personalizadaIElevatorChromecon una vtable extendida (12 métodos, DecryptData en el offset 104).
Esta matriz describe las capacidades de extracción para cada navegador compatible.
| Funcionalidad | Google Chrome | Microsoft Edge | Brave | Avast Secure Browser |
|---|---|---|---|---|
| Cookies | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Contraseñas | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| Métodos de pago | ✅ ABE | ✅ ABE | ✅ ABE | ✅ ABE |
| IBAN | ✅ ABE | ❌ N/A | ✅ ABE | ✅ ABE |
| Tokens de autenticación | ❌ N/A | ❌ N/A | ❌ N/A |
