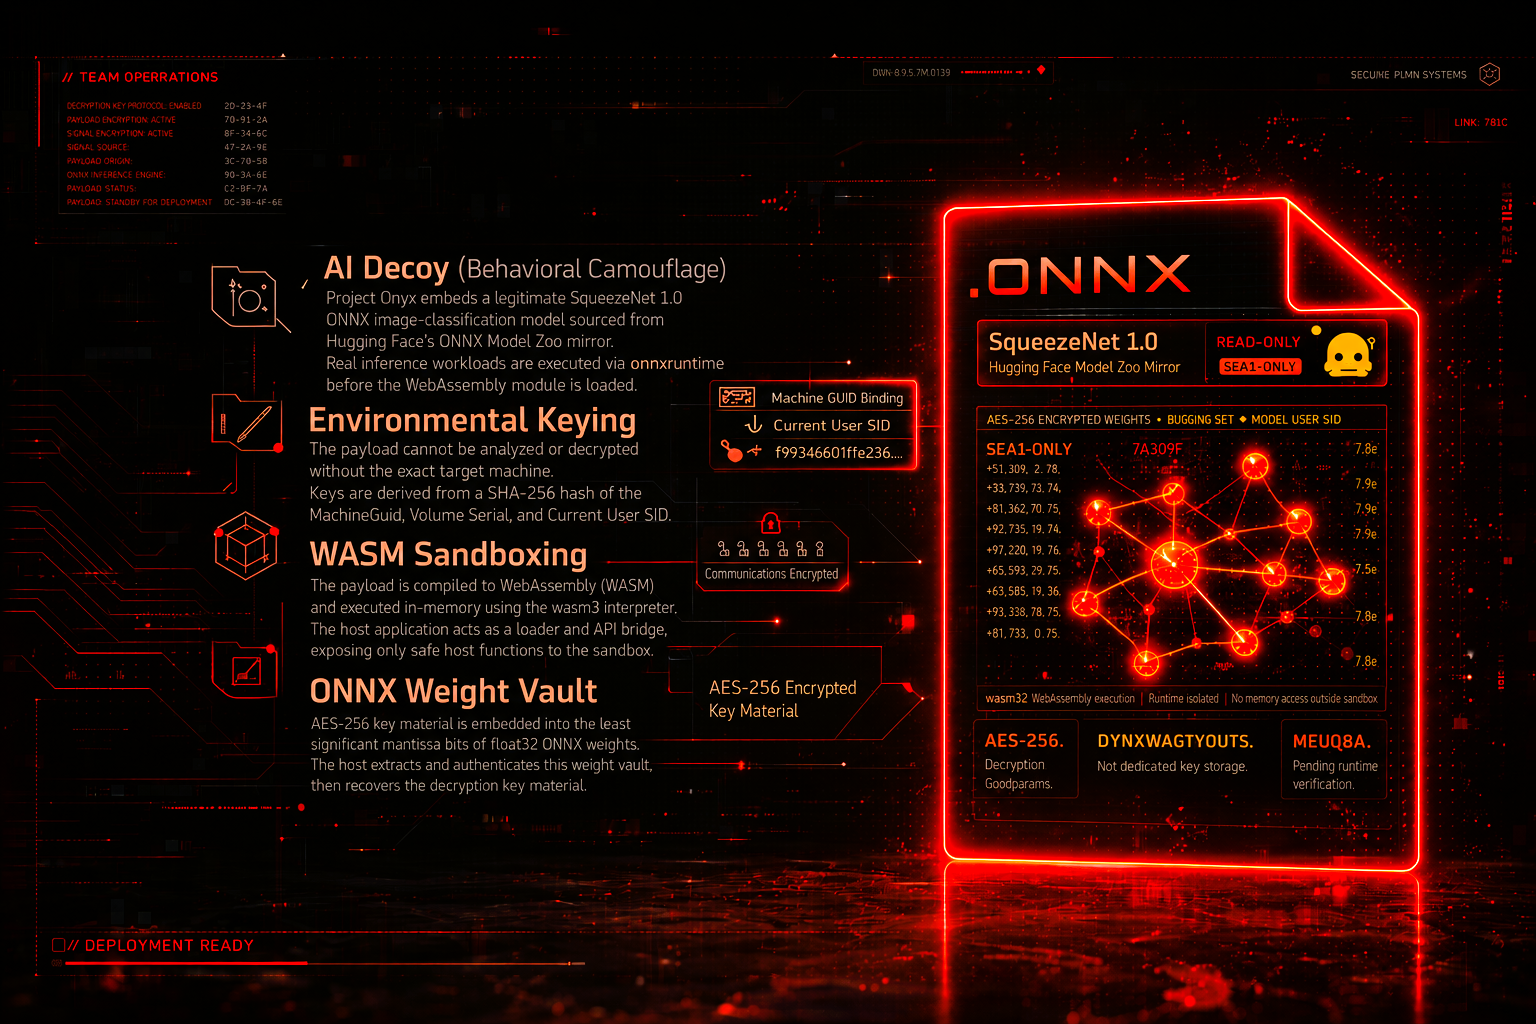

Evasión avanzada de EDR mediante suplantación de telemetría de IA y sandboxing WASM. Project Onyx es un pipeline de Red Team PoC diseñado para demostrar técnicas avanzadas de evasión contra sistemas EDR modernos. Se aleja de la ofuscación tradicional basada en firmas para orientarse hacia el camuflaje conductual y el keying ambiental estricto.
Evasion Avanzada de EDR mediante Suplantación de Telemetría de IA y Sandboxing WASM. Project Onyx es un pipeline PoC de Red Team diseñado para demostrar técnicas avanzadas de evasión contra sistemas EDR modernos. Se aleja del ofuscamiento tradicional basado en firmas hacia el camuflaje conductual y el keying estricto del entorno.
Este proyecto es una investigación de red team de prueba de concepto, que estudia un pipeline de ejecución multicapa no convencional. La arquitectura encadena cinco técnicas distintas: camuflaje de telemetría de IA, keying del entorno vinculado al hardware, esteganografía de pesos ONNX, sandboxing WebAssembly en memoria y C2 de Dead-Drop mediante actualizaciones de modelo descendentes (downlink) --> en una única cadena de entrega funcional.
Project Onyx no afirma ser un bypass funcional de sistemas EDR de producción. Es un boceto arquitectónico: cada componente está implementado y es funcional como parte de la cadena, pero cada capa requeriría investigación dedicada para ser significativa contra defensas del mundo real. Project Onyx se entiende mejor como un punto de partida estructurado para ese tipo de exploración. La carga útil en tiempo de ejecución está intencionalmente limitada a un beacon de heartbeat, permitiendo examinar todo el pipeline sin incluir comportamiento destructivo o de post-explotación.
onnxruntime de Microsoft. Esto hace que el artefacto ONNX sea una parte activa del pipeline en lugar de un archivo decorativo como el anterior MLP pequeño.MachineGuid del objetivo, el Volume Serial Number y el SID del usuario actual.wasm3. La aplicación host en C++ actúa simplemente como un cargador y puente de API, exponiendo funciones seguras del host al sandbox WASM.float32. El host extrae esta bóveda de pesos de los bytes del modelo incrustado, la autentica, y solo entonces recupera el material clave de demostración.heartbeat_ack y set_status, demostrando la viabilidad del canal sin permitir la ejecución arbitraria de comandos.
Ver docs/architecture.md para el ESQUEMA técnico completo de extremo a extremo. (Lo recomiendo, para una mejor comprensión).
y también el proceso completo: mis errores, los conceptos e ideas que consideré en el camino, y las compensaciones arquitectónicas que enfrenté al construir Project Onyx --> Medium
Este proyecto se crea únicamente con fines educativos, investigación en seguridad y operaciones autorizadas de Red Team.
Las técnicas demostradas en este repositorio (Project Onyx) están destinadas a ayudar a los profesionales de seguridad a comprender métodos avanzados de evasión y mejorar las defensas de endpoints (EDR/XDR).
No utilice este software en ningún sistema o red que no posea o para el cual no tenga permiso explícito y por escrito para realizar pruebas.
El autor de este proyecto (X-3306) no asume ninguna responsabilidad y no se hace responsable de ningún uso indebido, daño o actividad ilegal causada por el uso de este software. Al descargar, compilar o utilizar este código, usted acepta asumir toda la responsabilidad por sus acciones.
DiagnosticsTool.cpp - Host de Windows en C++ e integración con Wasm3/ONNX.DiagnosticsTool.rc / resource.h - enlaces de recursos para activos generados.build.py - ayudante para fingerprinting, generación de señuelo ONNX, incrustación de bóveda de pesos, compatibilidad de bóveda de metadatos, Dead-Drop C2 mediante actualizaciones de modelo descendentes y cifrado WASM.wasm_license_module/ - código fuente Rust para el módulo heartbeat de WebAssembly.wasm3/source/ - código fuente mínimo de Wasm3 (vendored) requerido por la compilación CMake.assets/README2.md - formatos de activos generados.docs/architecture.md - cadena de tiempo de ejecución completa y notas de arquitectura.Instale estos en Windows antes de compilar:
Dependencias de Python:
py -m pip install onnx numpy cryptography
Objetivo Rust:
rustup target add wasm32-unknown-unknown
El archivo CMake espera un árbol de fuente/compilación de ONNX Runtime en ./onnxruntime y enlaza las bibliotecas de componentes estáticos desde:
onnxruntime/build/Windows/Release/Releaseonnxruntime/build/Windows/Release/vcpkg_installed/x64-windows-static-md/libDesde una Developer PowerShell para VS 2022, compile ONNX Runtime así:
git clone --recursive https://github.com/microsoft/onnxruntime.git onnxruntime
.\onnxruntime\build.bat --config Release --parallel --compile_no_warning_as_error --skip_tests --build_shared_lib --use_vcpkg --cmake_extra_defines VCPKG_TARGET_TRIPLET=x64-windows-static-md onnxruntime_BUILD_UNIT_TESTS=OFF
El onnxruntime.dll generado no se distribuye con Project Onyx. Project Onyx enlaza los archivos .lib de componentes estáticos y el ejecutable final no debería listar onnxruntime.dll en dumpbin /DEPENDENTS.
Obtenga el hash de fingerprint para el dispositivo Windows actual:
python build.py fingerprint --show-components
Use la segunda línea impresa como valor de --trigger.
Compile el módulo Rust WebAssembly:
cargo build --manifest-path wasm_license_module/Cargo.toml --target wasm32-unknown-unknown --release
Genere assets/model.onnx y assets/license_module.wasm.aes:

